
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
totp-ssh-fluxer — Portez la sécurité par l'obscurité au niveau supérieur (c'est une mauvaise idée, ne l'utilisez pas vraiment, s'il vous plaît). | Kitploit
Outils/GitHubGitHub/benjojo/totp-ssh-fluxer
Sécurité RéseauUtilitaires et FrameworksAuthentificationRed Teaming
GitHubbenjojo/totp-ssh-fluxer

totp-ssh-fluxer

Portez la sécurité par l'obscurité au niveau supérieur (c'est une mauvaise idée, ne l'utilisez pas vraiment, s'il vous plaît).

Voir le dépôt
9484434il y a 10 ansVérifié par Kitploit
Partager

Fluctuation de port SSH via TOTP

Certaines personnes changent leur port SSH sur leurs serveurs pour qu'il soit légèrement plus difficile à trouver pour les bots ou autres nuisibles, et bien que cela soit généralement considéré comme une action de sécurité par l'obscurité, cela fonctionne très bien pour éliminer une grande partie des connexions automatisées que l'on voit toujours dans /var/log/auth.log.

Cependant, et si nous pouvions pousser cela à un niveau ridicule ? Et si nous pouvions utiliser des codes TOTP, normalement utilisés comme codes de second facteur pour se connecter à des sites web, pour réellement connaître le port sur lequel le serveur sshd écoute ?

Pour cela, je présente totp-ssh-flux, un moyen de garantir que votre port sshd change toutes les 30 secondes, causant peut-être à vos adversaires une petite période de frustration.

Démo :
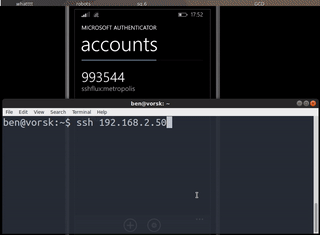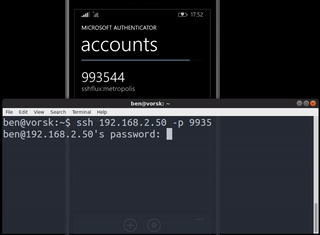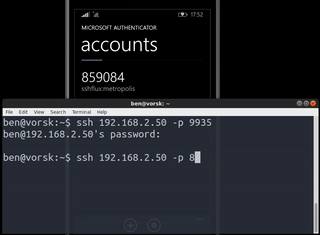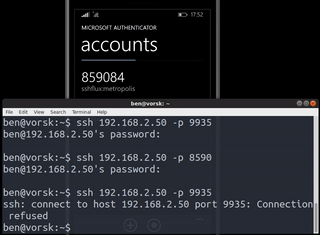
gif

Ce que vous voyez ici est mon téléphone (utilisant un client TOTP générique) générant des codes que je peux ensuite utiliser comme port pour me connecter en SSH à un serveur.

Le logiciel derrière tout cela est assez simple. Il s'exécute dans une boucle qui fait ce qui suit :

  • Génère un jeton TOTP
  • Prend le dernier chiffre, si le résultat est supérieur à 65536, recommence
  • Ajoute une règle iptables PREROUTING pour rediriger le nombre généré ci-dessus
  • Attend 30 secondes, supprime cette règle, répète.

L'astuce est que, comme cela se fait dans PREROUTING, même si le code expire, les connexions établies restent connectées.

Installation

Vous trouverez très probablement des instructions plus à jour dans le fichier README du projet totp-ssh-flux.

Attention, actuellement je ne recommanderais pas vraiment d'exécuter ce logiciel, il a été écrit uniquement pour plaisanter.

Au moment de la rédaction, le projet est juste un fichier unique. Vous devrez installer golang, puis go get et go build.

Exécutez le programme en tant que root (il le faut, désolé, il modifie iptables).

Lors de la première exécution, le programme générera un jeton pour l'hôte dans /etc/ssh-flux-key (vous pouvez utiliser l'option -keypath pour le changer) et vous pouvez saisir ce jeton dans votre téléphone ou d'autres clients.

Vous pouvez confirmer que cela fonctionne en exécutant watch iptables -vL -t nat et en attendant que les règles iptables soient insérées et supprimées.


Vous voulez voir plus de folies de ce genre ? Suivez-moi sur Twitter @benjojo12

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





