

Vega
 subgraph/vega
Subgraph Vega
vulnerability-scannersdynamic-analysis-sandboxingweb-application-exploitation+3
subgraph/vegaSubgraph Vega
 projectdiscovery/collaborator
BurpSuite Standard/Private Collaborator Library
 ajinabraham/oauth-request-crafter
OAuth Request Crafter
 raz0r/burp-radamsa
Extension du fuzzer Radamsa pour Burp Suite
 silentchainai/silentchain
Extension de scanner de vulnérabilités alimentée par l'IA pour Burp Suite avec support multi-fournisseur (Ollama, OpenAI, Claude, Gemini)
 appsecco/dvcsharp-api
Damn Vulnerable C# Application (API)
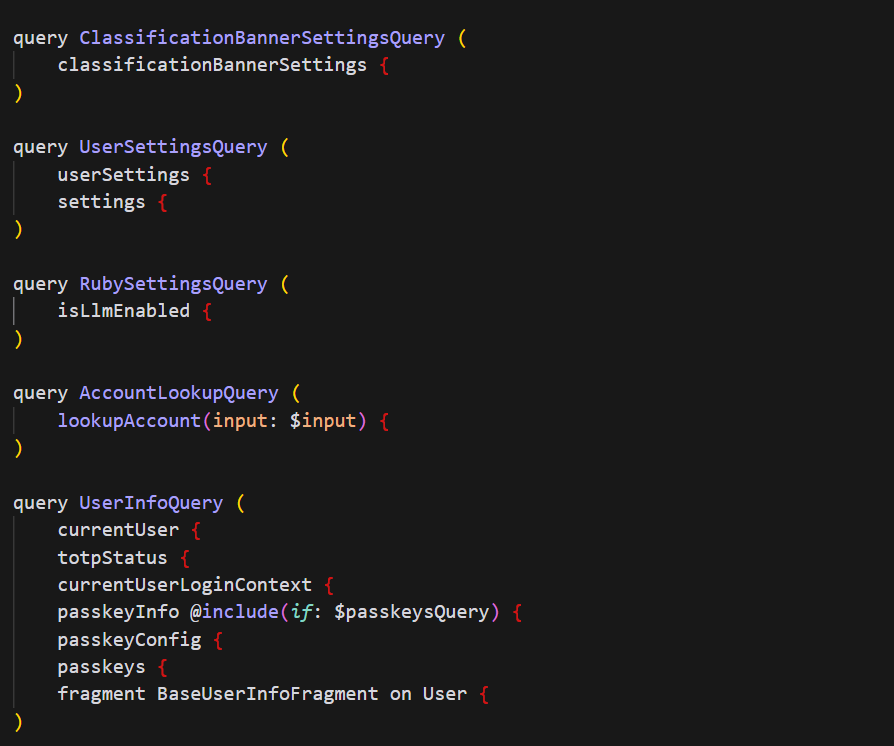 m19o/graphqlgrapper
Extension Burp Suite pour extraire et collecter les endpoints d'API GraphQL à partir de l'historique des requêtes HTTP pour les tests de sécurité et…
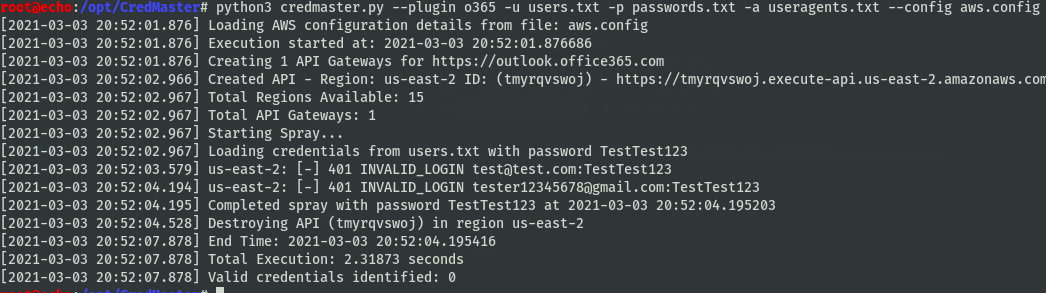 knavesec/credmaster
Outil de pulvérisation de mots de passe CredKing remanié et amélioré, utilise les API FireProx pour faire pivoter les adresses IP, rester anonyme et…
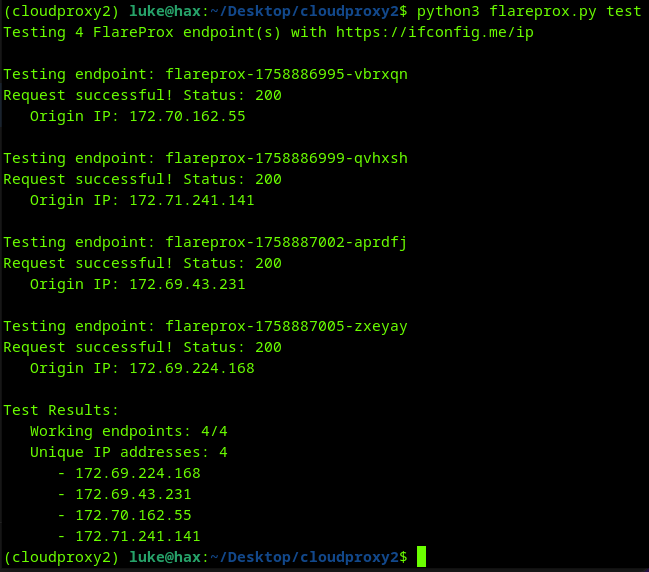 mrturvey/flareprox
Utilisez Cloudflare pour créer des proxies HTTP de passage afin d'obtenir une rotation d'IP unique, similaire à fireprox
 emo-crab/slinger
Un client HTTP spécifiquement développé pour les chercheurs en sécurité
 projectdiscovery/chaos-client
Client Go pour communiquer avec l'API Chaos DB.
 owasp/raider
OWASP Raider : un framework novateur pour manipuler les processus HTTP des sessions persistantes
 shoucheng3/perwendel__spark_cve-2018-9159_2-7-1
Framework web léger Java 8 avec routage, filtres et service de fichiers statiques. Comprend un avis de sécurité pour les versions plus anciennes et…
 shoucheng3/perwendel__spark_cve-2018-9159_2_7_2_fixed
Framework web léger en Java 8 pour créer des API REST et des applications web, avec routage intégré, service de fichiers statiques et prise en charge…
 osirium/suds
Clone de suds 0.4 + suds-0.4-CVE-2013-2217.patch
 shoucheng3/square__retrofit_cve-2018-1000850_2-4-0
Bibliothèque client HTTP typée pour Android et Java, permettant la communication avec des API REST via une configuration de requêtes basée sur des…
 shoucheng3/jenkinsci__perfecto-plugin_cve-2020-2261_1-17
Plugin Jenkins pour les tests automatisés d'applications mobiles via le cloud Perfecto, gérant les connexions de tunnel sécurisé et les…
 curtail-inc/hello-regrade-security
Trouvez la vulnérabilité que vos tests n'ont jamais été conçus pour détecter. Une démo ReGrade modélisant CVE-2023-5968 : détectez une fuite de…