

vapi
 roottusk/vapi
vAPI est une interface programmée de manière vulnérable (Vulnerable Adversely Programmed Interface) qui est une API auto-hébergeable reproduisant les…
vulnerability-scannersapi-security-testingweb-security+4
1.4k
roottusk/vapivAPI est une interface programmée de manière vulnérable (Vulnerable Adversely Programmed Interface) qui est une API auto-hébergeable reproduisant les…
 blst-security/cherrybomb
Outil CLI qui audite les spécifications OpenAPI, les valide par rapport aux bonnes pratiques et exécute des tests de sécurité automatisés pour…
 s4dhulabs/vimana-framework
Vimana est un framework de sécurité modulaire pour auditer les API Python et les applications Web. L'architecture basée sur des plugins permet aux…
 dipjyotimetia/hybridtestframework
Tests de bout en bout du Web, des API, du Cloud, des événements et de la sécurité.
 projectdiscovery/nuclei-burp-plugin
Plugin Burp Suite pour générer et exécuter des modèles de vulnérabilité Nuclei directement à partir de requêtes et réponses HTTP, avec…
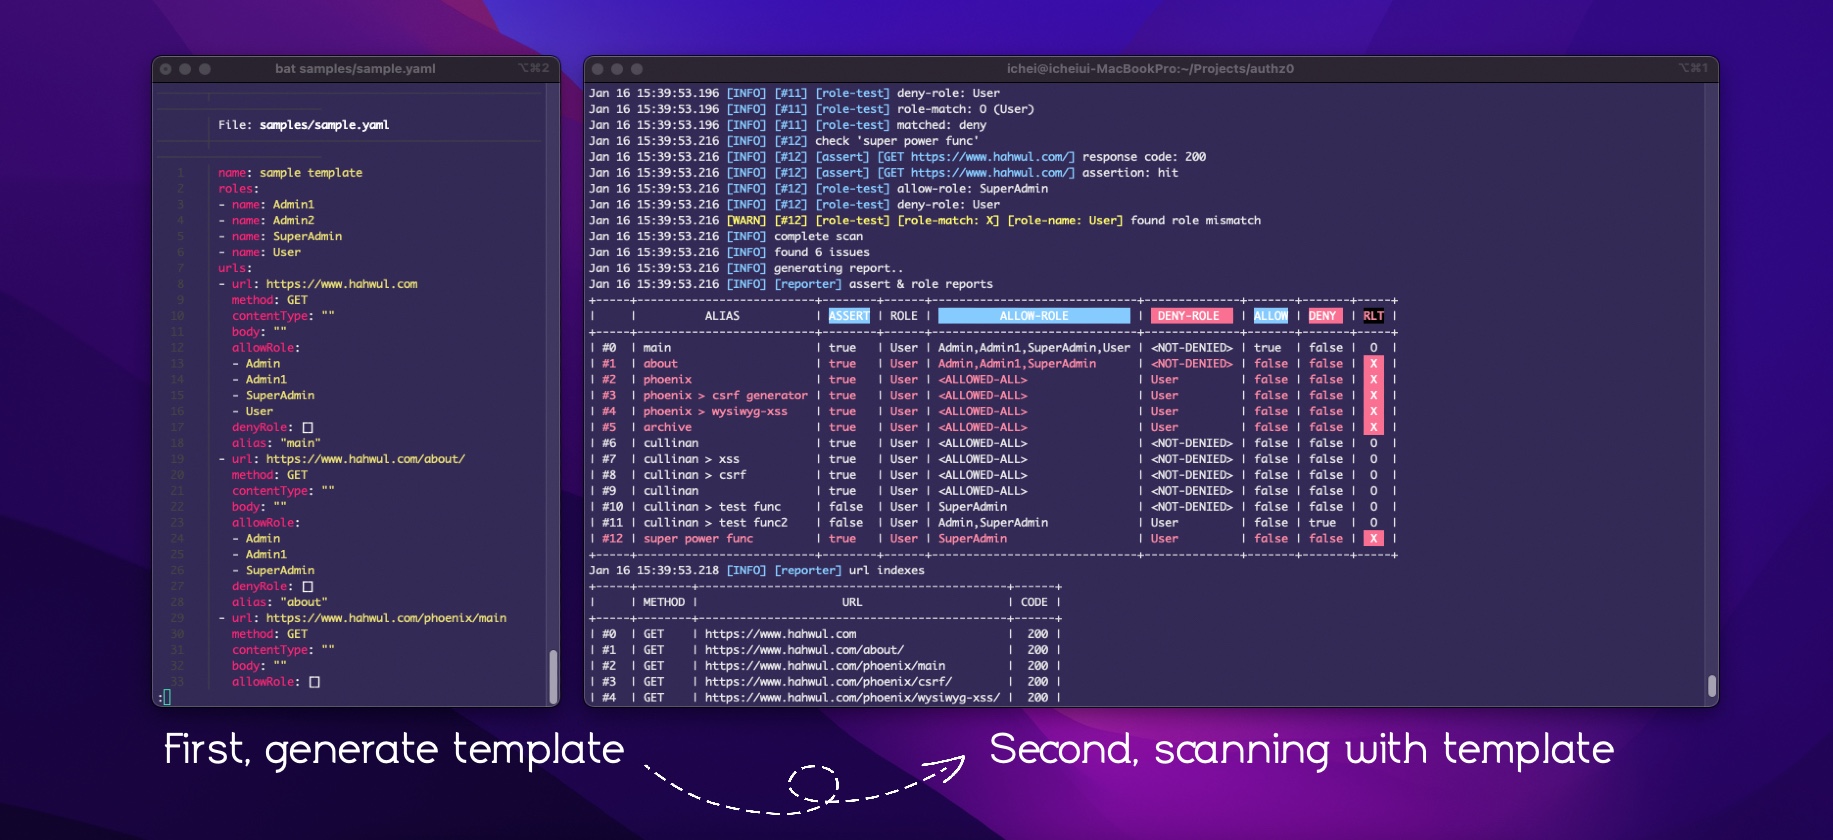 hahwul/authz0
Outil automatisé de test d'autorisation qui détecte les accès non autorisés en scannant des URLs avec des identifiants basés sur les rôles en…
 aws/http-desync-guardian
Analyser les requêtes HTTP pour minimiser les risques d'attaques HTTP Desync (précurseur des attaques de type HTTP request smuggling/splitting).
 wallarm/gotestwaf
Un projet open-source en Golang pour évaluer différents outils de sécurité API et WAF pour la logique de détection et les contournements.
 santandersecurityresearch/corsair_scan
Scanner automatisé de mauvaises configurations CORS qui teste l'injection d'en-tête Origin, la réflexion de wildcard et la fuite d'identifiants à…
 assetnote/kiterunner
Outil de découverte de contenu web et d'API haute vitesse qui effectue une attaque par force brute sur les routes en utilisant des jeux de données…
 swisskyrepo/graphqlmap
Module de sécurité pour php7 et php8 - Élimination des bugclasses et virtual-patching du reste !
 ethicalhackingplayground/ssrf-king
Extension SSRF pour burp Automatise la détection de SSRF dans toutes les requêtes
 mirfansulaiman/customheader
Cette extension Burp Suite vous permet de personnaliser l'en-tête en ajoutant un nouvel en-tête dans la requête HTTP de BurpSuite (Scanner, Intruder,…
 leebaird/discover
Scripts Bash et Python personnalisés utilisés pour automatiser diverses tâches de tests d'intrusion, notamment la reconnaissance, le scan,…
 s0md3v/arjun
Outil de découverte de paramètres HTTP qui trouve des paramètres de requête valides pour les points de terminaison URL en utilisant un large…
 keyvaluesoftwaresystems/agent-opfor
Émulation d'adversaire open-source pour agents d'IA et serveurs MCP.
 chaitin/safeline
WAF auto-hébergé et proxy inverse qui filtre le trafic HTTP malveillant, bloque les injections SQL, les XSS et les attaques de robots, avec…
 spectolabs/hoverfly
Outil léger de virtualisation de services / simulation d'API / moquage d'API pour développeurs et testeurs