
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/hahwul/authz0
Scanners de VulnérabilitésTests de Sécurité des APISécurité Web
GitHubhahwul/authz0

authz0

Outil automatisé de test d'autorisation qui détecte les accès non autorisés en scannant des URLs avec des identifiants basés sur les rôles en utilisant des modèles YAML.

Voir le dépôtSite web
4275590il y a 5 moisVérifié par Kitploit
Partager


Authz0 est un outil automatisé de test d'autorisation. Les accès non autorisés peuvent être identifiés en fonction des URLs et des rôles et identifiants.

Les URLs et les rôles sont gérés sous forme de modèles basés sur YAML, qui peuvent être créés et ajoutés automatiquement via authz0. Vous pouvez également tester sur la base de plusieurs en-têtes d'authentification et cookies avec un fichier modèle créé/généré une fois.
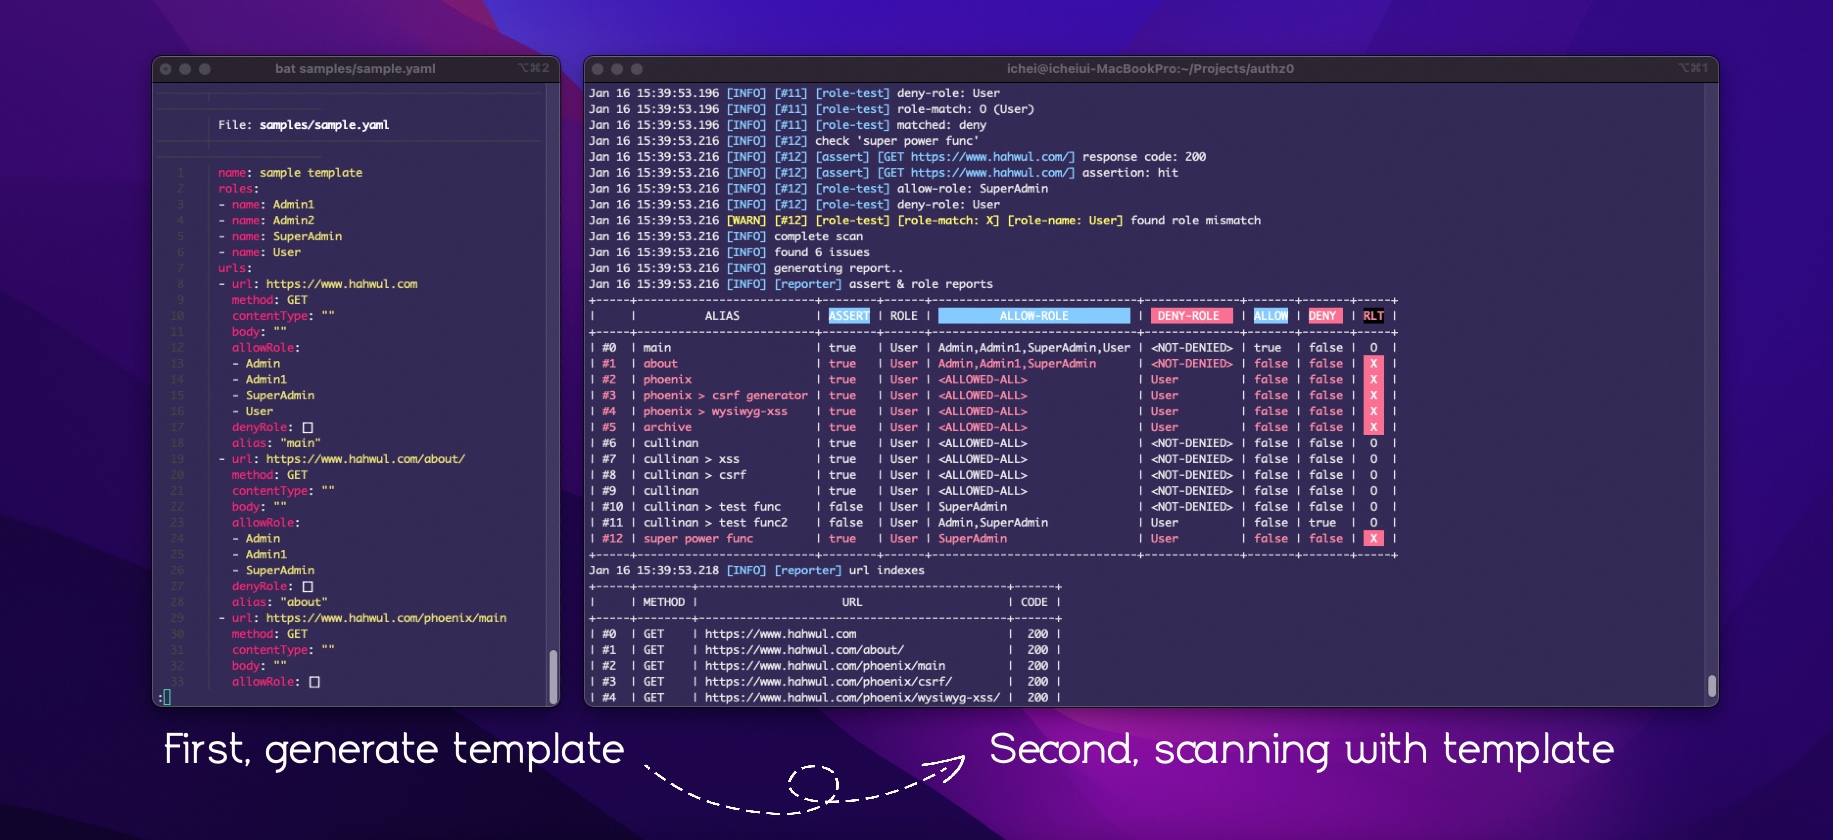
authz0-2

🛸 Fonctionnalités clés

  • Générer un modèle de scan $ authz0 new
    • Inclure des URLs
    • Inclure des rôles
    • Inclure l'historique ZAP (Sélectionner les URLs > Enregistrer les entrées sélectionnées en tant que HAR)
    • Inclure l'historique Burp (Sélectionner les URLs > Enregistrer l'élément)
    • Inclure un fichier HAR
  • Modifier facilement le modèle de scan (Rôle, URL) $ authz0 setUrl $ authz0 setRole authz0 setCred
  • Scanner les autorisations (contrôle d'accès) avec le modèle $ authz0 scan
  • Supporte macOS/Windows/Linux et Docker, Github action

🚀 Installation

go install

go install github.com/hahwul/authz0@latest

homebrew

brew tap hahwul/authz0
brew install authz0

Besoin de plus d'informations ? Veuillez vous référer au guide d'installation

🛸 Utilisation

Commandes disponibles :

  completion  Générer le script d'autocomplétion pour le shell spécifié
  help        Aide sur n'importe quelle commande
  new         Générer un nouveau modèle
  scan        Scanner
  setCred     Ajouter un identifiant au modèle
  setRole     Ajouter un rôle au modèle
  setUrl      Ajouter une URL au modèle
  version     Afficher la version

1. Générer un modèle

authz0 new <nom_fichier> [flags]

ex.

authz0 new target.yaml --include-urls urls.txt
authz0 new target.yaml --include-zap zapurls.har
authz0 new target.yaml --include-burp burpurl.xml

2. Modifier le modèle

authz0 setCred <nom_fichier> [flags]
authz0 setRole <nom_fichier> [flags]
authz0 setUrl <nom_fichier> [flags]

ex.

authz0 setUrl target.yaml setUrl -u https://www.hahwul.com
authz0 setRole target.yaml -n User1
authz0 setCred target.yaml -n User1 -H "X-API-Key: 1234" -H "TestHeader: 12344"

3. Scanner

authz0 scan <nom_fichier> [flags]

ex.

authz0 scan target.yaml
authz0 scan target.yaml -r TestUser1 -H "Cookie: 1234=1234" -H "X-API-Key: 1234555"

Github Actions

Veuillez lire https://github.com/hahwul/authz0/tree/main/github-action

📖 Documents

https://authz0.hahwul.com

🤔 Question

Utilisez les discussions activement !

📌 Journal des modifications

Les modifications détaillées de chaque version sont documentées dans les notes de version.

❤️ Contribuer

Authz0 est un projet open-source réalisé avec ❤️ Si vous souhaitez contribuer à ce projet, veuillez consulter CONTRIBUTING.md et soumettre une Pull-Request avec votre contenu génial.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →