openapi_security_scanner

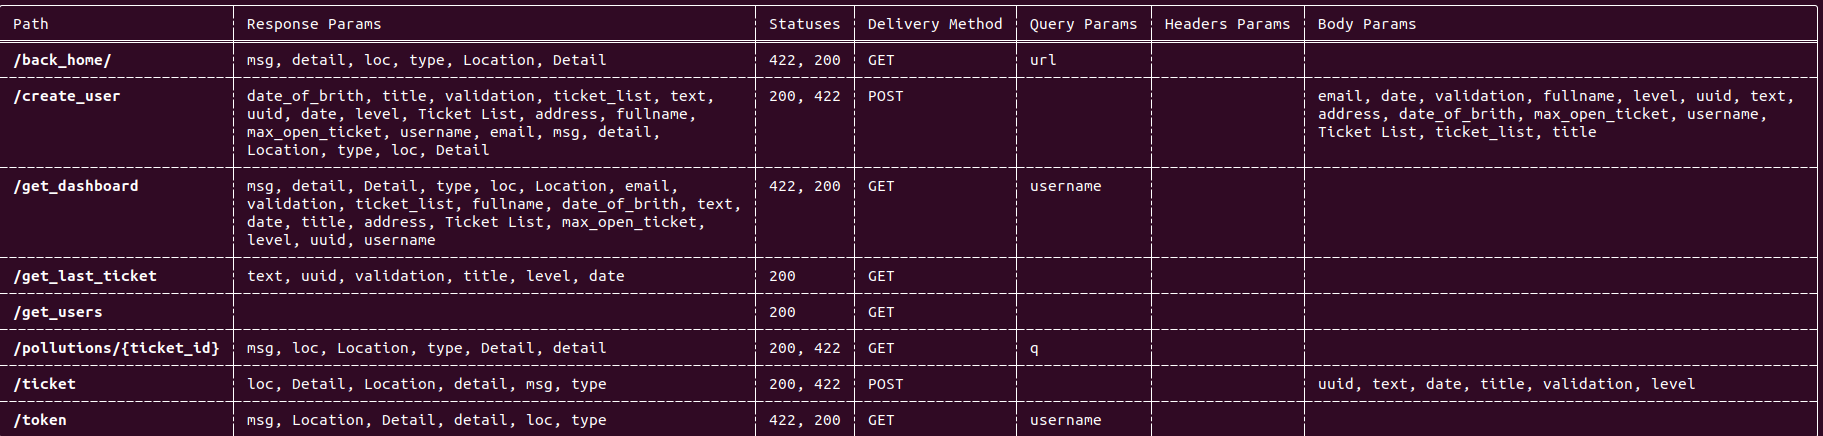
Scanner de sécurité d'autorisation automatisé pour les API basées sur OpenAPI. Teste les points de terminaison GET avec plusieurs ensembles…

Scanner de sécurité d'autorisation automatisé pour les API basées sur OpenAPI. Teste les points de terminaison GET avec plusieurs ensembles…

Utilitaire Python léger pour l'audit de sécurité automatisé des API GraphQL. Détecte les erreurs de configuration, les fuites d'informations et les…

vAPI est une interface programmée de manière vulnérable (Vulnerable Adversely Programmed Interface) qui est une API auto-hébergeable reproduisant les…

Outil CLI qui audite les spécifications OpenAPI, les valide par rapport aux bonnes pratiques et exécute des tests de sécurité automatisés pour…

Vimana est un framework de sécurité modulaire pour auditer les API Python et les applications Web. L'architecture basée sur des plugins permet aux…

Tests de bout en bout du Web, des API, du Cloud, des événements et de la sécurité.

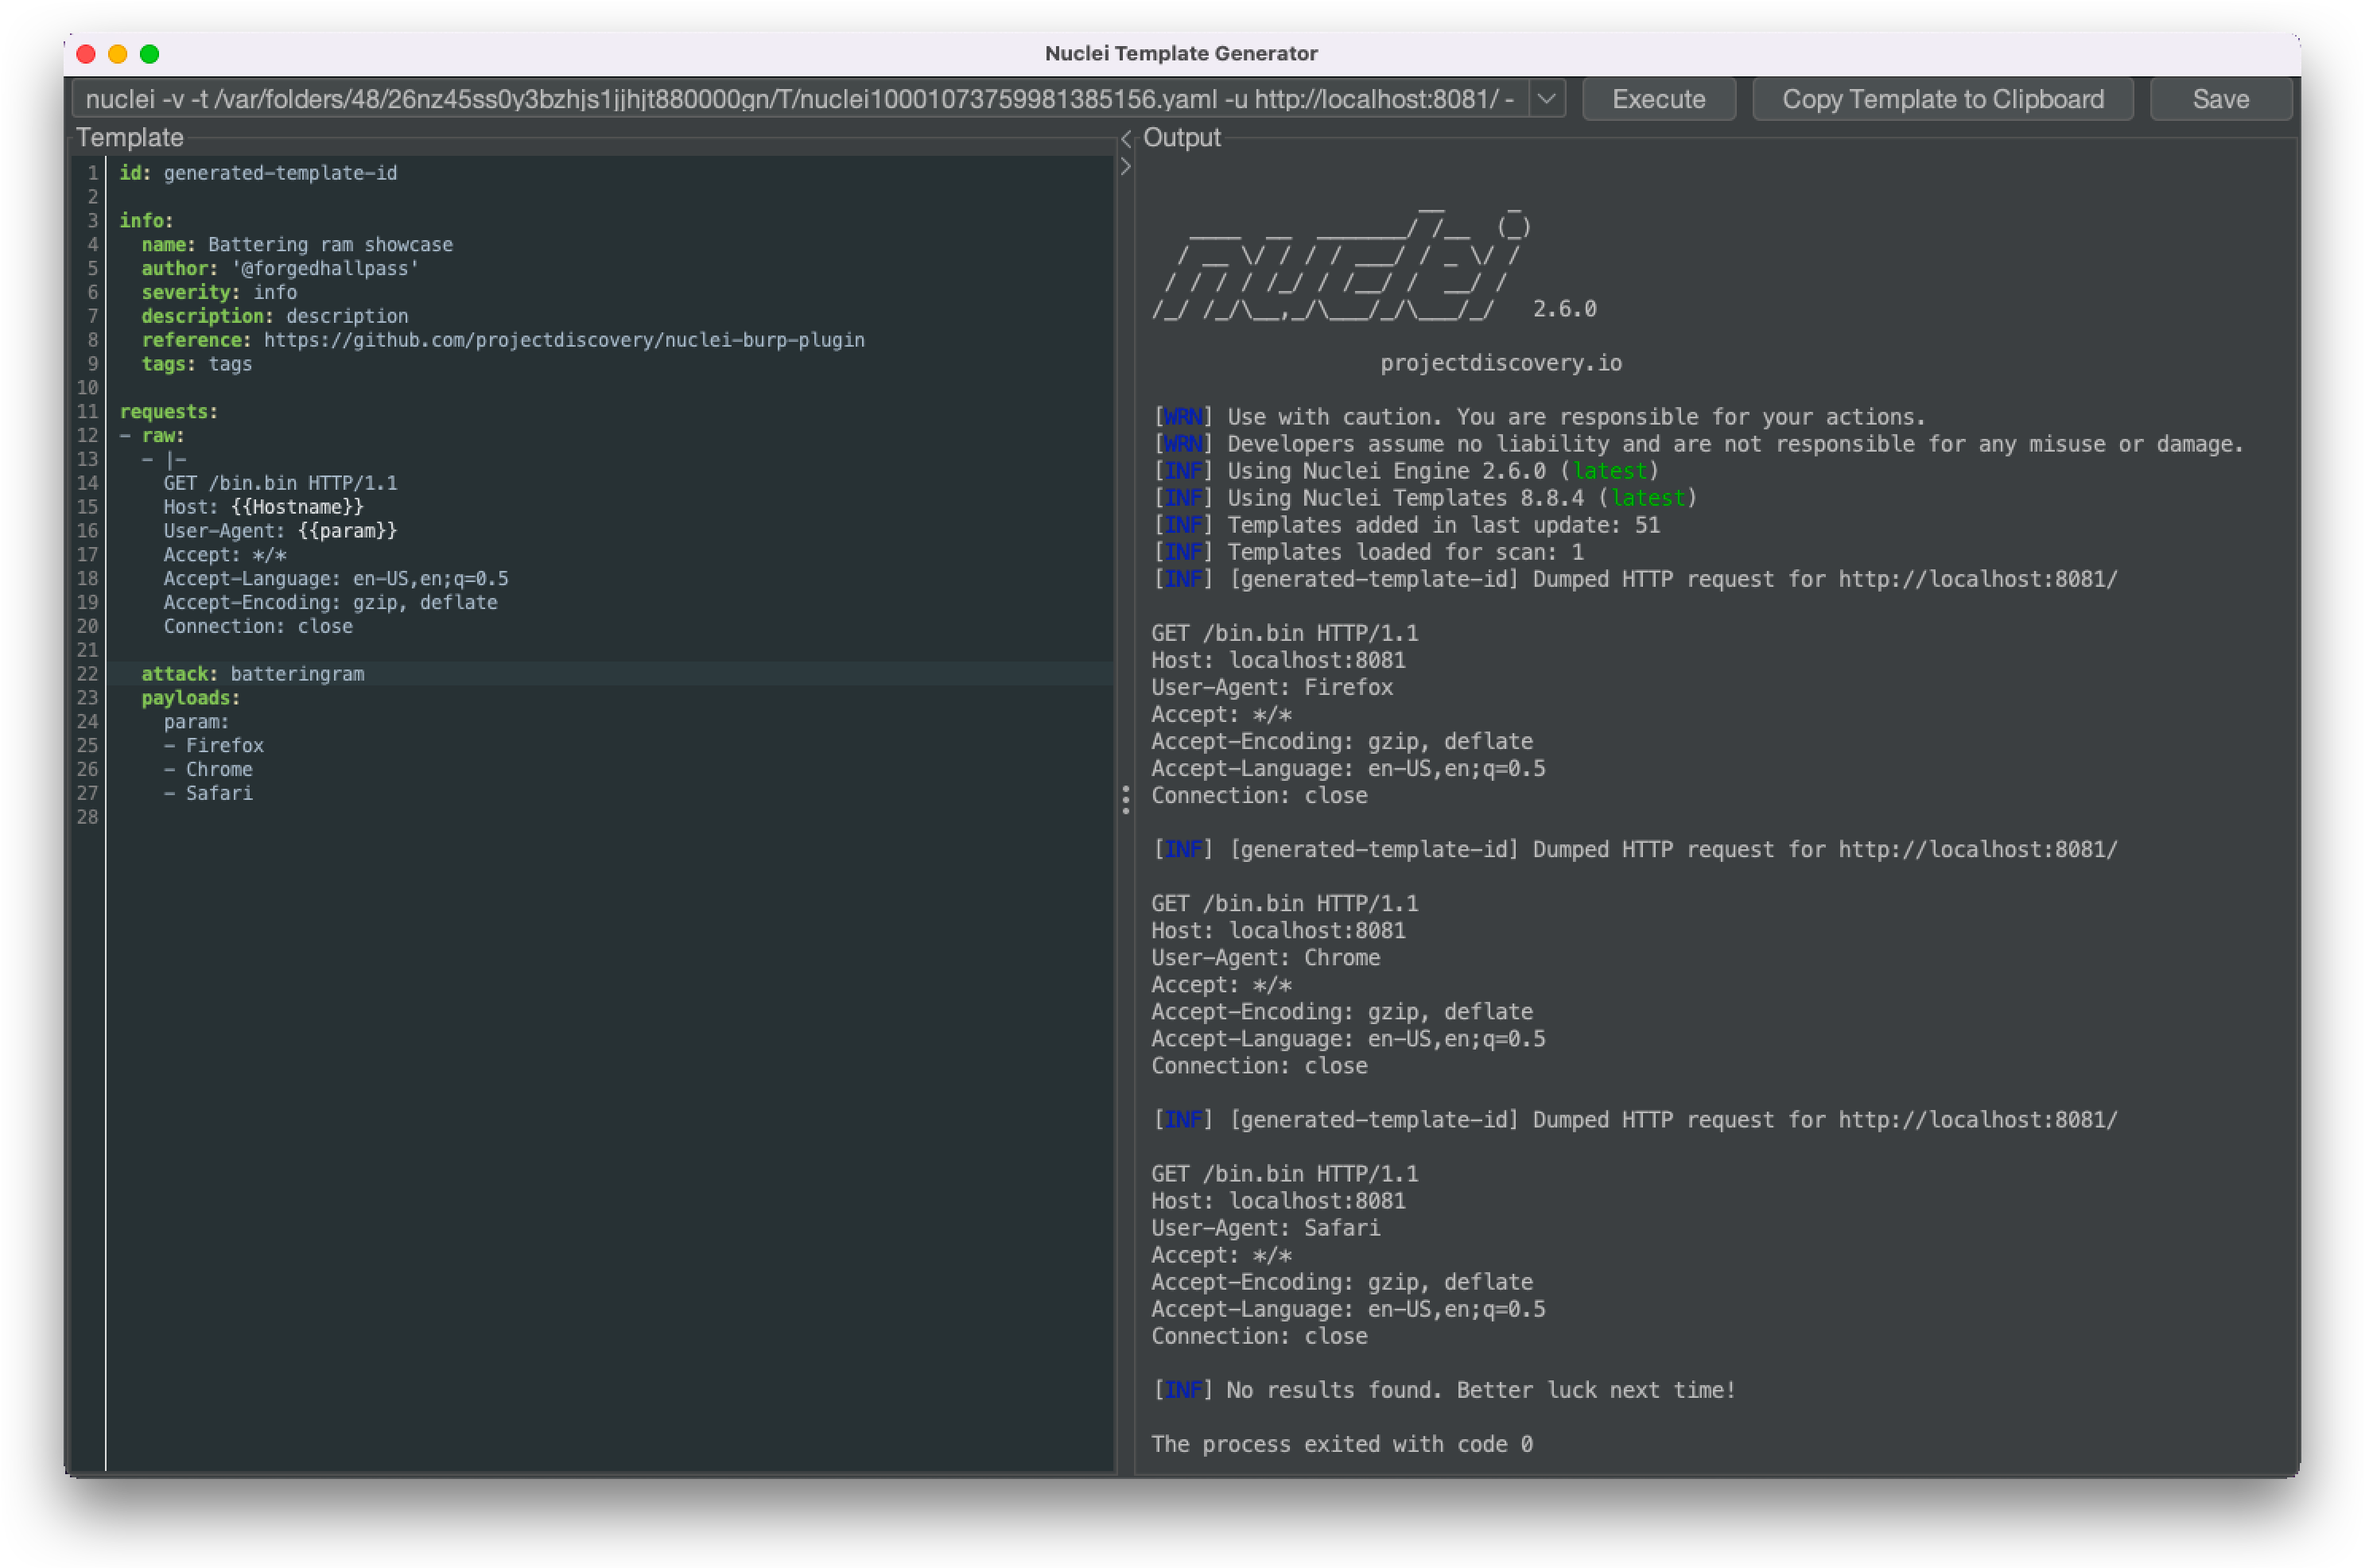
Plugin Burp Suite pour générer et exécuter des modèles de vulnérabilité Nuclei directement à partir de requêtes et réponses HTTP, avec…

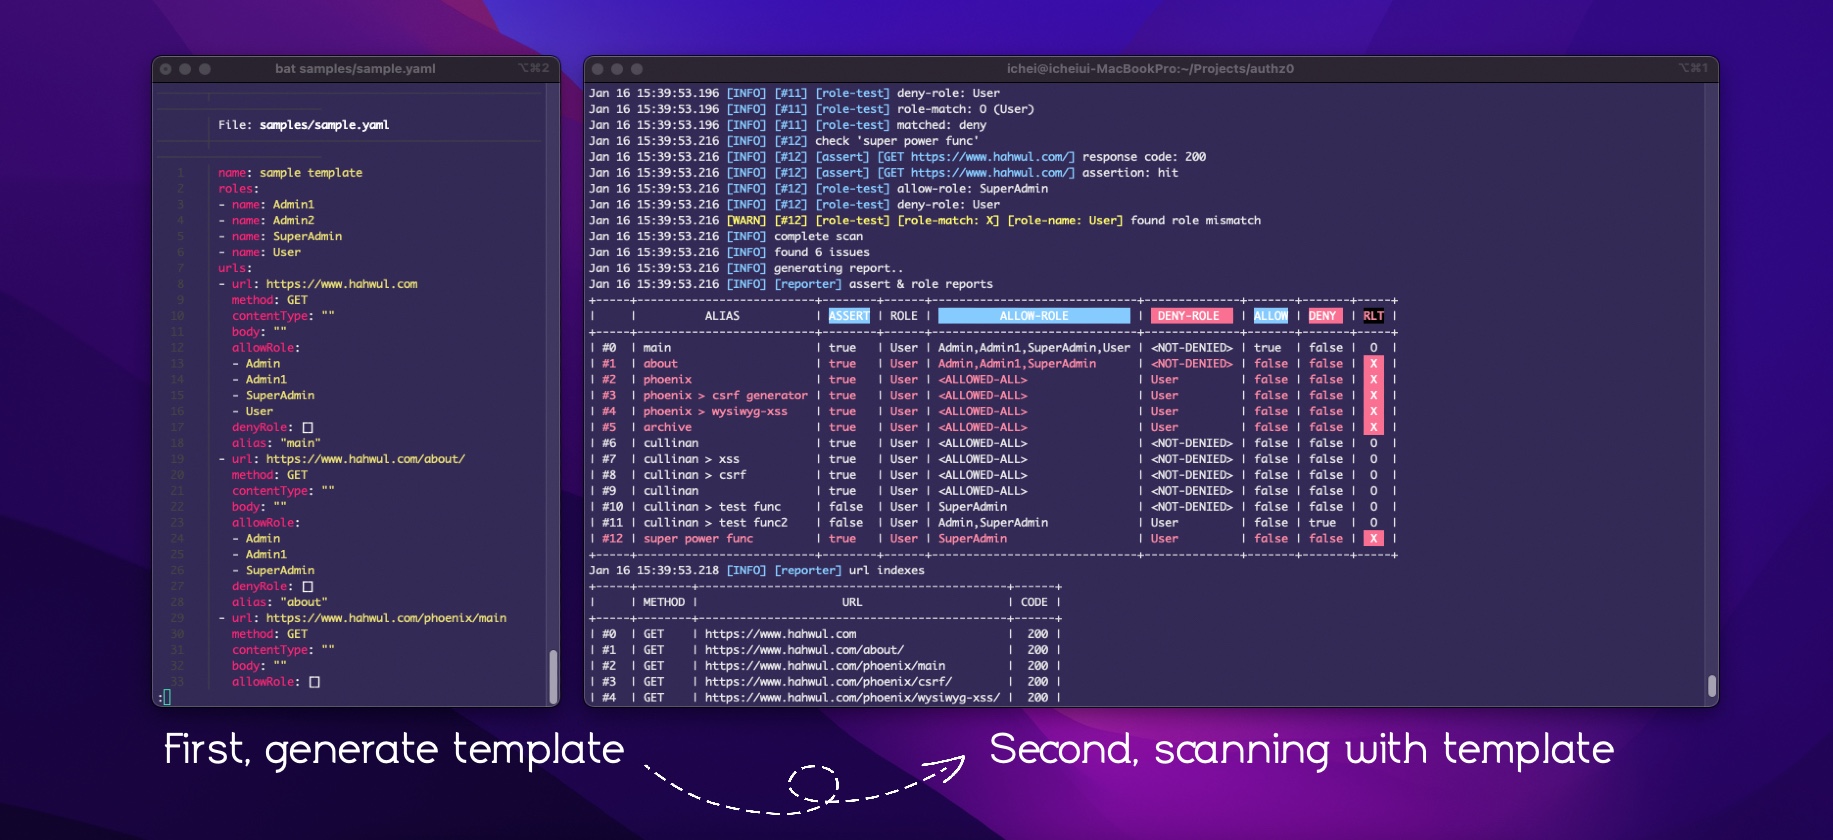
Outil automatisé de test d'autorisation qui détecte les accès non autorisés en scannant des URLs avec des identifiants basés sur les rôles en…

Analyser les requêtes HTTP pour minimiser les risques d'attaques HTTP Desync (précurseur des attaques de type HTTP request smuggling/splitting).

Un projet open-source en Golang pour évaluer différents outils de sécurité API et WAF pour la logique de détection et les contournements.

Scanner automatisé de mauvaises configurations CORS qui teste l'injection d'en-tête Origin, la réflexion de wildcard et la fuite d'identifiants à…

Outil de découverte de contenu web et d'API haute vitesse qui effectue une attaque par force brute sur les routes en utilisant des jeux de données…

Module de sécurité pour php7 et php8 - Élimination des bugclasses et virtual-patching du reste !

Extension SSRF pour burp Automatise la détection de SSRF dans toutes les requêtes

Cette extension Burp Suite vous permet de personnaliser l'en-tête en ajoutant un nouvel en-tête dans la requête HTTP de BurpSuite (Scanner, Intruder,…

Custom Bash and Python scripts used to automate various penetration testing tasks including recon, scanning, enumeration, and malicious payload…

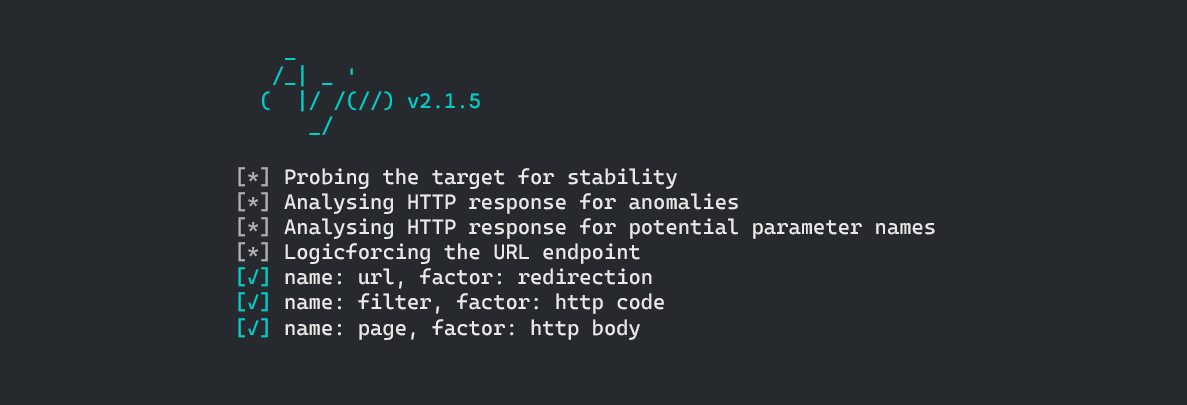
Outil de découverte de paramètres HTTP qui trouve des paramètres de requête valides pour les points de terminaison URL en utilisant un large…

Émulation d'adversaire open-source pour agents d'IA et serveurs MCP.