
graphicator
 cybervelia/graphicator
Outil automatisé d'énumération de schémas GraphQL et d'extraction de données qui parcourt les documents d'introspection, reconstruit les requêtes et…
api-security-testinginformation-gatheringweb-security+1
134
cybervelia/graphicatorOutil automatisé d'énumération de schémas GraphQL et d'extraction de données qui parcourt les documents d'introspection, reconstruit les requêtes et…
 portswigger/ator
Extension Burp Suite pour l'extraction et le remplacement automatisés de jetons dans les requêtes HTTP, prenant en charge JSON, XML, cookies et…
 nemesida-waf/waf-bypass
Outil automatisé de test de sécurité WAF qui détecte les faux positifs et les faux négatifs en utilisant plus de 15 catégories de charges utiles,…
 sobri3195/pegasus-pentest-arsenal
Une boîte à outils complète de test de sécurité des applications web qui combine 10 fonctionnalités de test d'intrusion puissantes en un seul outil.
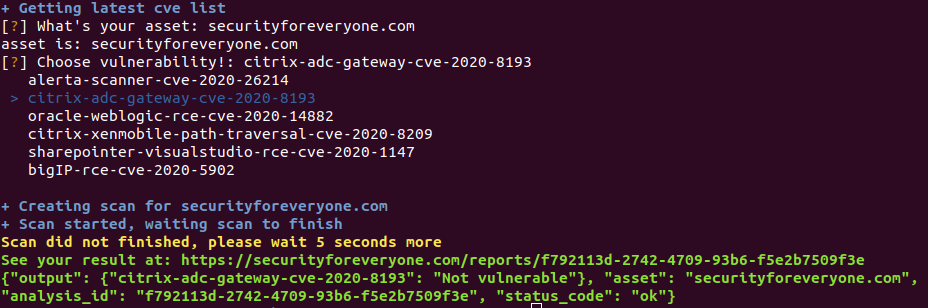 s4e-io-old-labs/s4e-cve-scanner
Scanner basé sur une API qui récupère et liste les dernières Vulnérabilités et expositions communes (CVE) pour une évaluation automatisée de la…
 aress31/openapi-parser
Analysez les documents OpenAPI dans Burp Suite pour automatiser les évaluations de sécurité des API basées sur OpenAPI (approuvé par PortSwigger pour…
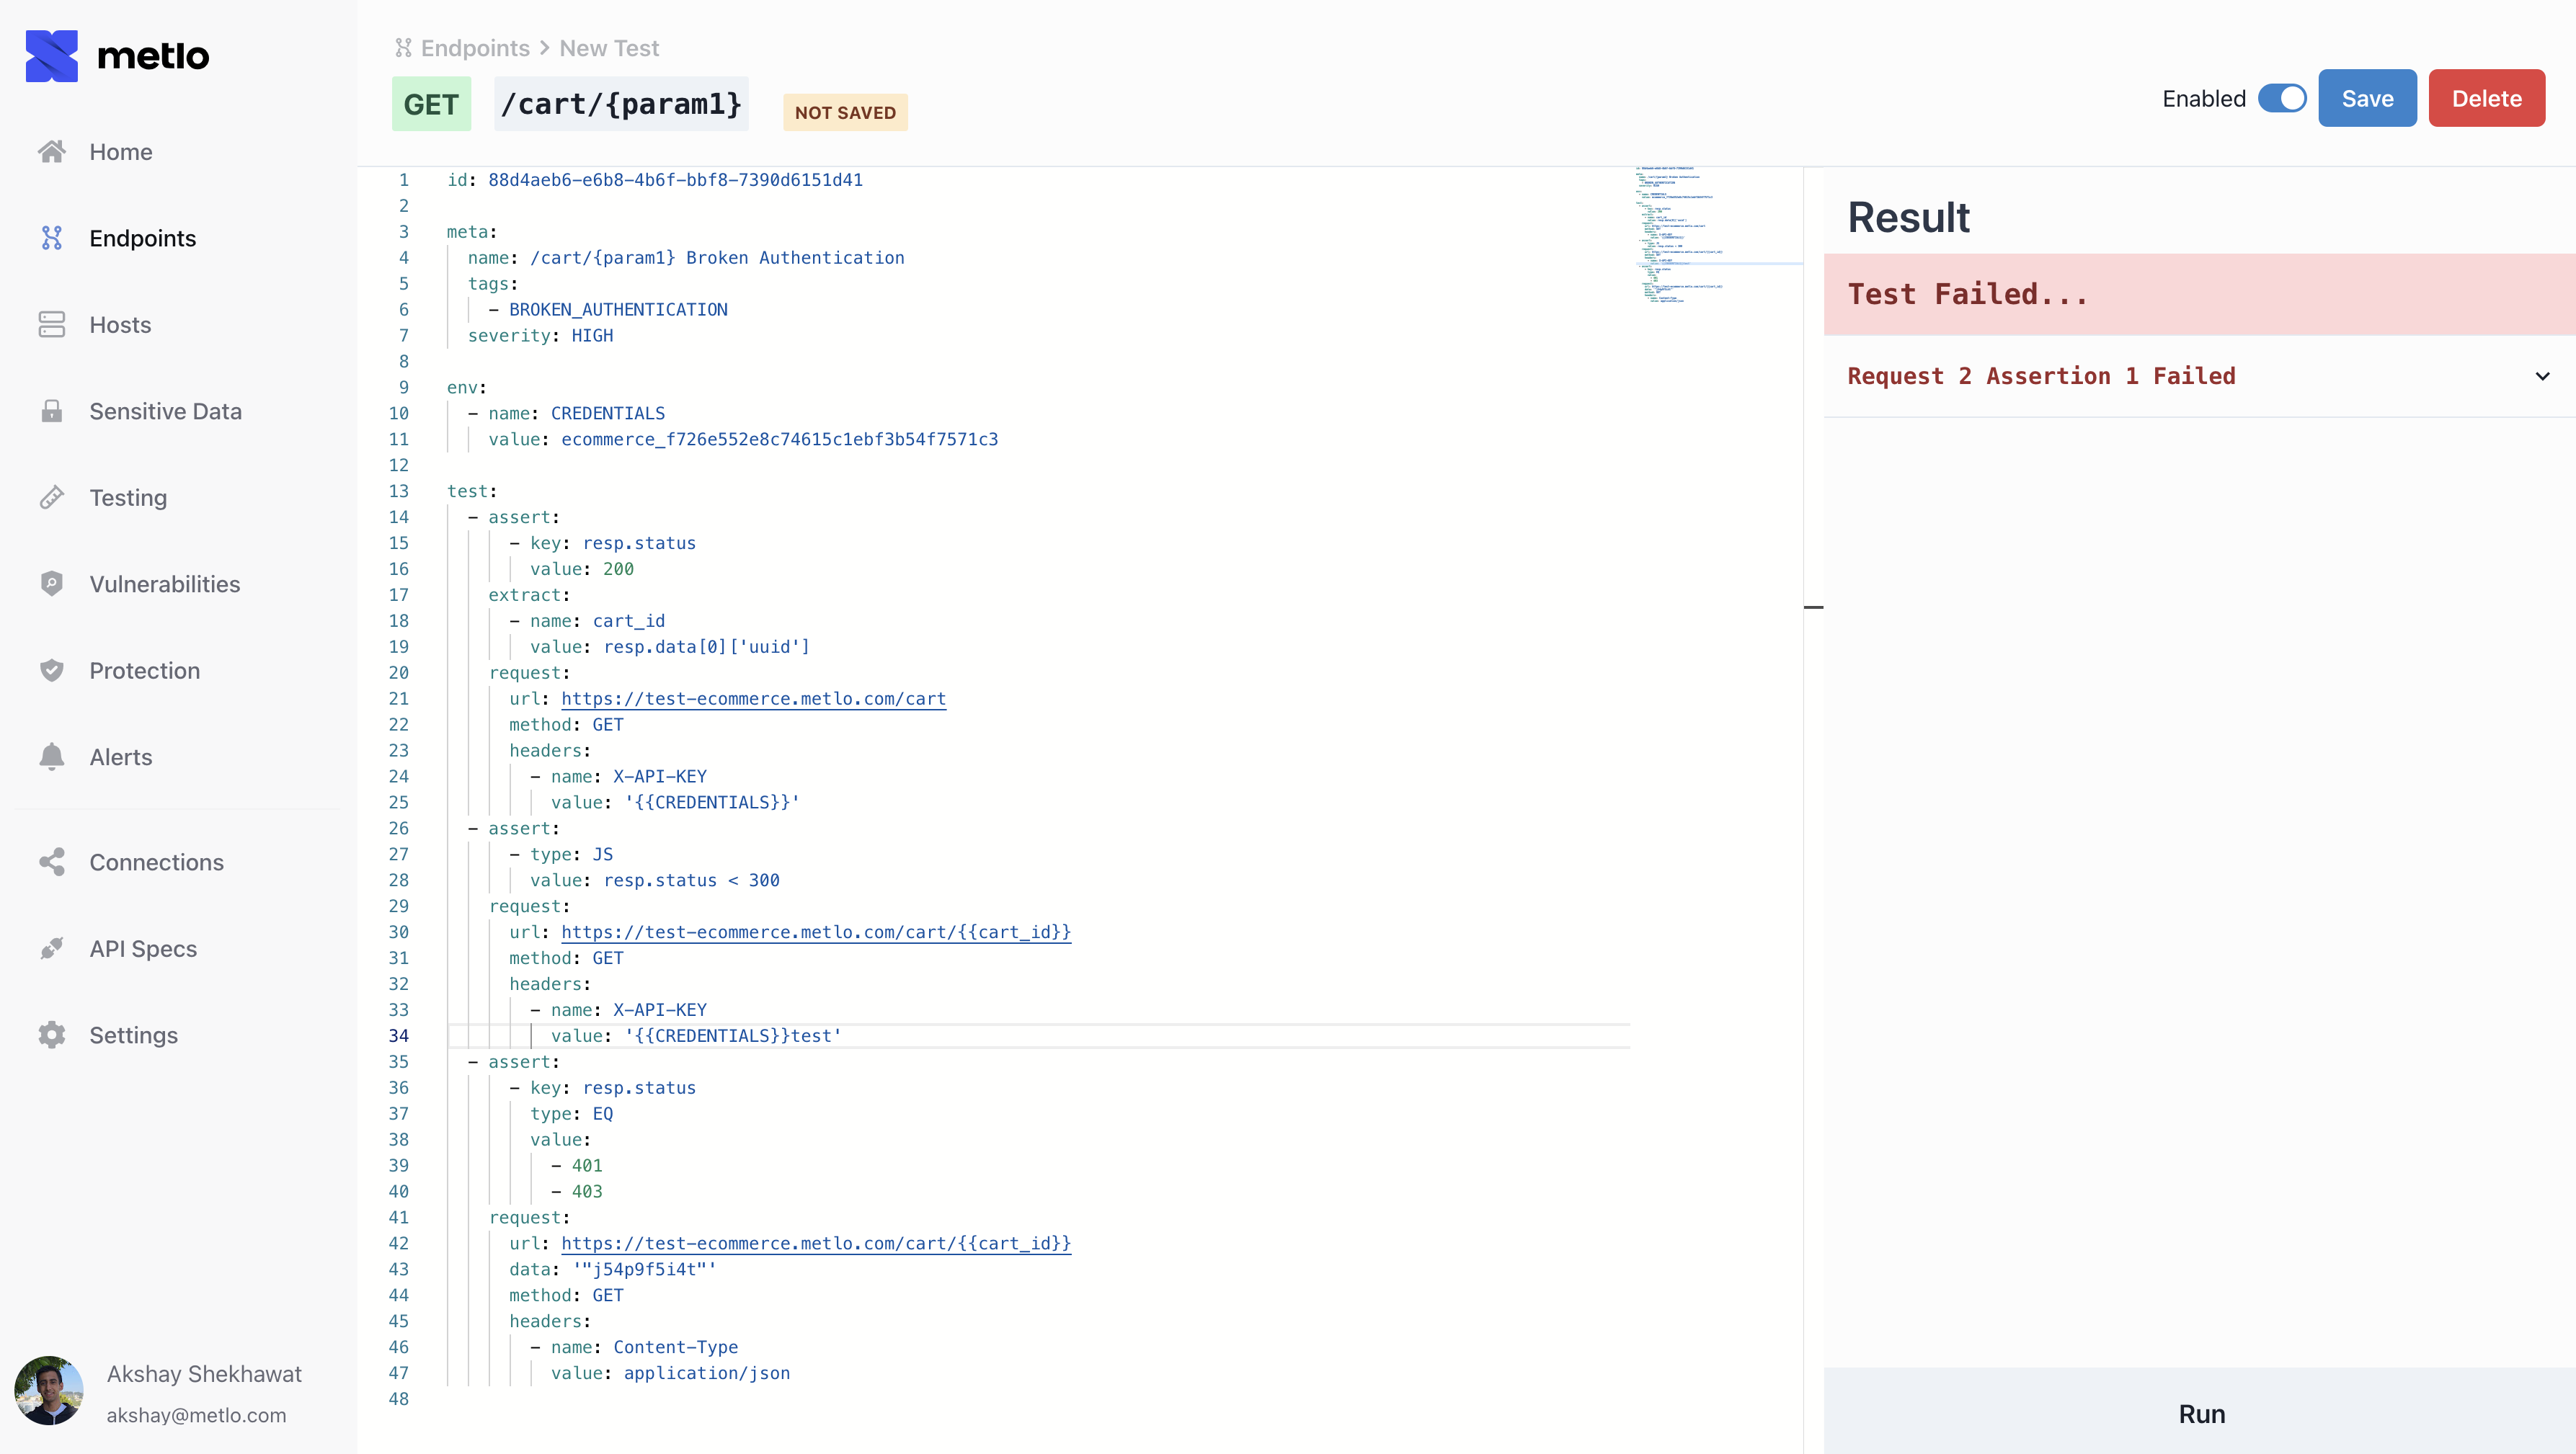 metlo-labs/metlo
Metlo est une plateforme de sécurité API open source.
 sn1r/mass-assigner
Outil automatisé pour détecter les vulnérabilités de « mass assignment » en extrayant des paramètres d’une requête HTTP et en les appliquant à une…
 morpheuslord/nmap-api
API RESTful enveloppant Nmap pour le scan réseau automatisé, la détection de ports, l'énumération de services et l'analyse de vulnérabilités avec une…
 bishopfox/sj
Un outil d'audit des endpoints définis dans des fichiers de définition Swagger/OpenAPI exposés.
 danialhalo/acuautomate
Outil CLI non officiel d'Acunetix pour le pentesting automatisé et la chasse aux bugs sur de larges périmètres.
 brinhosa/apidetector
Scanner multi-threadé pour la détection d'endpoints Swagger/OpenAPI exposés sur des domaines et sous-domaines web, avec détection automatique de XSS,…
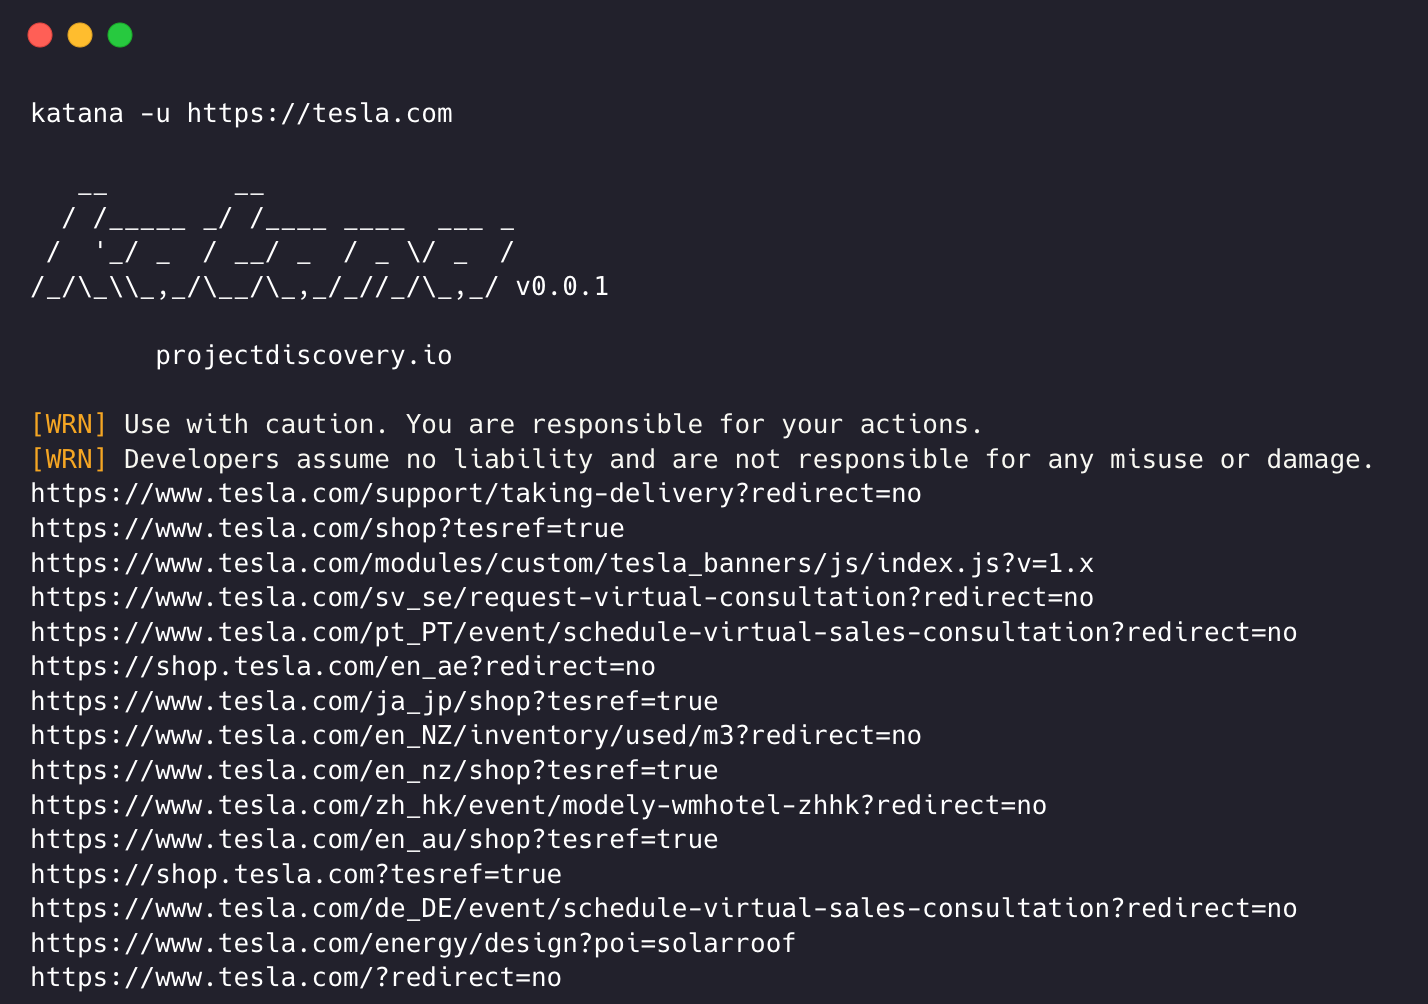 projectdiscovery/katana
Un framework de crawling et de spidering de nouvelle génération.
 owasp/offat
Outil automatisé de test de sécurité des API qui génère des tests à partir de spécifications OpenAPI, fuzz les entrées et vérifie la présence de…
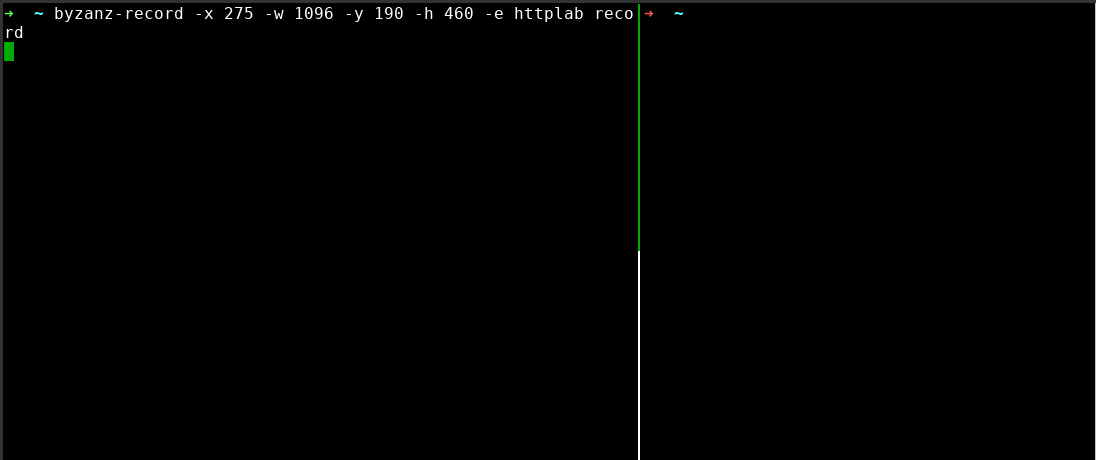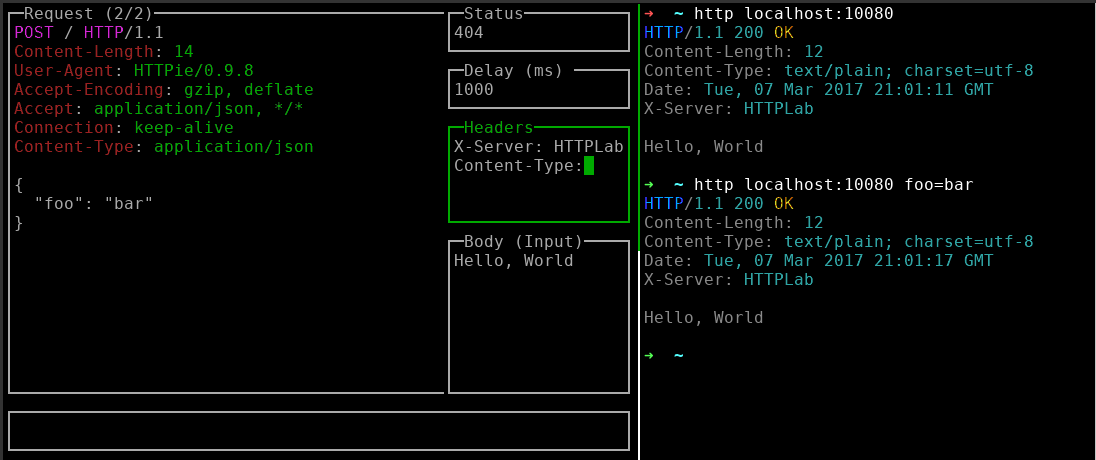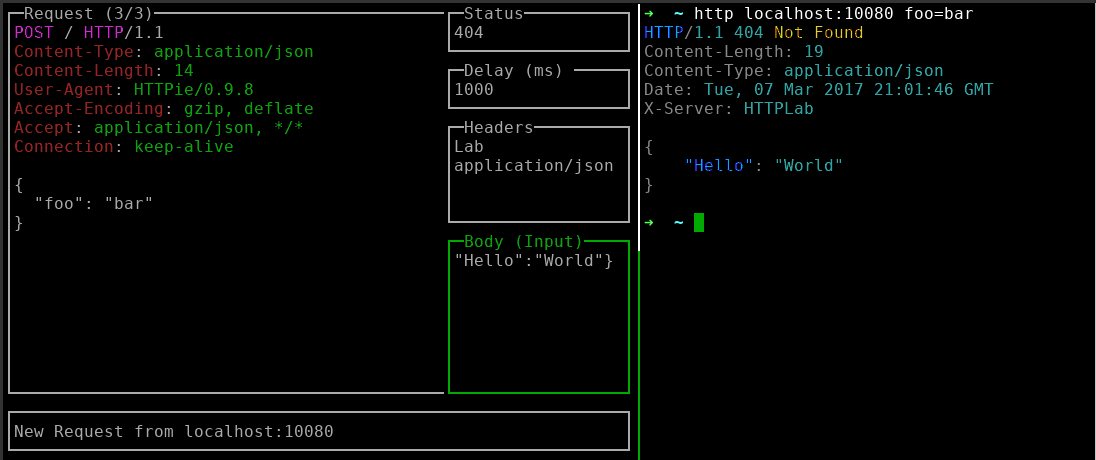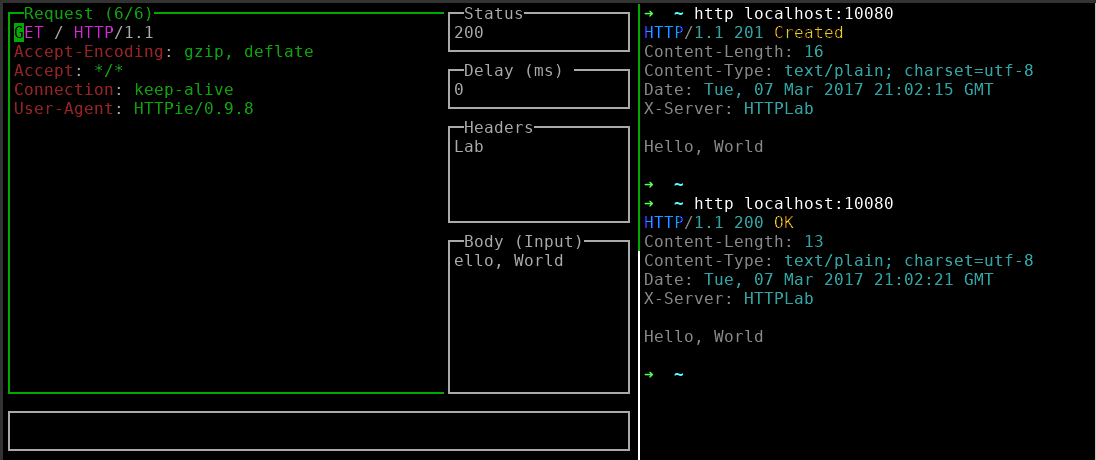 qustavo/httplab
Serveur web interactif pour inspecter les requêtes HTTP et forger des réponses, avec une interface utilisateur en terminal pour le débogage en temps…
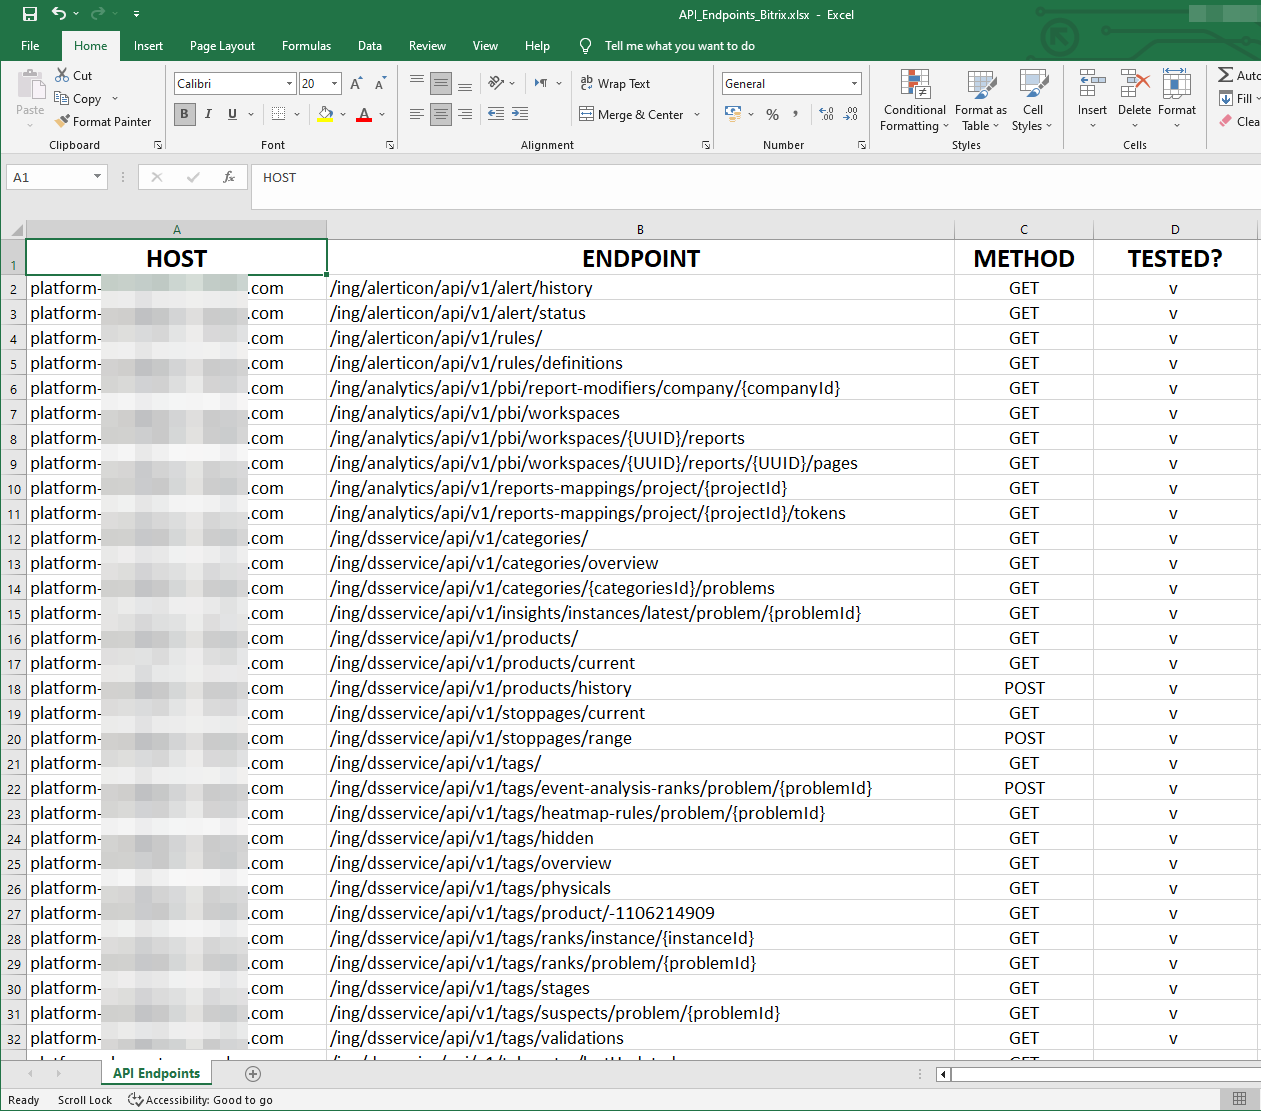 sajibuu/burp_collector
Outil multi-processus pour collecter et extraire des informations vers un fichier Excel à partir d'un fichier de sortie Burp Suite.
 akto-api-security/akto
Plateforme open-source de sécurité des API pour la découverte continue d'API, les tests de vulnérabilités et la détection des menaces en temps réel.…
 ethicalhackingplayground/tproxer
Une extension Burp Suite conçue pour automatiser le processus de recherche de SSRF basé sur le chemin du proxy inverse.