

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
TProxer — Une extension Burp Suite conçue pour automatiser le processus de recherche de SSRF basé sur le chemin du proxy inverse. | Kitploit
Outils/GitHubGitHub/ethicalhackingplayground/tproxer
Analyse des VulnérabilitésExploitation d'Applications WebTests de Sécurité des APISécurité WebTests d'Intrusion
GitHubethicalhackingplayground/tproxer

TProxer

Une extension Burp Suite conçue pour automatiser le processus de recherche de SSRF basé sur le chemin du proxy inverse.

Voir le dépôt
1843288il y a 4 ansVérifié par Kitploit
Partager

TProxer
Erebus

Une extension Burp Suite conçue pour automatiser la recherche de SSRF basée sur le chemin du proxy inverse.

Fonctionnement • Installation • À faire • Rejoindre Discord


TProxer

Fonctionnement

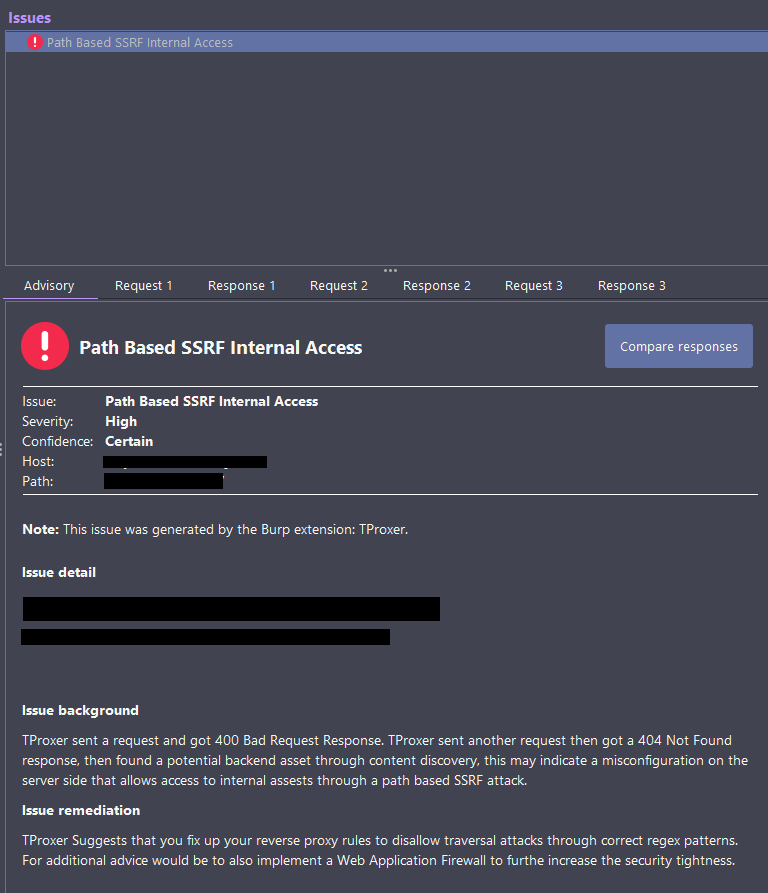
  • Tente d'accéder aux API ou fichiers internes via une attaque SSRF basée sur le chemin. Par exemple, sur https://www.example.com/api/v1/users, nous testons la payload /..;/..;/..;/..;/ en espérant une 400 Bad Request :
  • Ensuite, l'algorithme tente de trouver la racine potentielle de l'API interne avec : https://www.example.com/api/v1/users/..;/..;/..;/ en espérant un 404 Not Found
  • Puis, nous essayons de découvrir du contenu ; si quelque chose est trouvé, des tests supplémentaires sont effectués pour vérifier s'il est 100 % interne et mérite une investigation.
  • Prend en charge l'activation manuelle via le menu contextuel.
  • Les payloads sont fournies par l'utilisateur dans un onglet dédié ; les valeurs par défaut sont stockées dans query payloads.txt
  • Vous pouvez également sélectionner votre propre wordlist.
  • Les issues sont ajoutées sous l'onglet Issue Activity.

Installation

$ git clone https://github.com/ethicalhackingplayground/TProxer
  • Téléchargez Jython depuis :

https://www.jython.org/download.html

Assurez-vous d'utiliser Jython 2.7.2

  • Chargez Burp, Extender -> Options
  • Allez dans Python Environment -> Select file -> Sélectionnez jython.jar
  • Allez dans Extensions -> Add -> TProx.py

À faire

  • Améliorer le design
  • Ajouter plus de personnalisation.

Licence

TProxer est distribué sous licence MIT

Join Discord

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    254

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






