

WSSAT
 yalcinyolalan/wssat
OUTIL D'ÉVALUATION DE LA SÉCURITÉ DES SERVICES WEB
static-analysisvulnerability-scannersdynamic-analysis-sandboxing+3
390il y a 5 ans
yalcinyolalan/wssatOUTIL D'ÉVALUATION DE LA SÉCURITÉ DES SERVICES WEB
 omar2535/graphqler
☸Le tout premier outil de test d'API GraphQL tenant compte des dépendances !
 mseclab/pyjfuzz
PyJFuzz - Fuzzer JSON Python
 deepseasred/autonessus
Ce script communique avec l'API Nessus pour aider à automatiser les scans. Selon l'option fournie avec le script, vous pouvez lister tous les scans,…
 ac-pm/inspeckage
Android Package Inspector - analyse dynamique avec hooks API, lancer des activités non exportées et plus. (Xposed Module)
 payatu/tiredful-api
Une application web vulnérable intentionnellement conçue basée sur une API REST.
 codewatchorg/sqlipy
SQLiPy est un plugin Python pour Burp Suite qui intègre SQLMap à l'aide de l'API SQLMap.
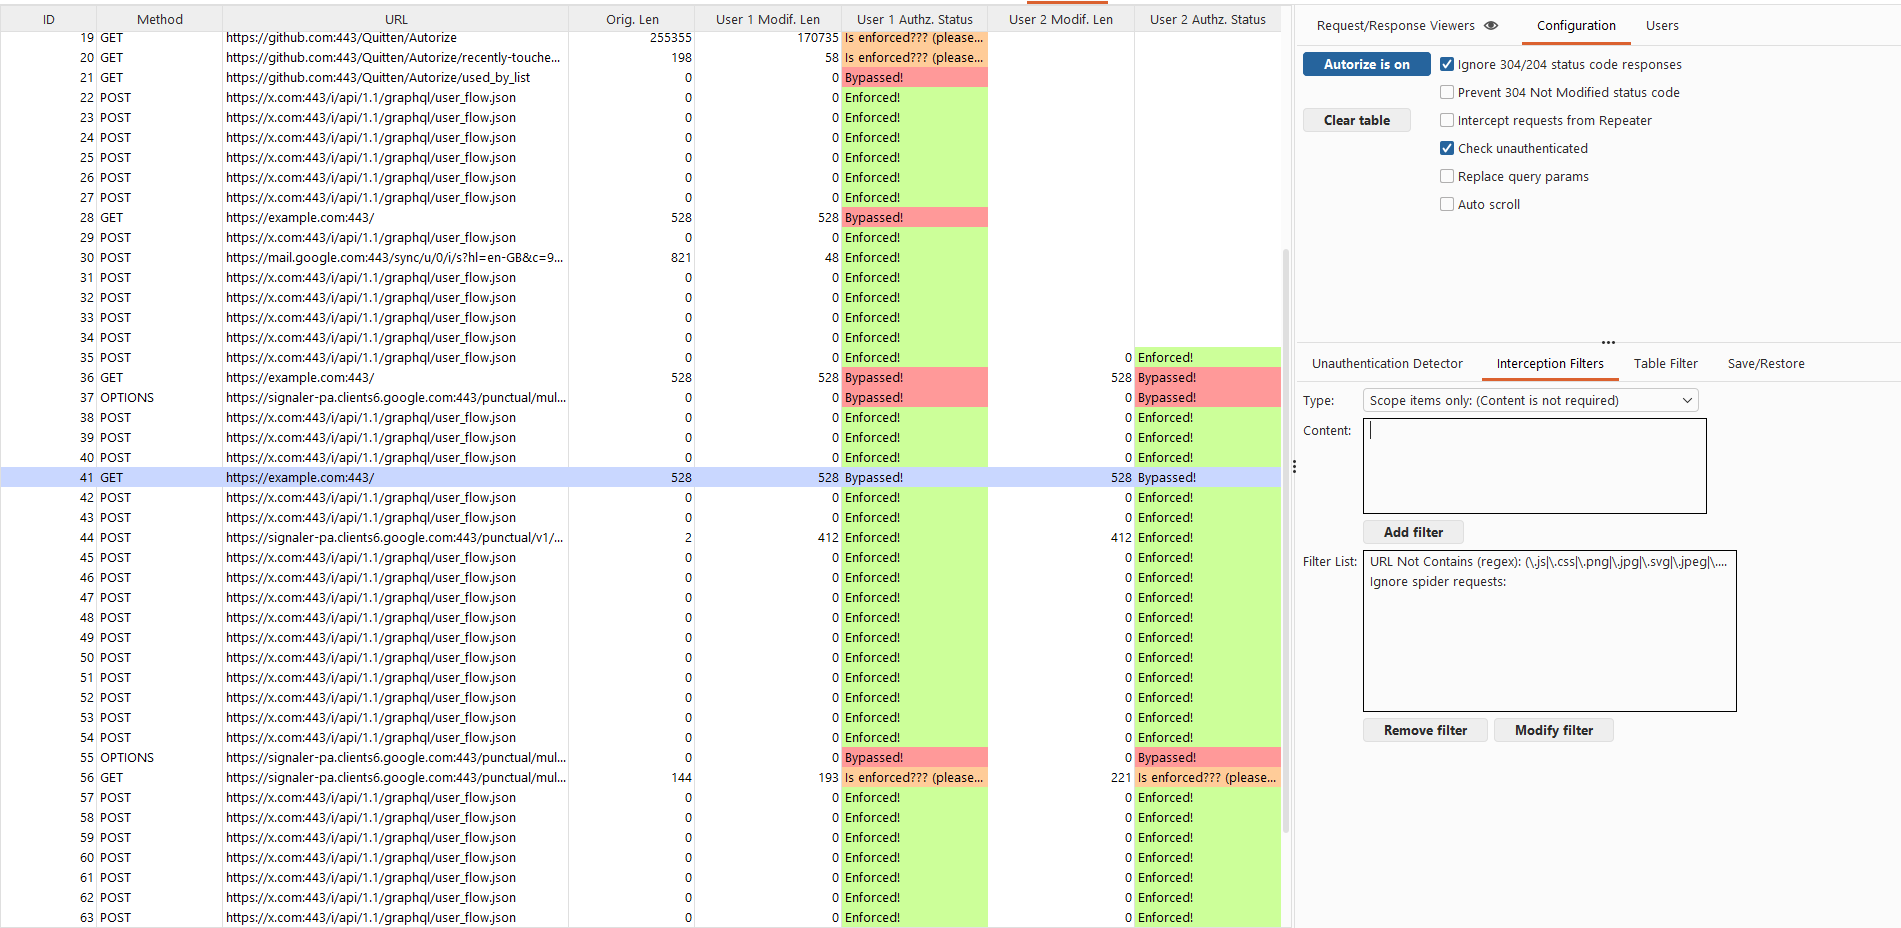 quitten/autorize
Extension de détection automatique du respect des autorisations pour Burp Suite écrite en Jython par Barak Tawily afin de faciliter le travail des…
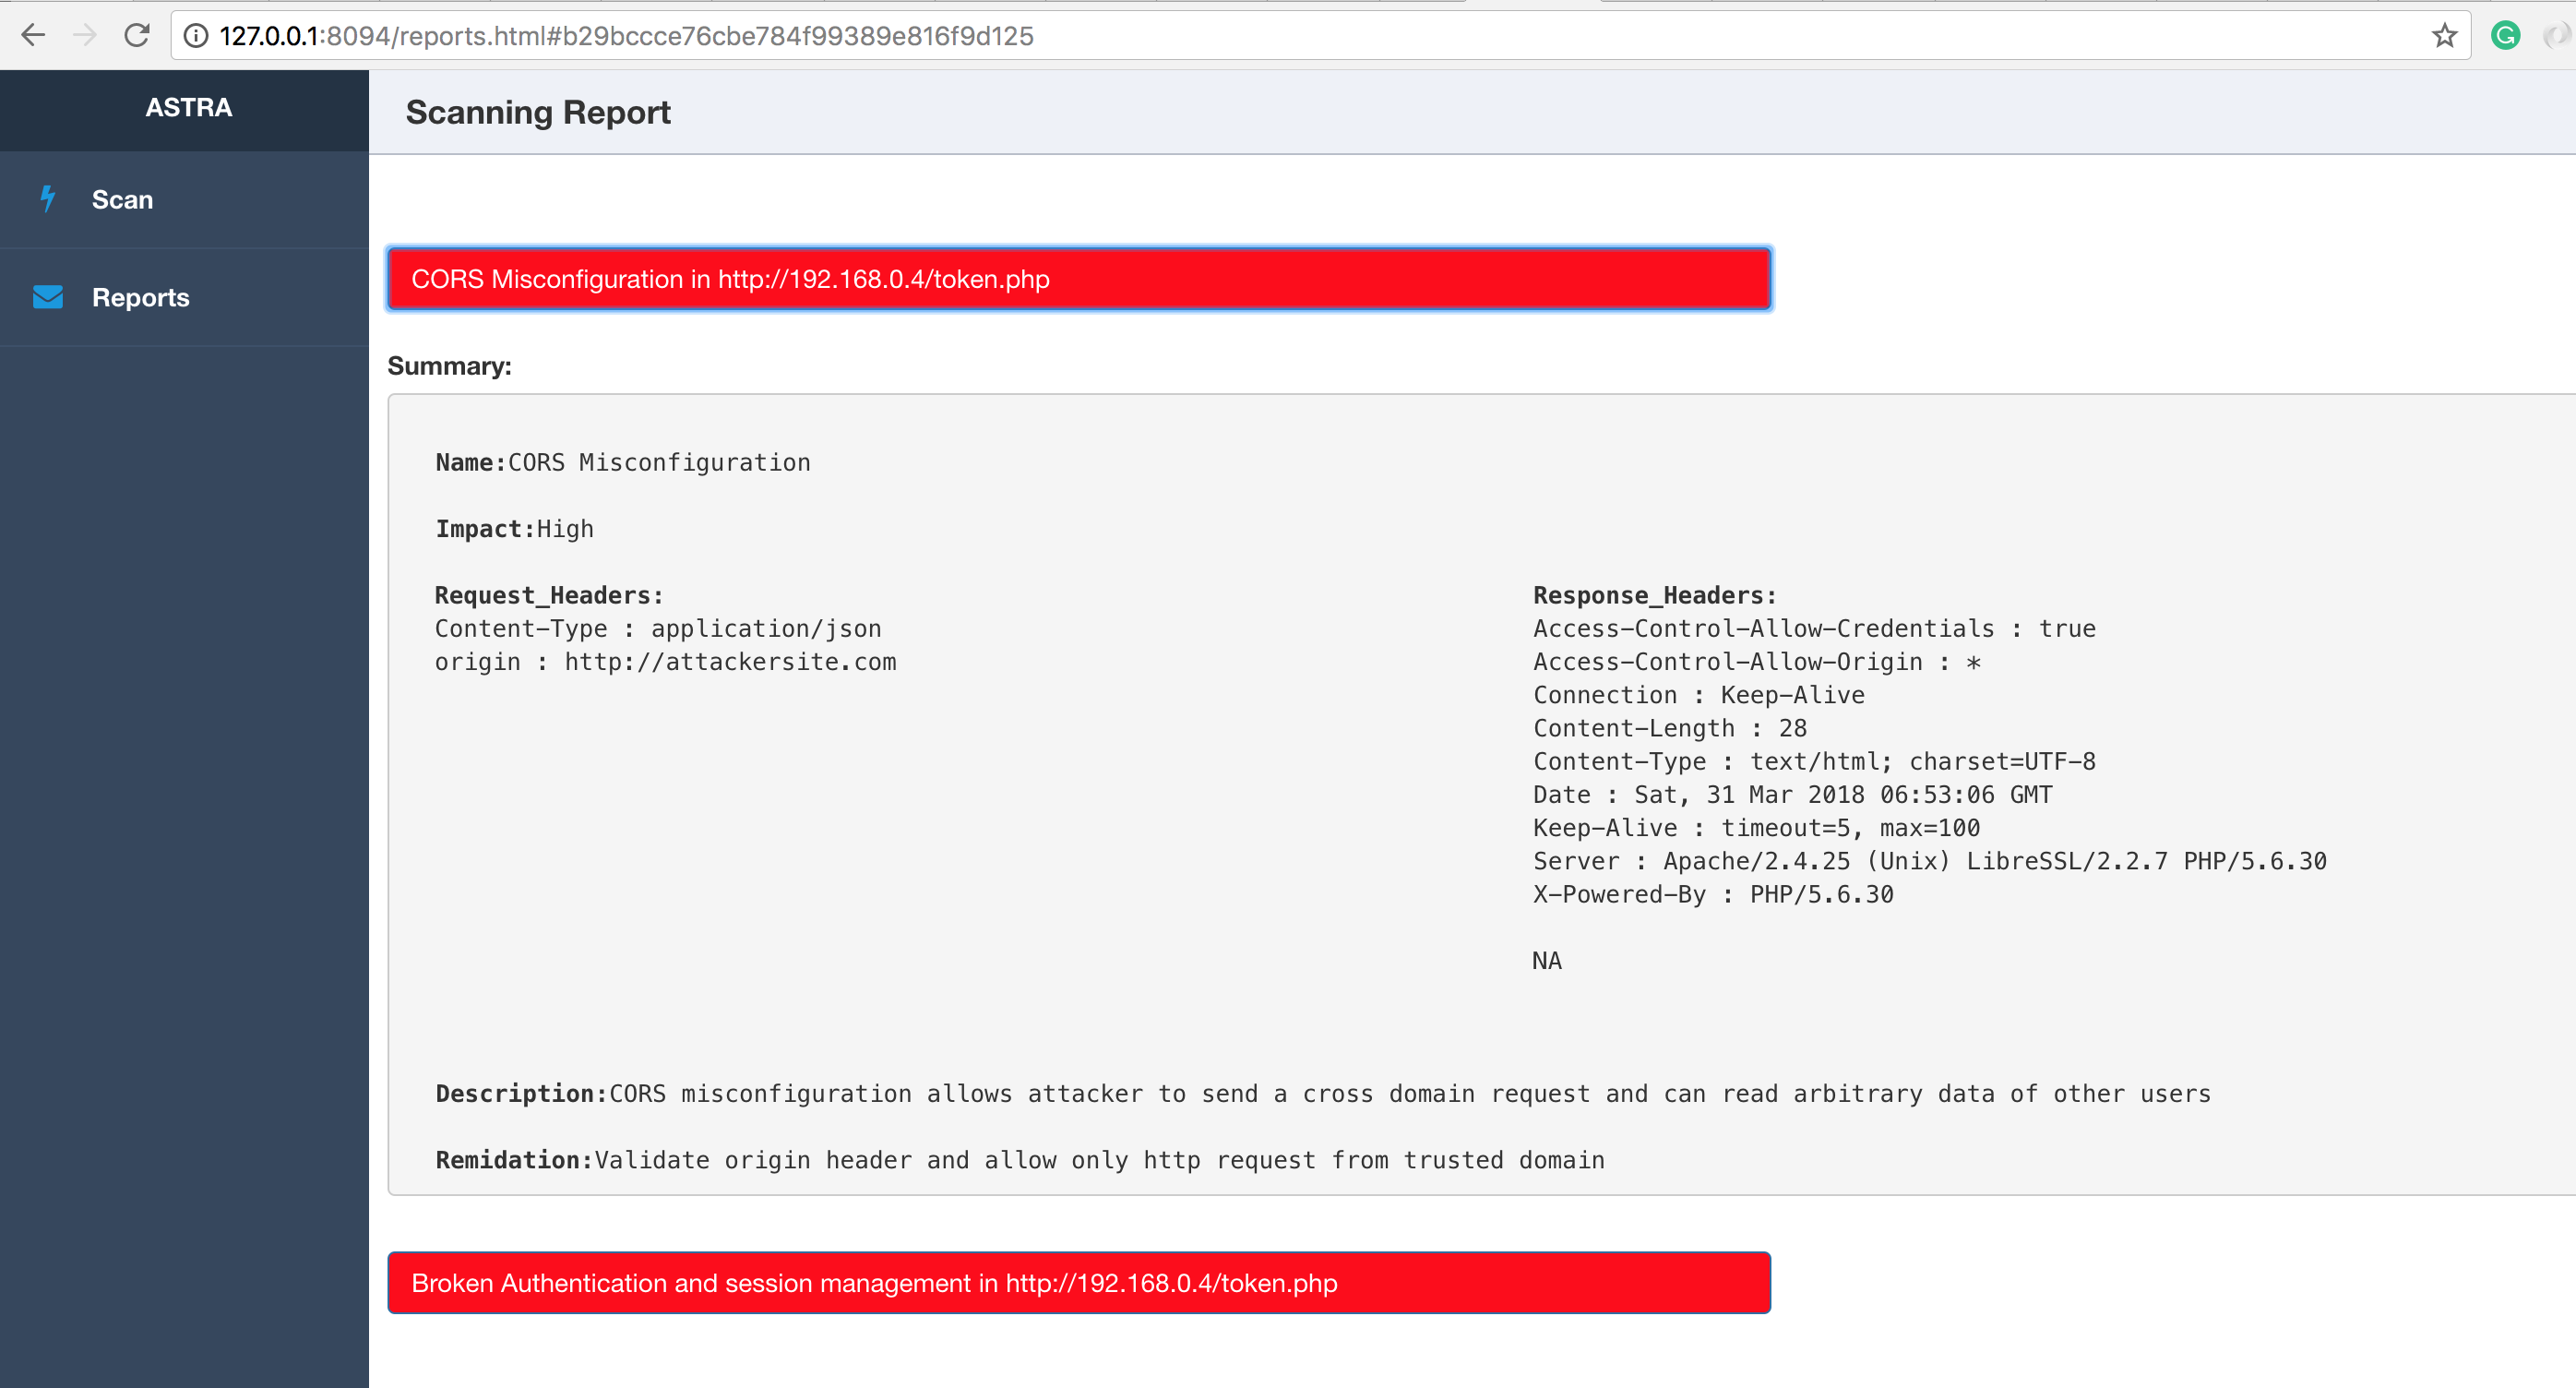 flipkart-incubator/astra
Tests de sécurité automatisés pour les API REST
 0x4d31/burpa
Burp-Automator : Un outil d'automatisation Burp Suite avec intégration Slack. Il peut être utilisé avec Jenkins et Selenium pour automatiser les…
 pentestgeek/burpcommander
Interface en ligne de commande Ruby pour l'API REST de Burp Suite
 joanbono/gurp
Burp Commander écrit en Go
 ebryx/aes-killer
Plugin Burp pour déchiffrer le trafic chiffré AES à la volée
 ticarpi/jwt_tool
:snake: Un kit pour tester, ajuster et craquer les JSON Web Tokens
 moopinger/smugglefuzz
Un scanner rapide de contrebande par déclassement HTTP écrit en Go.
 imperva/automatic-api-attack-tool
L'outil d'attaque API personnalisable d'Imperva prend en entrée une spécification API, génère et exécute des attaques basées sur celle-ci en sortie.
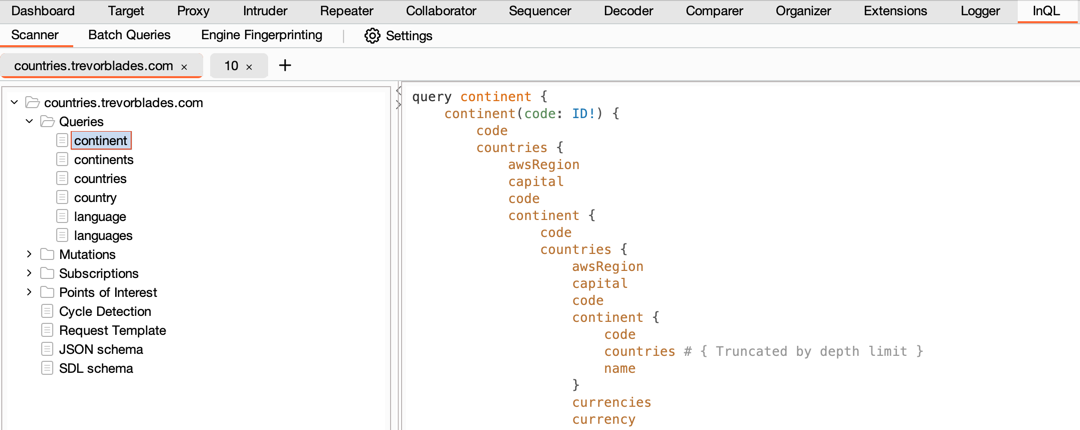 doyensec/inql
InQL est une extension robuste et open-source pour Burp Suite, dédiée aux tests GraphQL avancés, offrant une détection intuitive des vulnérabilités,…
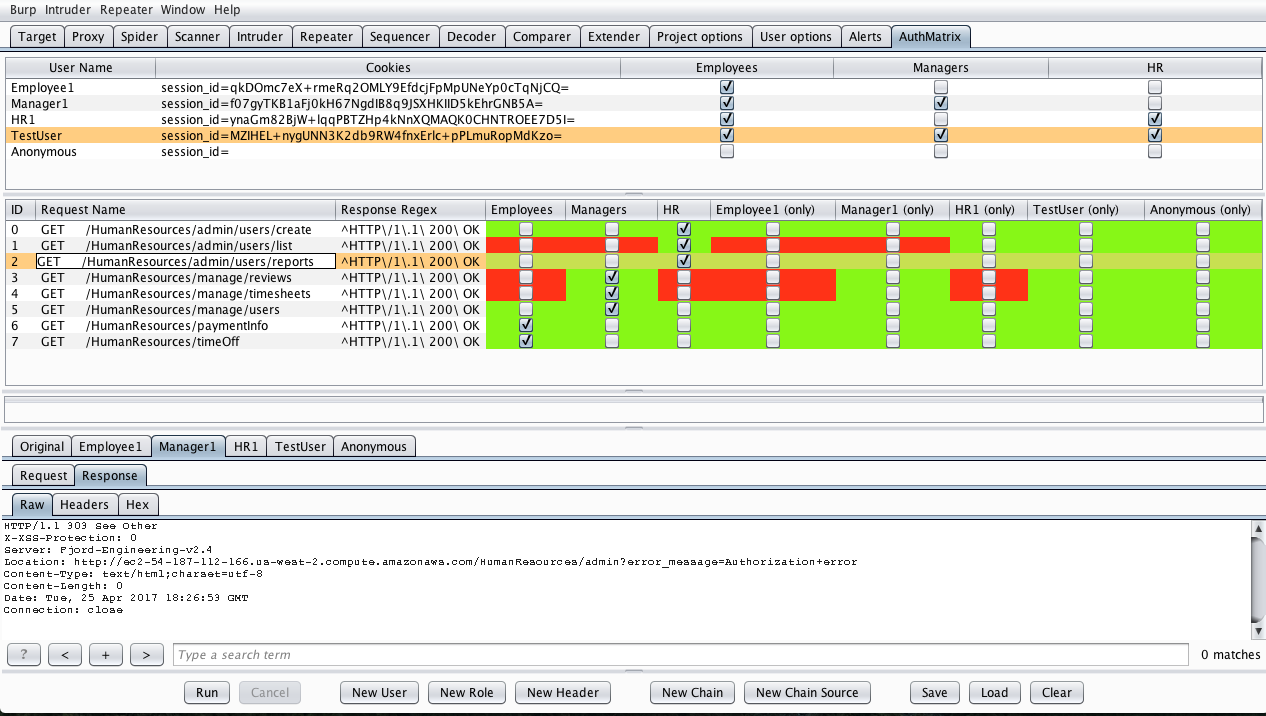 securityinnovation/authmatrix
AuthMatrix est une extension Burp Suite qui offre un moyen simple de tester l'autorisation dans les applications web et les services web.