
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/payatu/tiredful-api
Exploitation d'Applications WebTests de Sécurité des APITests d'IntrusionApprentissage et ÉducationLabs et Pratique
GitHubpayatu/tiredful-api

Tiredful-API

Une application web vulnérable intentionnellement conçue basée sur une API REST.

Voir le dépôt
58314676il y a 6 ansVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    340
  • 4

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    314
  • 5

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    307
  • 6

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    295

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Qu'est-ce que Tiredful API ?

Tiredful API est une application volontairement conçue pour être défaillante. L'objectif de cette application web est d'enseigner aux développeurs, aux testeurs QA ou aux professionnels de la sécurité les failles présentes dans les services web (API REST) dues à des pratiques de codage non sécurisées.
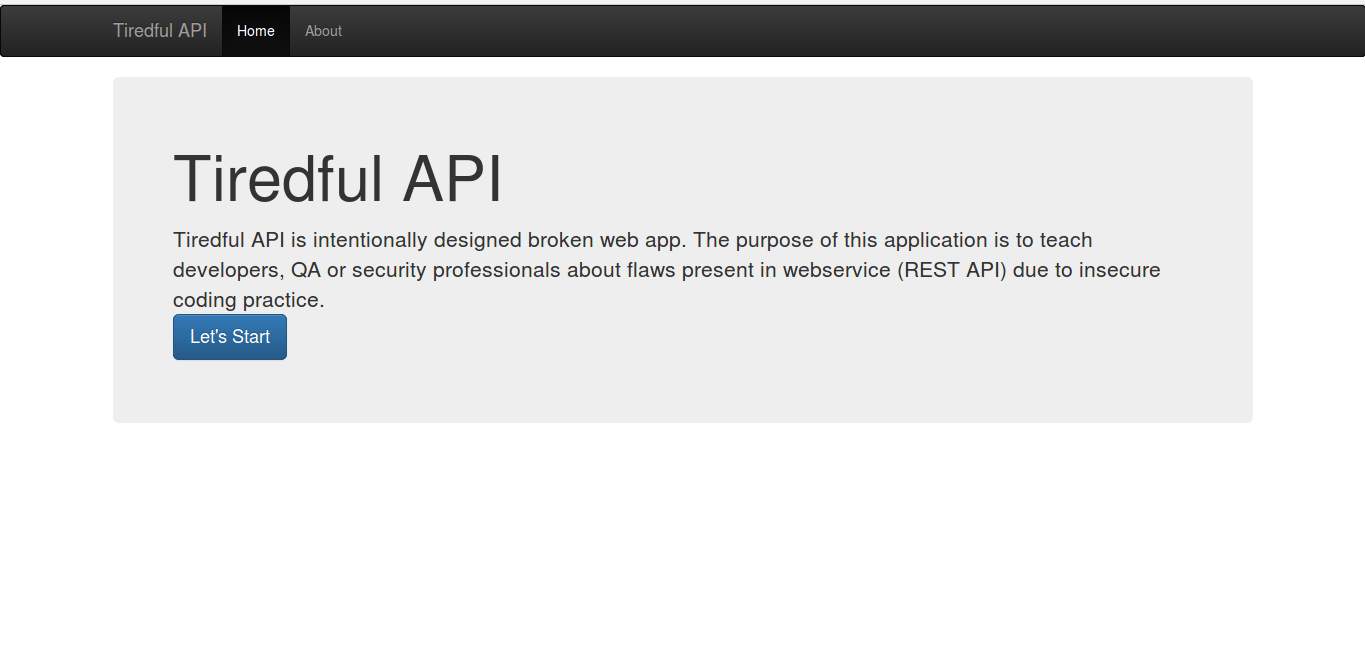
Image de Tiredful API

Qui peut utiliser Tiredful API ?

  • Développeurs web
  • Testeurs d'intrusion web
  • Professionnels de la sécurité
  • Étudiants

Qu'est-ce qui est inclus dans Tiredful API ?

J'ai essayé de couvrir la plupart des vulnérabilités, je suis sûr que certaines ont été oubliées. N'hésitez pas à me contacter si vous connaissez une vulnérabilité intéressante à inclure. Pour l'instant, j'ai inclus les vulnérabilités suivantes.

  • Divulgation d'informations
  • Référence directe à un objet non sécurisée
  • Contrôle d'accès
  • Limitation de débit
  • Injection SQL (SQLite)
  • Cross-Site Scripting (XSS)

Vous pouvez voir la solution ici

Puis-je contribuer ?

Oui, vous pouvez aider en nous envoyant les détails des vulnérabilités que nous pourrions implémenter dans les futures versions de Tiredful API. Veuillez nous envoyer un email à info[at]payatu.com avec pour sujet "Tiredful API Scenario".

Où puis-je obtenir Tiredful API ?

Le code source peut être téléchargé depuis lien.

Comment exécuter Tiredful API ?

Tiredful API est développée avec Django Framework et Django Rest Framework. Pour exécuter le serveur web, l'utilisateur doit exécuter la commande suivante.

  • Accédez au dossier source et localisez le fichier manage.py.
  • Exécutez ensuite python manage.py runserver.
  • Si les fichiers statiques ne se chargent pas, exécutez la commande ci-dessus avec le flag insecure, c'est-à-dire python manage.py runserver --insecure. Si vous rencontrez des difficultés pour démarrer le serveur web, veuillez consulter la documentation Django admin ou le tutoriel Django. Veuillez me contacter si vous ne parvenez toujours pas à lancer le serveur de développement.

Note : Il est recommandé d'utiliser les bibliothèques requises avec les versions spécifiées dans le fichier requirements.txt. Veuillez consulter ce lien pour plus de détails.

Conteneur Docker

Vous pouvez exécuter Tiredful via Docker. Exécutez simplement :

docker build -t tiredful .
docker run -p 8000:8000 --name tiredful -it tiredful

Accédez à http://localhost:8000/ et vous êtes prêt. Utilisez CTRL-C pour arrêter le serveur.

Ajout de nouveaux scénarios basés sur JWT. Le dépôt mis à jour est disponible sur repo

Code compatible Python3

Tiredful API Python3

Retours et signalements de bugs.

Nous serions ravis de connaître votre expérience avec Tiredful API. Veuillez nous envoyer un email à info [at] payatu [dot] com ou siddharth [dot] bezalwar [at] gmail [dot] com avec pour sujet "Tiredful API Issue" selon ce que vous souhaitez partager. Veuillez inclure les informations suivantes dans votre email :

  • Système d'exploitation avec version.
  • Framework Django utilisé.
  • Étapes pour reproduire le problème.

Auteur

Siddharth Bezalwar

@fattu_medjai | siddharth [dot] bezalwar [at] gmail [dot] com

À propos de Payatu

Payatu est une société de test de sécurité spécialisée dans :

  • Sécurité IoT
  • Sécurité mobile
  • Sécurité cloud
  • Sécurité web Nous organisons également deux conférences internationales sur la sécurité

nullcon International Security Conference - http://nullcon.net hardwear.io Hardware Security Conference - http://hardwear.io Site web : http://payatu.com Email : info (at) payatu dot com


Télécharger l’outil




