
pipelock
 luckypipewrench/pipelock
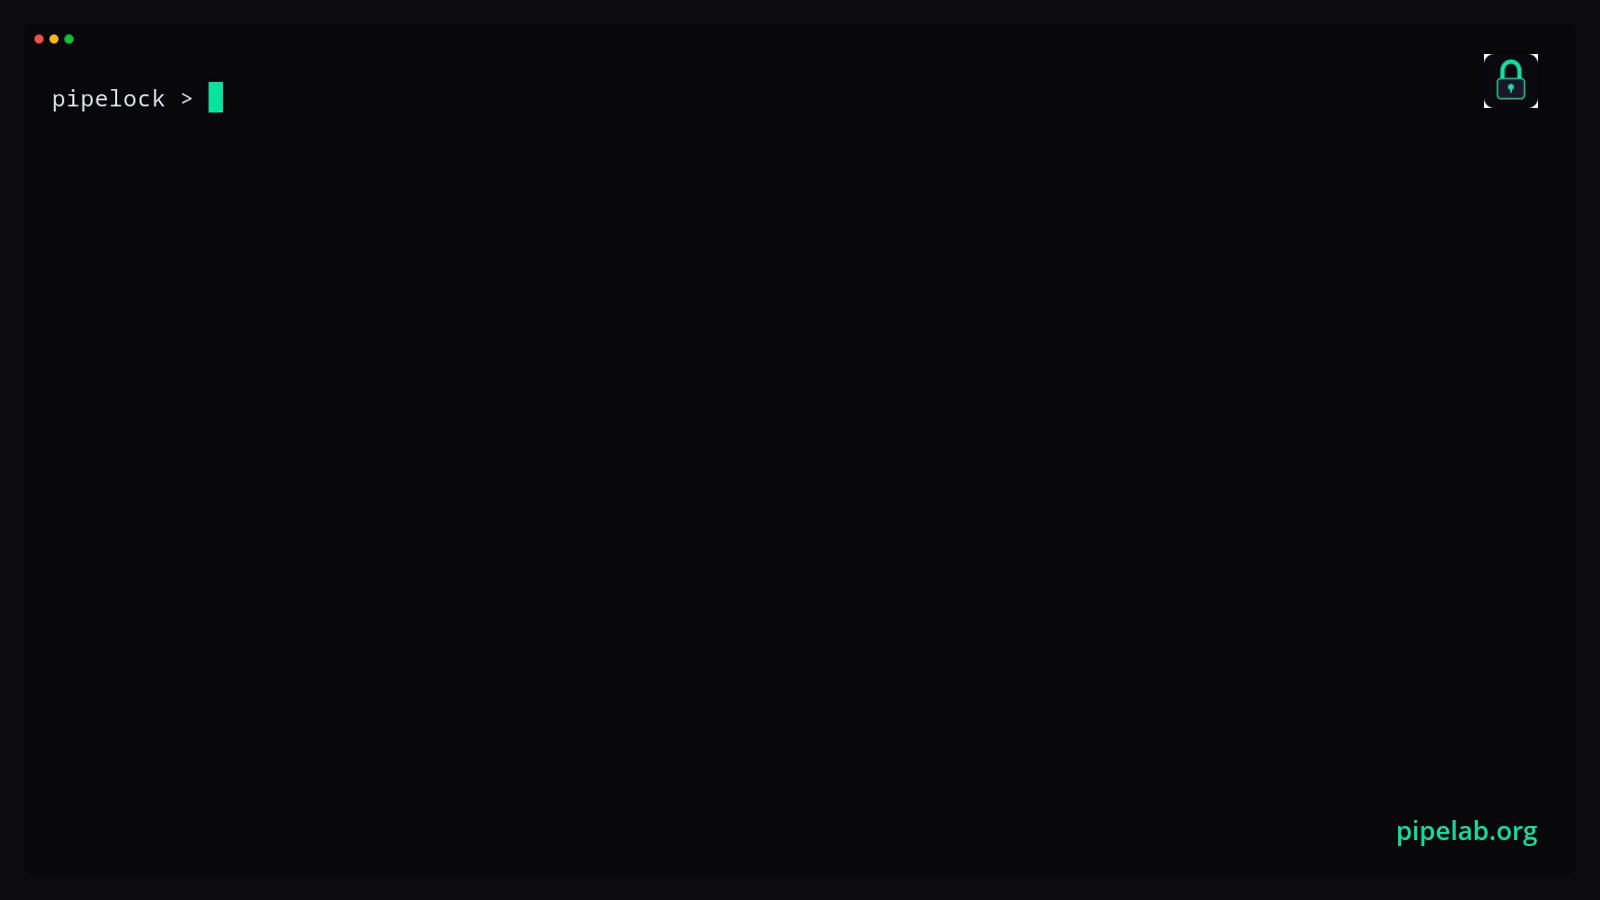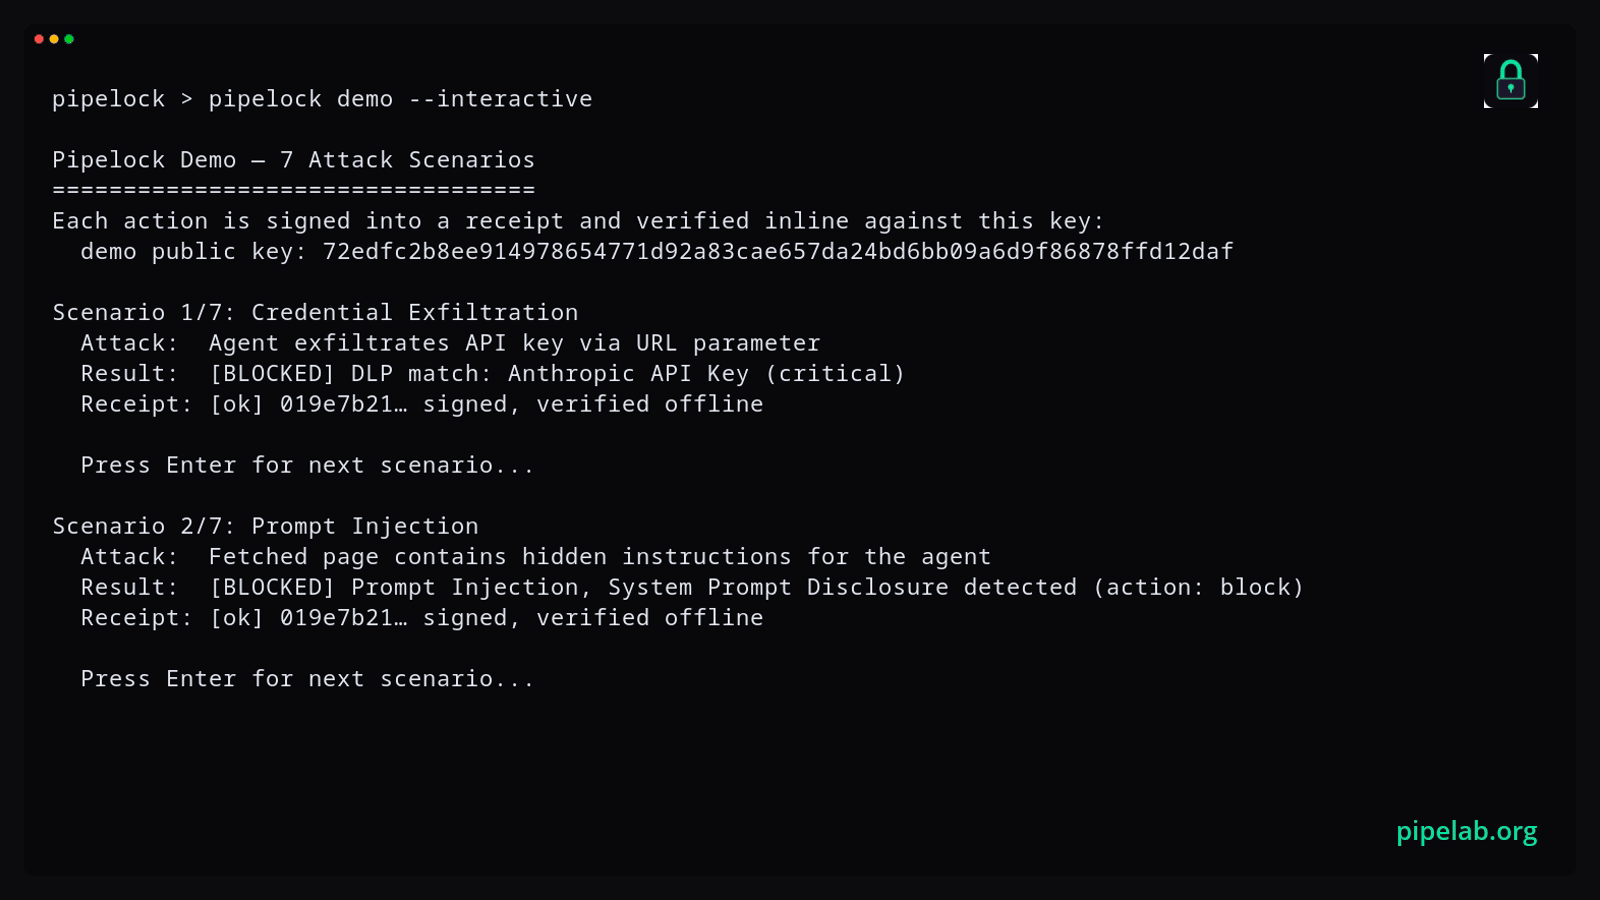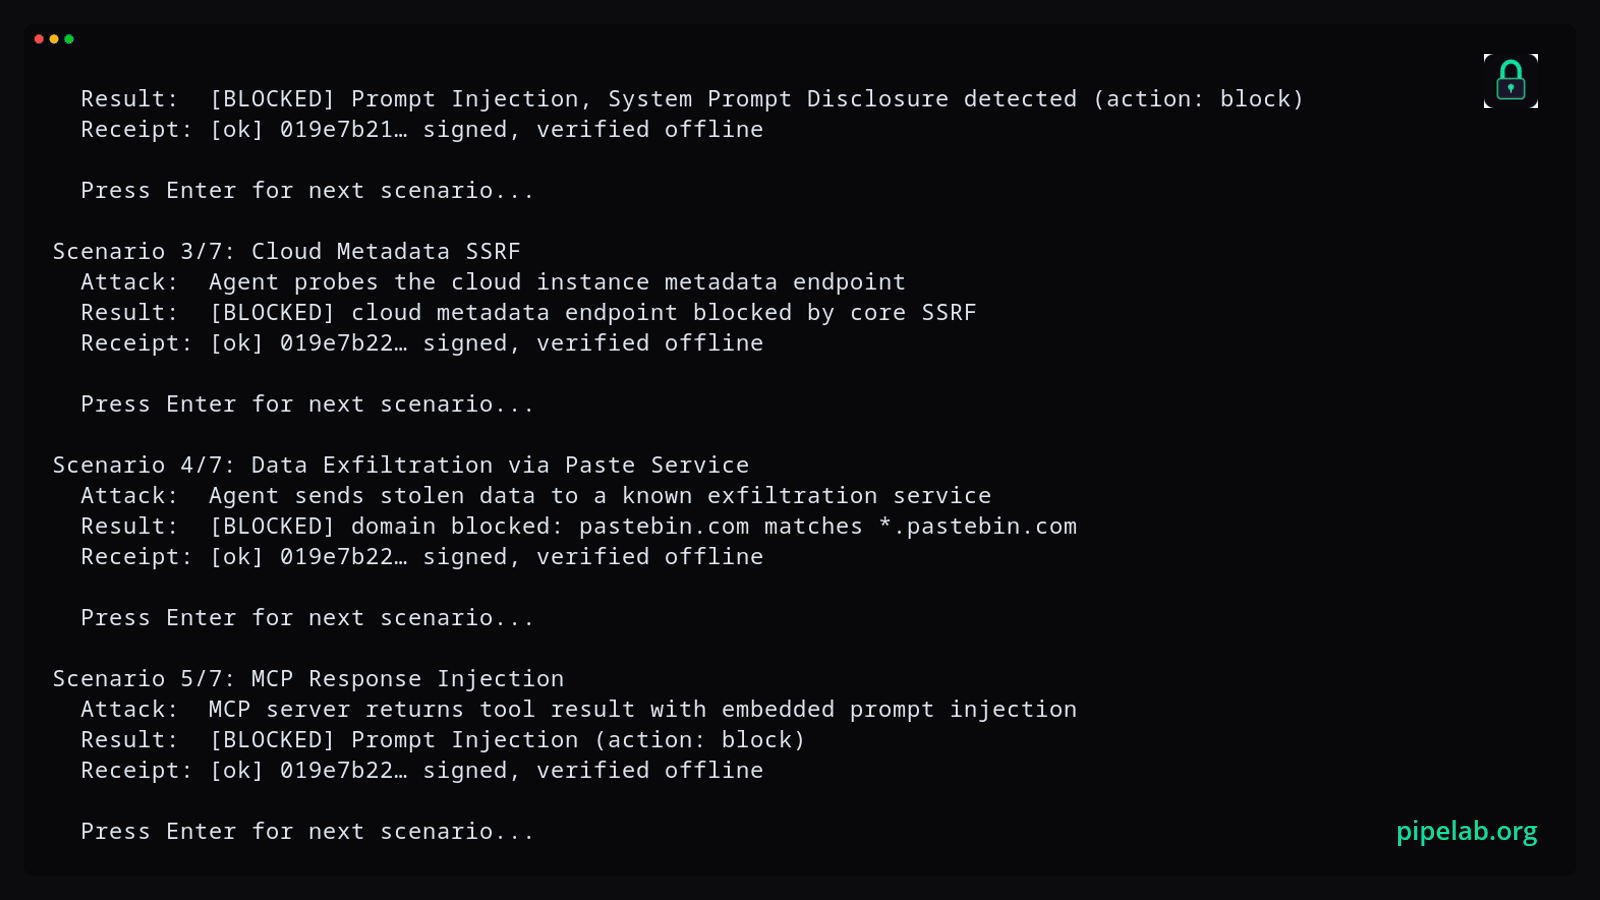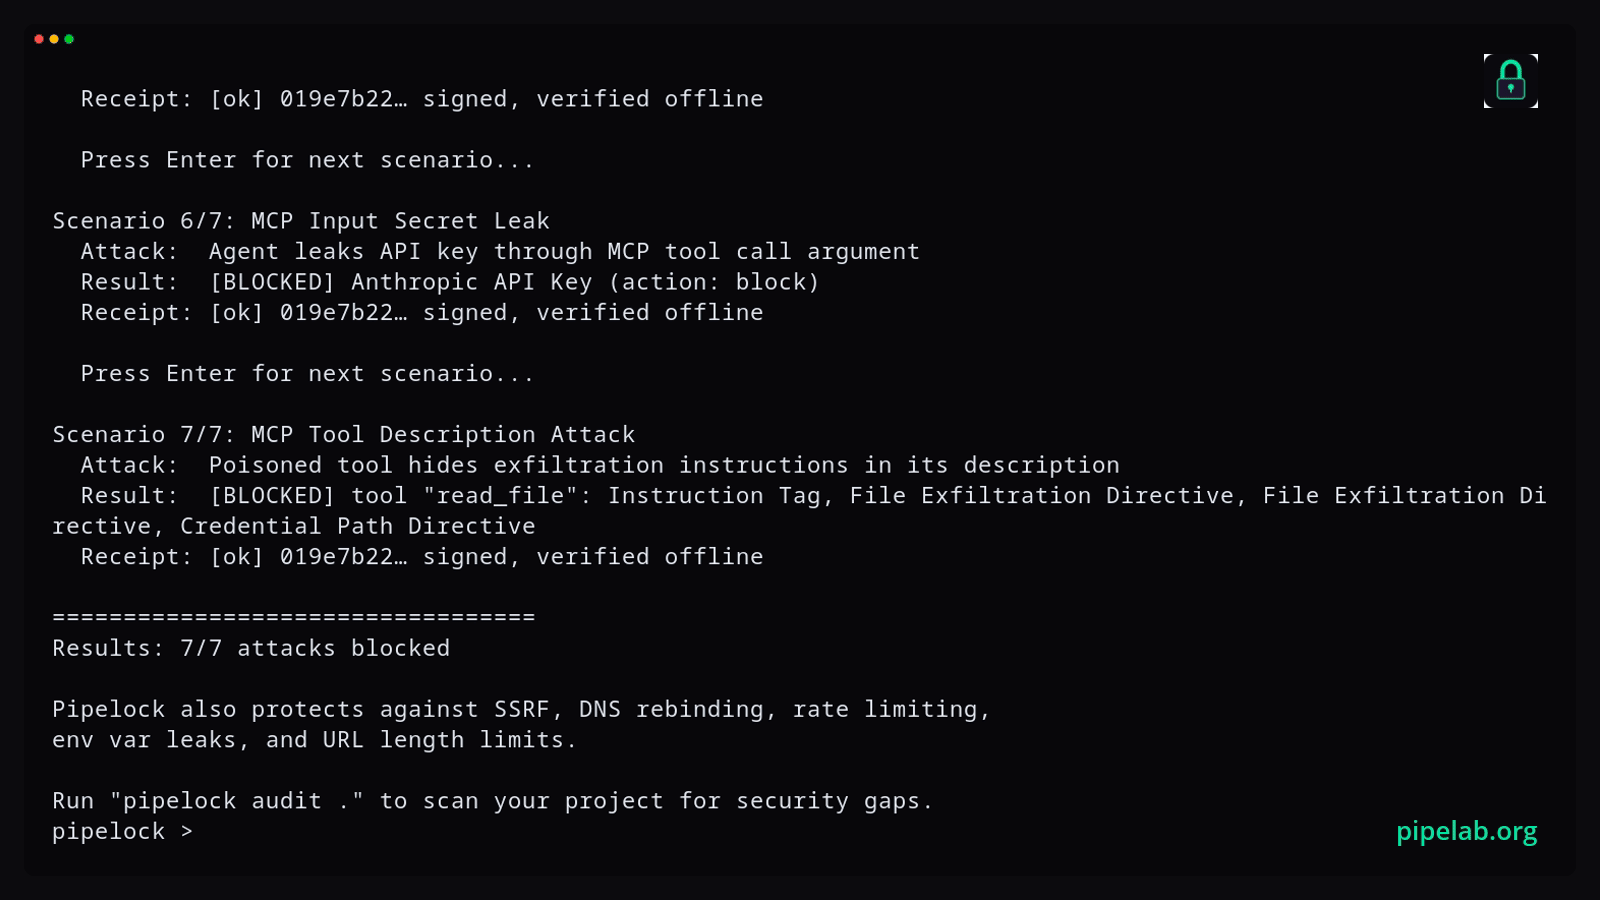
Open-source AI agent firewall that scans HTTP, MCP, A2A, and WebSocket traffic for exfiltration, SSRF, and prompt injection, emitting verifiable…
vulnerability-scannersids-ips-evasiondata-exfiltration+8
792
luckypipewrench/pipelockOpen-source AI agent firewall that scans HTTP, MCP, A2A, and WebSocket traffic for exfiltration, SSRF, and prompt injection, emitting verifiable…
 moltis-org/moltis
A secure persistent personal agent server in Rust. One binary, sandboxed execution, multi-provider LLMs, voice, memory, Telegram, WhatsApp, Discord,…
 kaandemir993/-remcos-rat-fileless-svchost-injection-obfuscated-payload-analysis-
Analyse de rétro-ingénierie d’une variante sans fichier du Remcos RAT qui s’injecte dans svchost.exe via des appels d’API native. Couvre l’extraction…
 agentguard-ai/tealtiger
Protection puissante pour les agents IA - Sécurité open-source et suivi des coûts pour les applications IA
 bytesizedmarius/rewerse-engineering
Rétro-ingénierie de l'API Rewe en Go
 jricramc/aigate
AI Prompt Secret Scanner : proxy local et hook Claude Code qui bloque les secrets avant qu'ils n'atteignent les API d'IA
 arzaan789/keyguard
Analysez les bases de code et les projets GCP pour détecter les identifiants API exposés.
 commonguy25/authproof-sdk
Reçus de délégation signés cryptographiquement pour les agents IA. Définissez exactement ce qu'une IA peut et ne peut pas faire — signé, vérifiable,…
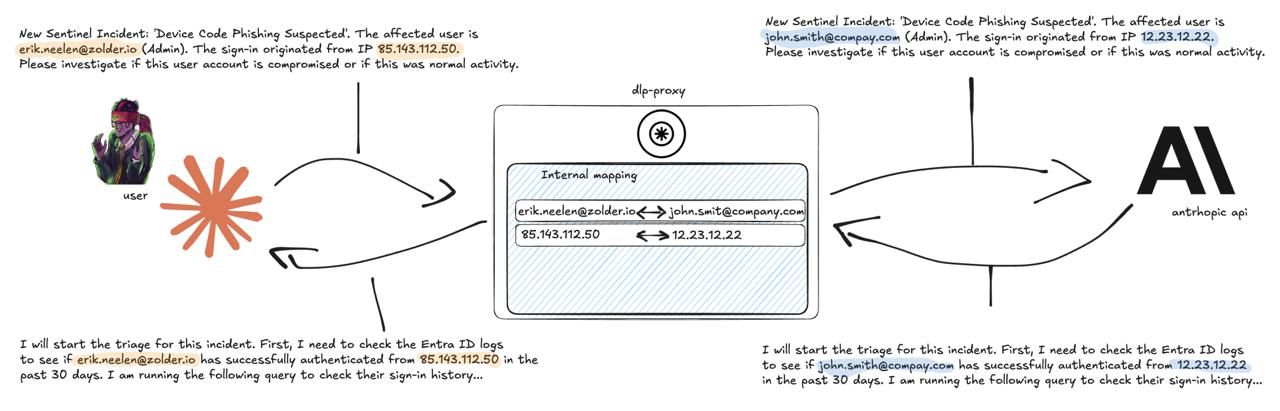 zolderio/token-proxy
Un proxy transparent de masquage des PII pour le trafic API LLM. Se place entre une application et un fournisseur LLM (actuellement Anthropic),…
 momenbasel/keyfinder
Extension de navigateur pour la découverte passive de clés API et de secrets pour Chrome et Firefox. 80+ motifs de détection, zéro configuration.
 owasp/apts
Standard OWASP de test d'intrusion autonome
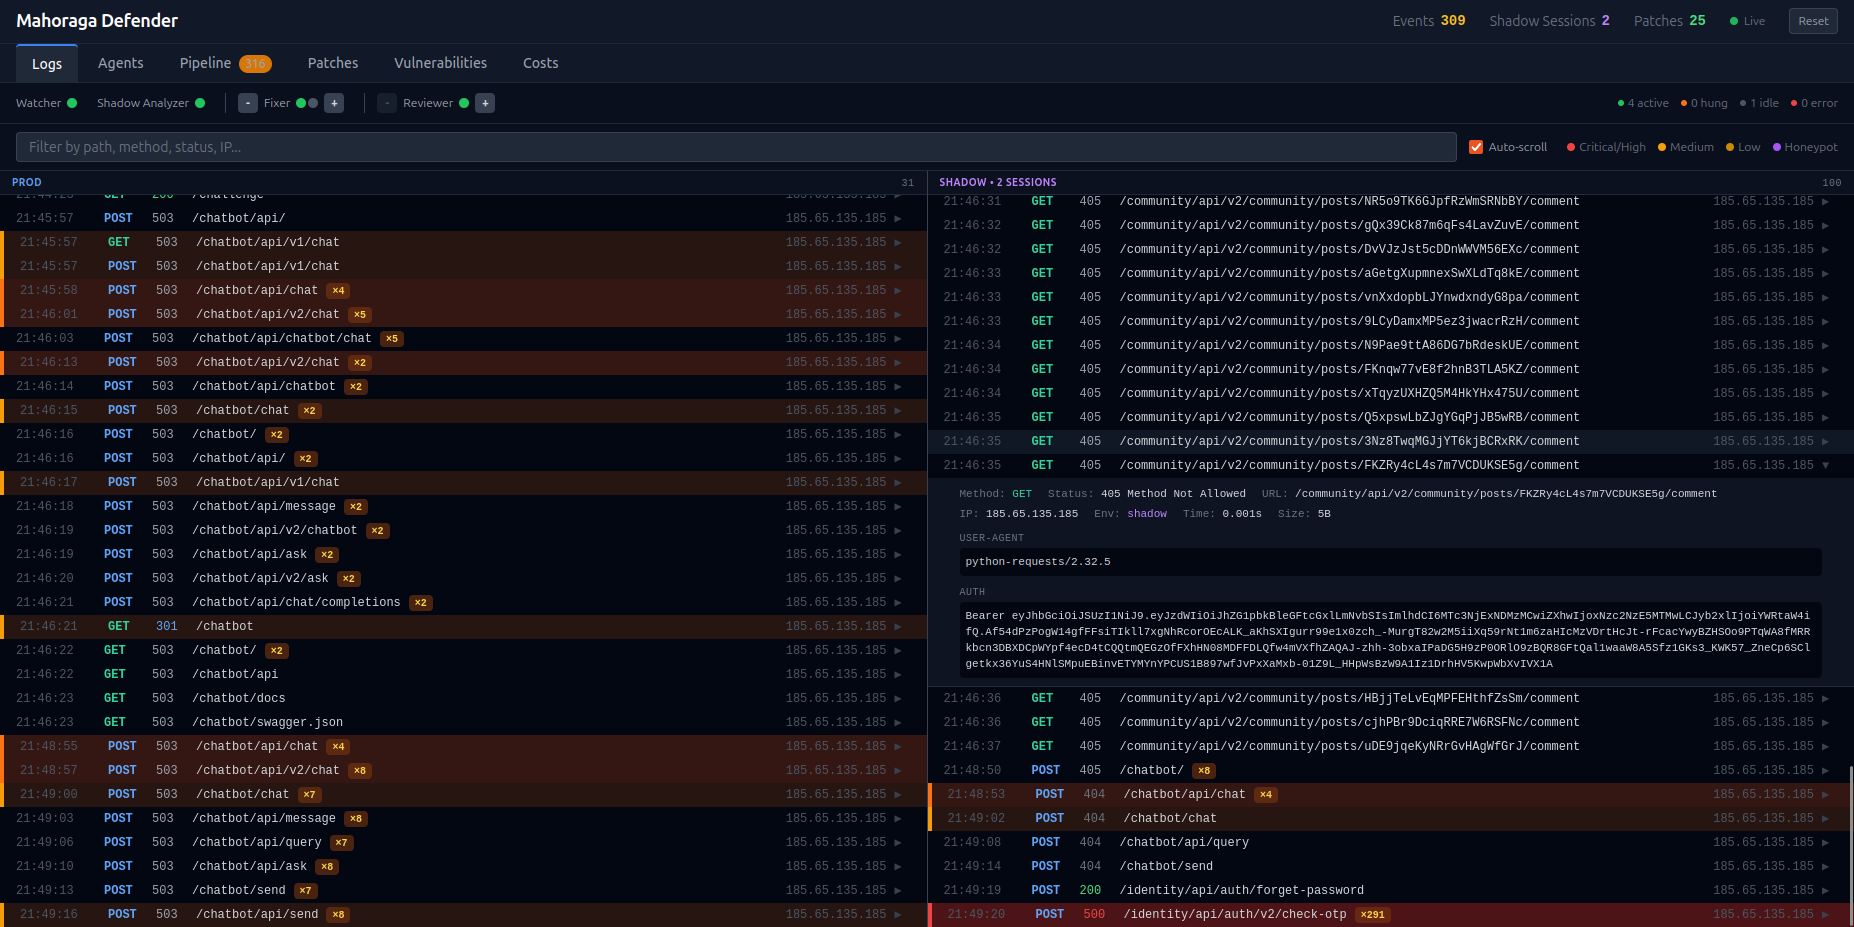 ageofalgorithms/mahoraga-webapp-defender
Système de défense de site web réactif alimenté par l'IA qui détecte les attaques, les analyse, et corrige automatiquement le code source en temps…
 infisical/agent-vault
Un proxy et coffre-fort de credentials HTTP pour les agents IA comme Claude Code, OpenClaw, Hermes, agents personnalisés + harnais, et plus encore.
 semgrep/semgrep
Analyse statique légère pour de nombreux langages. Trouvez des variantes de bogues avec des motifs qui ressemblent à du code source.
 seqra/opentaint
Moteur formel d'analyse de flux de données inter-procédurale pour la sécurité des applications. Suit les données non fiables à travers les limites de…

 tomjwxf/scopeblind-gateway
Passerelle de sécurité pour serveurs MCP avec application de politiques par outil, reçus d'audit signés Ed25519 et journalisation en mode furtif.…
 elastic/agent-skills
Compétences Elastic officielles