
nextcloud_android
 shanika04/nextcloud_android
SQLi CVE-2019-5454
android-securityvulnerability-analysisweb-application-exploitation+2
shanika04/nextcloud_androidSQLi CVE-2019-5454
 sunnyjiang/shellshocker-android
Ceci est une Application Android qui vous aide à détecter si votre machine qui exécute bash est vulnérable à CVE-2014-6271
 gopartner/realme-c53-unlock-root
Bootloader unlock (CVE-2022-38694) & root guide for Realme C53 / RMX3760 (Unisoc T612)
 secmob/pocforcve-2015-1528
Je soumettrai le poc après blackhat.
 michaelroland/omapi-cve-2015-6606-exploit
Simple exploit pour la vérification de CVE-2015-6606
 joinchang/ghostlock-oneplus
GhostLock (CVE-2026-43499) kernel exploit for Android devices with locked bootloader
 pazhanivelmani/external_libcap-android10_r33_cve-2023-2603
Bibliothèque de capacités POSIX.1e pour Android 10, qui traite de CVE-2023-2603 avec des outils pour définir et obtenir les capacités des processus…
 0n1con3/fluxer
FluxER - Le script bash qui installe et exécute l'outil Fluxion dans Termux. L'outil d'audit de sécurité sans fil utilisé pour effectuer des audits…
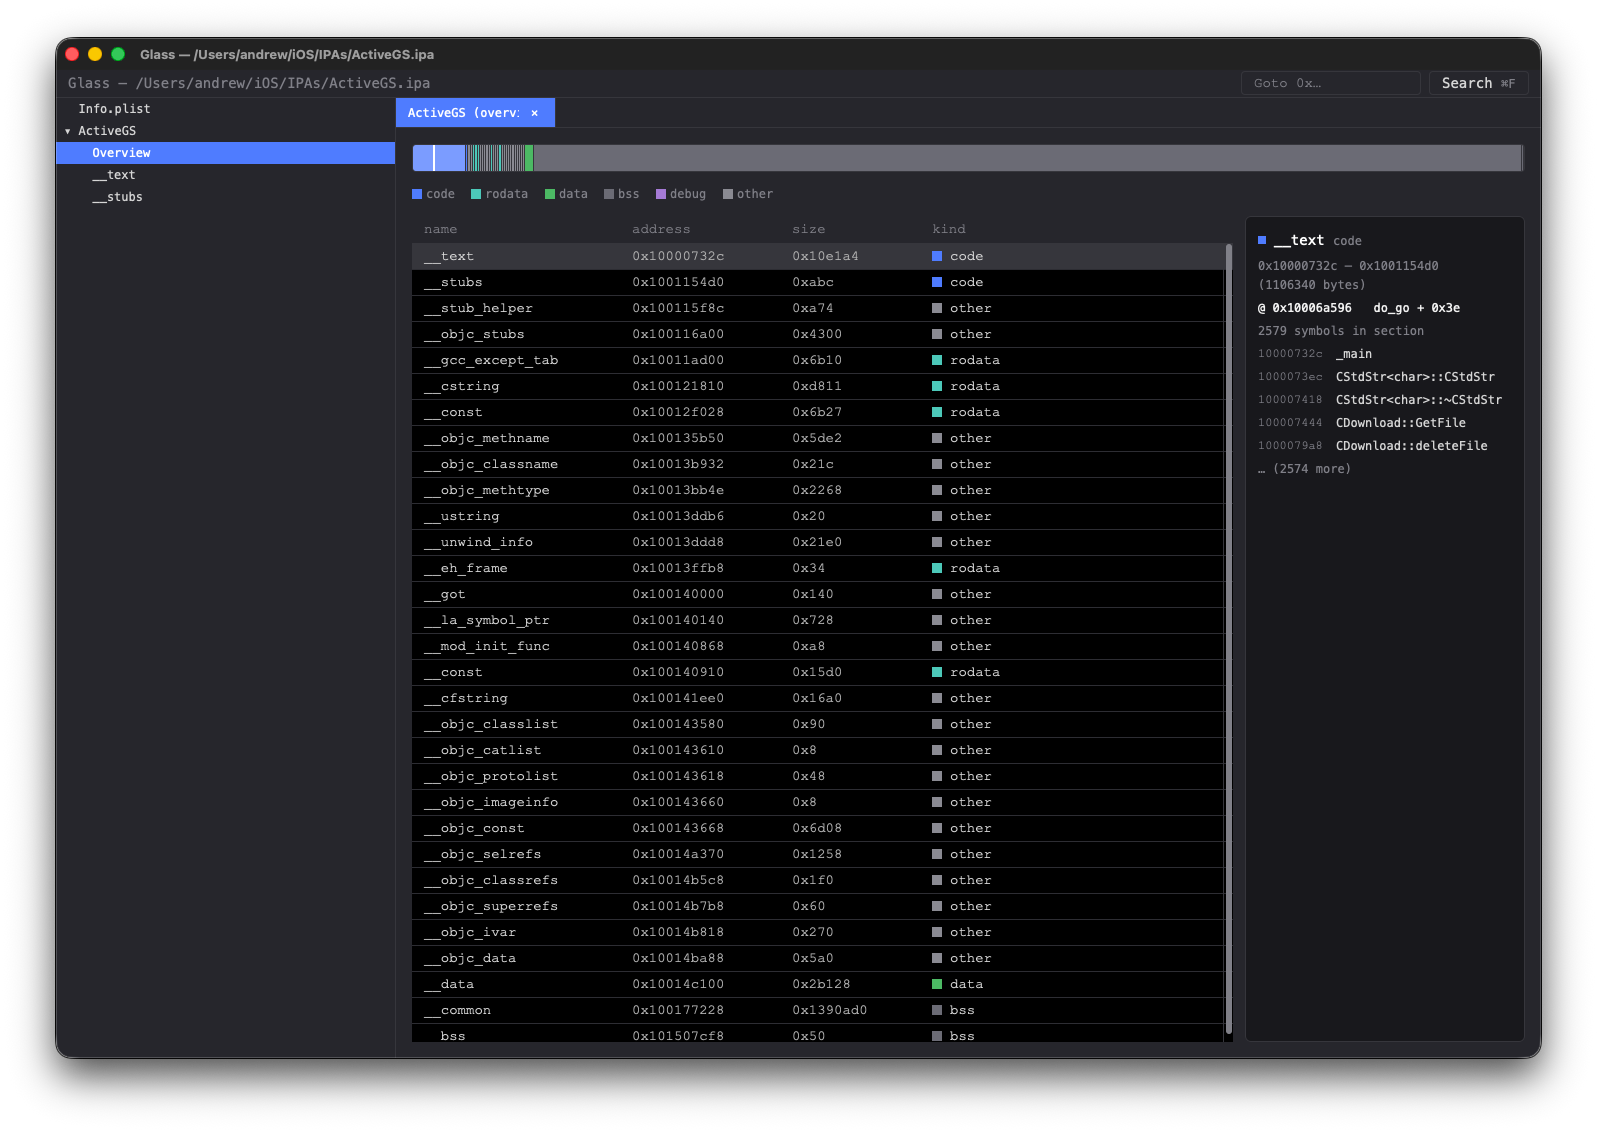 azw413/glass
Glass - une alternative rapide et gratuite à IDA Pro
 actuator/ekoparty
Ekoparty Miami | Anti-modèles d'interface : exploiter la navigation non sécurisée dans les verrous d'applications Android tiers
 alirezaparsi/copg
Advanced per-app device / CPU / GPU spoofer for rooted Android — device profiles, per-app CPU models, prop & Android-ID spoofing, all driven by a…
 symbioticsec/hermes-decomp
Un puissant décompilateur qui vous permet de rétro-ingénierer les applications mobiles React Native en convertissant leurs fichiers de bytecode…
 owasp/mas-website
Le site web du Projet de Sécurité des Applications Mobiles de l'OWASP est le hub central pour les standards, guides et ressources de référence de…
 nagendrapittu/cve-2021-521-exploit
Lab Exploit (CVE-2021-521) : L'application utilise la réflexion Java pour accéder aux composants système d'Android, récupérant la liste de toutes les…
 roeeh/conscryptchecker
Cette application vérifie si votre appareil est encore vulnérable à CVE-2015-3825 / CVE-2015-3837, alias "Une classe pour les gouverner tous", en…
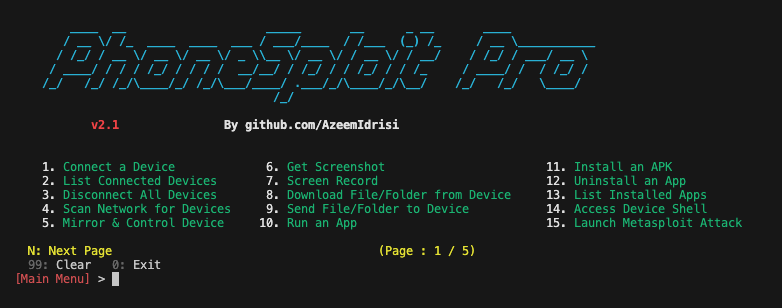 azeemidrisi/phonesploit-pro
Un outil de piratage tout-en-un pour prendre le contrôle à distance d'appareils Android.
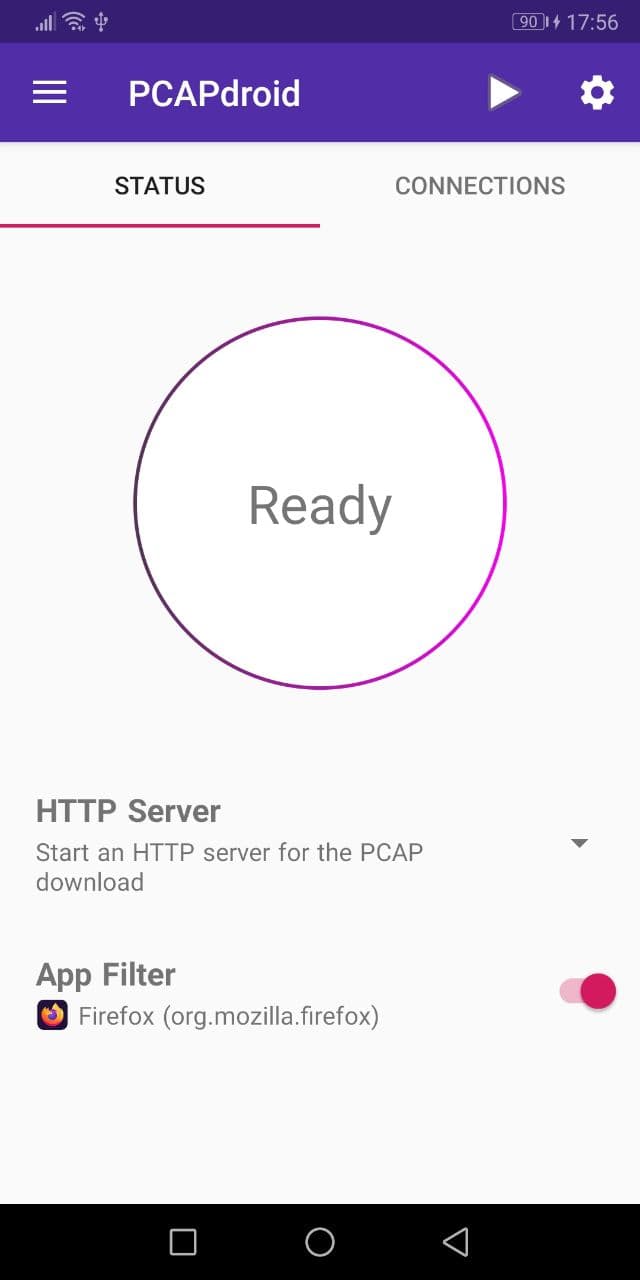 emanuele-f/pcapdroid
Moniteur réseau sans root, pare-feu et dumper PCAP pour Android
 mitmproxy/mitmproxy
Un proxy HTTP intercepteur interactif compatible TLS pour les testeurs de pénétration et les développeurs de logiciels.