
Android-Projector-C2-Malware
 kavan00/android-projector-c2-malware
Analyse d'un réseau C2 de beamers chinois - SilentSDK-Analysis
android-securityembedded-systems-securityioc-management+9
18
kavan00/android-projector-c2-malwareAnalyse d'un réseau C2 de beamers chinois - SilentSDK-Analysis
 kdbugk/game-of-kingshot-re
Étude de rétro-ingénierie éducative d'un jeu Android Unity/IL2CPP. Documente le décodage du protocole de passerelle, l'analyse du SDK natif…
 professorquantumuniverse/veto
Client Android open-source pour VirusTotal. Analysez des fichiers, des URL et des applications installées contre plus de 70 moteurs antivirus.…
 droid-ash/finalrun-agent
CLI pilotée par IA pour tester des applications Android et iOS en langage naturel. Génère, exécute et corrige des tests de bout en bout sur…
 ironfox-oss/ironfox
Hardened Android web browser forked from Mull/Firefox with privacy-focused patches, anti-fingerprinting, telemetry removal, and secure defaults for…
 iddoeldor/frida-snippets
Exemples Frida artisanaux
 hamz-a/frida-android-libbinder
Script Frida (PoC) pour visualiser le trafic libbinder d'Android
 vichhka-git/magisk-renef
Module Magisk qui empaquette automatiquement renef_server (instrumentation dynamique pour Android)
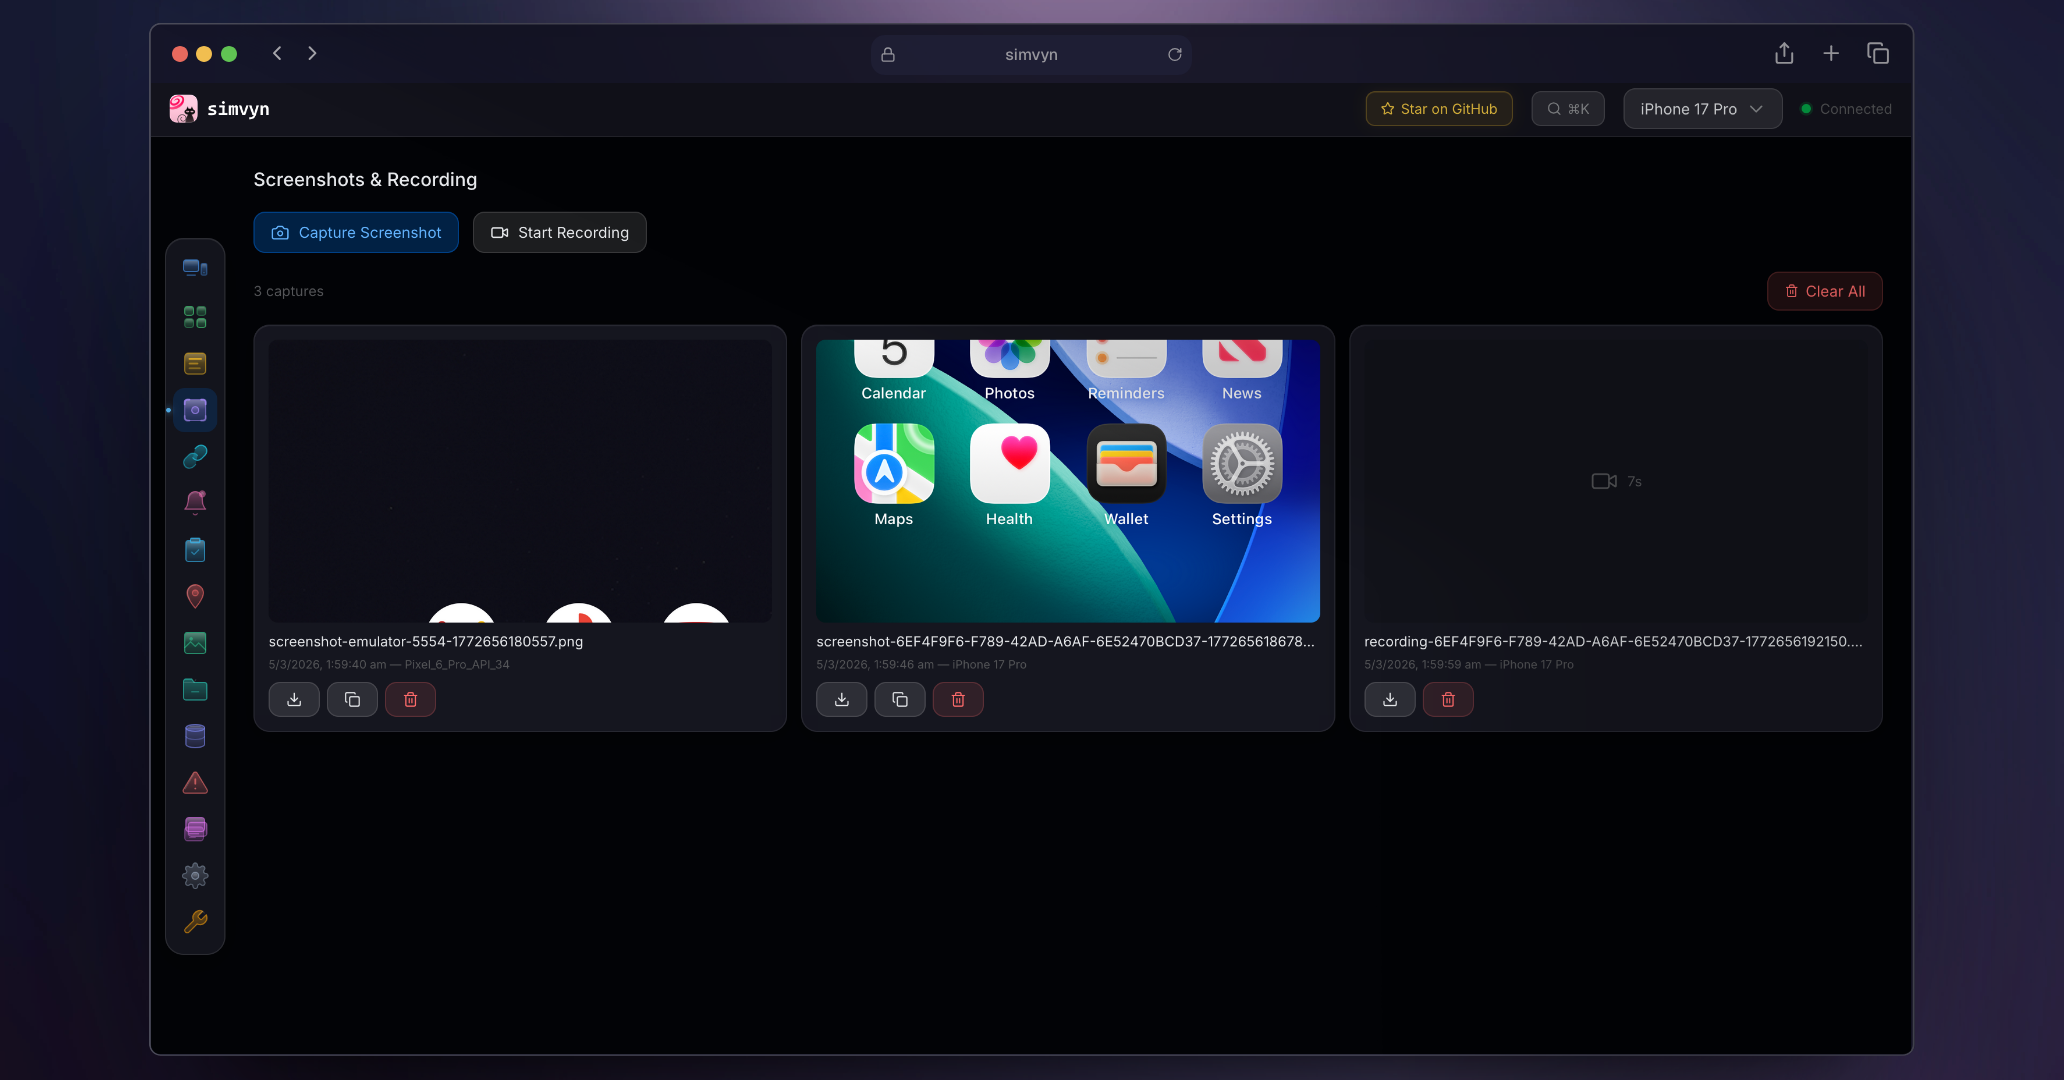 pranshuchittora/simvyn
Outil de développement mobile universel pour Agents & Humains - contrôlez les simulateurs iOS, les émulateurs Android et les appareils réels depuis…
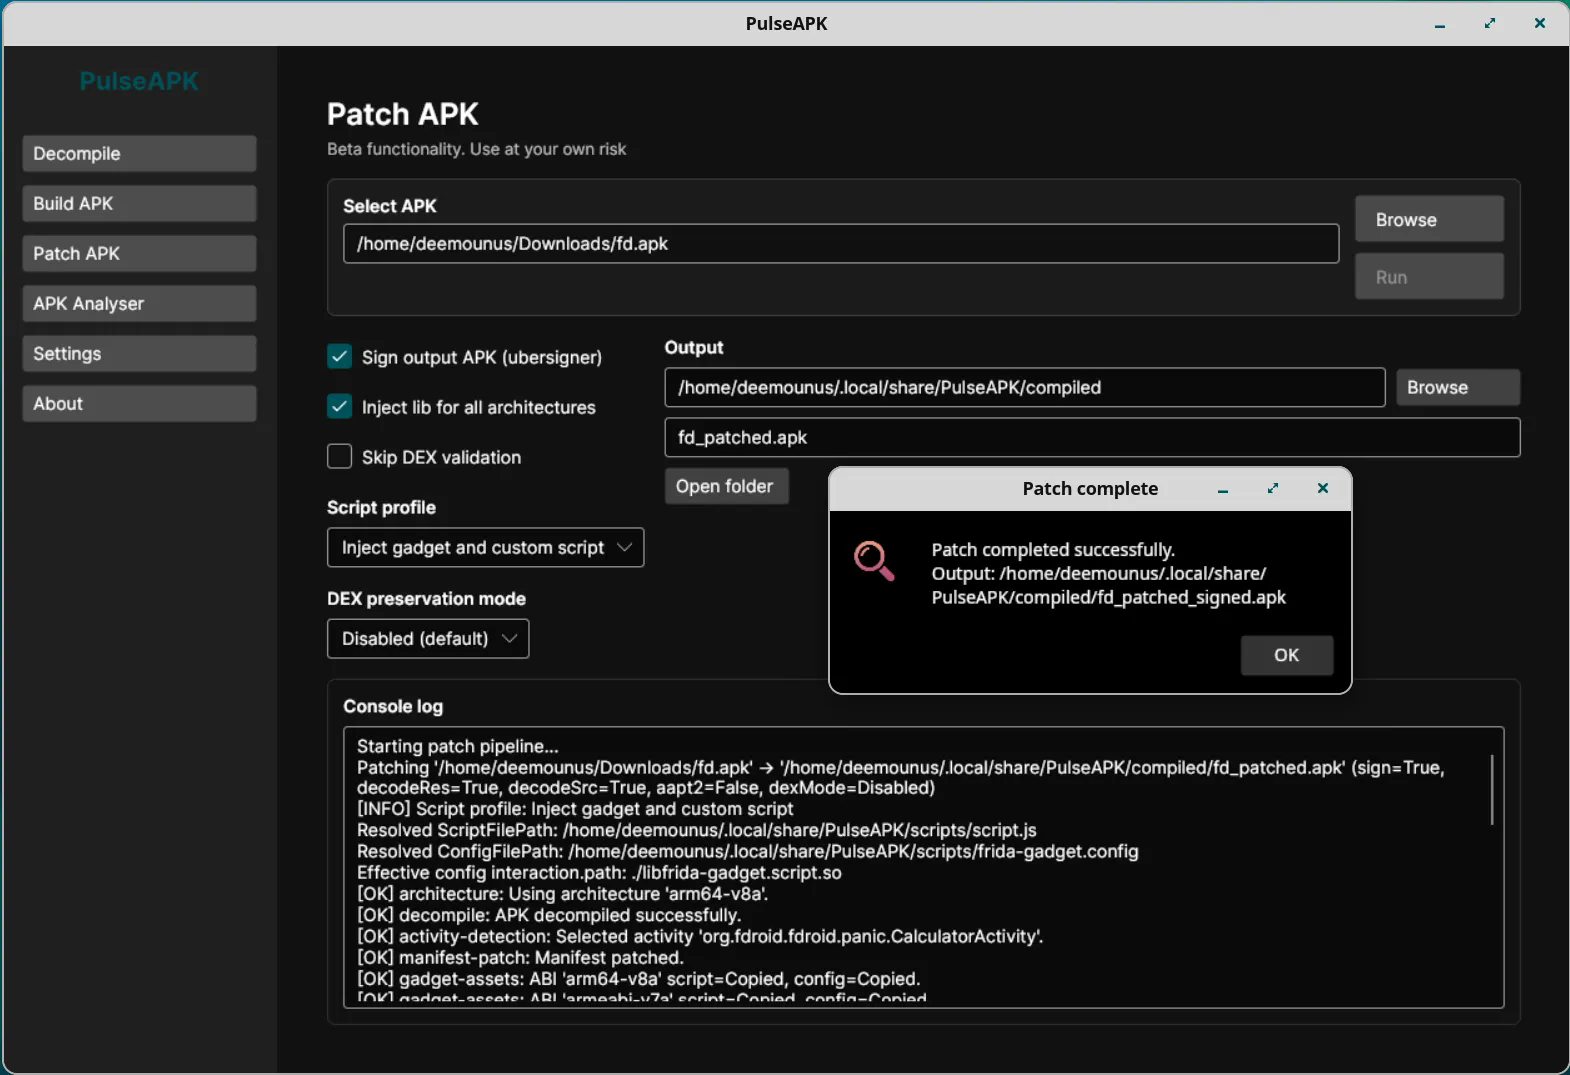 deemoun/pulseapk-core
PulseAPK Core: Outil multiplateforme pour travailler avec les fichiers APK : Décompilation, Analyse, Construction
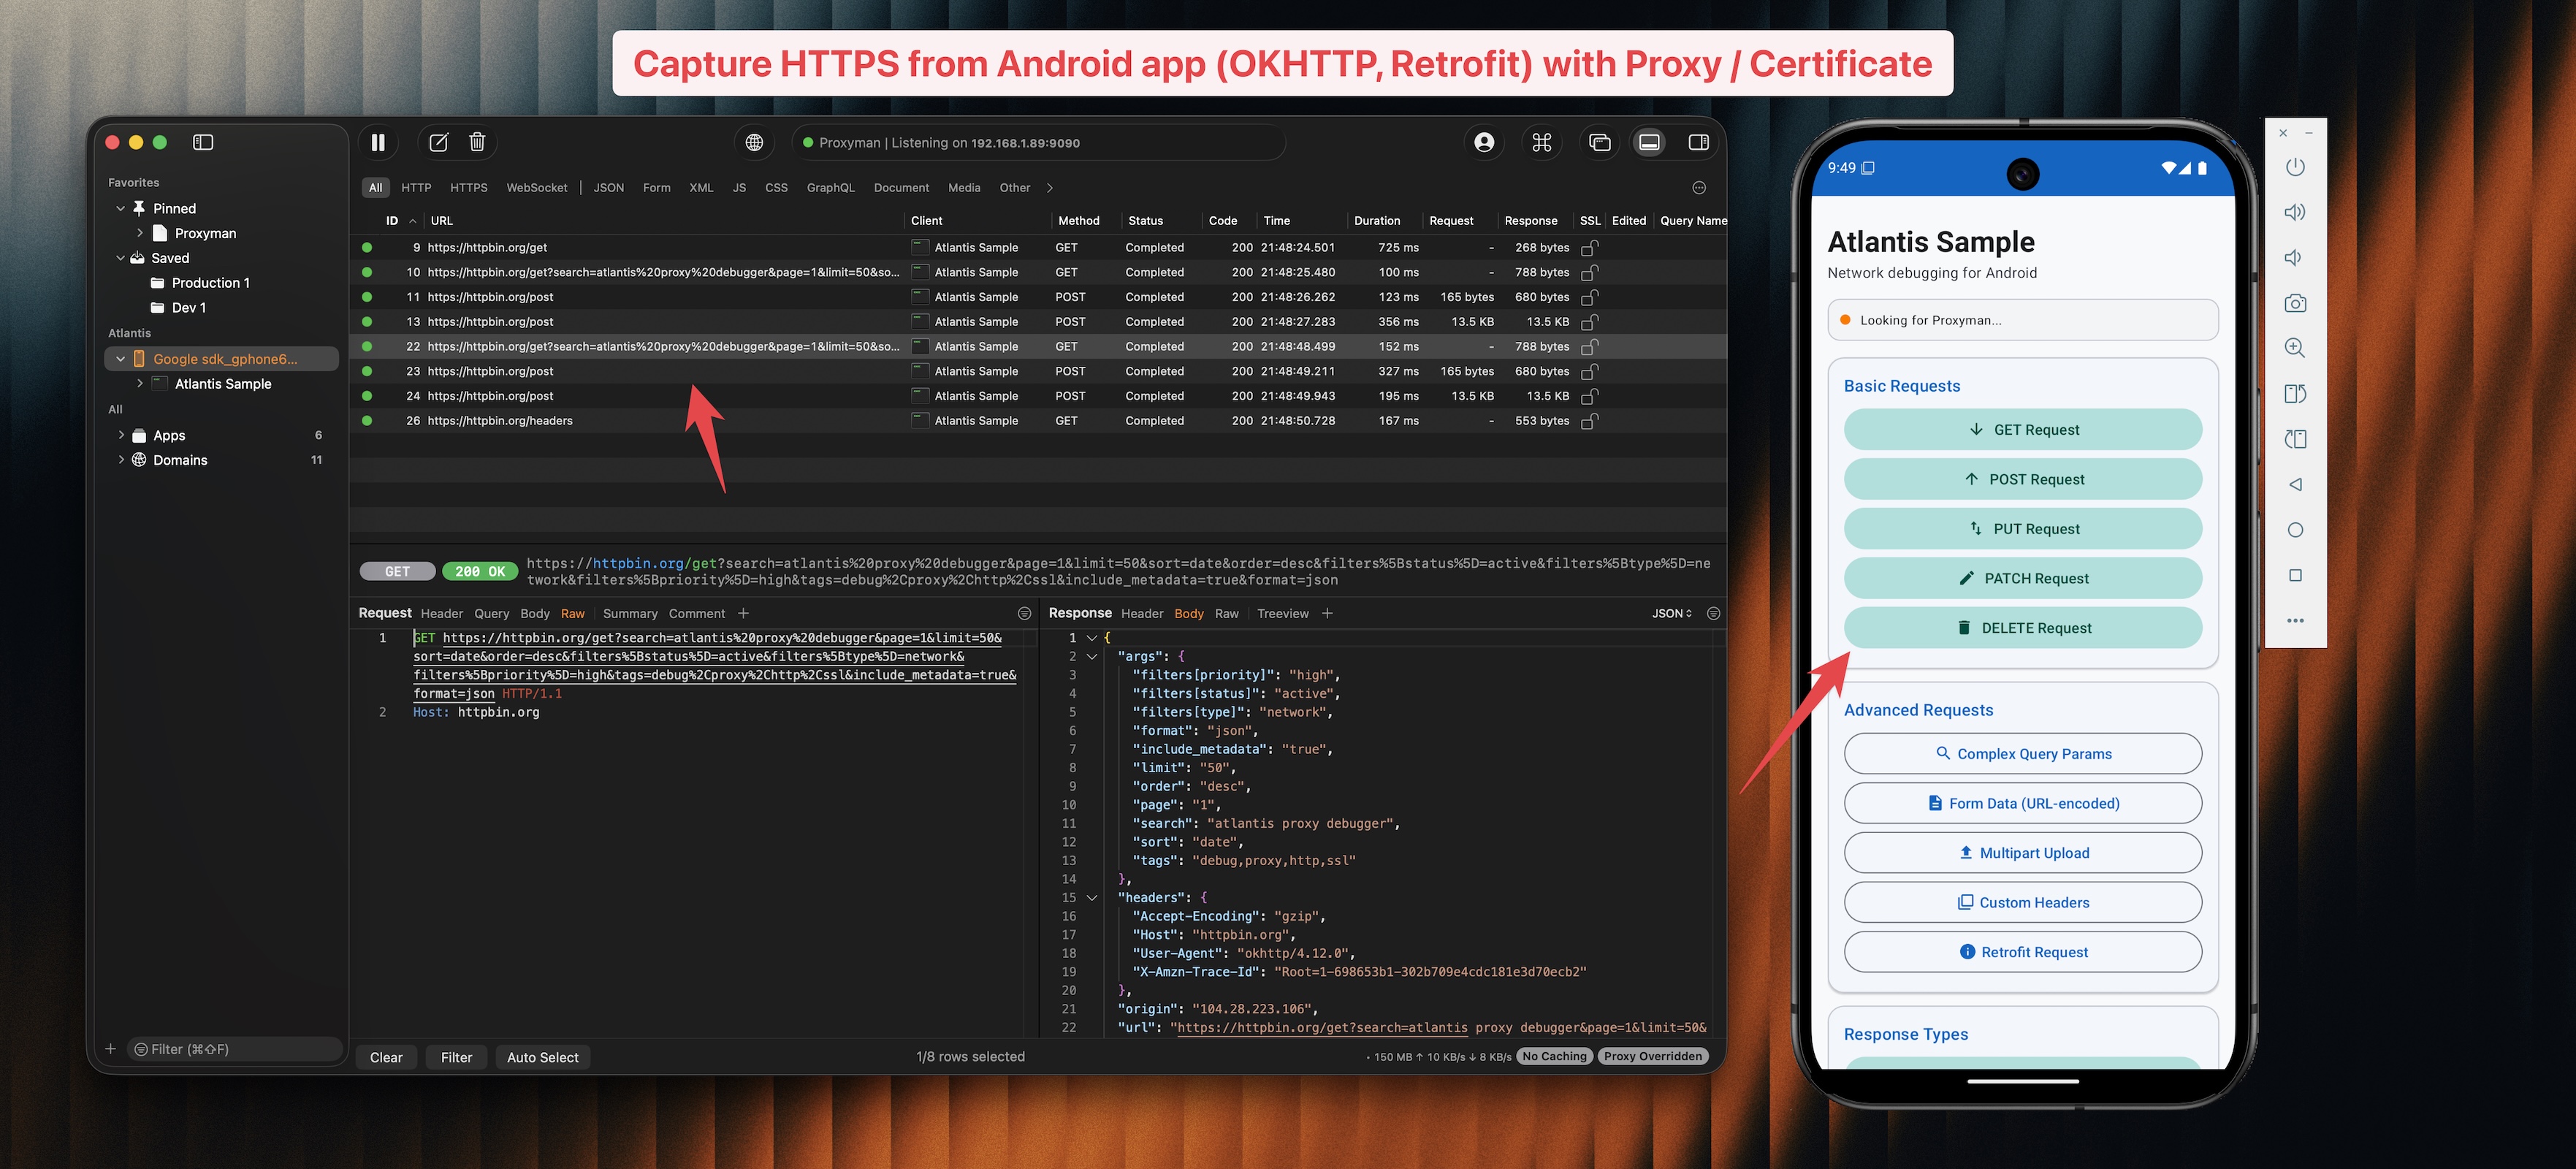 proxymanapp/atlantis-android
Capturez le trafic HTTP/HTTPS des applications Android et envoyez-le à Proxyman pour débogage.
 syscallx-18113/apkx-hunter
Framework d'analyse statique Android basé sur C pour la décompilation, la détection de secrets, la découverte d'endpoints, l'analyse des permissions…
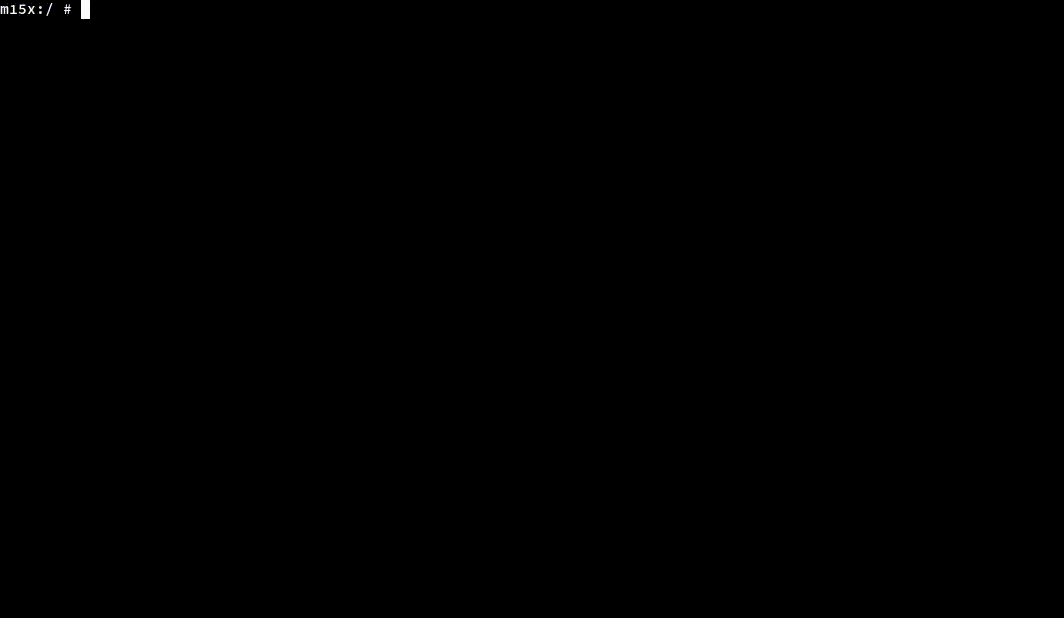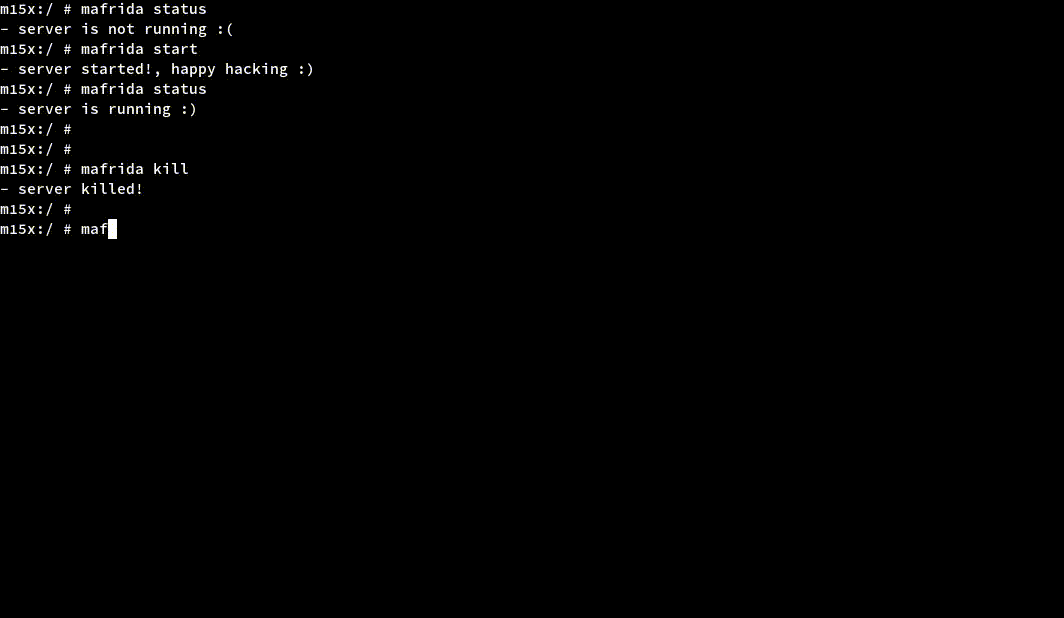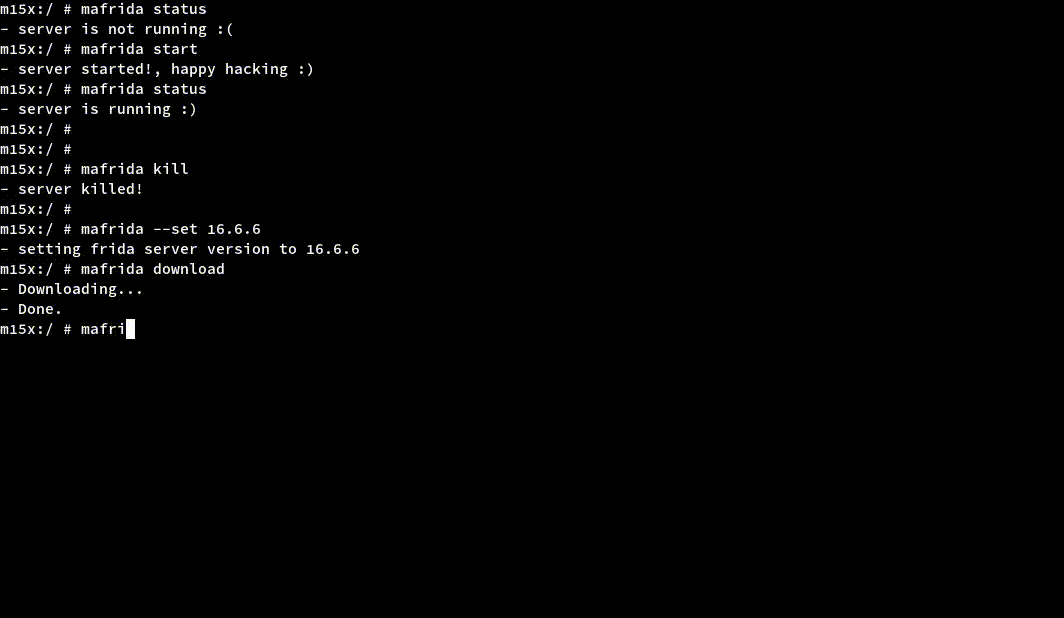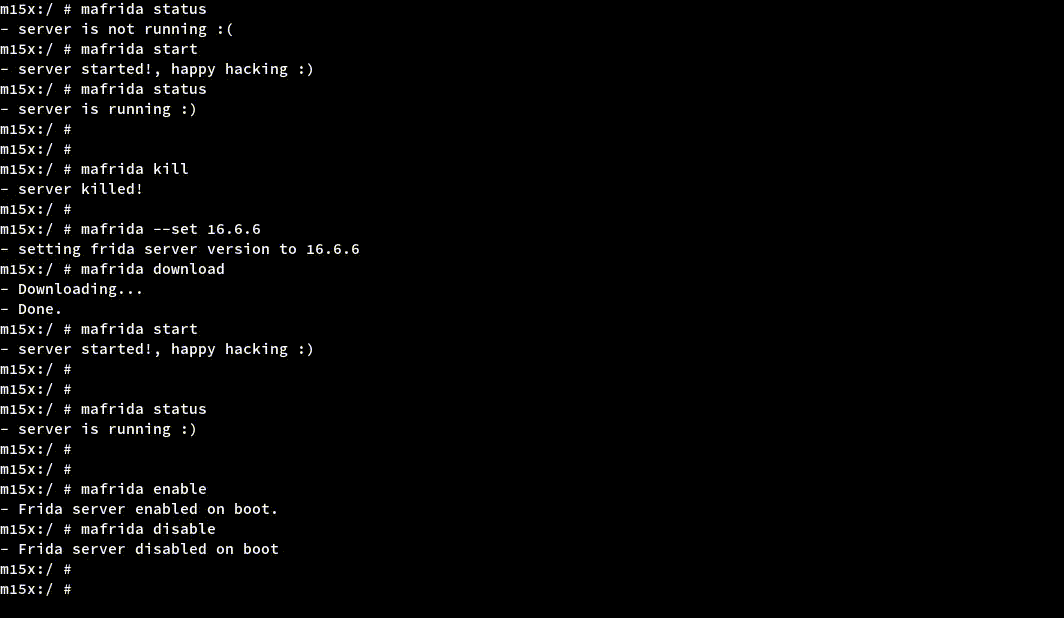 theshinigami/mafrida
Un module Magisk qui simplifie l'exécution du serveur Frida sur Android, avec des commandes de gestion faciles pour télécharger des versions…
 mobsf/mobile-security-framework-mobsf
Framework de test de sécurité automatisé pour applications mobiles Android, iOS et Windows. Effectue une analyse statique et dynamique, une détection…
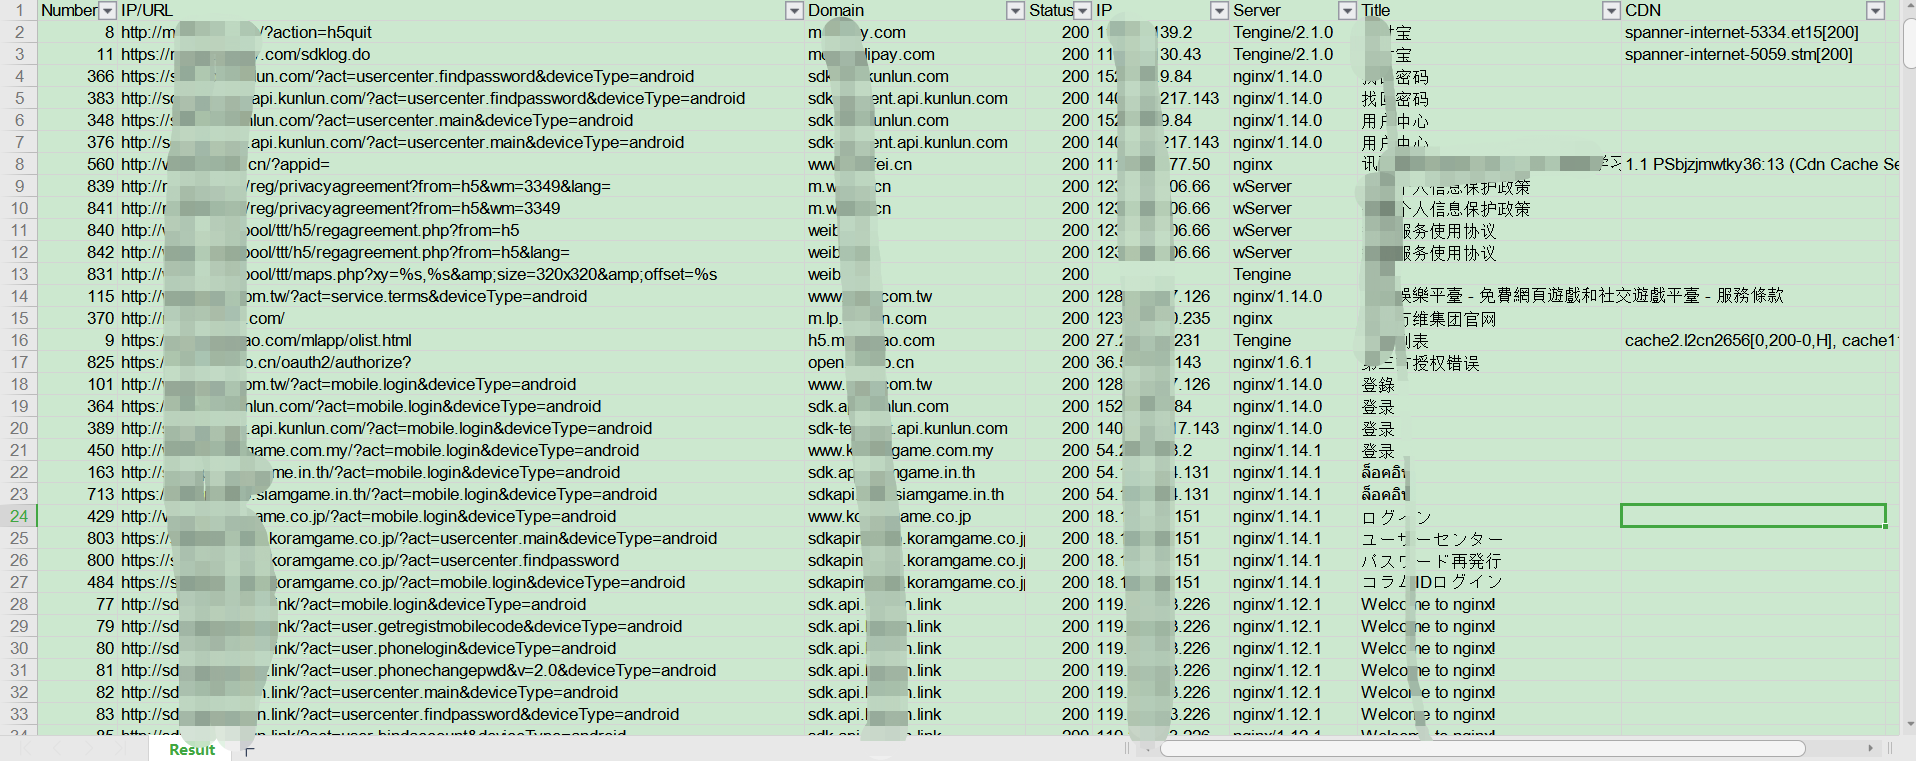 kelvinben/appinfoscanner
一款适用于以HW行动/红队/渗透测试团队为场景的移动端(Android、iOS、WEB、H5、静态网站)信息收集扫描工具,可以帮助渗透测试工程师、攻击队成员、红队成员快速收集到移动端或者静态WEB站点中关键的资产信息并提供基本的信息输出,如:Title、Domain、CDN、指纹信息、状态信息等。
 dana-at-cp/backdoor-apk
backdoor-apk est un script shell qui simplifie le processus d'ajout d'une porte dérobée à n'importe quel fichier APK Android. Les utilisateurs de ce…
 gushmazuko/metasploit_in_termux
Installez et exécutez Metasploit Framework 6 sur Android via Termux avec configuration automatisée, génération de payloads (msfvenom) et accès…