Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !
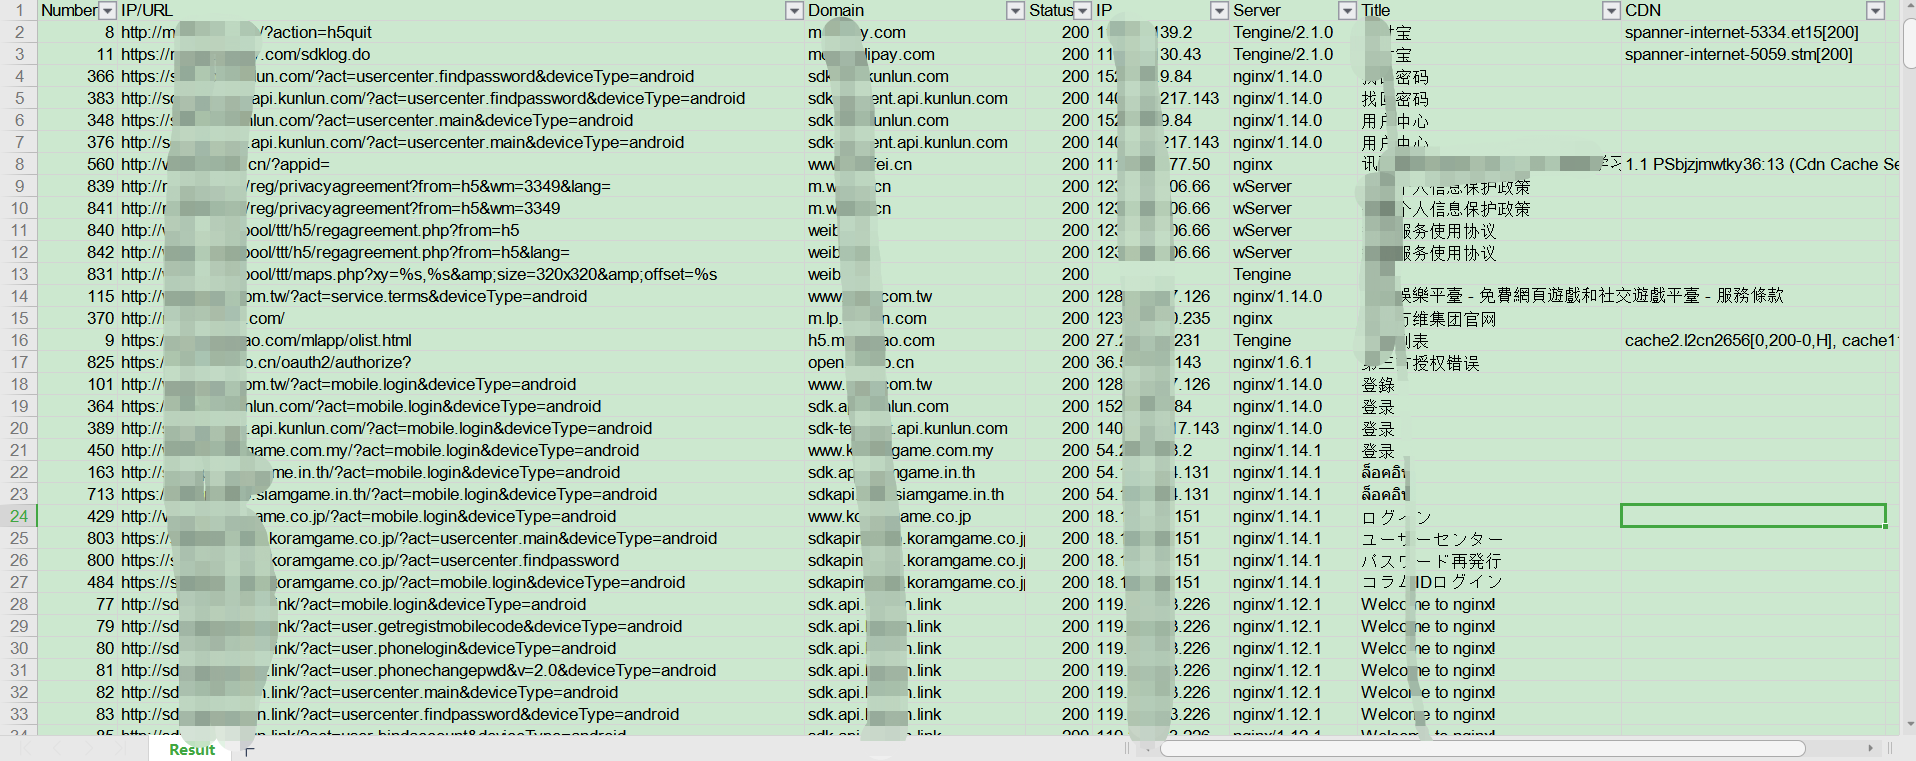
AppInfoScanner — Un outil de collecte d'informations et de scanning pour terminaux mobiles (Android, iOS, WEB, H5, sites statiques), conçu pour les opérations HW, les équipes rouges et les équipes de test d'intrusion. Il aide les ingénieurs en sécurité offensive, les membres d'équipes d'attaque et les équipes rouges à collecter rapidement les actifs clés sur les sites mobiles ou statiques, et fournit des informations essentielles telles que le titre, le domaine, le CDN, les empreintes digitales et l'état. | Kitploit
Un outil de collecte d'informations et de scanning pour terminaux mobiles (Android, iOS, WEB, H5, sites statiques), conçu pour les opérations HW, les équipes rouges et les équipes de test d'intrusion. Il aide les ingénieurs en sécurité offensive, les membres d'équipes d'attaque et les équipes rouges à collecter rapidement les actifs clés sur les sites mobiles ou statiques, et fournit des informations essentielles telles que le titre, le domaine, le CDN, les empreintes digitales et l'état.
Ce projet n'est actuellement que la partie émergée de l'iceberg d'un projet planifié. Si ce projet vous intéresse ou si vous souhaitez participer au développement ou à la traduction des projets ultérieurs, veuillez envoyer un e-mail à [email protected] en précisant vos compétences et vos attentes.
AppInfoScanner
Un outil de collecte d'informations pour les plateformes mobiles (Android, iOS, WEB, H5, sites statiques) adapté aux scénarios d'opérations HW/équipes red team/tests d'intrusion. Il aide les ingénieurs en tests d'intrusion, les membres d'équipes d'attaque et les membres de red team à collecter rapidement les informations d'actifs critiques présentes dans les applications mobiles ou les sites WEB statiques, et fournit des informations de base en sortie, telles que : Title, Domain, CDN, informations d'état, etc.
Le développeur de ce projet est actuellement un développeur individuel qui a également un emploi ; les nouvelles fonctionnalités ou demandes seront développées pendant son temps libre, et les BUG seront traités en priorité.
Si vous rencontrez des problèmes lors de l'utilisation ou si vous avez de nouvelles demandes, veuillez soumettre un rapport de BUG dans les issues. Avant de soumettre un BUG, veuillez d'abord lire la section « Questions fréquentes » à la fin.
Si vous pensez que ce projet vous est utile, veuillez cliquer sur le bouton « star » en haut à droite de ce projet.
Si vous souhaitez suivre les nouvelles versions, veuillez cliquer sur le bouton « Watch » en haut à droite de ce projet.
Si vous souhaitez participer au développement de ce projet, veuillez cliquer sur le bouton « Fork » en haut à droite de ce projet ; sinon, veuillez ne pas cliquer sur le bouton « Fork ».
Clause de non-responsabilité
Veuillez ne pas utiliser la technologie ou le code de ce projet à des fins illégales telles que la création de logiciels malveillants, le vol de droits d'auteur/propriété intellectuelle de logiciels ou l'obtention de profits indus. La mise en œuvre des comportements susmentionnés ou l'utilisation de ce projet pour effectuer du sniffing de données sur des programmes dont vous ne détenez pas les droits d'auteur est susceptible de violer les dispositions des articles 217 et 286 du Code pénal de la République populaire de Chine, de la Loi de la République populaire de Chine sur la cybersécurité, du Règlement de la République populaire de Chine sur la protection des logiciels informatiques et d'autres dispositions légales. Les technologies mentionnées dans ce projet ne peuvent être utilisées que dans des scénarios légaux tels que l'apprentissage et les tests à titre privé ; toute responsabilité pénale ou civile résultant d'une utilisation abusive de ces technologies est sans rapport avec l'auteur de ce projet.
Scénarios d'application
Collecte d'informations sur les actifs critiques d'une APP lors de tests d'intrusion quotidiens, par exemple la collecte d'adresses URL, d'adresses IP, de mots-clés, etc.
Collecte d'informations sur les actifs critiques d'une APP lors de grands exercices d'attaque-défense, par exemple la collecte d'adresses URL, d'adresses IP, de mots-clés, etc.
Collecte d'informations sur le code source d'un site WEB (qu'il s'agisse de code open source ou du code source enregistré via « Enregistrer sous » d'une page web).
Collecte d'informations telles que les adresses URL, les adresses IP, les mots-clés, etc. sur des pages H5.
Collecte ciblée d'informations sur une APP spécifique, etc.
Description des fonctionnalités :
Prise en charge de l'analyse par lots au niveau des répertoires
Prise en charge de la collecte d'informations sur les fichiers DEX, APK, IPA, Mach-O, HTML, JS, Smali, etc.
Prise en charge du téléchargement automatique des fichiers APK, IPA, H5, etc. et de la collecte d'informations en un clic
Prise en charge des en-têtes de requête, des corps de requête et des méthodes de requête personnalisés
Personnalisation des règles : fichier config.toml de l'espace de travail
Prise en charge de l'ignorance personnalisée des fichiers de ressources
Détection du renforcement Android : identification et détection par bibliothèque de signatures unifiée des fournisseurs de renforcement
Détection des composants CVE/RCE : prise en charge de la détection de 20 composants CVE et RCE d'applications Android et de 22 composants CVE et RCE d'applications iOS
Détection des permissions sensibles : prise en charge de la détection de 49 permissions hautement sensibles d'applications Android et de 22 permissions hautement sensibles d'applications iOS
Détection des identifiants sensibles (AK/SK) : couverture complète de la détection des identifiants courants tels que Alibaba Cloud/Tencent Cloud/AWS/Google/GitHub/GitLab/Slack/Stripe/JWT/clés privées/mots de passe intégrés dans les URL, etc.
Détection des informations personnelles/confidentielles d'entreprise : prise en charge de la détection d'informations sensibles telles que numéro de téléphone/pièce d'identité/e-mail/carte bancaire/plaque d'immatriculation/nom/passeport/VIN/IMEI/code d'identification unifié de crédit social, etc.
Collecte des protocoles courants : prise en charge de la collecte des protocoles usuels tels que http(s)/ws/jdbc/redis/mysql, etc.
Analyse réseau de base : prise en charge de l'analyse d'informations de base telles que code d'état/titre/Server/CDN/IP résolue (--sniffer activé explicitement, --scope limite la portée d'autorisation)
Fichiers de sortie multi-catégories : prise en charge de la sortie de fichiers de résultats json, txt, xlsx, etc.
Prise en charge de l'internationalisation : sortie automatique d'invites en chinois/anglais, etc. selon la langue du système
Compatibilité avec les principaux systèmes d'exploitation tels que Windows/macOS/Linux
Prise en charge de la réparation automatique du nombre magique des fichiers APK
Détection des versions de composants : extraction du numéro de version des composants, comparaison avec la plage d'impact CVE pour donner une conclusion affectée/sûre
Analyse autorisée : prise en charge d'un fichier de liste de domaines pour limiter la portée de l'analyse (--scope)
Mise à jour automatique : prise en charge de la détection/téléchargement/vérification MD5 et mise à jour automatique depuis GitHub Release (sous-commande update)
Gestion des versions de configuration : config.toml avec numéro de version, migration automatique lors des mises à niveau entre versions et conservation des règles personnalisées de l'utilisateur

 kelvinben/appinfoscanner