
Jormungandr
 idov31/jormungandr
Jormungandr est une implémentation noyau d'un chargeur COFF, permettant aux développeurs de noyau de charger et d'exécuter leurs COFFs dans le noyau.
post-exploitationred-teamingpayload-development+1
244
idov31/jormungandrJormungandr est une implémentation noyau d'un chargeur COFF, permettant aux développeurs de noyau de charger et d'exécuter leurs COFFs dans le noyau.
 saadahla/pe-obfuscator
Obfuscateur PE conçu pour l'évasion
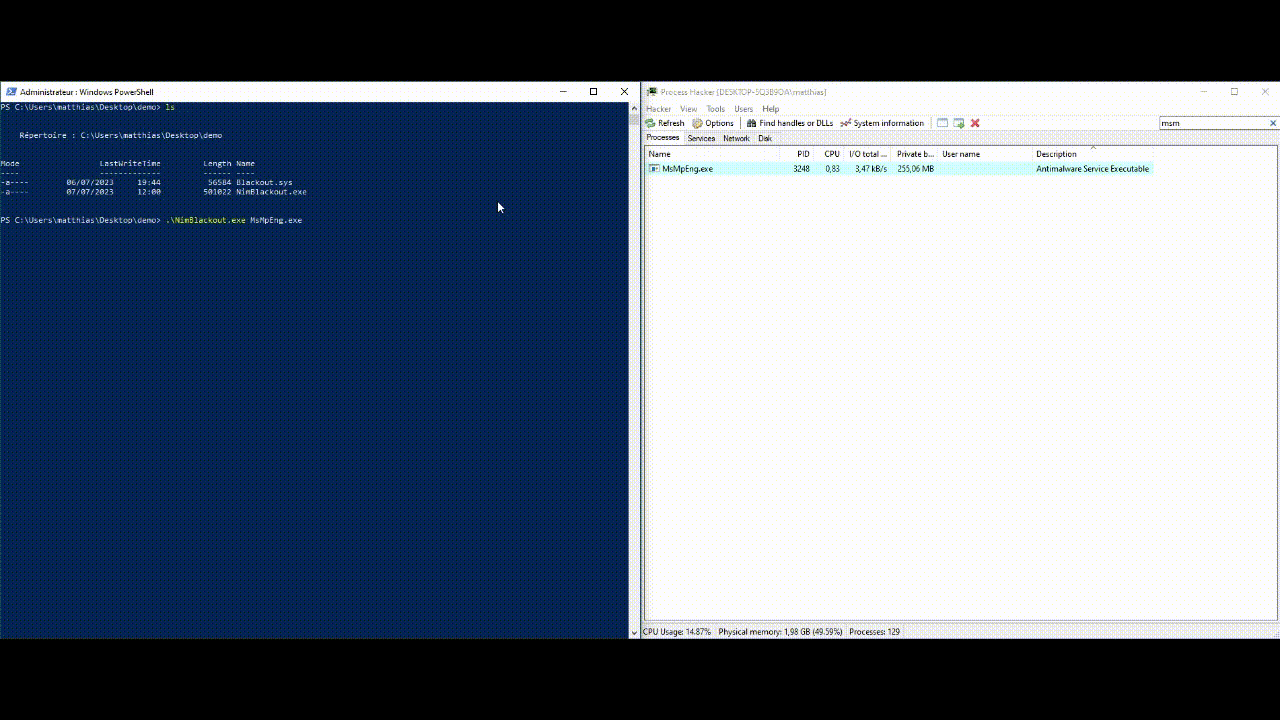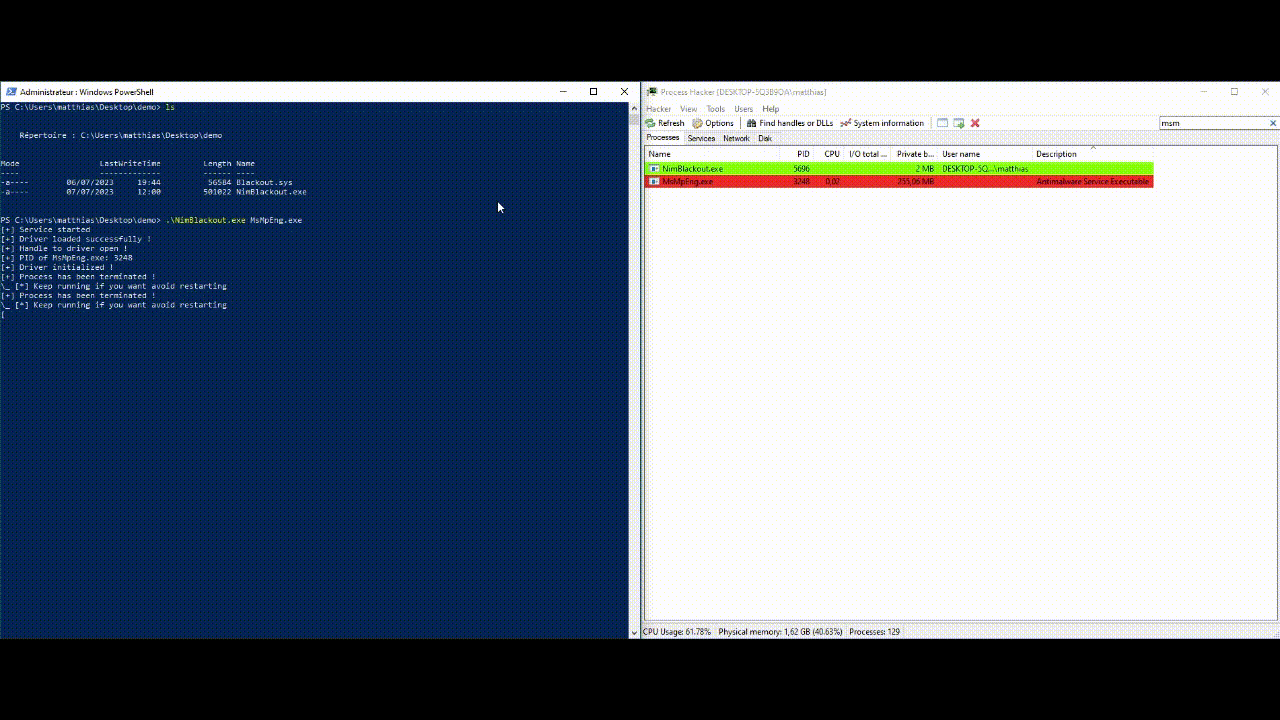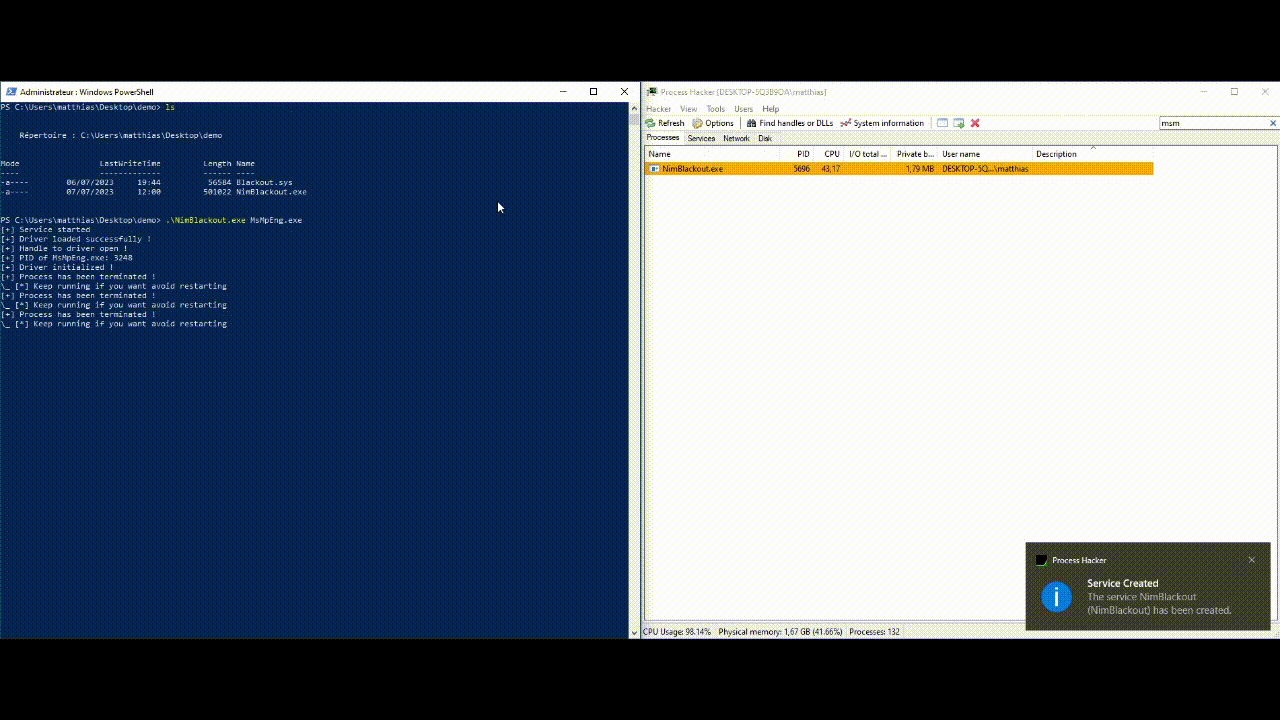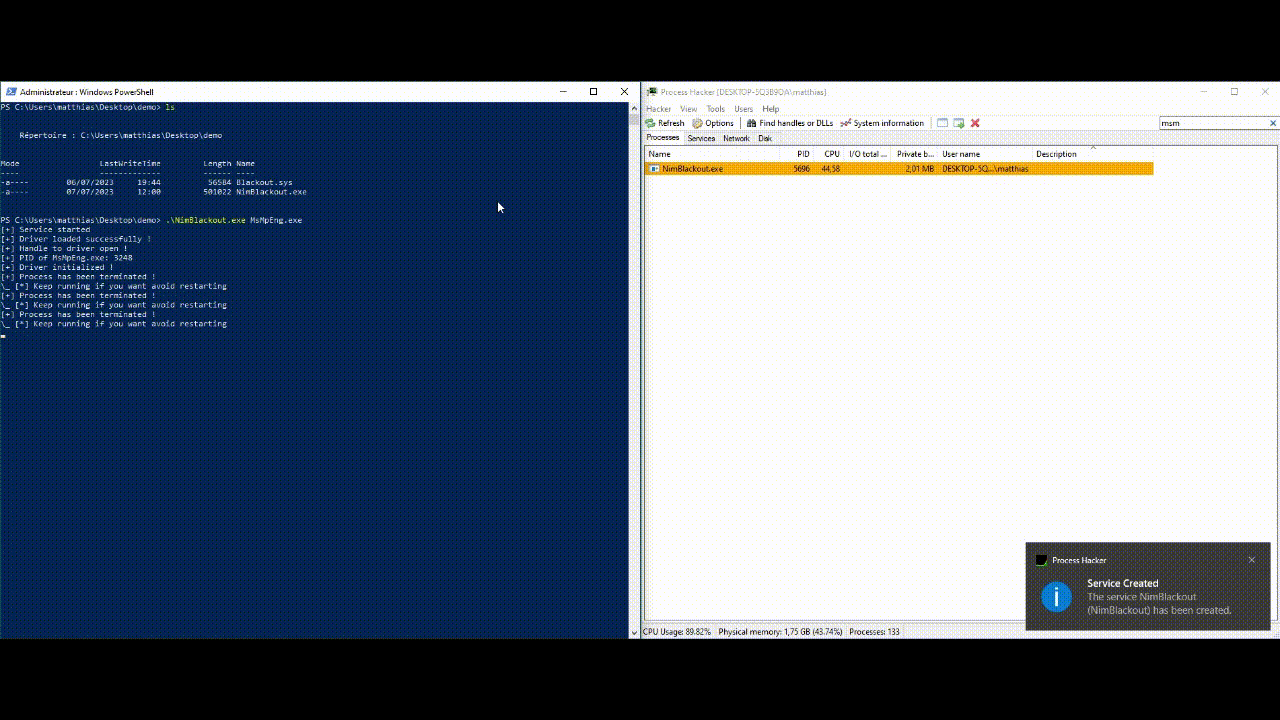 helixo32/nimblackout
Tuez AV/EDR en exploitant l'attaque BYOVD
 deepinstinct/nofilter
Abuse de Windows Filtering Platform pour lancer une console en tant que NT AUTHORITY\SYSTEM ou usurper l'identité d'un autre utilisateur connecté…
 unkvolism/fuck-etw
Contourner l'Event Trace Windows (ETW) et unhook ntdll.
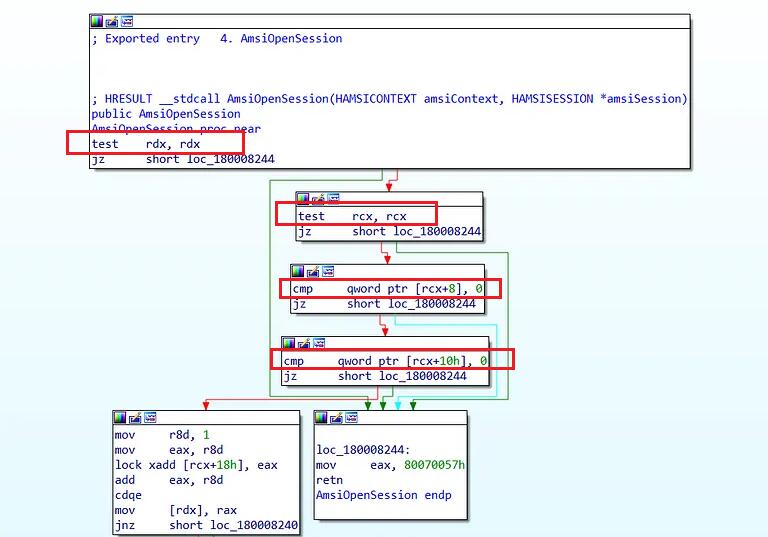 senzee1984/amsi_bypass_in_2023
Amsi Bypass payload qui fonctionne sur Windows 11
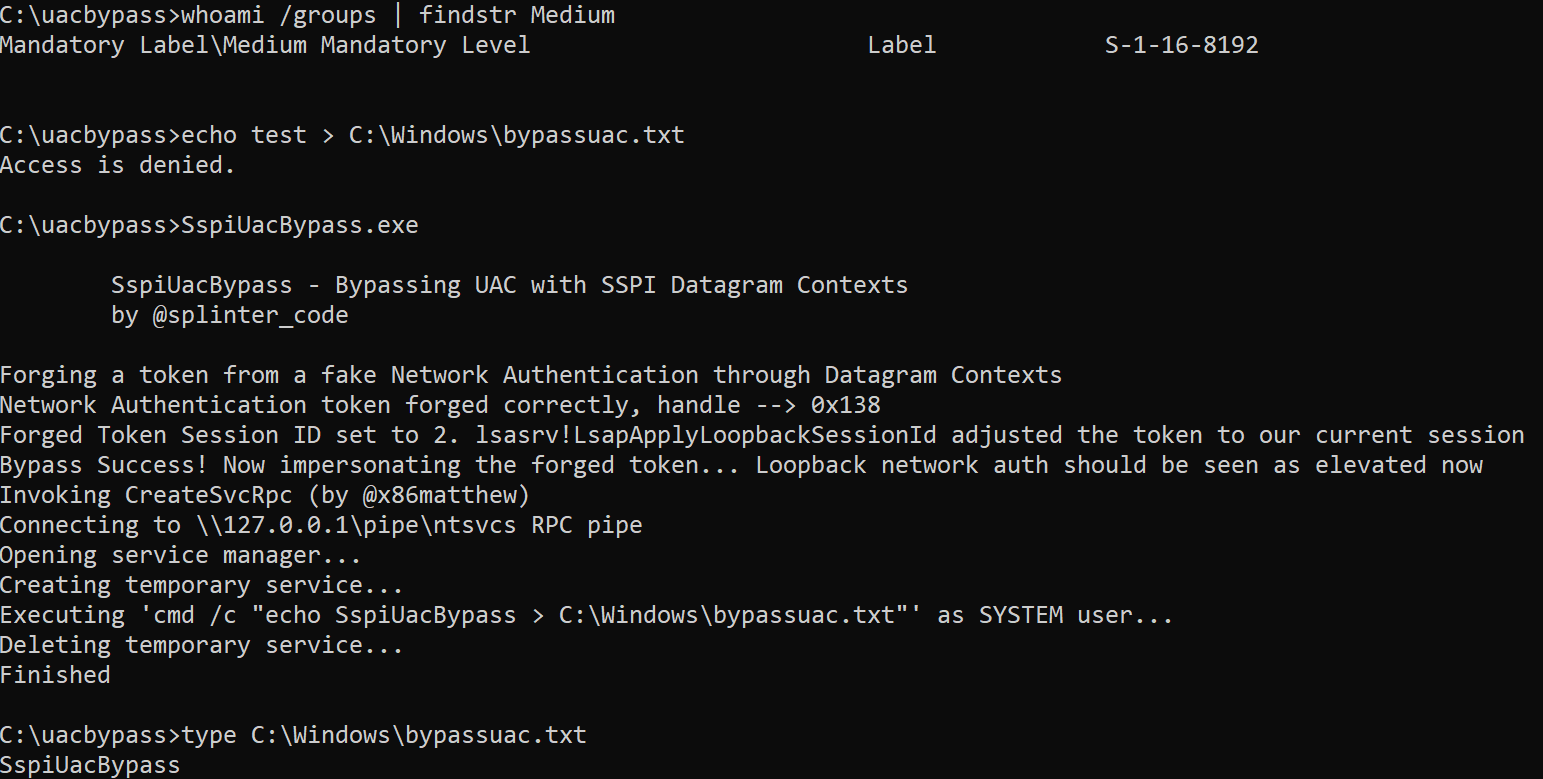 antoniococo/sspiuacbypass
Contournement de l'UAC avec les contextes de datagramme SSPI

 facebookincubator/ttpforge
Le TTPForge est un framework de cybersécurité pour développer, automatiser et exécuter les Tactiques, Techniques et Procédures (TTPs) des attaquants.
 lleon1435/kernel_vadinjector
Injecteur de DLL pour Windows 10 via un pilote utilisant VAD et dissimulant le pilote chargé
 pard0p/callstackspoofingpoc
Dropper C++ à auto-injection basé sur diverses techniques d'évasion EDR.
 dosx-dev/dotnet_xorcryptor
Un nouveau packer simple et puissant pour les malwares
 maldev-academy/christmas
PoC démontrant une chaîne d'injection multi-processus visant à exécuter à distance du shellcode
 netero1010/edrsilencer
Un outil utilise Windows Filtering Platform (WFP) pour bloquer la remontée des événements de sécurité des agents Endpoint Detection and Response…
 thiagopeixoto/winsos-poc
Un PoC démontrant l'exécution de code via DLL Side-Loading dans les binaires WinSxS.
 soufianetahiri/teamsntlmleak
Fuite NTLM via l'onglet Site web dans Teams via MS Office
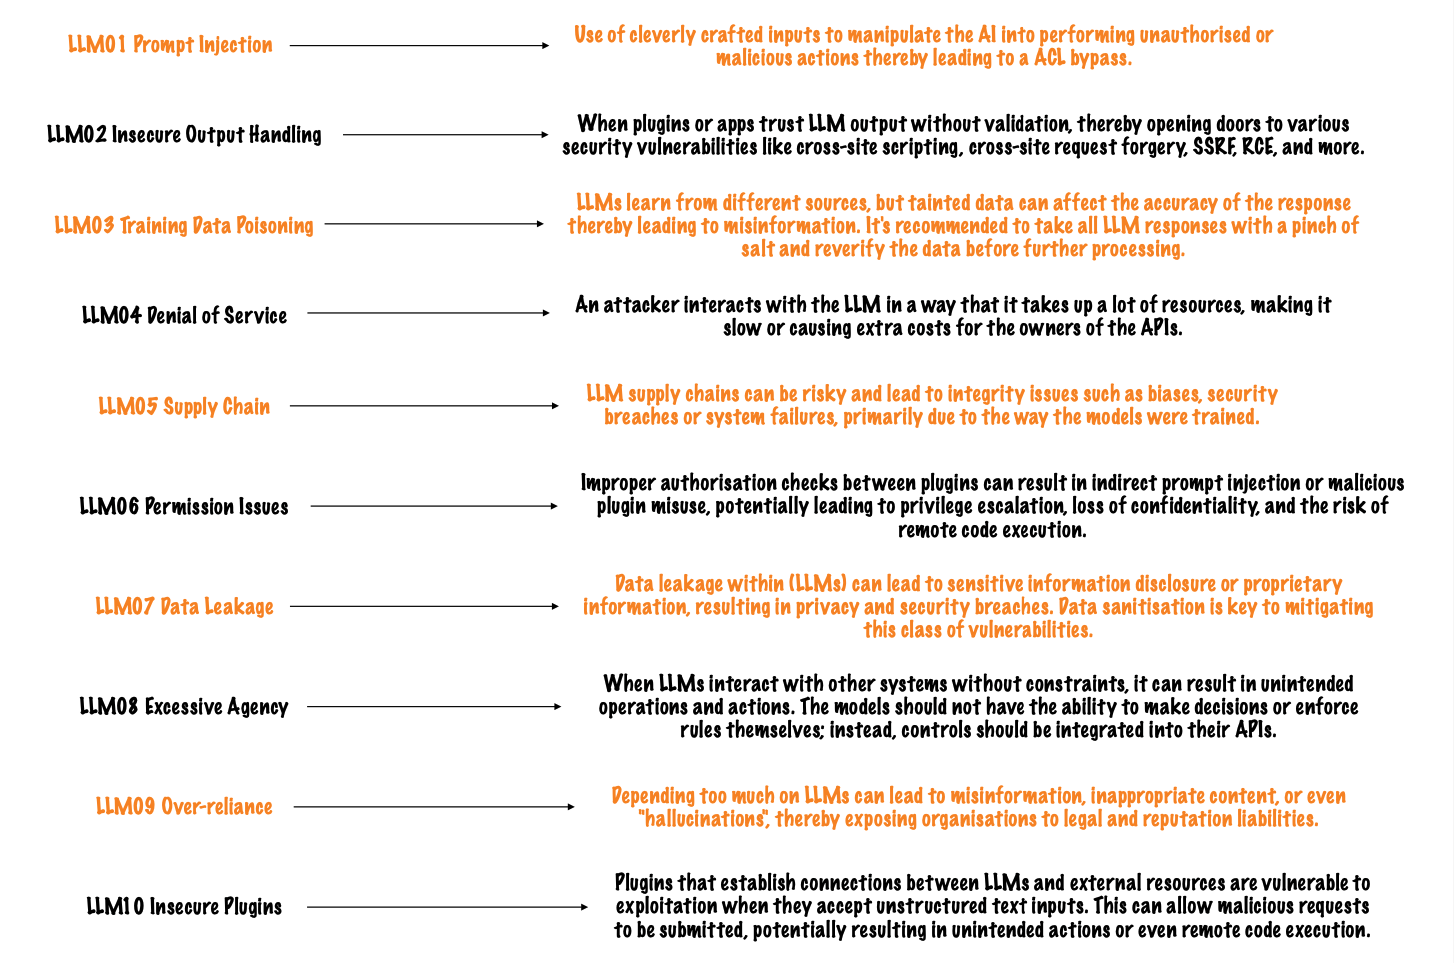 seezo-io/llm-security-101
Plongée dans l'univers de la sécurité des LLM : une exploration des outils offensifs et défensifs, dévoilant leurs capacités actuelles.