

zip_smuggling
 octoberfest7/zip_smuggling
Utilitaire Python3 pour créer des fichiers zip qui dissimulent des données supplémentaires pour une extraction ultérieure.
data-exfiltrationred-teamingpayload-development+1
275
octoberfest7/zip_smugglingUtilitaire Python3 pour créer des fichiers zip qui dissimulent des données supplémentaires pour une extraction ultérieure.
 cybrly/badsuccessor
Exploite la vulnérabilité d'élévation de privilèges dMSA de Windows Server 2025 pour énumérer les OU accessibles en écriture, escalader vers des…
 microsoft/ai-red-teaming-playground-labs
Entraînement de laboratoires de Red Teaming IA pour organiser des formations de Red Teaming IA, infrastructure comprise.
 neomaster831/kurasagi
Contournement runtime de PatchGuard Windows 11 24H2-25H2
 arosenmund/defcon33_silence_kill_edr
Matériel d'atelier pratique DEFCON pour tuer et réduire au silence les agents EDR : configuration du laboratoire, BYOVD, outils d'évasion…
 print3m/dllshimmer
Weaponisez facilement le détournement de DLL. Installez une porte dérobée dans n'importe quelle fonction de n'importe quelle DLL.
 zarkones/bloodfangc2
Implant PIC moderne pour Windows (64 et 32 bits)
 matheuzsecurity/ringreaper
Agent de post-exploitation Linux qui utilise io_uring pour contourner furtivement la détection EDR en évitant les appels système traditionnels.
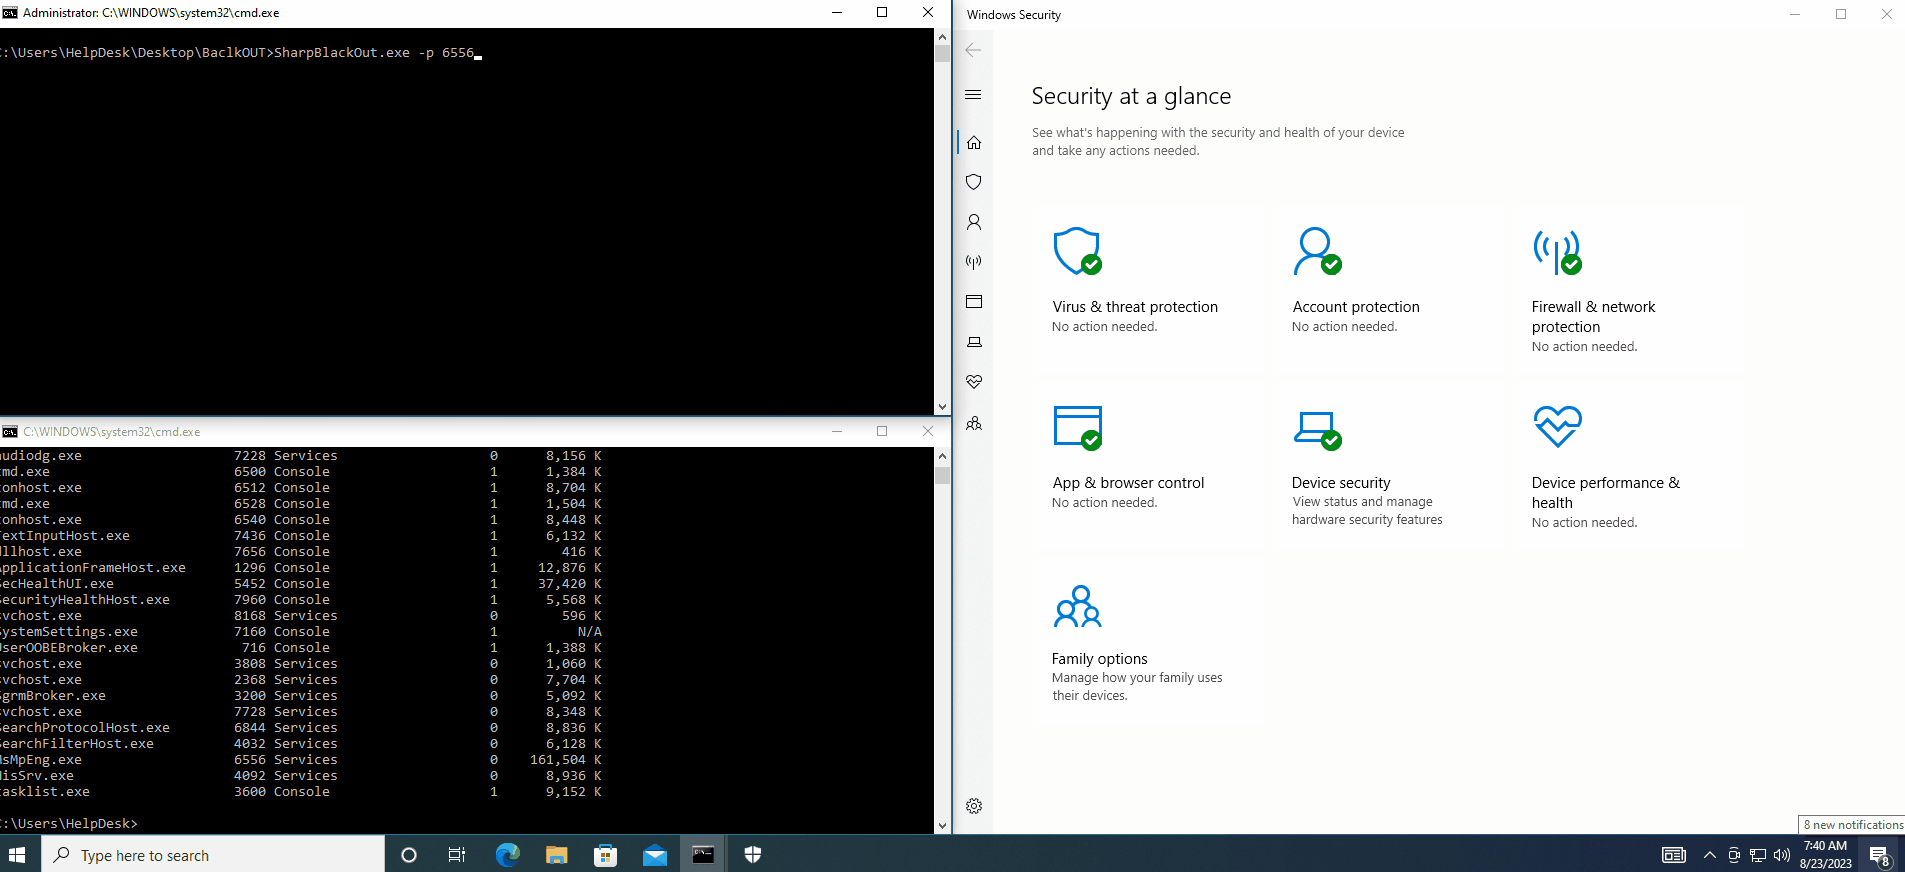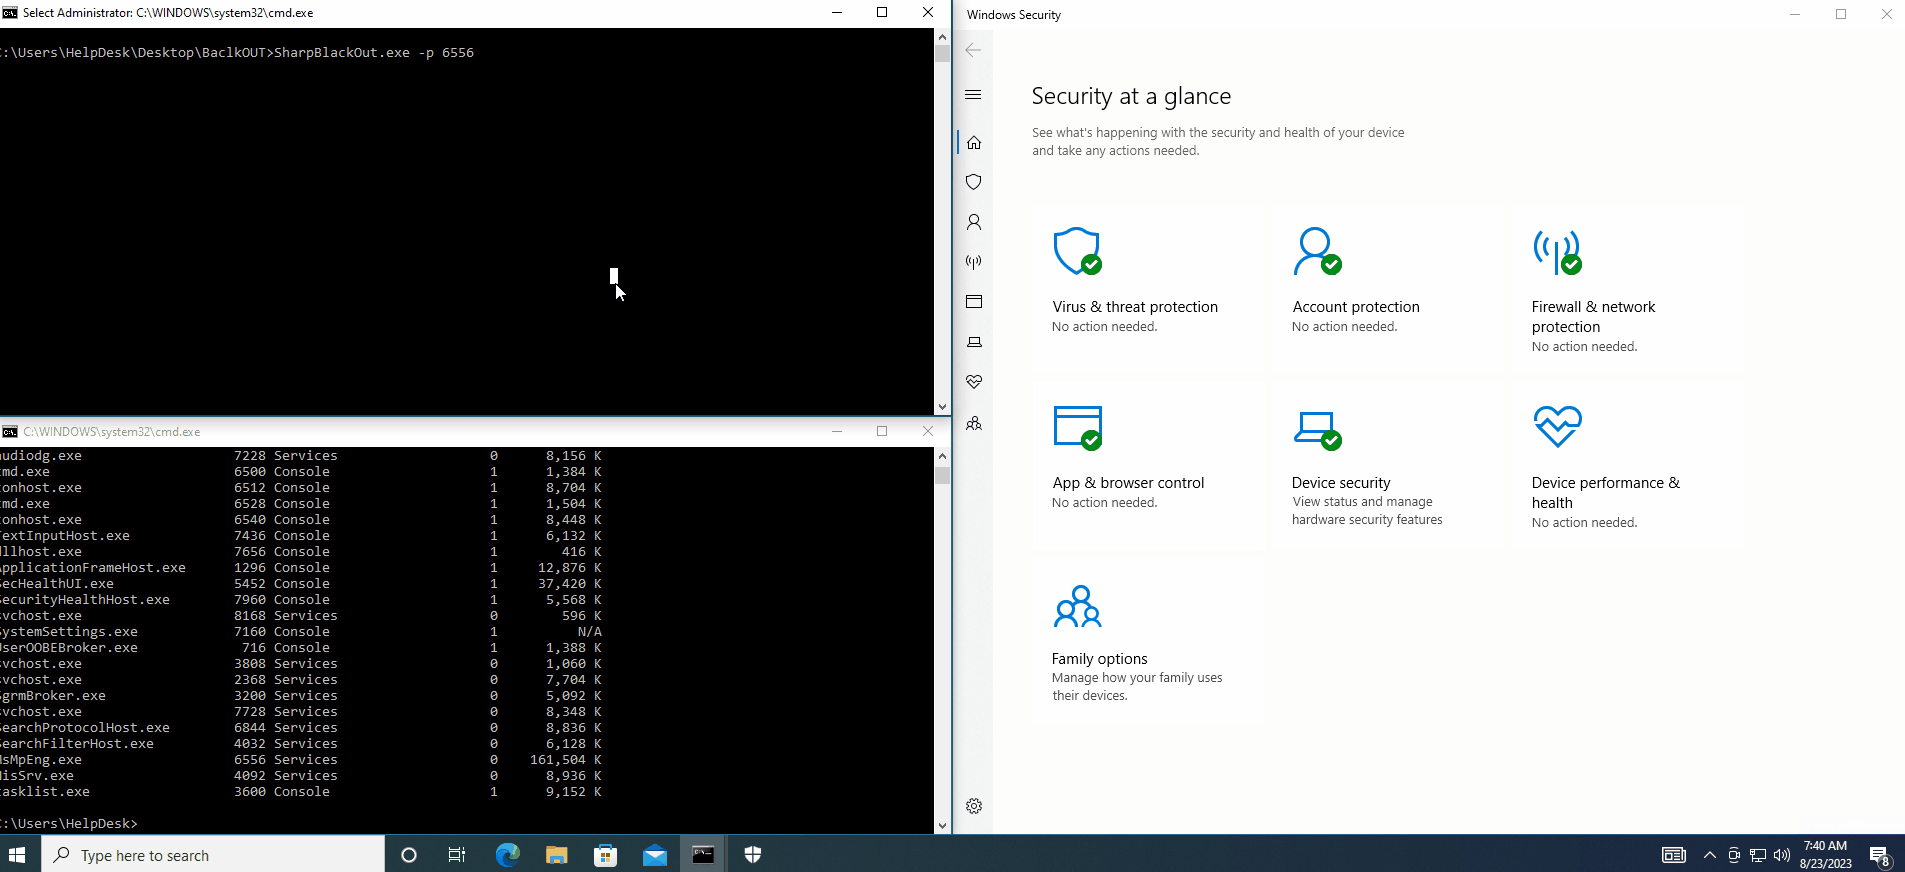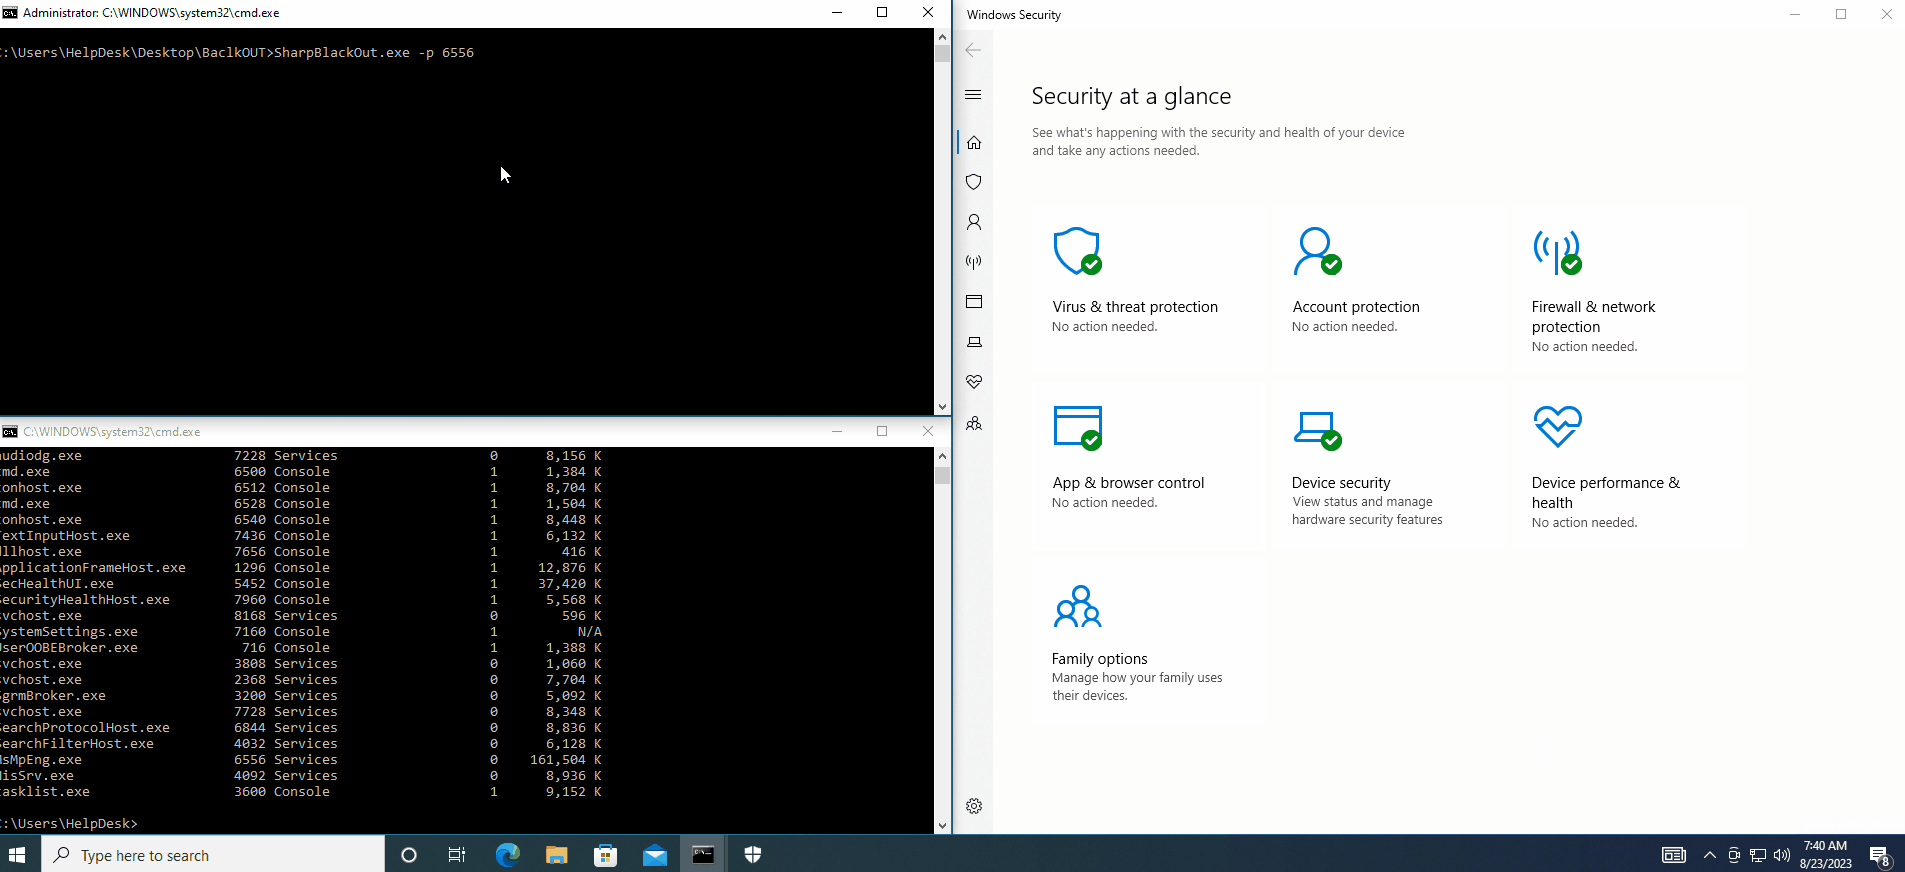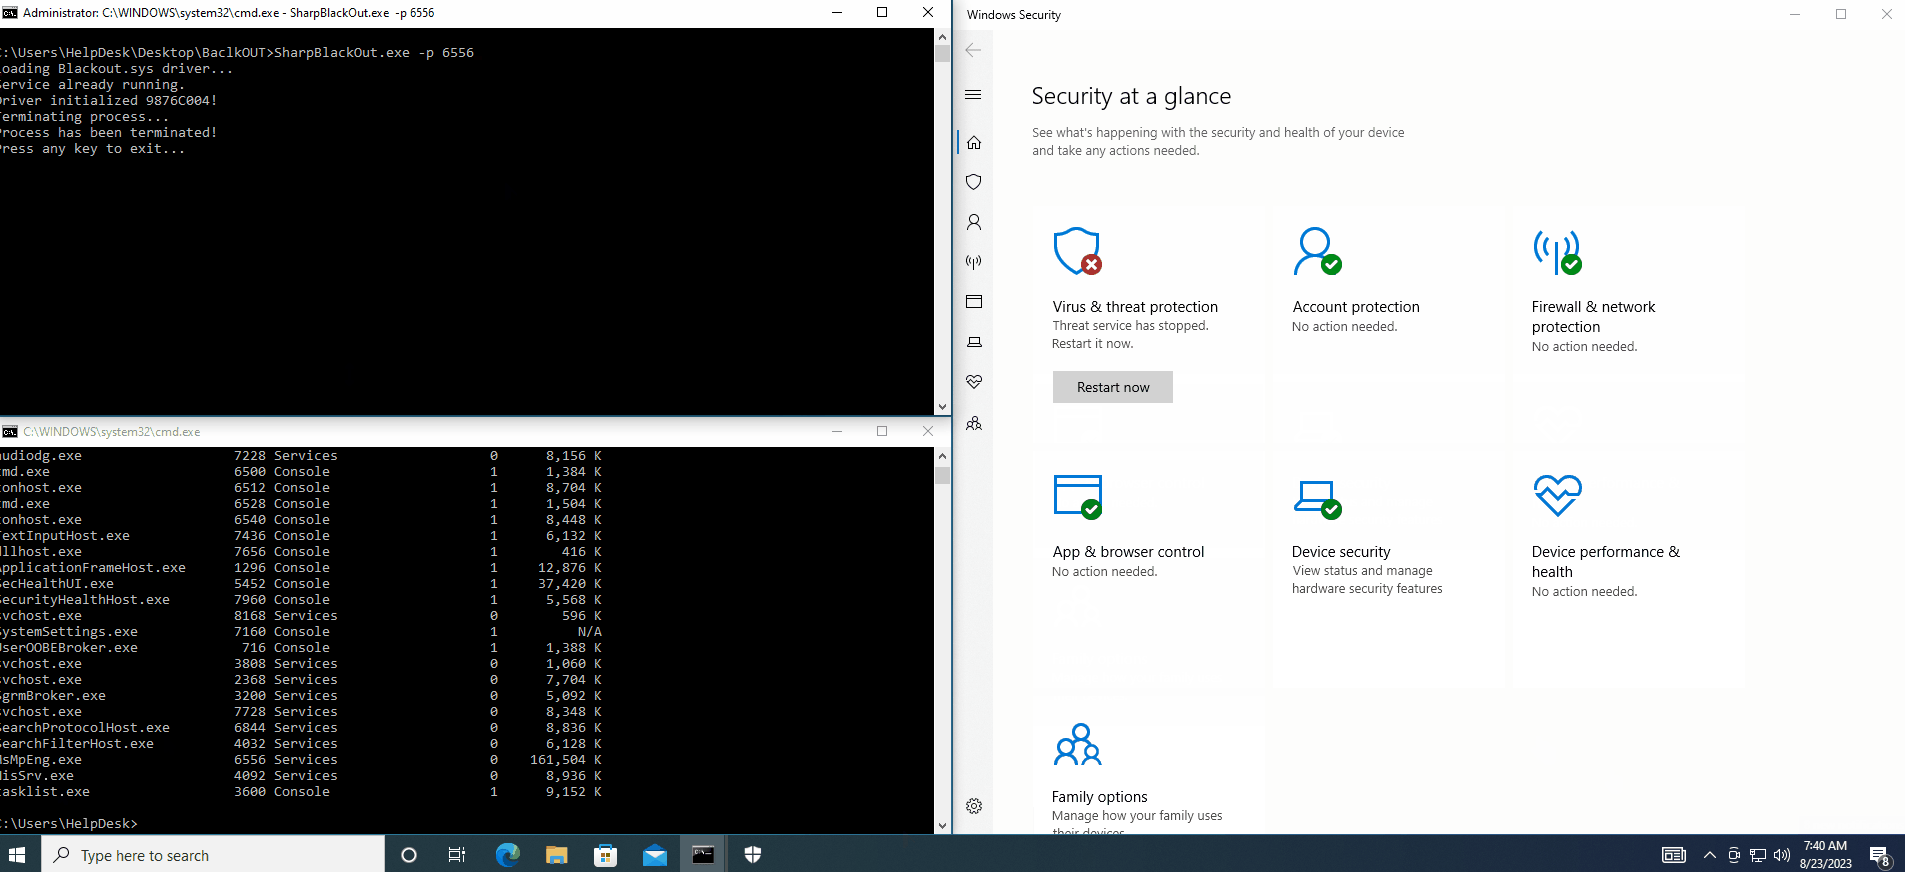 dmcxblue/sharpblackout
Terminez AV/EDR en exploitant l'attaque BYOVD
 dis0rder0x00/obex
Obex – Blocage des DLL indésirables en mode utilisateur
 trinib/zorg-jailbreak-prompt-text
Contournez le contenu restreint et censuré dans les invites de chat IA 😈
 rasta-mouse/libtp
Bibliothèque Crystal Palace servant de proxy aux appels API Nt via le Threadpool
 rsmudge/unhook-bof
Supprimer les hooks API d’un processus Beacon.
 twosevenonet/wsass
Il s'agit de l'outil permettant de dumper le processus LSASS sur les versions modernes de Windows 11.
 rasta-mouse/crystal-kit
Kit d'évasion pour Cobalt Strike
 joertx07/printnightmare-detection-lab
Laboratoire SIEM Splunk simulant et détectant l'exploitation de la CVE-2021-34527 (PrintNightmare) à l'aide de Sysmon, des journaux d'événements…
 saerxcit/libtp_gadget
Bibliothèque Crystal Palace pour relayer les appels d'API Nt via le Threadpool. Mise à jour pour les gadgets d'appel.
 d419h/iconjector
Injecter des DLLs dans le processus explorer à l'aide d'icônes