
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
obex — Obex – Blocage des DLL indésirables en mode utilisateur | Kitploit

Outils/GitHubGitHub/dis0rder0x00/obex
Évasion IDS/IPSPost-ExploitationRed TeamingAttaque Adversariale
GitHubdis0rder0x00/obex

obex

Obex – Blocage des DLL indésirables en mode utilisateur

Voir le dépôt
2813737il y a 1 anVérifié par Kitploit
Partager

Obex - Blocage de DLL

Obex est un outil/technique de preuve de concept (PoC) qui peut être utilisé pour empêcher des modules indésirables (par exemple, des bibliothèques EDR ou de surveillance) d'être chargés dans un processus nouvellement démarré pendant l'initialisation du processus ou à l'exécution.

Fonctionnalités

  • Lance n'importe quel processus avec des arguments sous contrôle de débogage.
  • Bloque une liste configurable de DLL par nom.
  • Fonctionne à la fois pour les DLL de démarrage et les DLL chargées dynamiquement (LoadLibrary*).
  • Écrit en C pur sans dépendances externes.

Utilisation

obex.exe "<command with args>" [dll1.dll,dll2.dll,...]
  • Si aucune liste de DLL n'est fournie, une liste de blocage par défaut est utilisée (au moment de la rédaction, juste amsi.dll).
  • Les noms de DLL ne sont pas sensibles à la casse.

Comment ça fonctionne ?

Outre l'analyse des arguments de la ligne de commande, le PoC effectue les opérations suivantes (aperçu général) :

Pour une compréhension plus approfondie, consultez le code (évidemment) ou contactez-moi sur Discord ou Twitter.

Capture d'écran

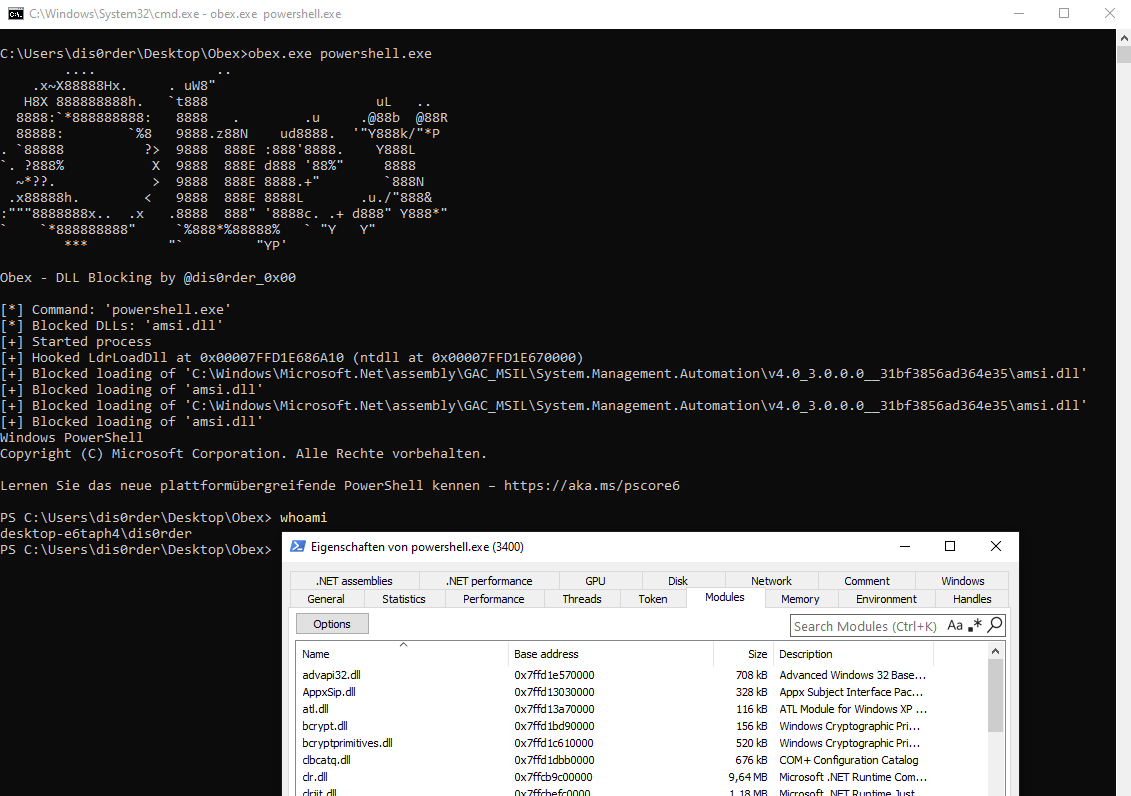
La capture d'écran montre obex lançant powershell.exe avec la liste de blocage par défaut (uniquement amsi.dll). De plus, vous pouvez voir la liste des modules du processus lancé pour vérifier que amsi.dll n'a pas été chargé.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





