

obex
 dis0rder0x00/obex
Obex – Blocage des DLL indésirables en mode utilisateur
ids-ips-evasionpost-exploitationred-teaming+1
dis0rder0x00/obexObex – Blocage des DLL indésirables en mode utilisateur
 trinib/zorg-jailbreak-prompt-text
Contournez le contenu restreint et censuré dans les invites de chat IA 😈
 rasta-mouse/libtp
Bibliothèque Crystal Palace servant de proxy aux appels API Nt via le Threadpool
 rsmudge/unhook-bof
Supprimer les hooks API d’un processus Beacon.
 twosevenonet/wsass
Il s'agit de l'outil permettant de dumper le processus LSASS sur les versions modernes de Windows 11.
 rasta-mouse/crystal-kit
Kit d'évasion pour Cobalt Strike

 cognitive-functors/c4-meta-system
Défense IA de production avec protection en 7 couches : contraintes mathématiques, accès par object-capability, consensus O2 distribué, éthique…
 joertx07/printnightmare-detection-lab
Laboratoire SIEM Splunk simulant et détectant l'exploitation de la CVE-2021-34527 (PrintNightmare) à l'aide de Sysmon, des journaux d'événements…
 saerxcit/libtp_gadget
Bibliothèque Crystal Palace pour relayer les appels d'API Nt via le Threadpool. Mise à jour pour les gadgets d'appel.
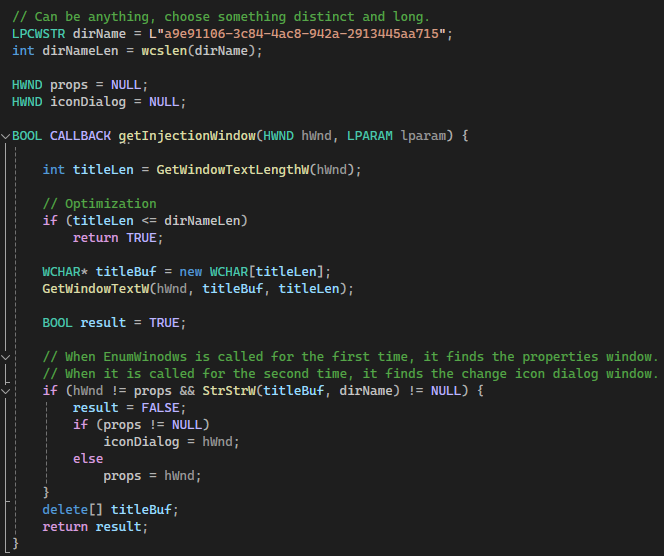 d419h/iconjector
Injecter des DLLs dans le processus explorer à l'aide d'icônes
 ttpreport/siphondns
Exfiltration furtive de données via DNS
 0xsch1zo/nullgate
Bibliothèque qui facilite l'utilisation des syscalls indirects. Contournement AV/EDR assez intéressant en tant que PoC.
 darkspacesecurity/runas-stealer
Voleur d'identifiants de l'utilitaire RunAs mettant en œuvre 3 techniques : Hooking de CreateProcessWithLogonW, Keylogging intelligent, Débogage à…
 kozmer/aad-bofs
Collection de BOF Cobalt Strike pour attaquer Azure AD lors d'opérations red team, couvrant les vecteurs d'authentification, d'énumération et de…
 knight0x07/bumblecrypt
Un crypter inspiré de Bumblebee
 beichendream/printnotifypotato
PrintNotifyPotato
 hazcod/ransomwhere
Un échantillon de ransomware PoC pour tester votre stratégie de réponse aux ransomwares.
 nul0x4c/etwsessionhijacking
Un PoC sur le blocage de la surveillance des événements réseau par Procmon