
netty-http-check
 xiaoqimikko/netty-http-check
离线 Java 工具,用于扫描应用程序 jar 包以确定其对 14 个 Netty codec-http CVE 的暴露情况,即使公告边界不一致,也能识别出确切的修复版本(4.1.137.Final/4.2.17.Final)。
static-analysisvulnerability-scannersconfiguration-auditing+3
xiaoqimikko/netty-http-check离线 Java 工具,用于扫描应用程序 jar 包以确定其对 14 个 Netty codec-http CVE 的暴露情况,即使公告边界不一致,也能识别出确切的修复版本(4.1.137.Final/4.2.17.Final)。
 gmh5225/dark_ledger
一个保存暗网市场数据的仓库,包含供应商列表、PGP密钥、商品列表等内容,用于研究与情报目的。
 gmh5225/definitelynotphishing
包含 evilginx 钓鱼页面、gophish 模板、Burp Suite 扩展等。
 gmh5225/deluded-openssl-3.2.0
健壮的开源工具包,实现了 TLS、DTLS 和 QUIC 协议,并配备全强度加密库,提供命令行工具用于密钥生成、证书管理、加密和测试。
 gmh5225/deobf-arxan-deob-c
简单的 C 程序,用于快速去混淆受 Arxan 保护的 Windows 可执行文件。
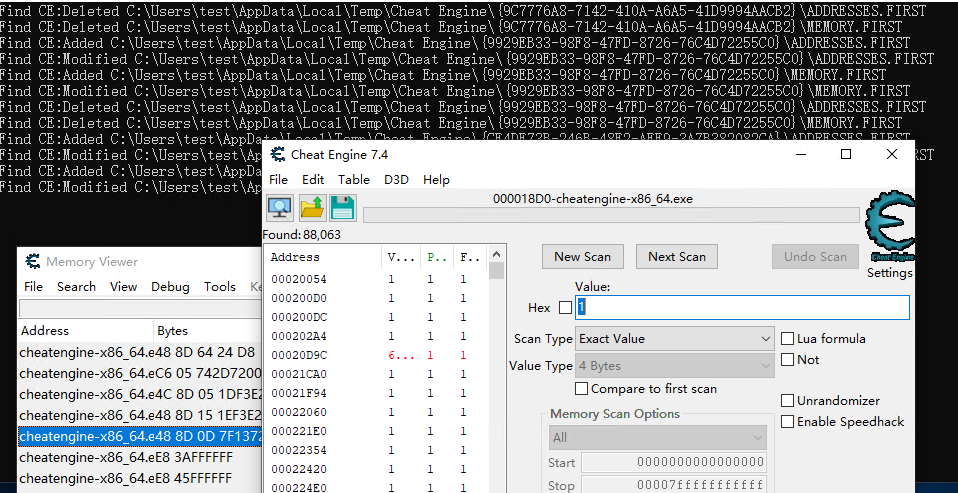 gmh5225/detection-cheatengine
检测 CheatEngine 进程活动,通过使用 ReadDirectoryChangesW 监控文件系统变化,为 Windows 提供轻量级反作弊机制。
 eugexo/security-baseline-ubuntu
面向生产环境的 Ubuntu 24.04/26.04 LTS 安全基线加固指南。内核隔离、紧急恐慌按钮、自定义 AppArmor/Firejail 0.9.80 与 Bubblewrap、无根 Docker、AIDE 完整性检查、Lynis 审计,以及安全硬件(YubiKey/Ledger)。支持…
 asteroid-belt/skulto
离线且安全优先的代理技能同步与管理工具
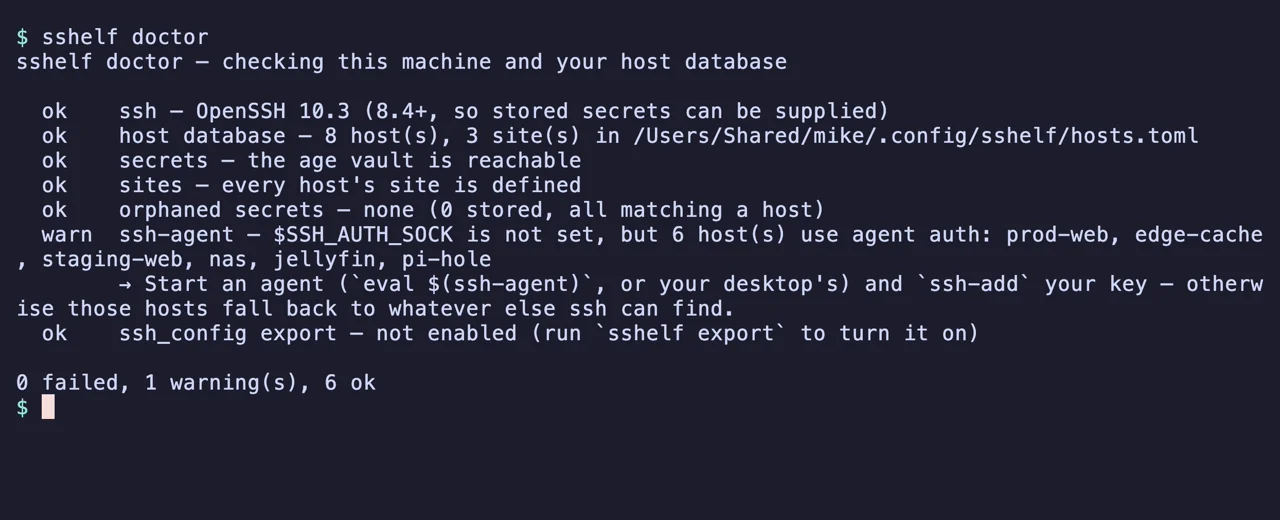 max-rh/sshelf
Fast terminal UI for your SSH hosts: fuzzy-search and connect in two keystrokes, dual-pane SFTP file transfer, and background port forwarding. Keeps…
 orbitcurve/firmware-reverse-engineering
Agent 技能,用于固件提取、静态分析、Ghidra 逆向工程、仿真和安全报告,已打包供 Claude Code 和 Codex 使用。
 microsoft/mxc
Policy-driven, layered isolation and containment
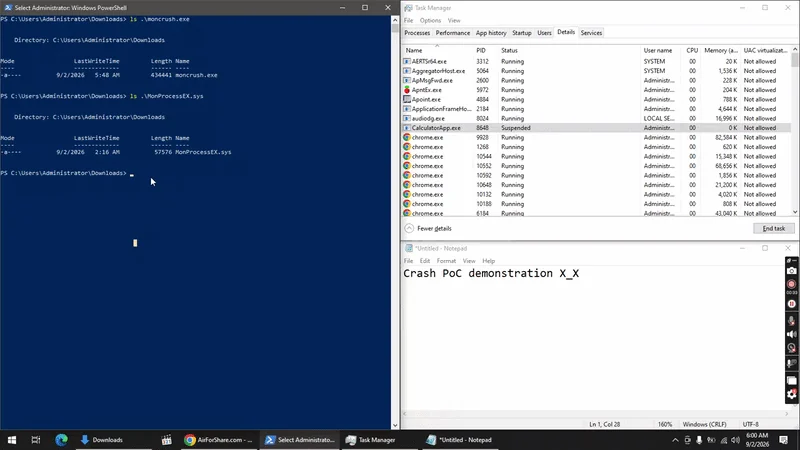 deathshotxd/0xm0ncrush
内核态进程终止工具,使用已签名的 BYOVD 驱动程序实现。适用于所有 Windows 10/11。无需偏移量,无需 PDB。Rust 编写。
 htrxuan/hdwebmobile-booking-appointments
通过 WooCommerce 销售可预订服务与预约——从架构上封堵 CVE-2026-2931。
 disrex-group/stylesmuggler-adobe-patches
composer require 通过 cweagans/composer-patches 交付 Adobe 官方 APSB26-146(CVE-2026-75650)针对 Magento 的修复。自动为您的 Magento 版本选择补丁。
 samybaiwir/dnslivery
通过 DNS 轻松传递文件和载荷
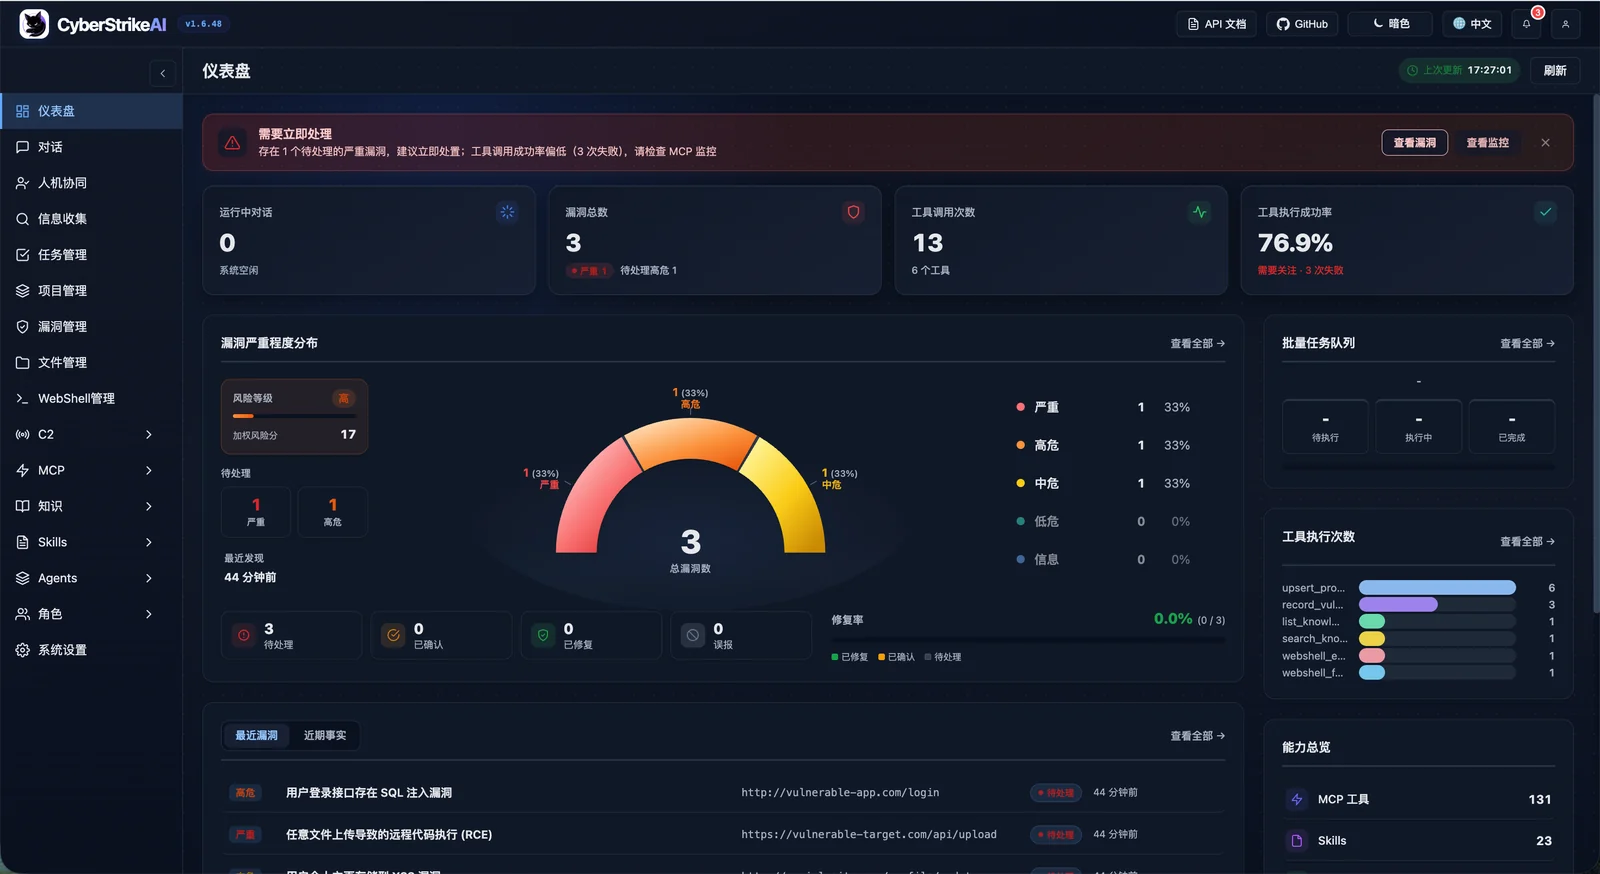 aipentest/cyberstrikeai
AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据转化为运营记忆,每一次操作都让下一次更完善。
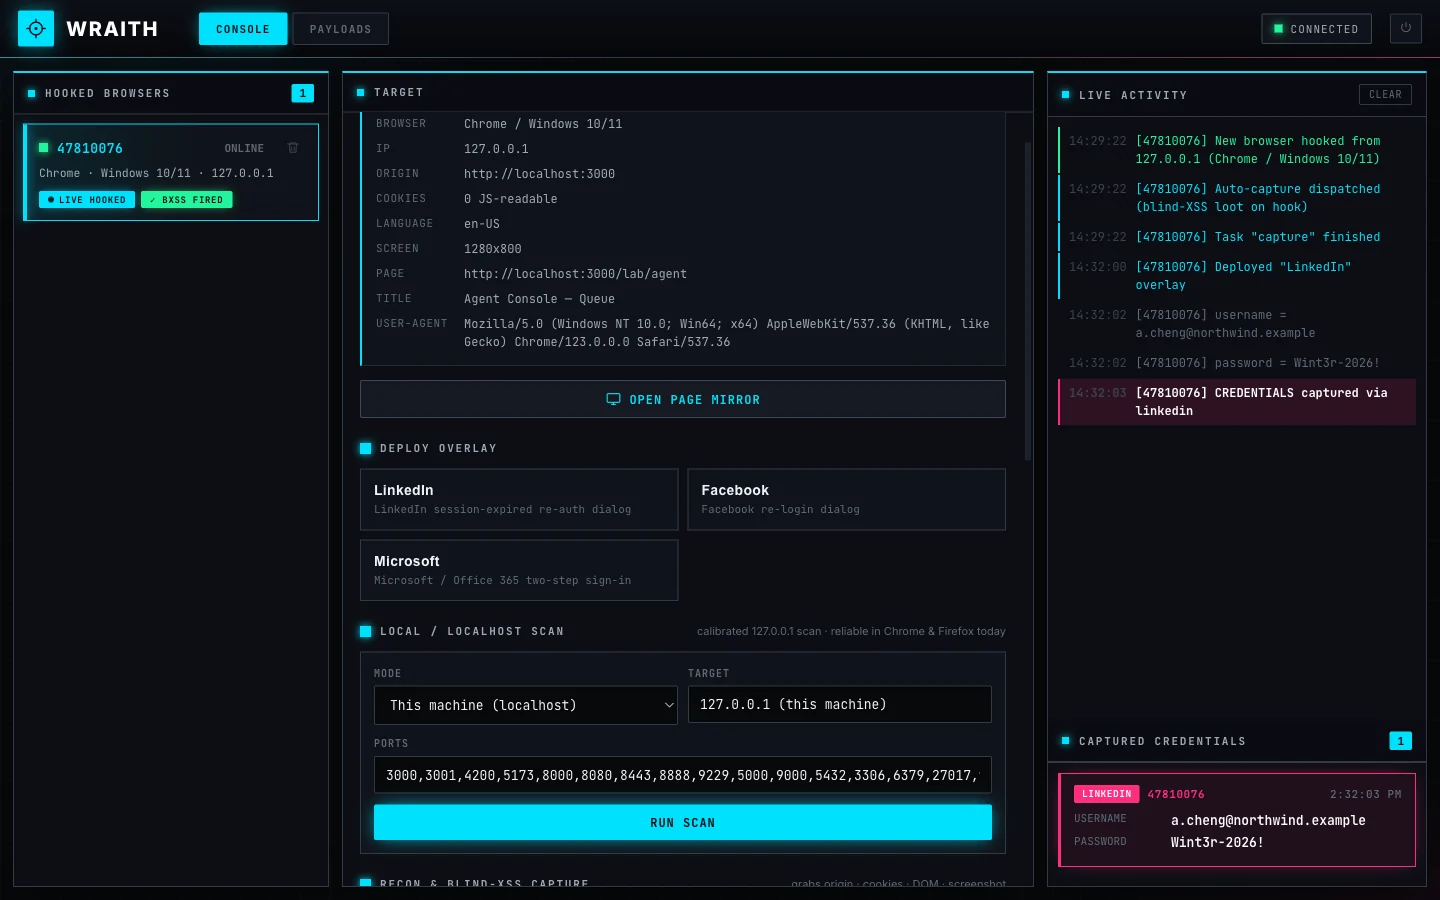 arcanum-sec/wraith
面向授权红队与教育工作者的浏览器劫持框架。通过 XSS 劫持浏览器,提供交互式后渗透控制、盲打 XSS 战利品捕获、社会工程覆盖层,以及一个练习实验室。
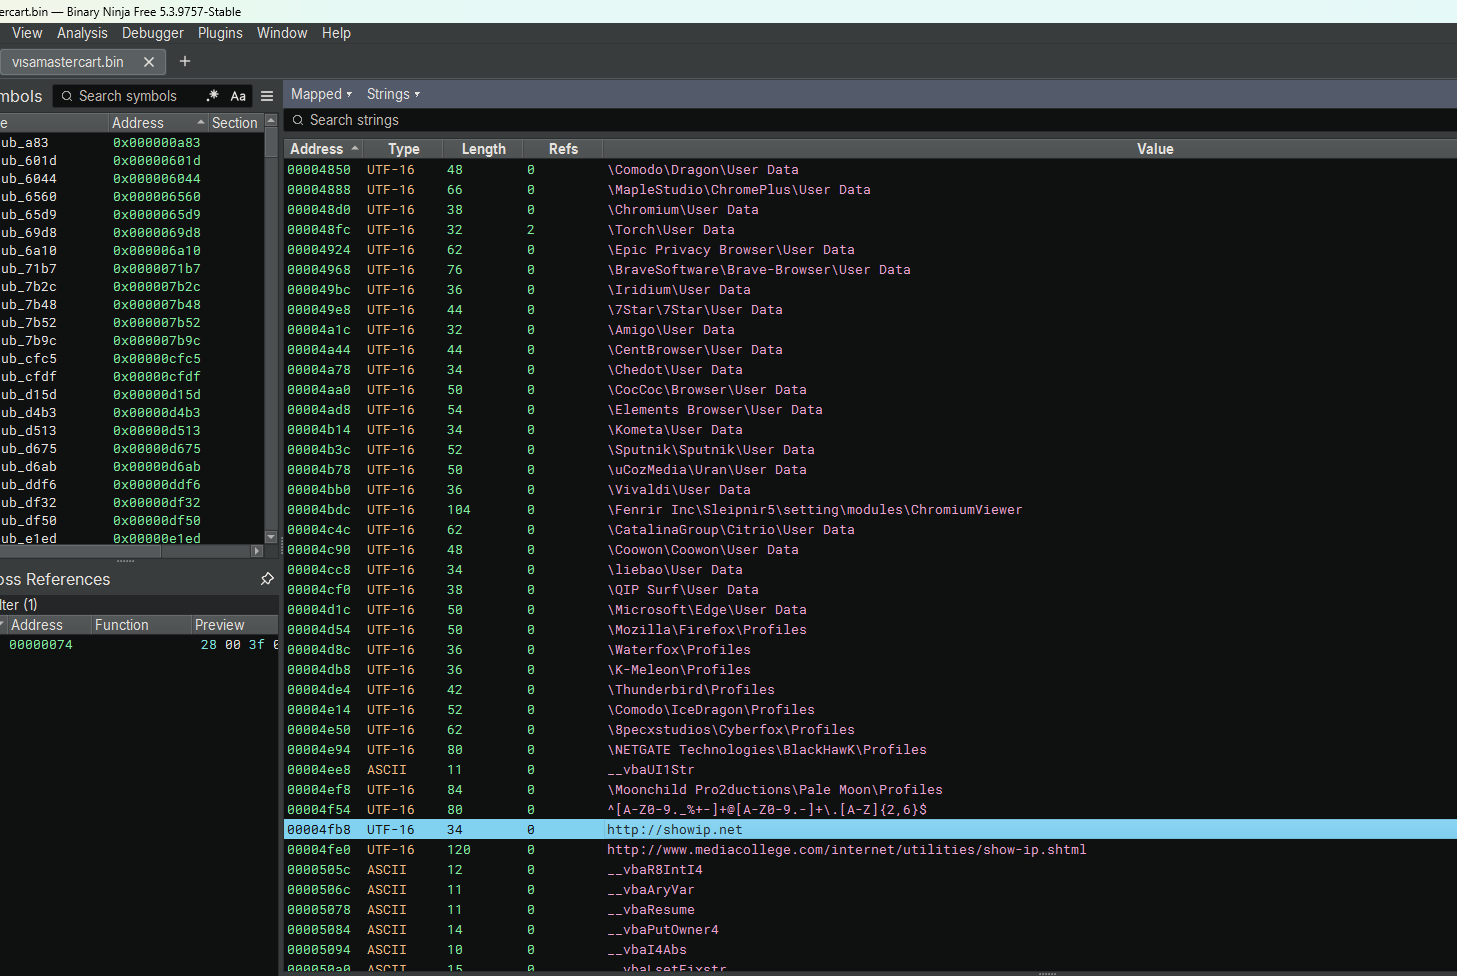 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
对 DarkTortilla RAT 的逆向工程分析,这是一种复杂的恶意软件,可窃取信用卡数据、解密浏览器密码,并通过 Telegram、SMTP 和 FTP 进行数据外泄。