模糊搜索你的 SSH 主机,两次按键即可连接。
sshelf 维护自己的主机列表,为你构建 ssh 命令,然后就不再插手。它将终端交给真正的 OpenSSH,并且从不触碰 ~/.ssh/config。



macOS 和 Linux,x86_64 和 arm64。预构建的软件包无需 Rust 工具链。运行时 sshelf 需要 OpenSSH 8.4+,密码自动提供功能正源于此。
Homebrew(macOS 或 Linux):
brew install max-rh/tap/sshelf
Shell 安装程序(预编译二进制文件,自动选择你的平台):
curl --proto '=https' --tlsv1.2 -LsSf https://github.com/max-rh/sshelf/releases/latest/download/sshelf-installer.sh | sh
Debian/Ubuntu:从
最新发布 获取 .deb,然后
sudo apt install ./sshelf_*_amd64.deb(或 *_arm64.deb)。
Fedora / RHEL / Rocky / openSUSE:从 最新发布 获取 .rpm(静态构建,适用于任何 RPM
发行版),然后
sudo dnf install ./sshelf-*.x86_64.rpm(或 .aarch64.rpm)。
Gentoo:社区维护的 overlay(非官方,感谢 @masterwolf-git)。运行
eselect repository enable masterwolf && emerge --sync && emerge --ask app-admin/sshelf。
Cargo(来自 crates.io;需要 Rust 1.88+):
cargo install sshelf。
每个软件包都附带 Shell 制表符补全。安装后请打开新的 shell。在 Linux 上,
密钥使用纯 Rust 的 Secret Service 后端(无需 libdbus/OpenSSL 构建依赖)。
完整详情和补全设置:安装指南。
我运行着几十台机器(一个 homelab、一些 VPS、几台位于堡垒机后面的机器),
我一直在凭记忆输入 ssh -J bastion -i ~/.ssh/some-key -p 2222 user@host,或者在
shell 历史记录中搜索它。我尝试过的每个 SSH 管理器要么想接管 ~/.ssh/config,要么
给我一个账户并通过某人的服务器同步我的主机。这两者我都不想要。我想要
一个启动器,它维护自己的列表、构建命令,然后让开。还有一个地方
用来保存少数无法使用密钥的主机的密码,而无需将它们
放入文件中。所以我构建了它。
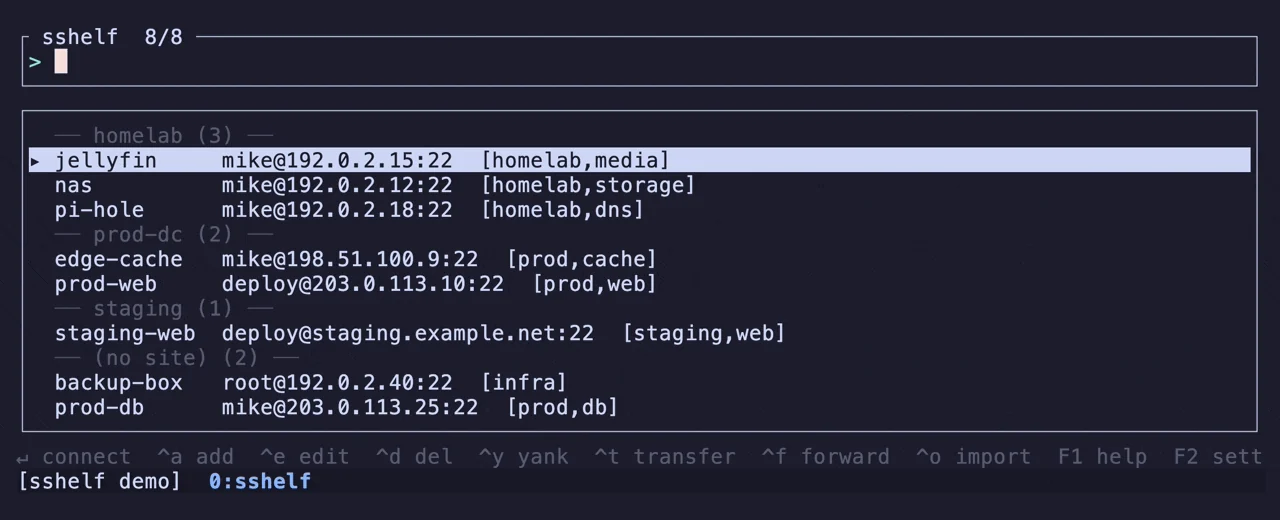
输入以过滤。Enter 连接。你最常用的主机会自动浮到顶部
(frecency:使用次数,按最近使用时间衰减),tag:prod / site:homelab 进一步缩小列表
范围。Ctrl-y 复制它构建的命令而不是运行它。从 shell 中,
sshelf prod-web 按名称连接,sshelf - 重新连接到上一个主机,两者都无需
打开 TUI。
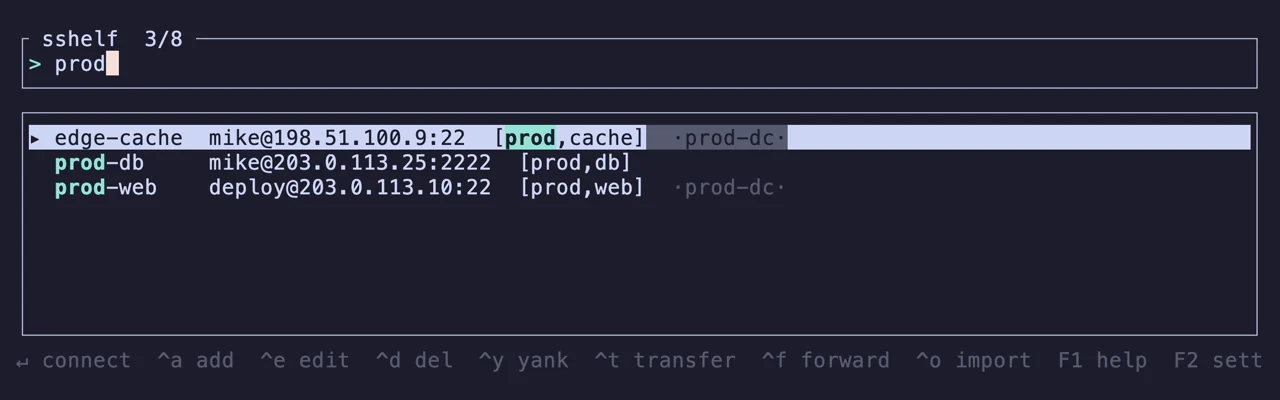
sshelf pick 在你提示符下方的行中打开相同的列表,就像 Ctrl-r 那样,打印
你选择的名称,并且不连接任何东西。之后你的提示符仍在原处。contrib/ 中的
zsh 和 bash 插件将其绑定到 Alt-s:在空行上你会得到 sshelf web-01
准备运行,在行中间你会得到光标处的名称,标记的行会给你循环所需的每个
名称。
Shell 集成。
共享登录密码的主机可以共享一个存储的密钥:命名一次,将它们指向它,
轮换它只需一次写入,而不是每台主机一次。Ctrl-s 在列表中标记主机,
Ctrl-k 将密码应用于所有主机,或将它们绑定到共享凭据。密码
仍然存在于你的密钥环或保险库中,hosts.toml 只保存名称。
密码、密钥和 2FA。
exec() 进入你的 sshsshelf 从主机记录构建 argv,拆除自己的 UI,然后替换自身
为 OpenSSH。你和会话之间没有包装器:真正的 TTY、你的 ssh、你的
无配置标志。会话结束后你回到 shell,而不是菜单。它运行的
命令正是 Ctrl-y 向你展示的那条。
命令是如何构建的。
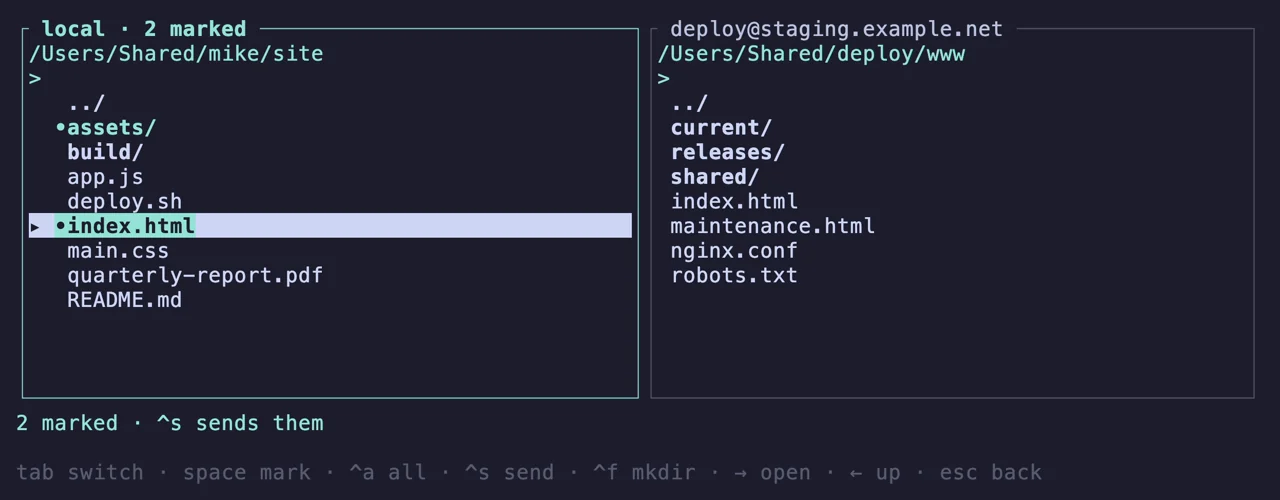
Ctrl-t 在左侧打开你的文件,在右侧打开主机的文件,通过单个经过身份验证的
连接。Space 标记,Ctrl-a 标记过滤器显示的所有内容,Ctrl-s 双向发送
整个集合,F7 创建目录。目标已存在的名称会被跳过,
绝不会被覆盖。
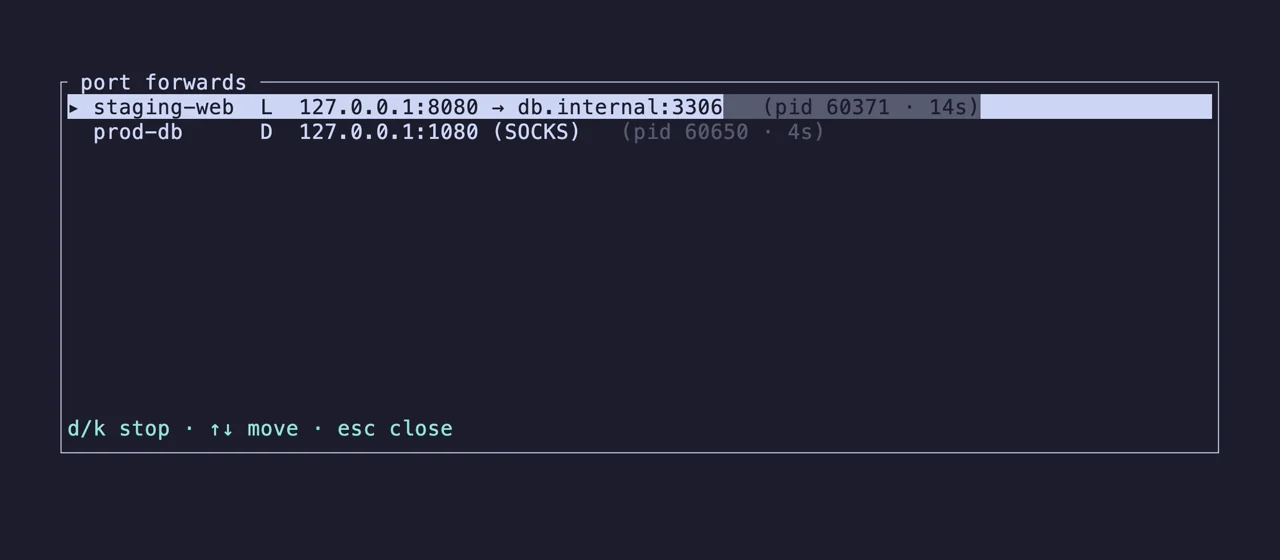
Ctrl-f 会打开一个本地、远程或 SOCKS 隧道,在你退出 sshelf 之后、关闭终端之后,它都会继续运行。F4 会列出所有主机上的全部隧道,并停止你选中的那一个。它们按 pid 跟踪,并与实际正在运行的进程进行核对,因此进程结束后不会有任何东西残留在列表中。没有守护进程,没有 supervisor。
设置 tmux = "window" 或 "pane",Enter 会在新的 tmux 窗口(以主机命名)或新窗格中打开主机,而不是替换 sshelf。结束会话后,选择器仍然留在那里,仍在运行。
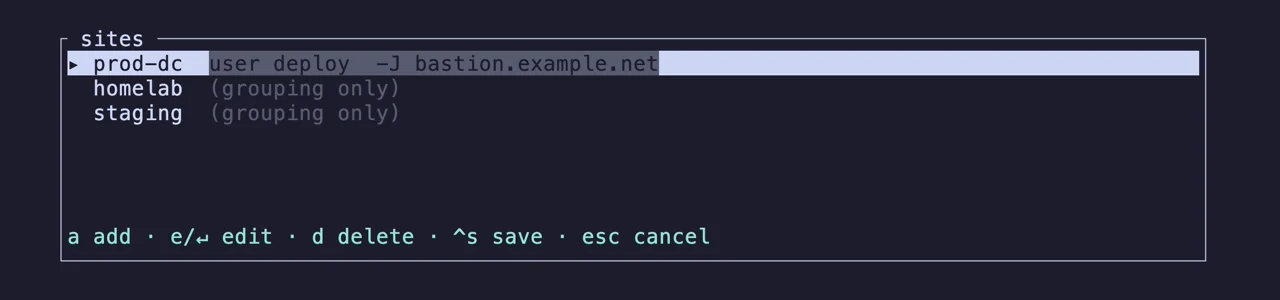
F3 管理站点:一个站点将主机分组,并可携带共享的堡垒机、用户、端口和密钥,其成员在连接时继承这些设置,只填充主机未设置的字段。标签是自由形式的标签,可用于筛选。两者都会显示在列表中,继承的堡垒机也会显示在 sshelf 构建的命令中。
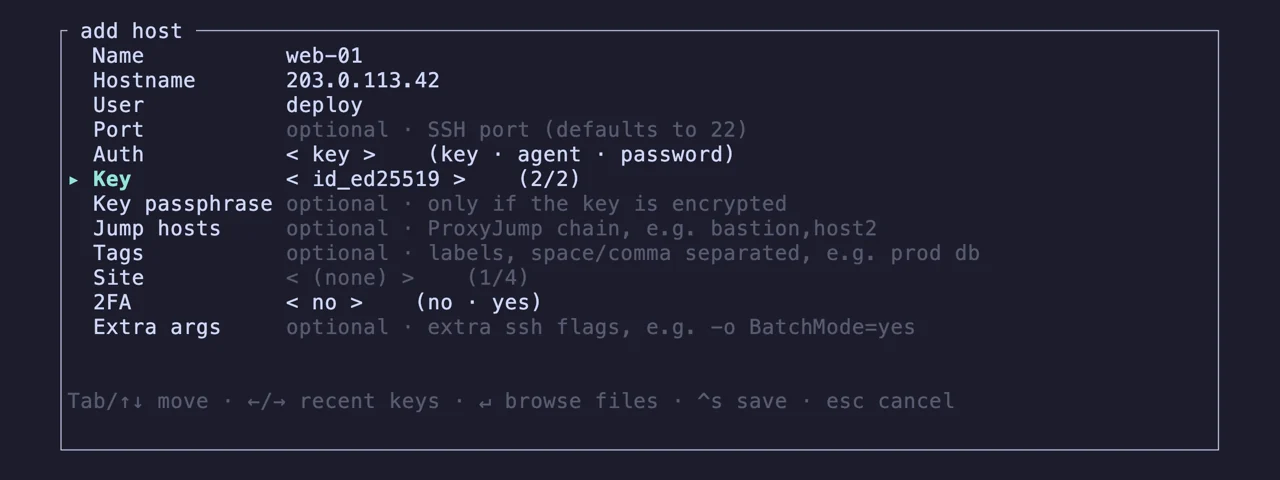
sshpass 的密码对于无法使用密钥的主机,sshelf 将密码存储在你的操作系统密钥环中(或在无头机器上使用 age 加密的 vault),并在 ssh 询问时通过 SSH_ASKPASS 提供。辅助程序会被告知它持有哪个密钥,因此密码主机会响应密码提示,而密钥主机只响应其自身密钥的密码短语提示。请求另一种的服务器什么也得不到,并且密钥主机使用 PreferredAuthentications=publickey 连接,因此一开始就不会被询问。密码永远不会出现在文件中,永远不会出现在 ps 中,永远不会出现在命令行上。同时需要验证码的主机会在连接开始前收到提示。密码、密钥与 2FA
· 安全。
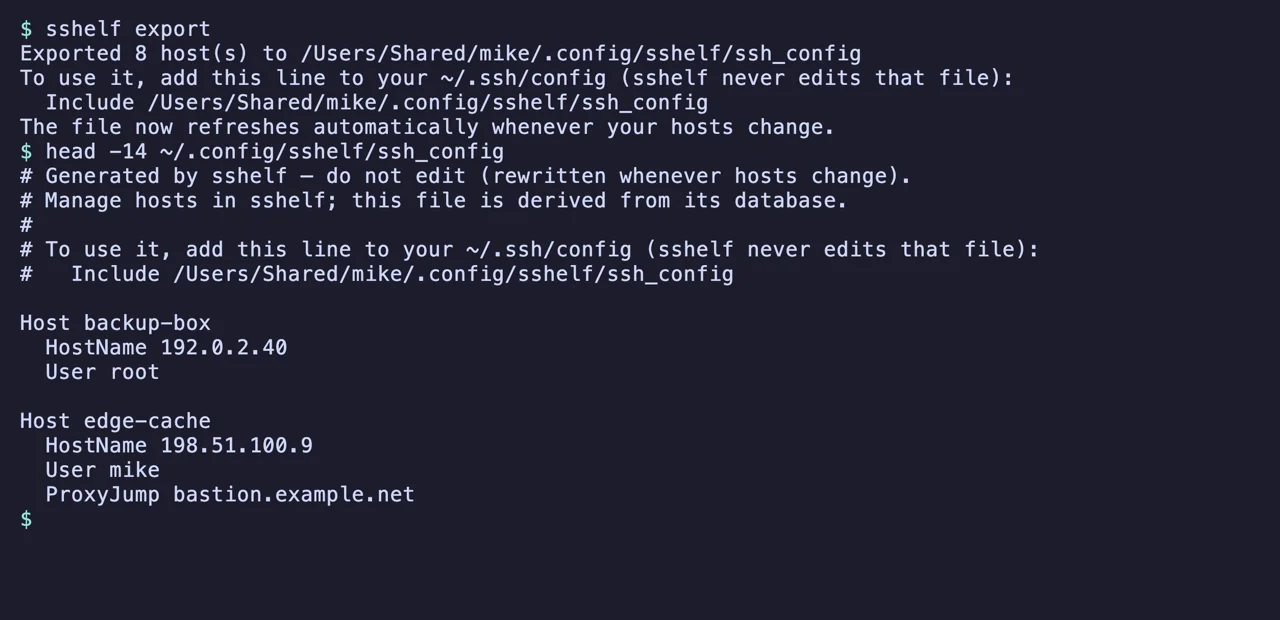
sshelf export 会写入一个自己的 ssh_config 片段,并给你一行 Include 供你自行粘贴到 ~/.ssh/config 中。之后,普通的 ssh、scp、rsync、git 以及任何读取 SSH 配置的程序(VS Code Remote-SSH、JetBrains Gateway)都能按名称解析你的 sshelf 主机,包括堡垒机。每当你的主机发生变化时,该文件都会刷新。sshelf 仍然不会在 ~/.ssh 下写入任何内容。
sshelf import 会读取 ~/.ssh/config,严格只读,并复制它能够建模的主机。sshelf import --tailscale 会运行你自己的 tailscale CLI,并将你的 tailnet 转换为可搜索的主机,使用 MagicDNS 名称,将 tailnet 作为一个站点,并将 ACL 标签作为标签。两者都是仅添加,因此重新运行总是安全的,并且除非你要求,否则都不会发生。
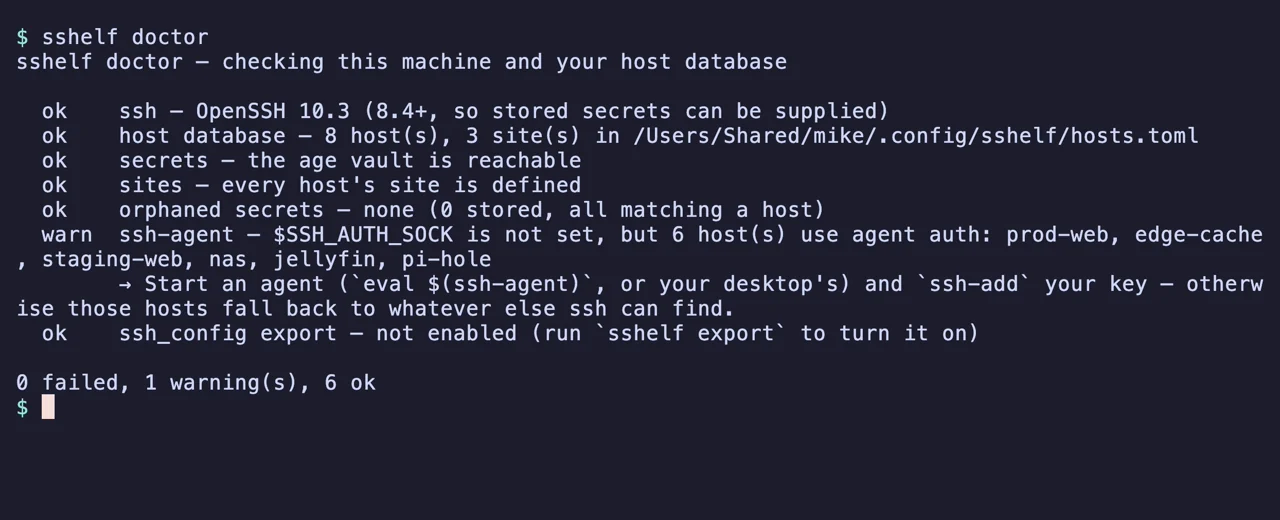
sshelf doctor当某些东西不工作时,用一条命令即可。它会检查你的 OpenSSH 版本、密钥后端是否真的能打开、hosts.toml 是否能解析、主机是否指向不存在的站点、缺少 agent socket,以及导出是否已漂移。它会为每一项指出修复方法。只读,如果有任何失败则退出码为 1,并且它从不联系主机。
于 2026 年 9 月根据每个项目自己的 README(对于 Termius,则是其网站)编制。单元格显示“未说明”意味着项目自己的文档没有说明。









