CyberStrikeAI
中文 | English
CyberStrikeAI 是 AI 原生网络安全的智能执行中枢——让意图转化为受治理的行动,让证据沉淀为运营记忆,并让每次行动优化下一次行动。
CyberStrikeAI 将规划、执行、人工监督、证据与复盘连接在同一个可审计工作空间中。项目基于 Go 构建,融合 Eino 智能体、MCP 原生工具、RAG 知识、可视化工作流以及攻击链建模与分析能力,面向已获得明确授权的安全任务。
从这里开始: 快速上手 · 中文文档 · 安全加固
[!IMPORTANT]
仅可对自有系统或已获得明确授权的目标使用 CyberStrikeAI。在共享或生产环境启用高风险工具、WebShell 或 C2 前,请先阅读安全模型和安全加固指南。
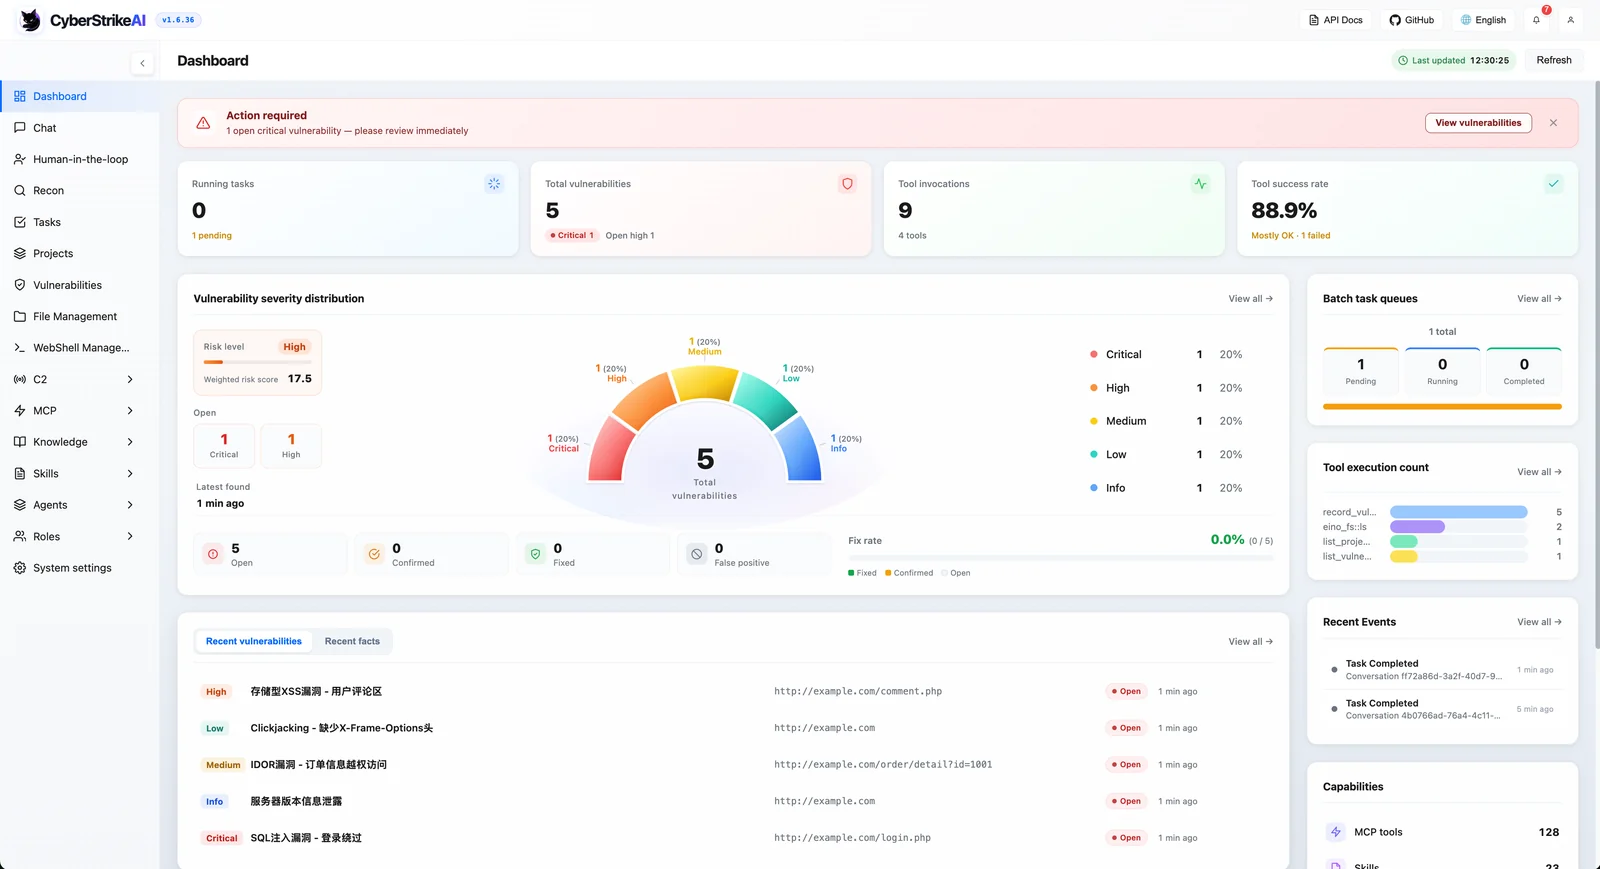
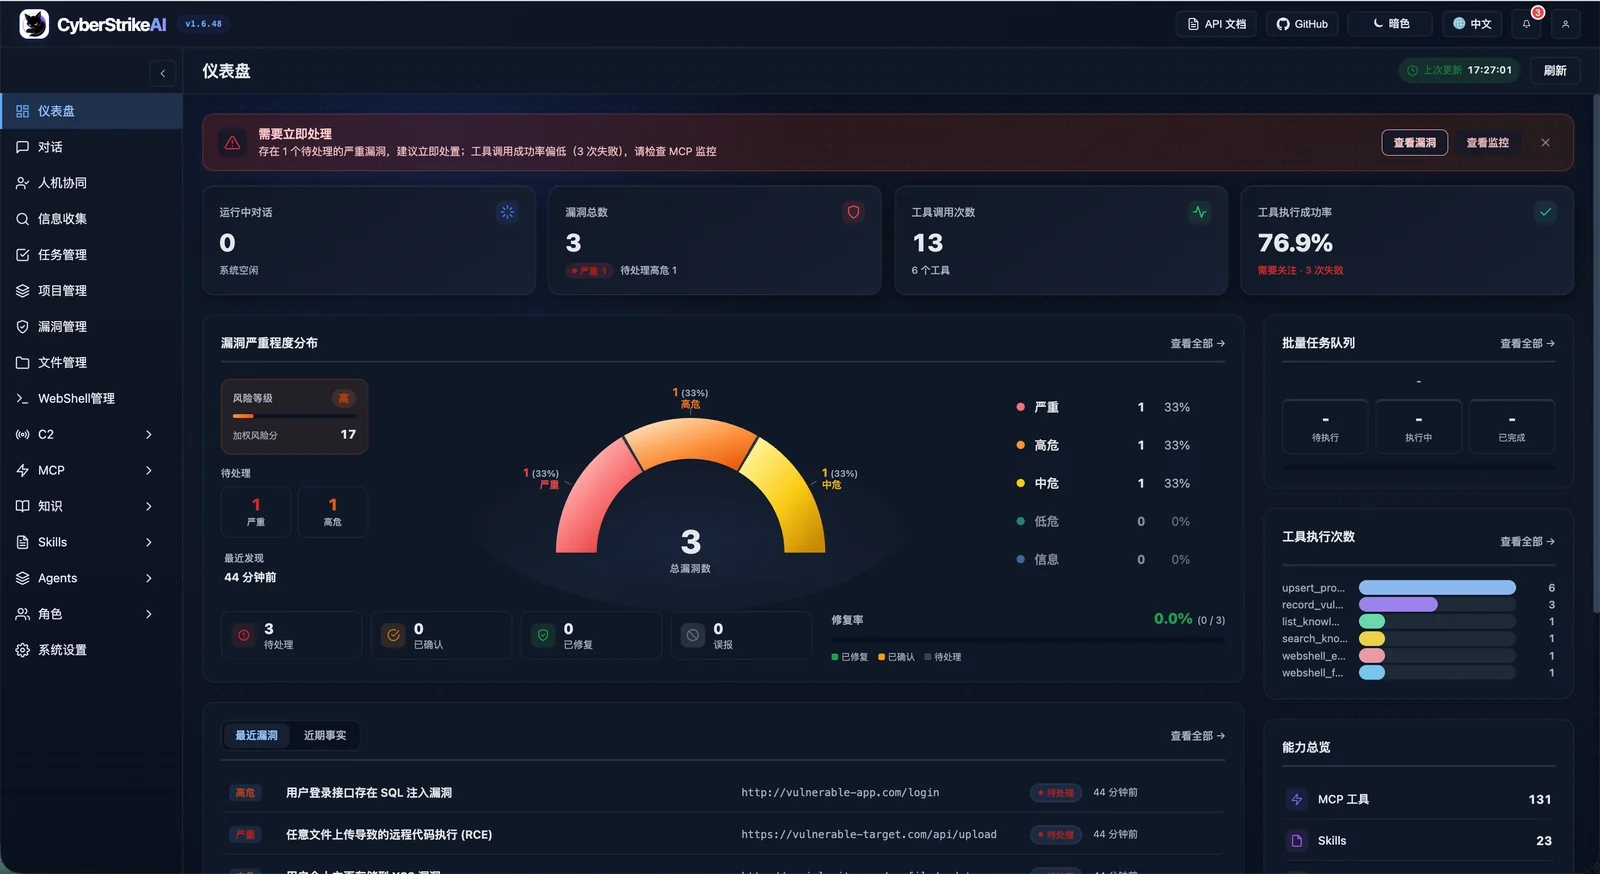
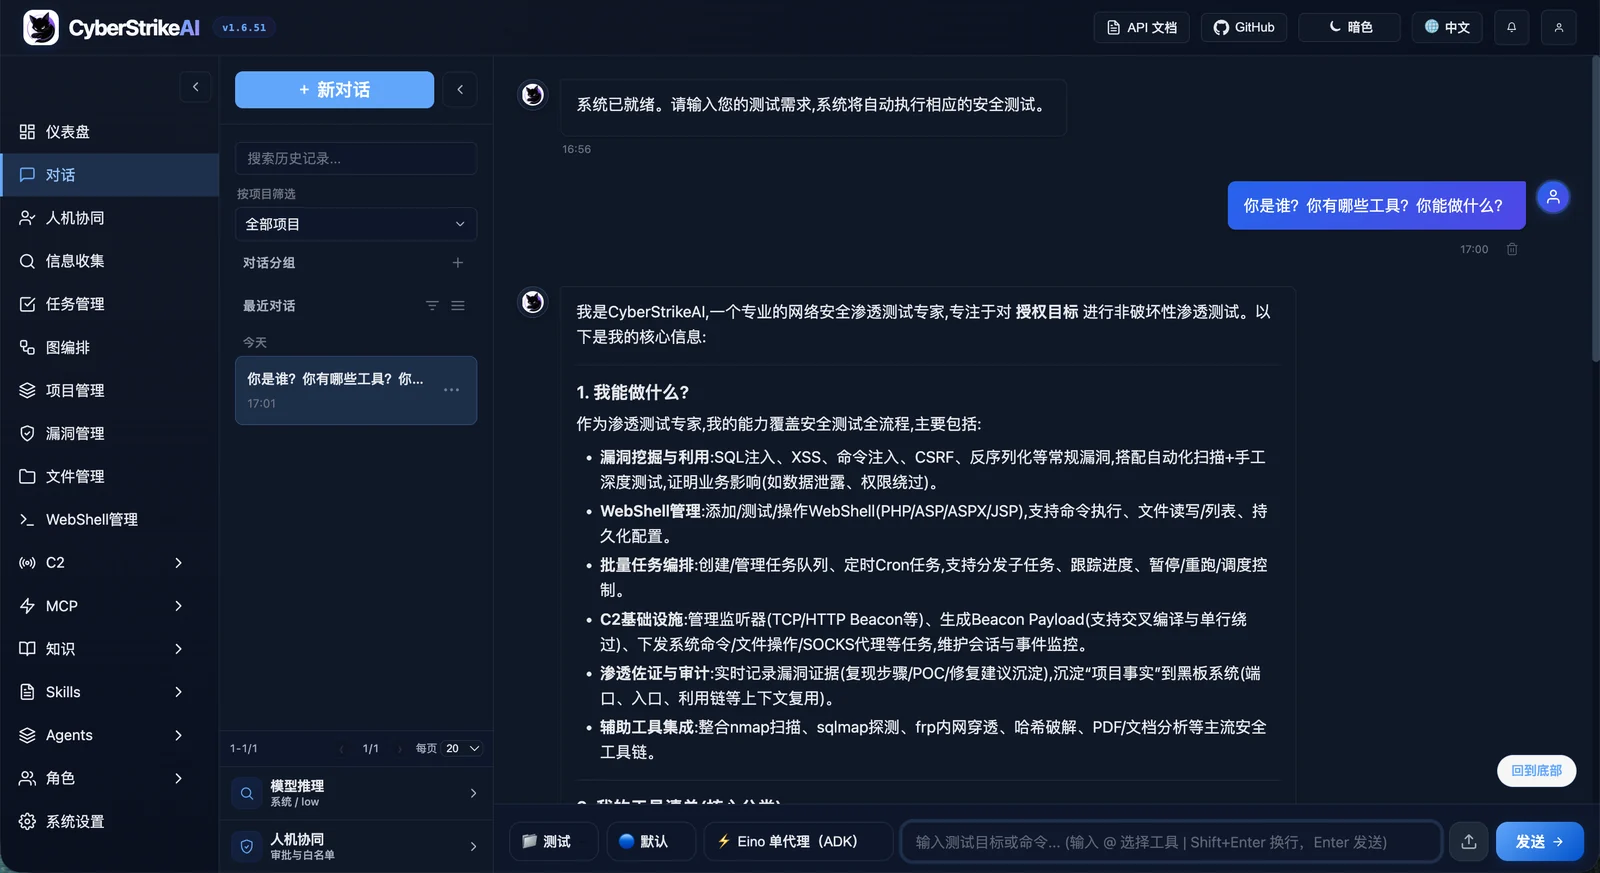
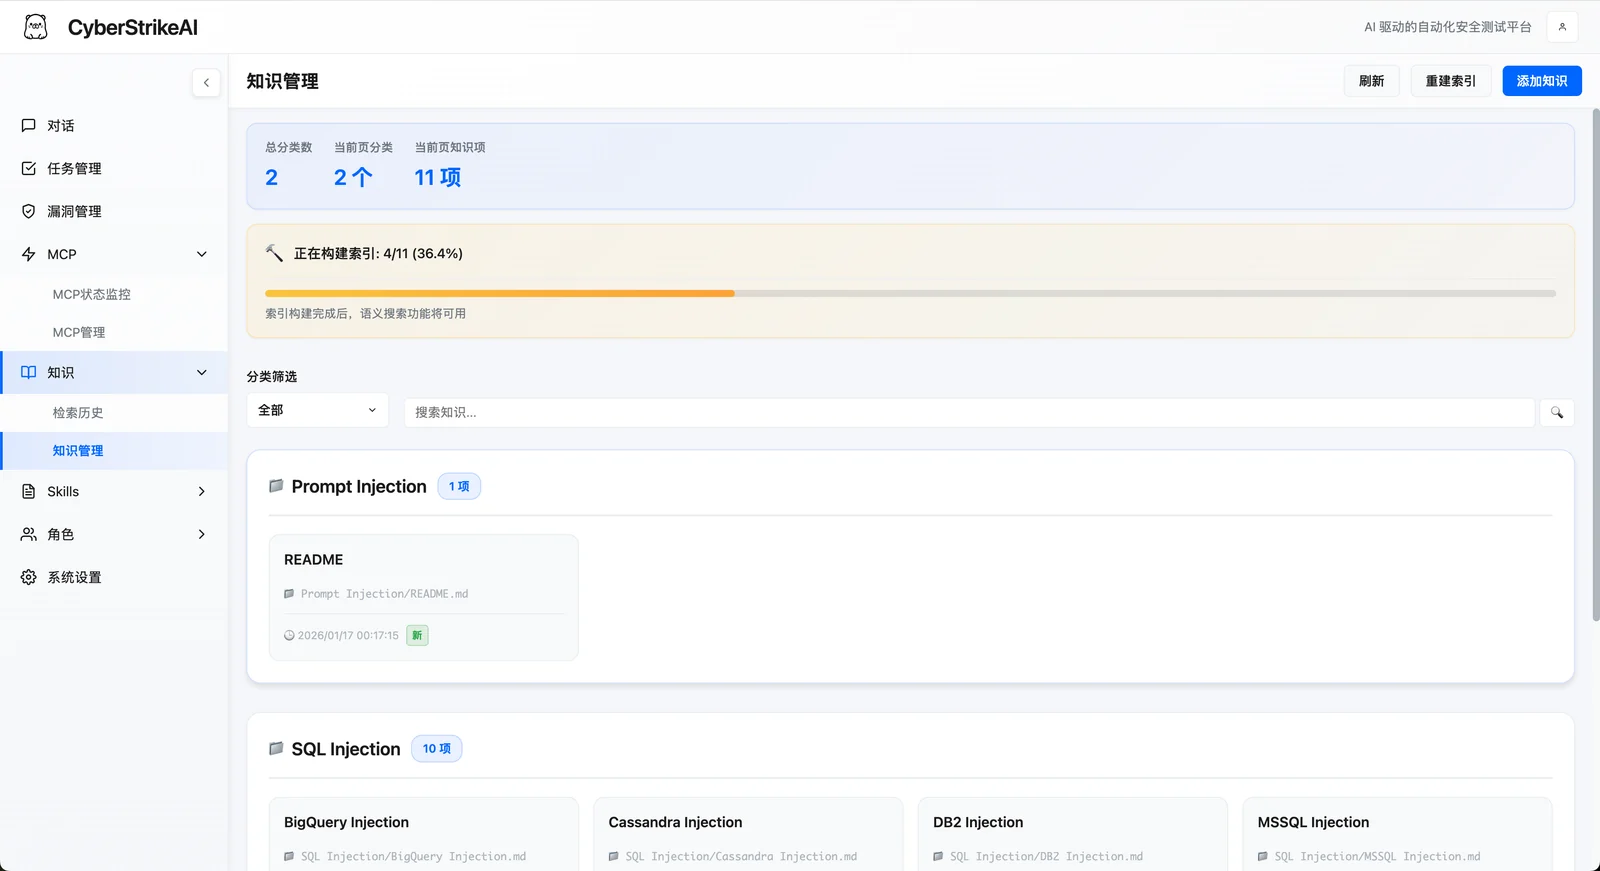
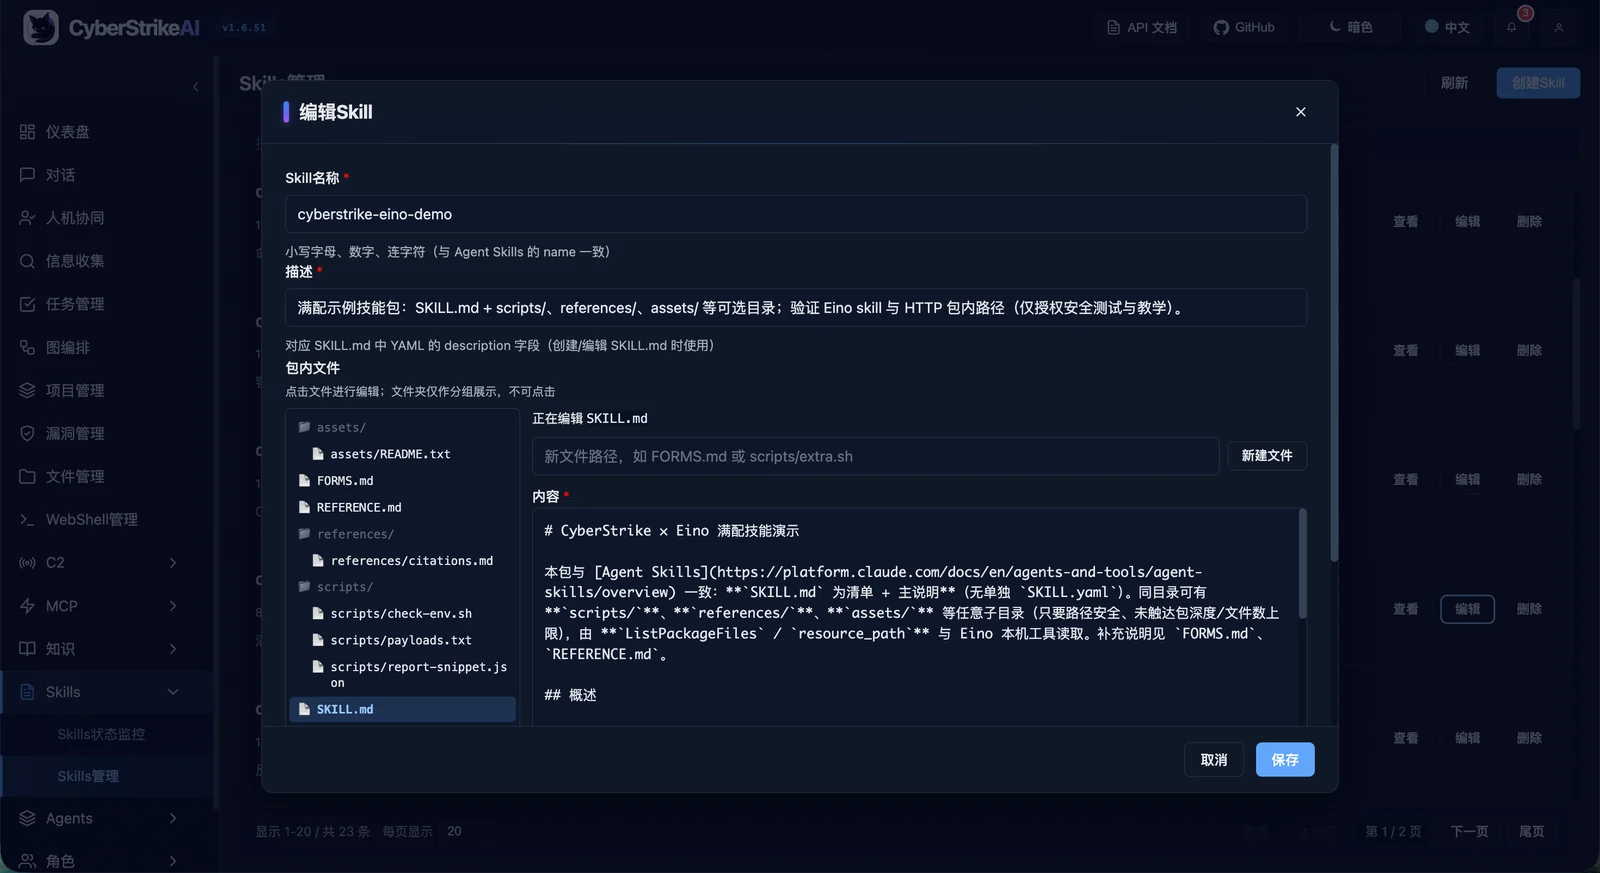
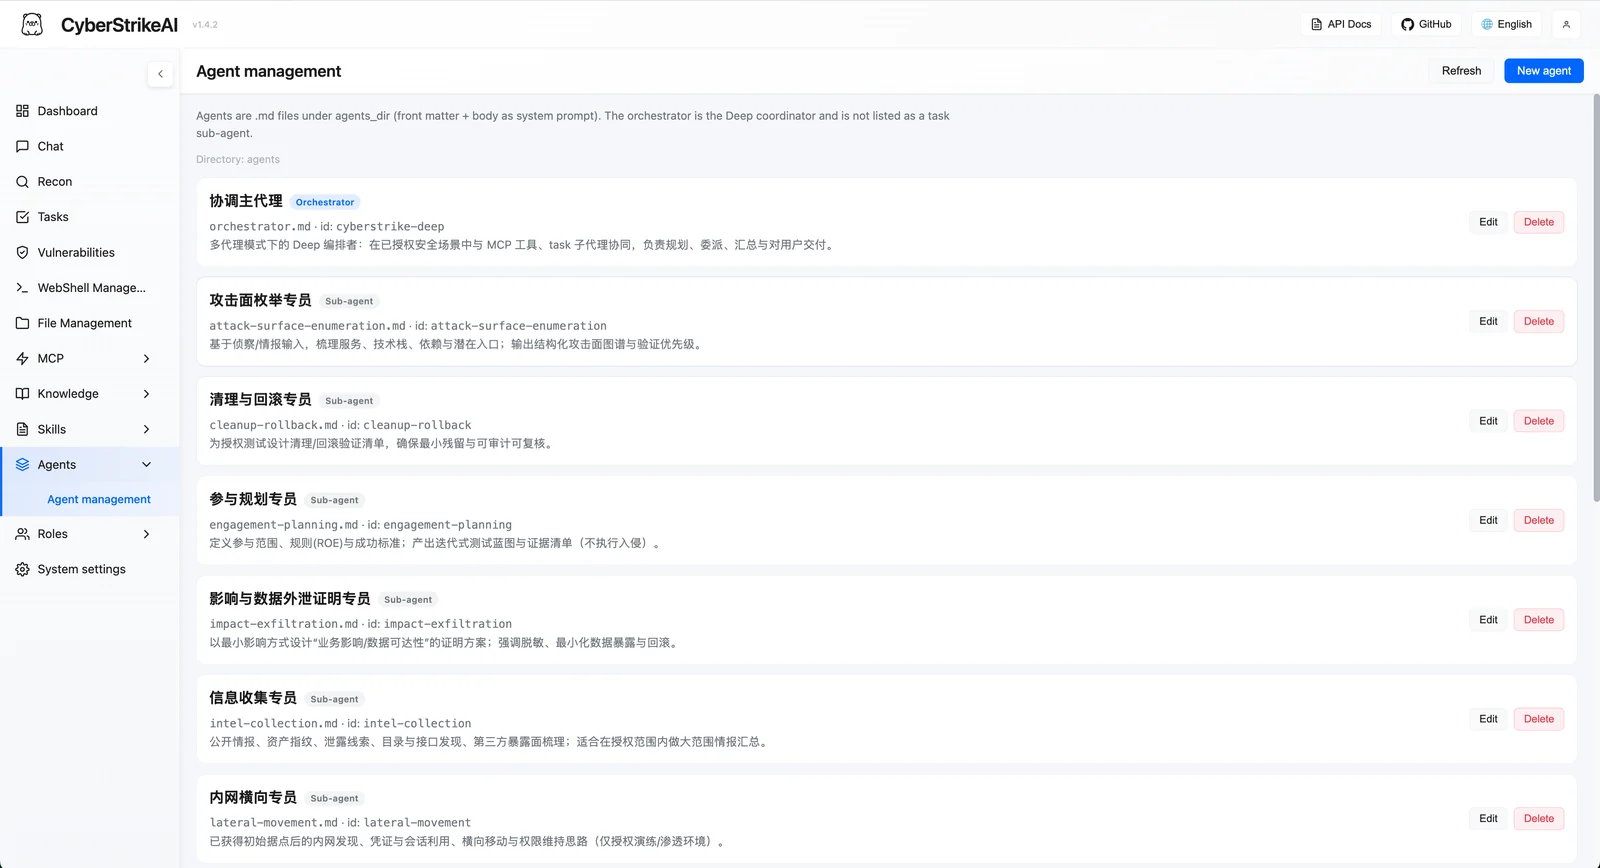
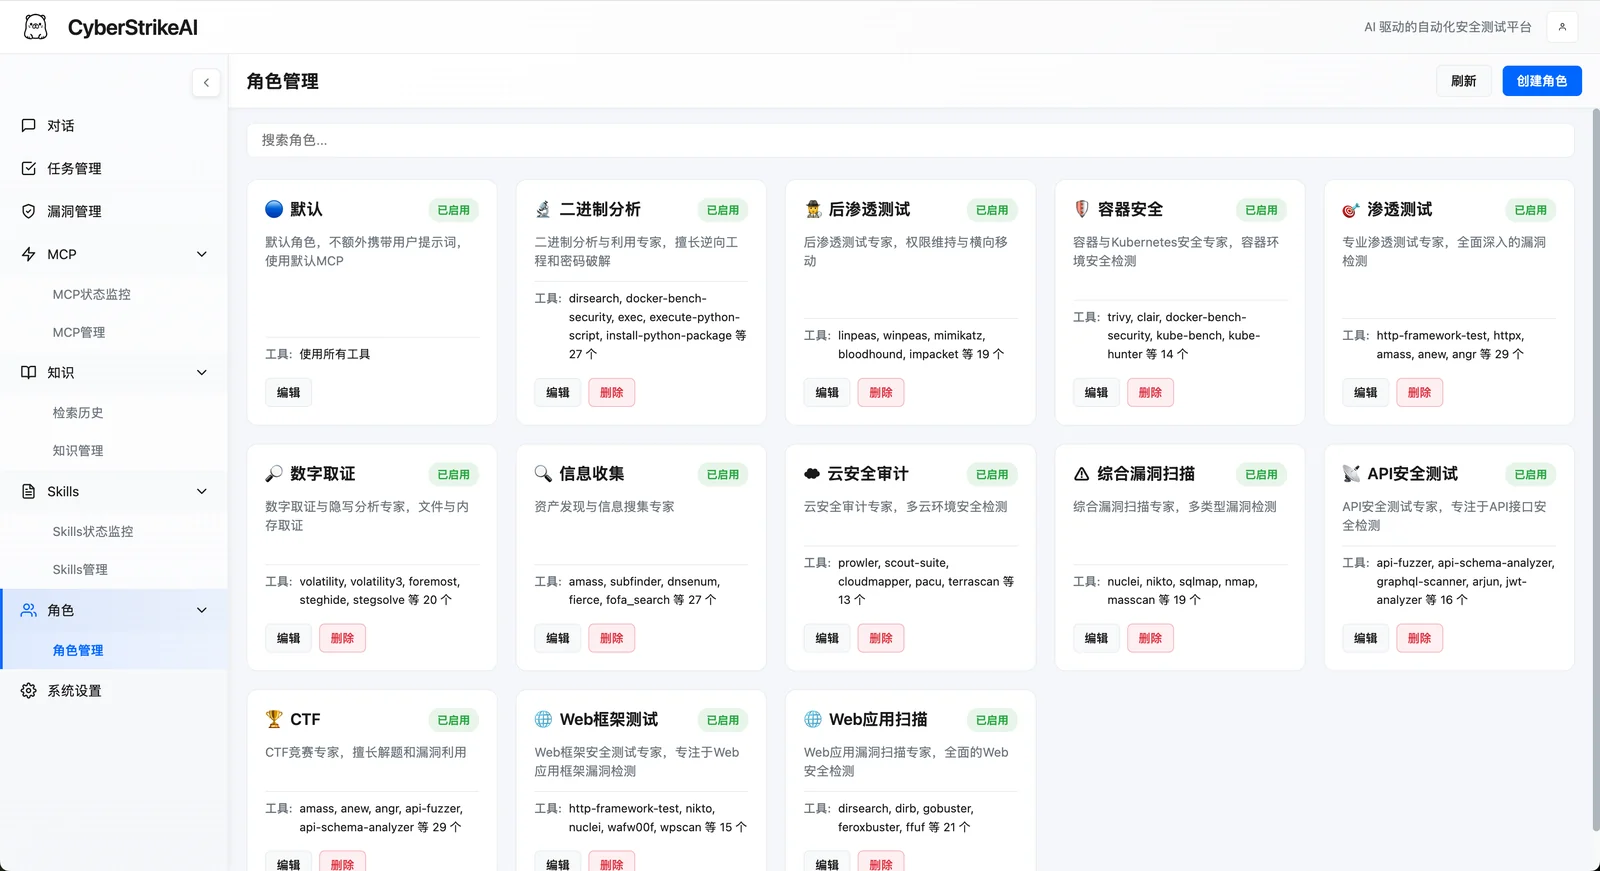
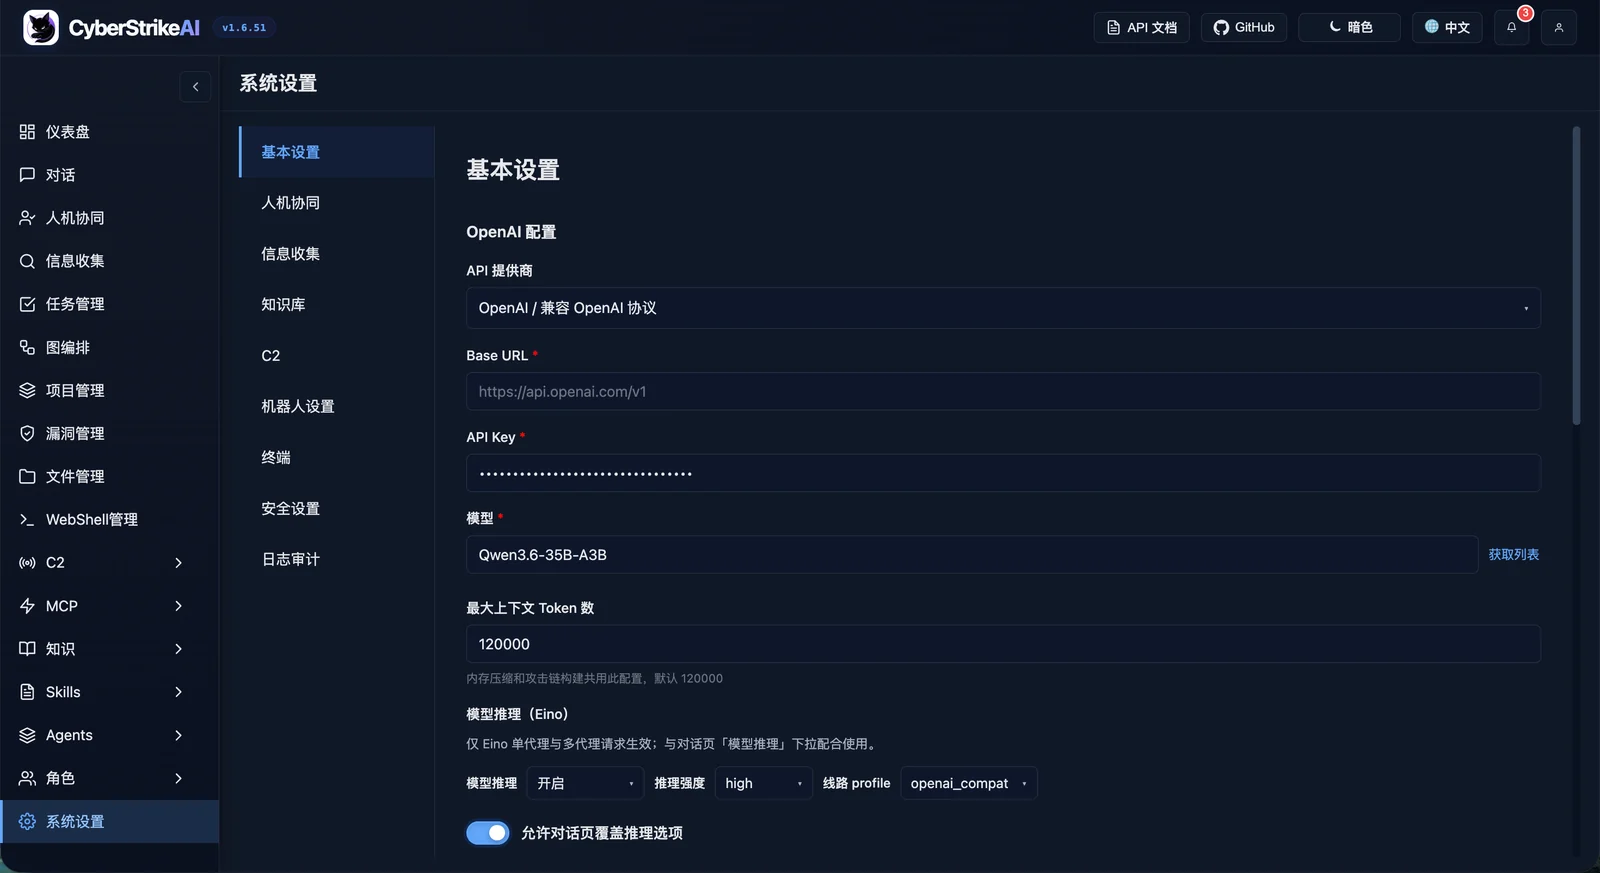
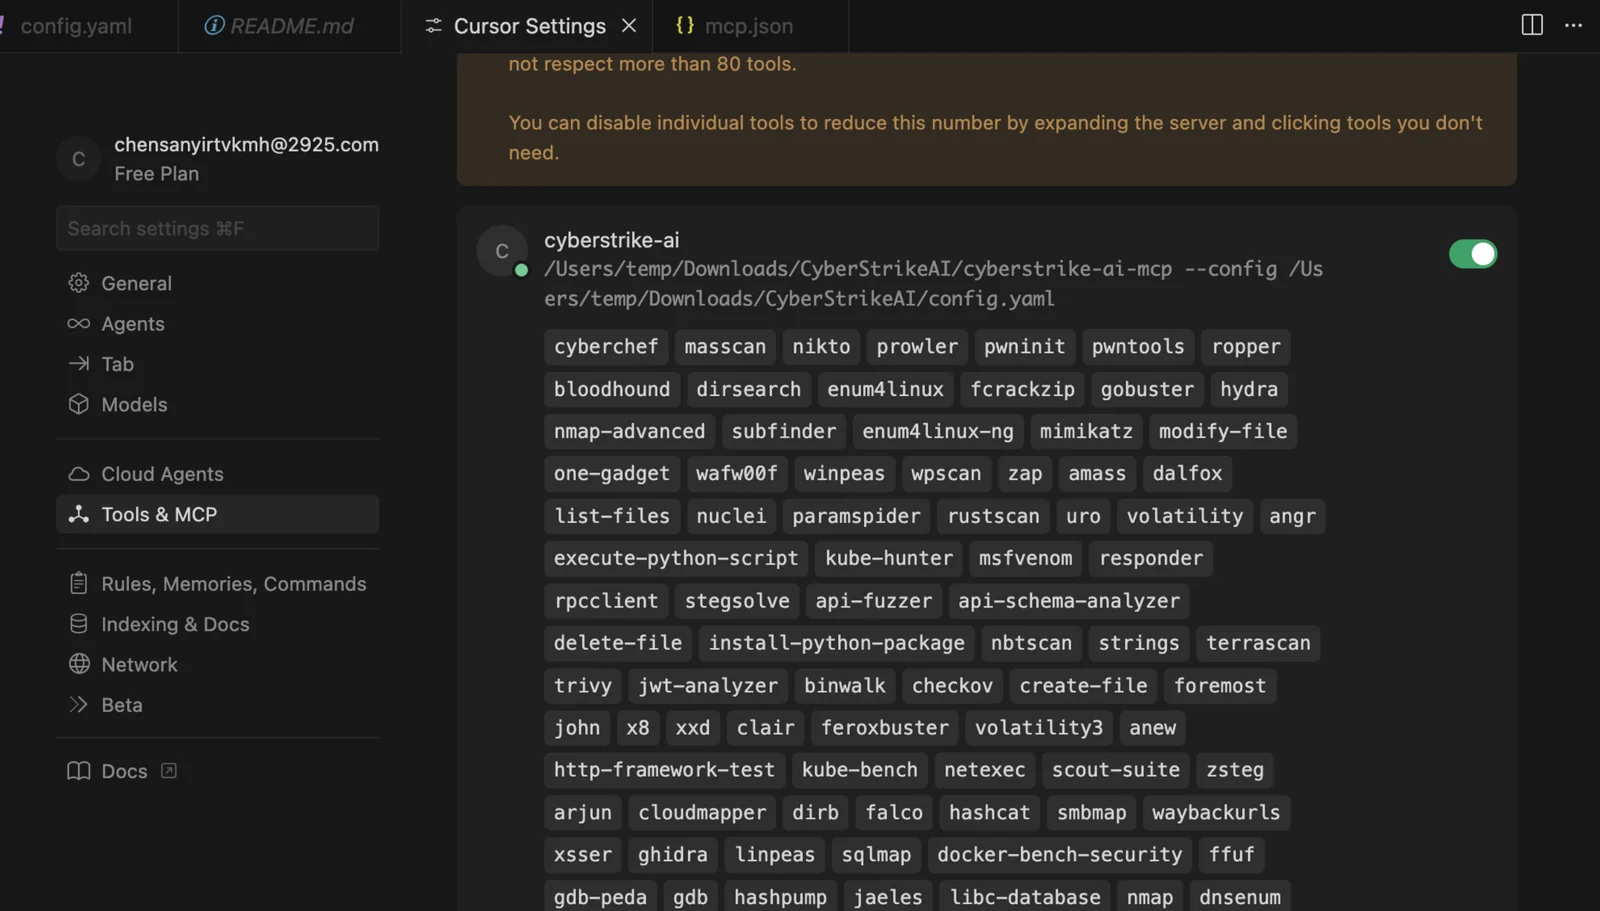
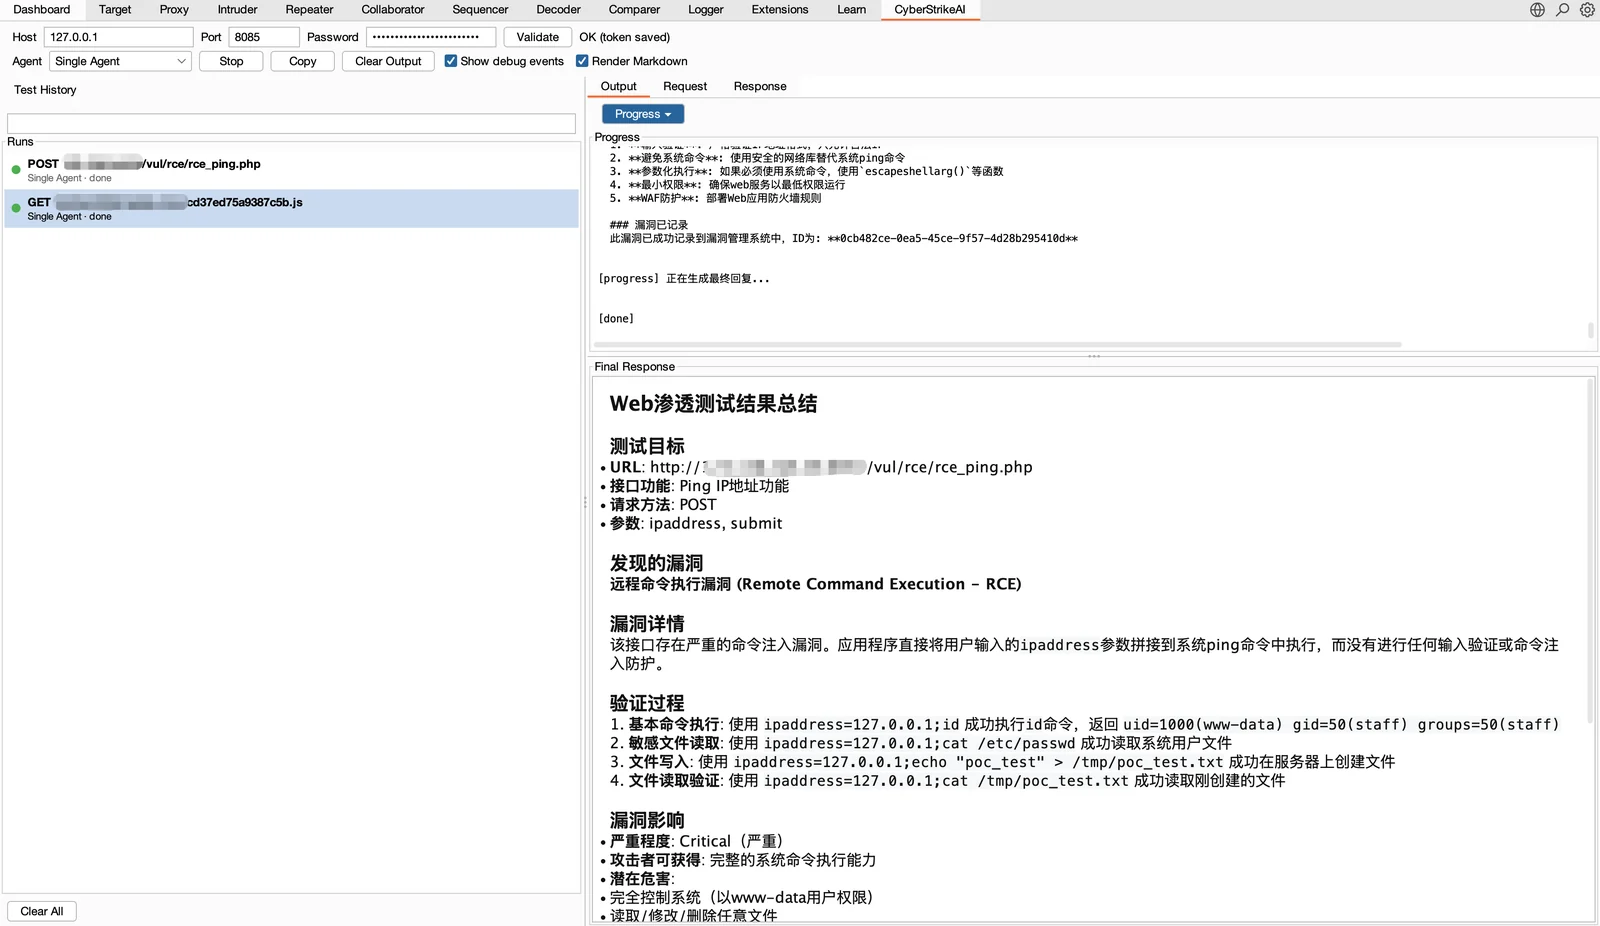
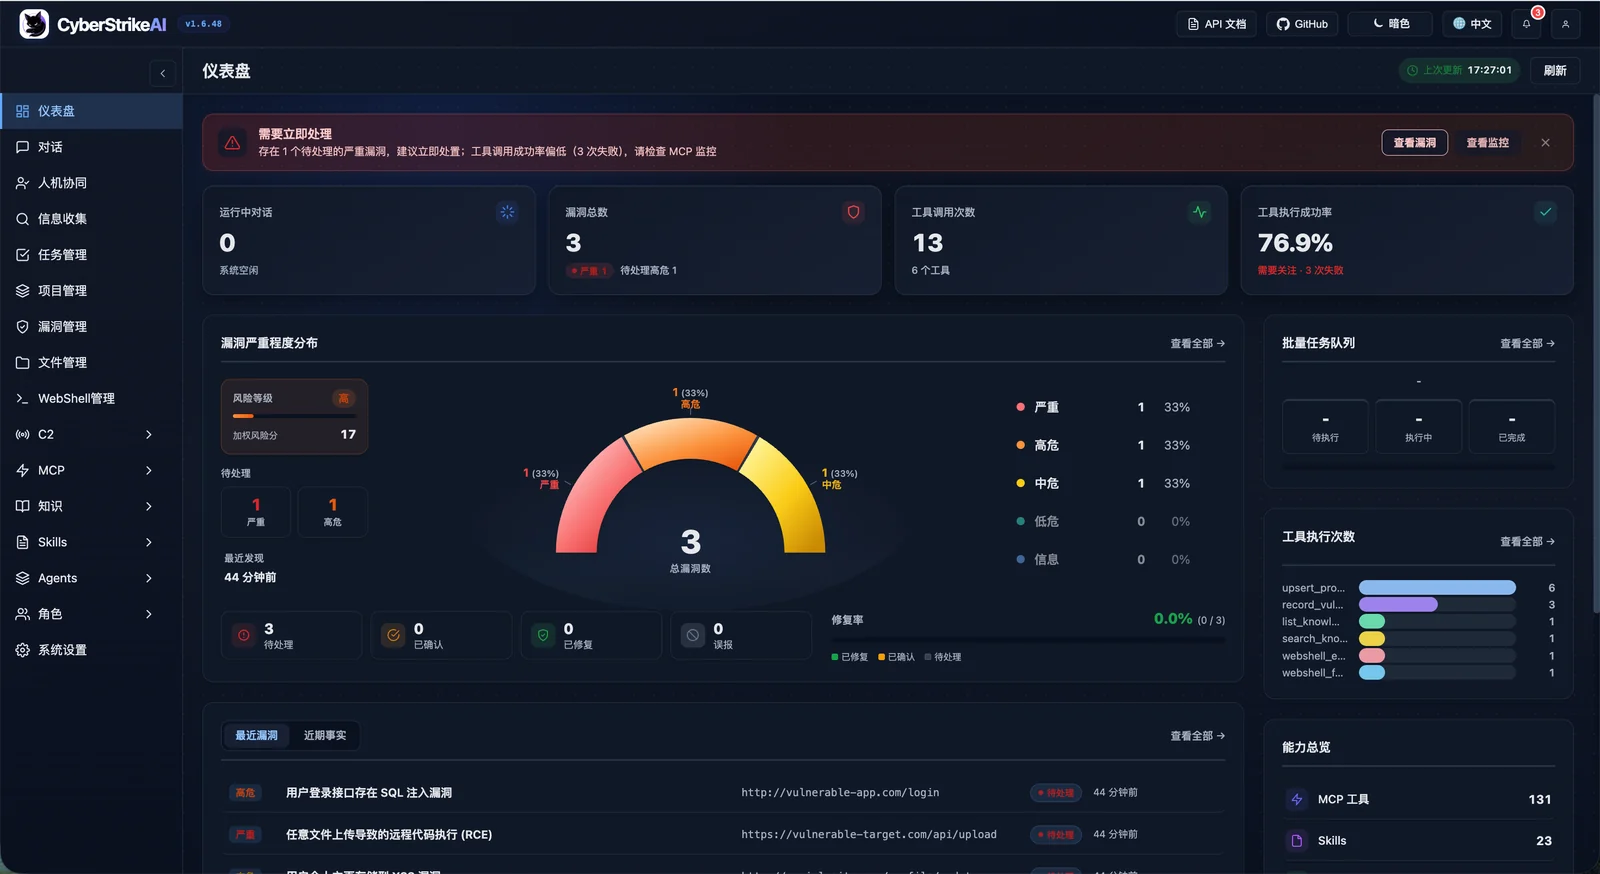
界面与集成预览
特性速览
智能体与编排
- 🤖 智能体执行层:将自然语言意图转化为受控、可审计的安全行动。
- 🧩 Eino 编排:支持单智能体及 Deep、Plan-Execute、Supervisor 多智能体模式。
- 🔀 工作流:通过 Agent、工具、条件、审批和输出节点构建可复用流程。
- 🎭 角色化测试:为常见安全场景提供聚焦的提示词和工具策略。
工具与知识扩展
- 🧰 安全工具:提供 100+ 精选 YAML 工具配方,支持自定义扩展和按角色控制。
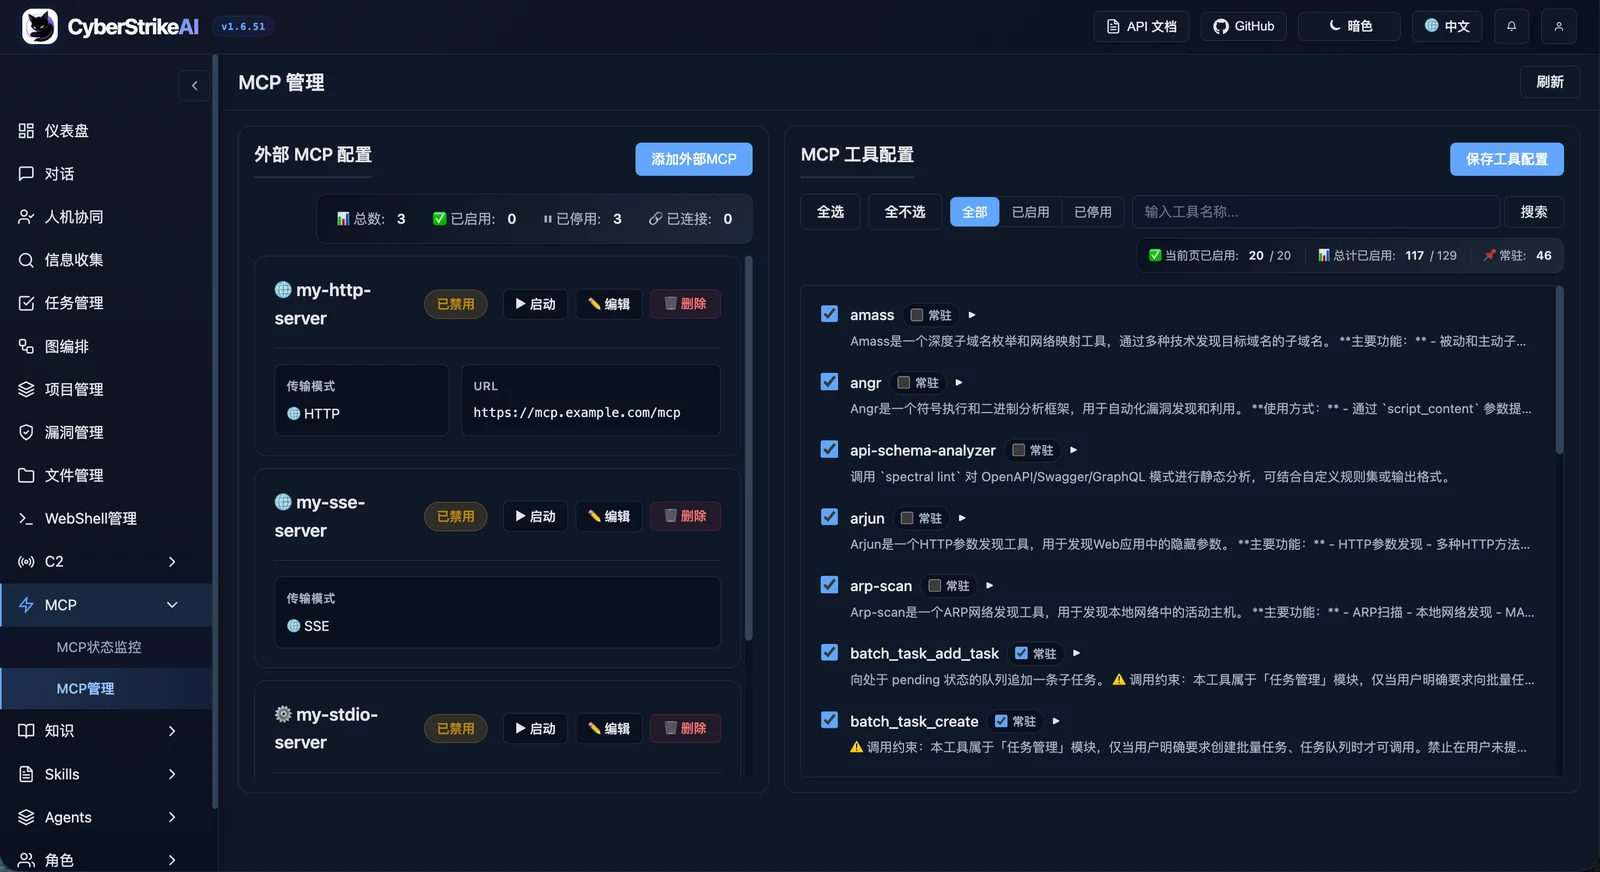
- 🔌 MCP 集成:支持 HTTP、stdio、SSE、外部 MCP 联邦和动态工具发现。
- ⏱️ 弹性工具执行:阻塞型 MCP/工具调用交给 worker 执行,Agent 只有限等待;支持
execution_id 多轮等待、主动取消、单 server 熔断、并发限制和统一输出兜底。
- 🎯 Agent Skills:遵循标准 Skill 目录结构,支持渐进式按需加载。
- 📚 知识库:组合查询改写、向量检索、精排和结果后处理能力。
- 🖼️ 视觉分析:使用独立视觉模型分析截图、验证码和 UI,对话中仅保留文字摘要。
安全治理与审计
- 🧑⚖️ 人机协同:支持审批模式、工具白名单、审计 Agent 复核和决策追踪。
- 🛡️ 调用拦截:「安全防护」下配置 MCP 执行前正则拦截、提醒模板和试匹配,默认启用政府域名保护。详见调用拦截。
- 🔐 平台 RBAC:支持多用户、系统及自定义角色、权限 Scope、资源归属和显式授权。
- 🔒 安全与审计:提供登录保护、审计日志、SQLite 持久化和行动证据留存。
- 📄 结果治理:数据库保存与 Agent 实际看到的同一份兜底后工具结果,恢复路径会再次防御历史超大输出,前端详情也有展示保护。详见工具执行治理。
安全运营管理
- 📁 对话管理:支持分组、置顶、重命名和批量管理。
- 📂 项目与攻击链:关联跨会话事实、风险评分、图谱视图和步骤回放。
- 🗂️ 资产管理:统一归档和去重域名、IP、端口与服务,支持 XLSX/CSV 导入导出、高级筛选与保存视图、责任和业务属性、跨页批量维护、重复资产合并,并跟踪扫描覆盖、关联漏洞和风险状态。详见资产管理指南。
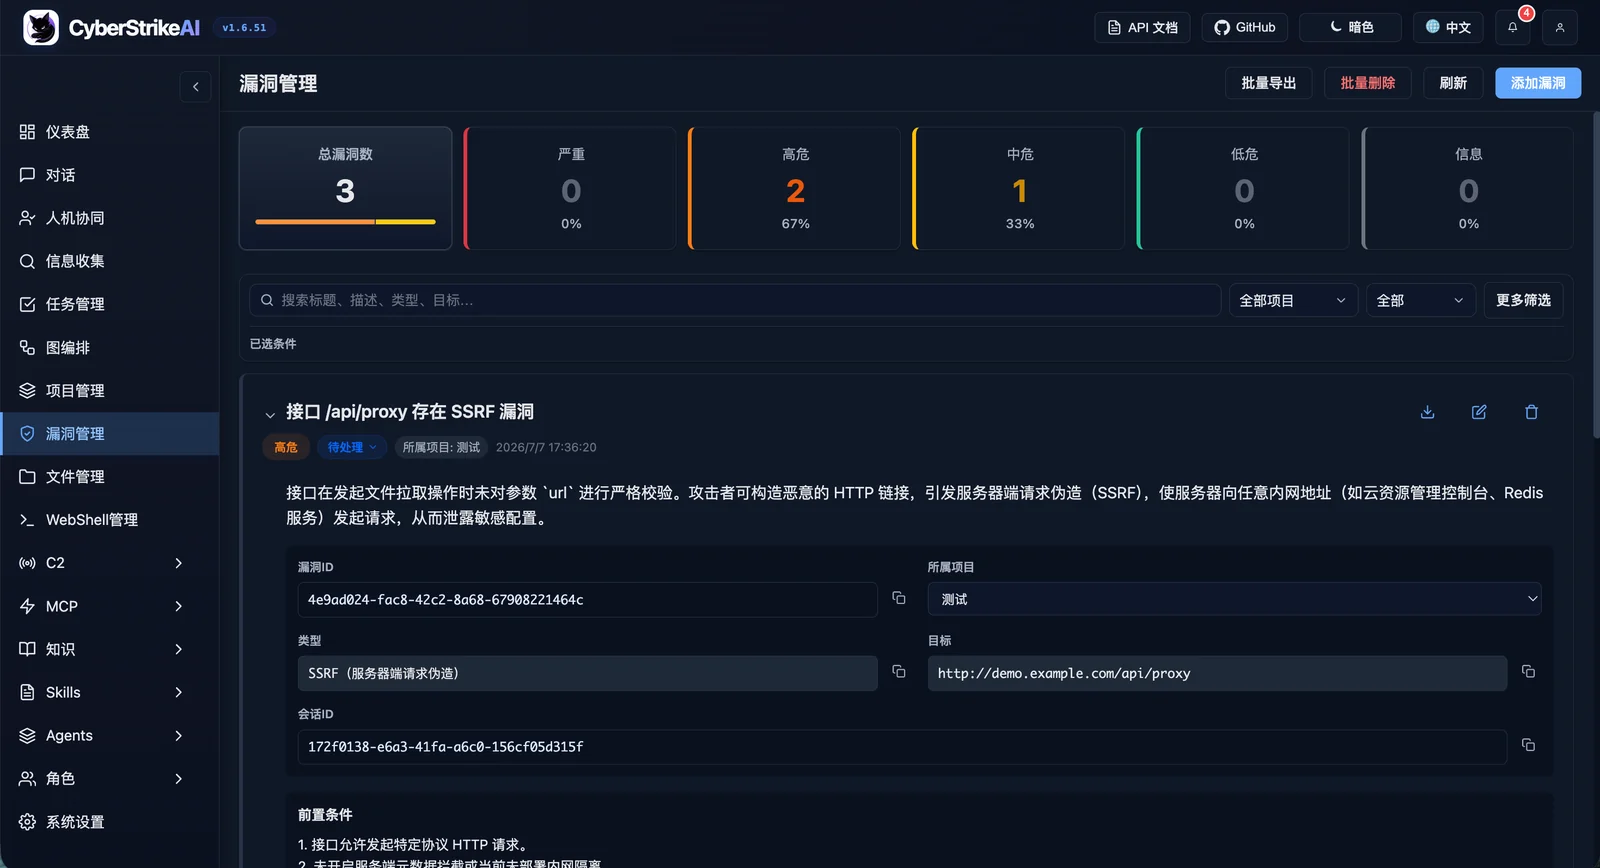
- 🛡️ 漏洞管理:支持严重程度分级、状态流转、过滤和统计看板。
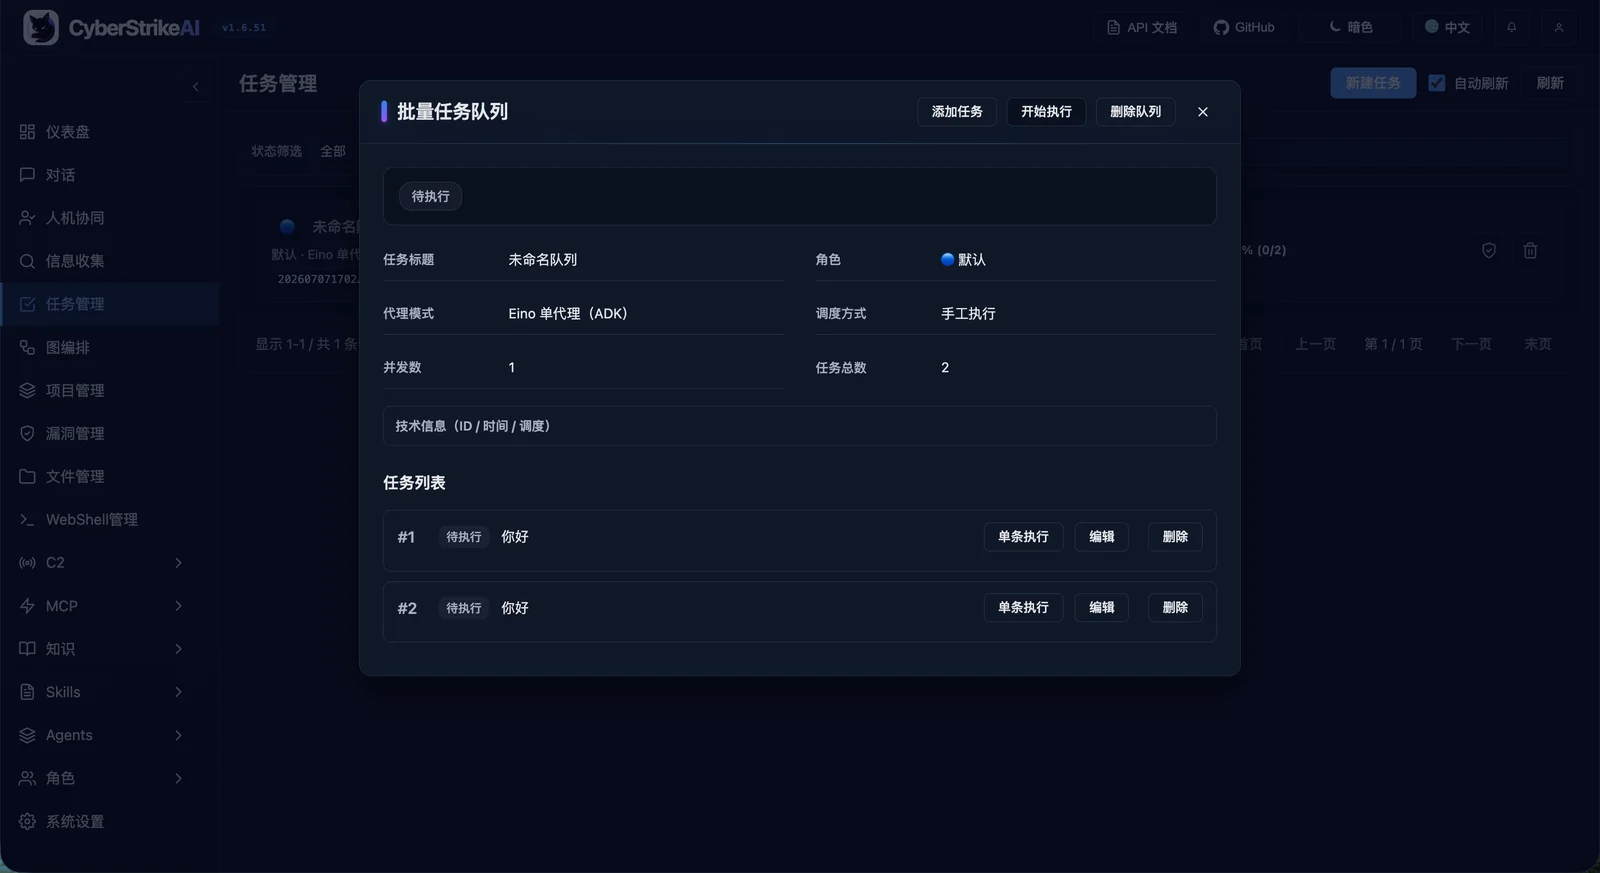
- 📋 批量任务:支持任务队列、编辑、状态跟踪和结果留存。
- 📱 机器人接入:支持个人微信、企业微信、钉钉、飞书、Telegram、Slack、Discord 和 QQ。
授权安全操作
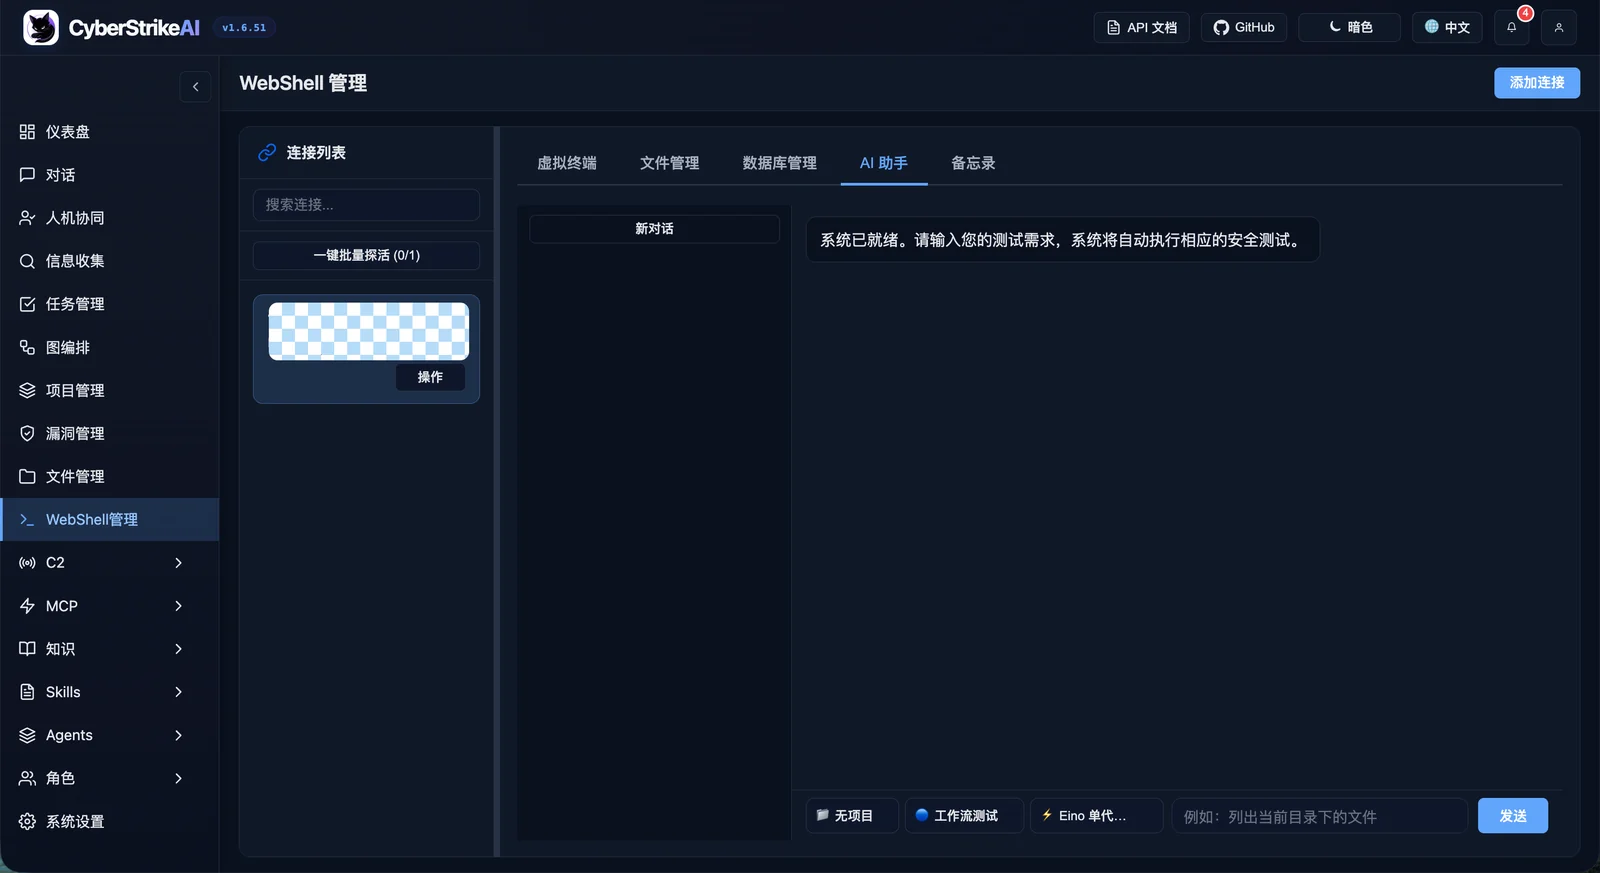
- 🐚 WebShell 管理:提供连接管理、虚拟终端、文件操作和 AI 辅助工作流。
- 📡 内置 C2:提供监听器、加密 Beacon、会话、任务队列、Payload 辅助和实时事件。
WebShell、C2 及其他高风险能力仅限自有系统或已获得明确授权的测试环境。使用前请阅读安全模型和安全加固指南。
插件(Plugins)
可选集成在 plugins/ 目录下。