
neko-master
 foru17/neko-master
一个现代且优雅的网络流量可视化与分析仪表板。
network-mappinginformation-gatheringnetwork-security+3
foru17/neko-master一个现代且优雅的网络流量可视化与分析仪表板。
 ekitji/siem
精选的 SIEM 查询与技术,用于主动发现 Windows 权限提升、错误配置的 ACL、服务、计划任务和易受攻击的驱动程序。
 trustedsec/rage
供应商中立的 NDJSON 攻击图格式,包含节点/边分类法、AWS/GCP/Azure 映射、推导规则,以及用于攻击性安全工具集的暴露数据库。
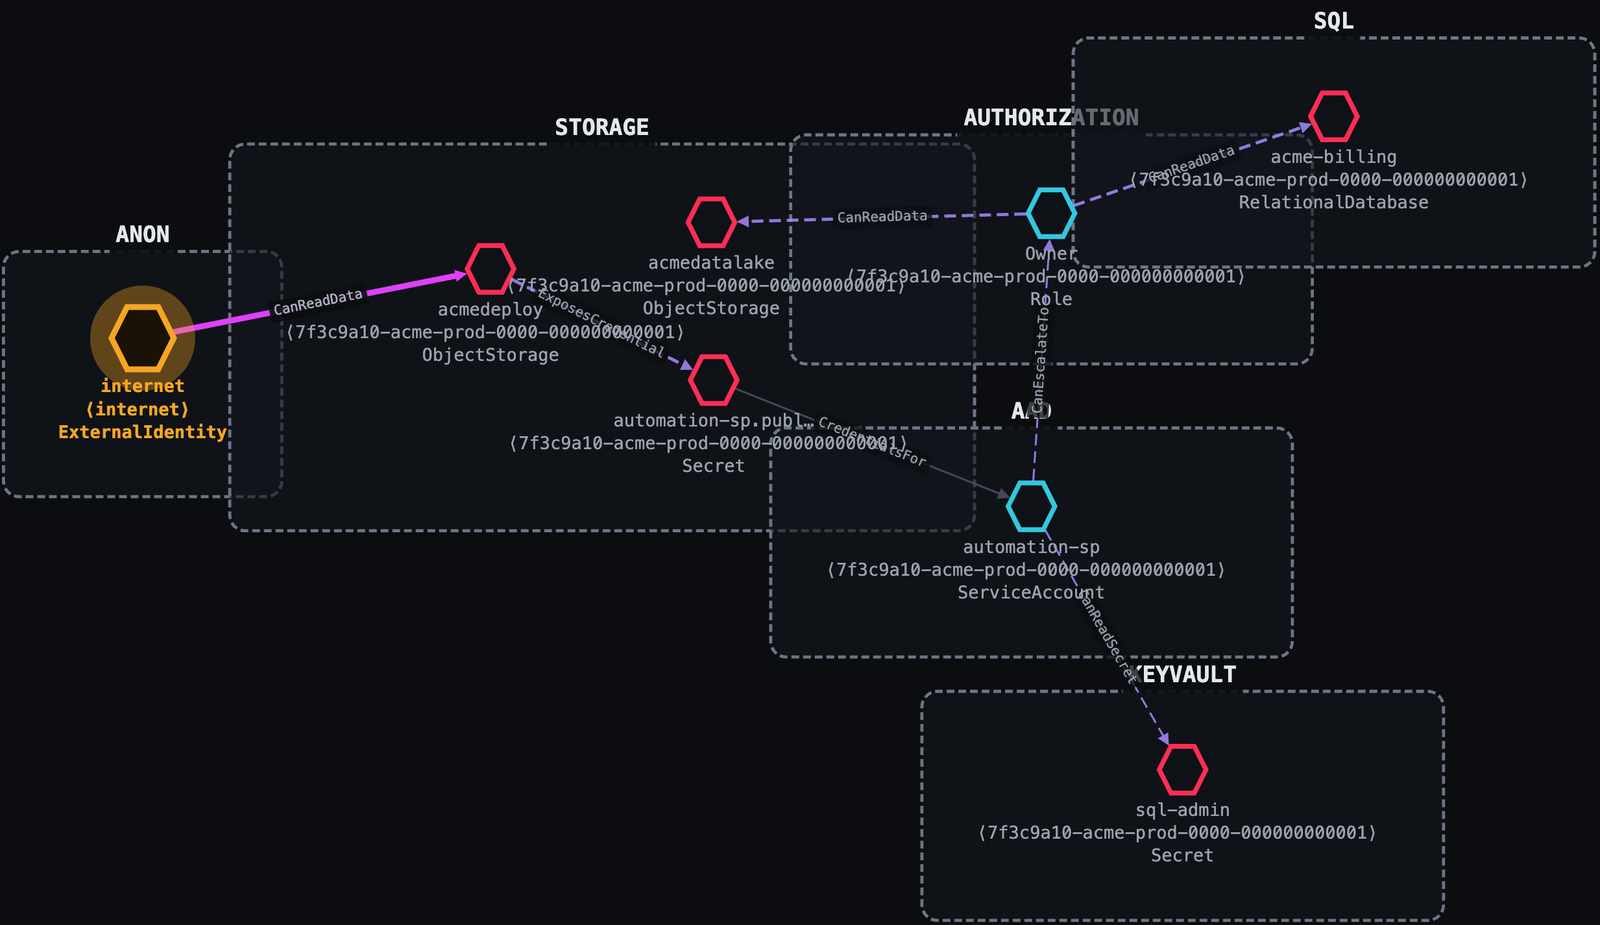 ustayready/thunderstorm
一个收集与推导引擎。它映射你的环境,评估有效权限与信任关系,并将完整的攻击图写入单个 .rage.ndjson 文件。它是其他一切组件的输入。
 vighnesh91/ipaforge
无依赖的 Python CLI,用于解包、检查、编辑和重建 iOS .ipa 归档文件,在保留 Mach-O 二进制文件和签名包的同时将 plist 和字符串转换为 XML。
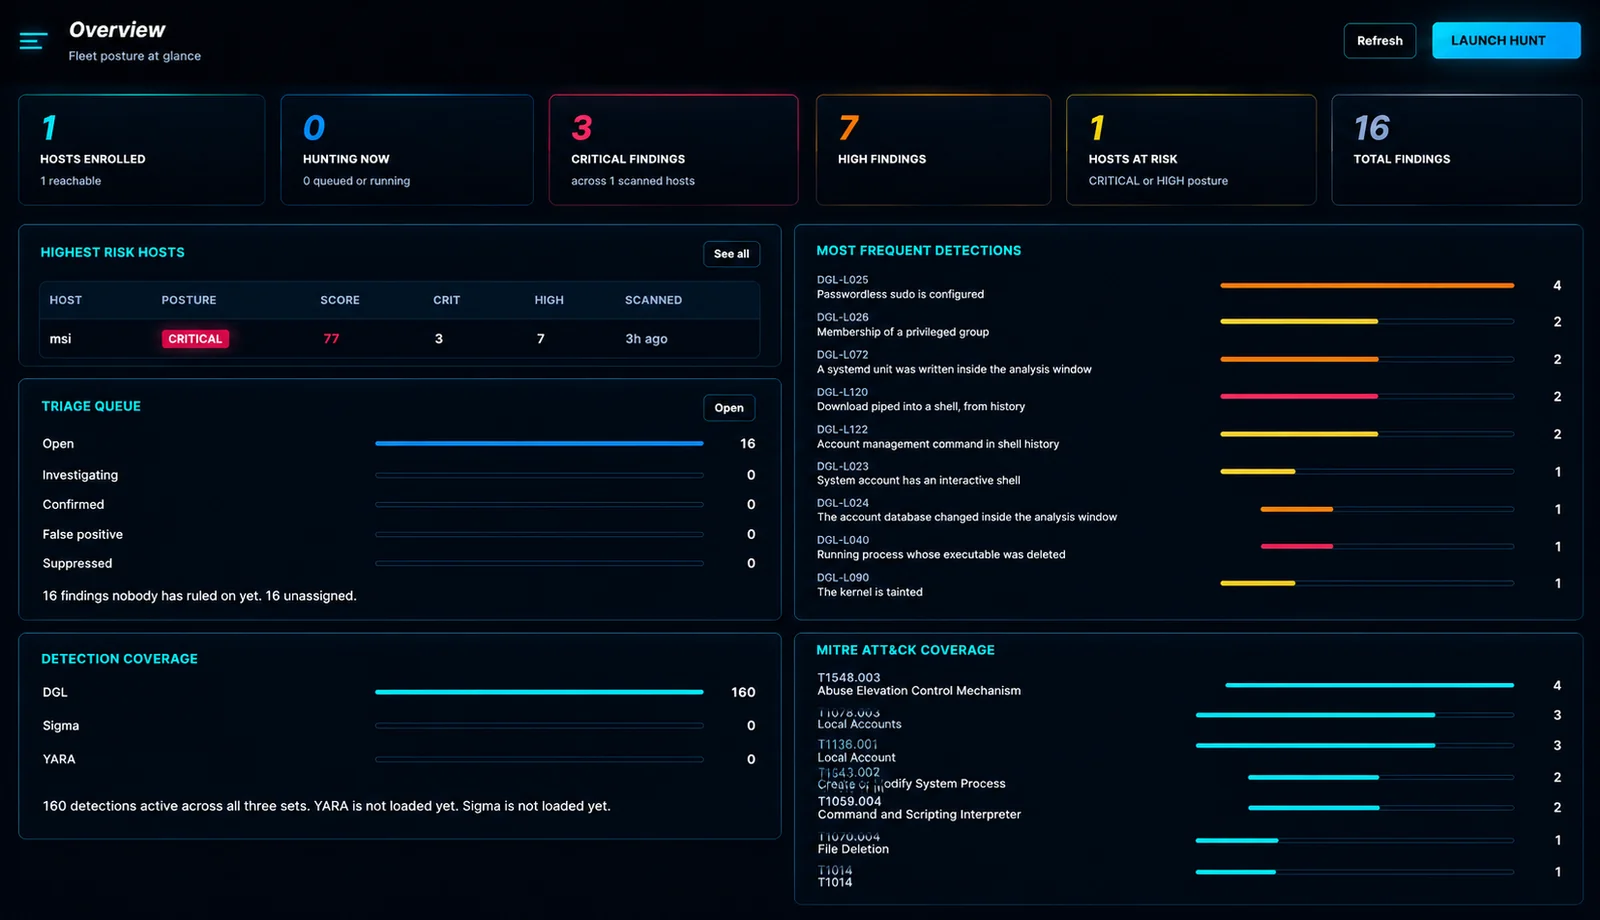 douglas-042/douglas-042-hq
Douglas-042 HEADQUARTERS 采集器的中央控制台。扫描整个主机集群,跨主机关联结果,并在一处管理 IOC 源和 SIEM 交付。
 openbreach/canop
静态分析CLI,用于扫描AI生成的代码中的漏洞,如SQL注入、不安全反射和硬编码密钥,并支持SARIF导出和CI/CD门禁。
 philippeabraxas-jpg/responsible-alliance-protocol
安全不能仅靠提示指令来保障。TBP为自主代理提供外部执行层边界,通过签名OPA策略、Merkle审计链以及针对危机覆盖的严格多重签名治理协议,强制执行硬性F/I/W不变量。
 kulikov0/whitelist-bypass
通过 webrtc 隧道传输数据以绕过审查
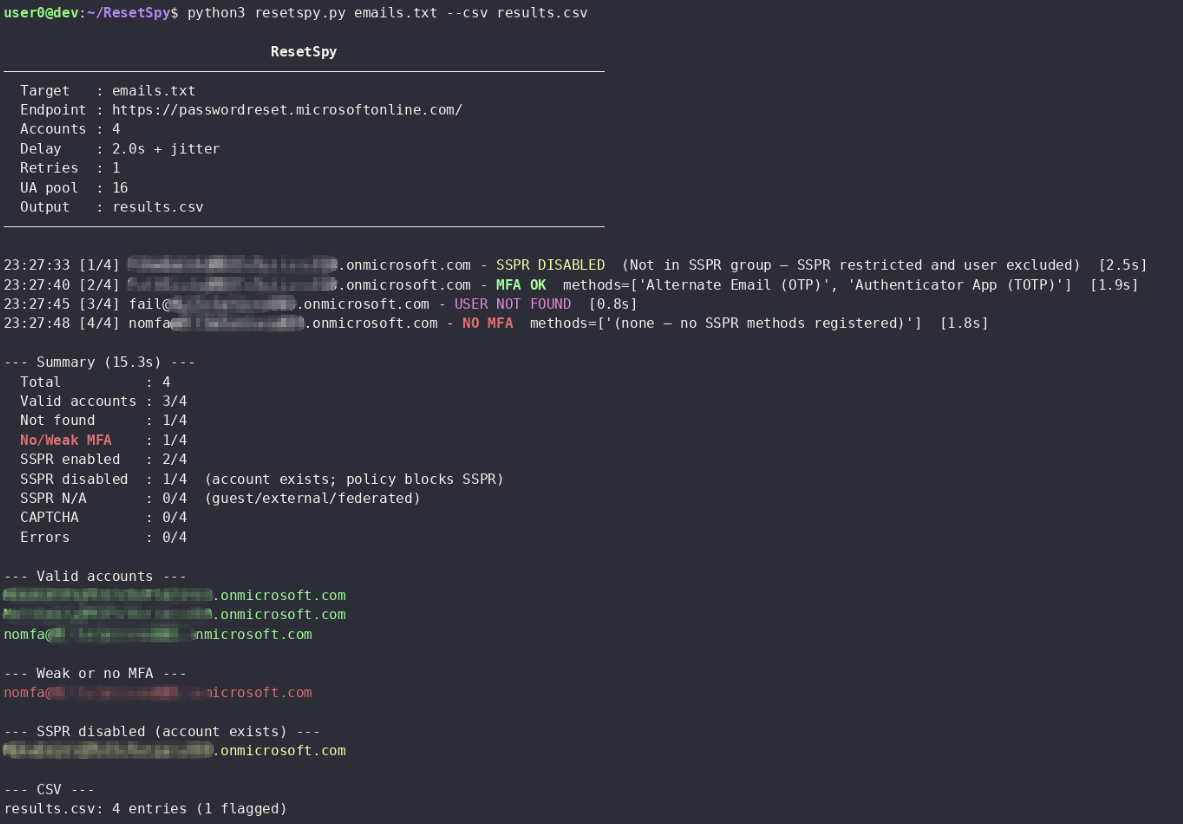 mlcsec/resetspy
通过 Microsoft 自助密码重置 (SSPR) 门户枚举用户账户和已注册的身份验证方法
 clickswave/limeyard
一个故意存在漏洞的 Docker 实验环境,具有可路由的 DNS 资产和每个目标对应的机器可读答案密钥,可在本地对扫描器的精确率、召回率和范围进行评分。
 0xmarik/aresius
面向渗透测试人员和漏洞赏金猎人的原生 HTTP/HTTPS 拦截代理,支持实时请求篡改、请求重放、高速模糊测试和 HTTPQL 过滤。
 anonmoty/xxstrike
基于XSStrike的XSS扫描器,具有自定义功能。检测Web应用程序中的XSS漏洞。
 binzhwang/actguard
面向使用工具的LLM代理的预执行操作审计防御,通过嵌入检索和对比对数概率评分来检测并掩盖间接提示注入。
 idov31/silverseal
Linux 后渗透框架,带有 UEFI bootkit,可在现代 Linux 系统上持久且隐蔽地加载基于 Rust 的内核模块 rootkit。
 ethan-andrews/threatintel-aggregator
自托管威胁情报平台——支持情报源聚合、AI 分诊、MITRE ATT&CK 覆盖,以及与 Sentinel 集成的检测工程。可独立运行,也可与 Azure 完全集成。
 bombinisecurity/bombini
基于Aya的eBPF安全监控与沙箱代理
 whispergate/msteams
通过 Microsoft Graph API 将代理流量隧道传输到 Microsoft Teams 频道的 Mythic C2 配置文件,支持 AES256 加密、抖动、终止日期和代理。