

Silverseal 是一个用 Rust 编写的开源 Linux bootkit 研究框架。它演示了 UEFI bootkit 如何挂钩 Linux 启动过程以加载 Rust 内核模块。该仓库包含:
silverseal-bootkit/:no_std UEFI bootkit,其架构相关的汇编代码位于 asm/ 下。silverseal-rootkit/:由 Kbuild 管理的 Rust Linux 内核模块。scripts/:环境、部署和恢复辅助脚本。该项目在研究环境中探索 UEFI bootkit 开发、Linux 启动链挂钩、内核模块加载以及操作系统启动前的持久化。
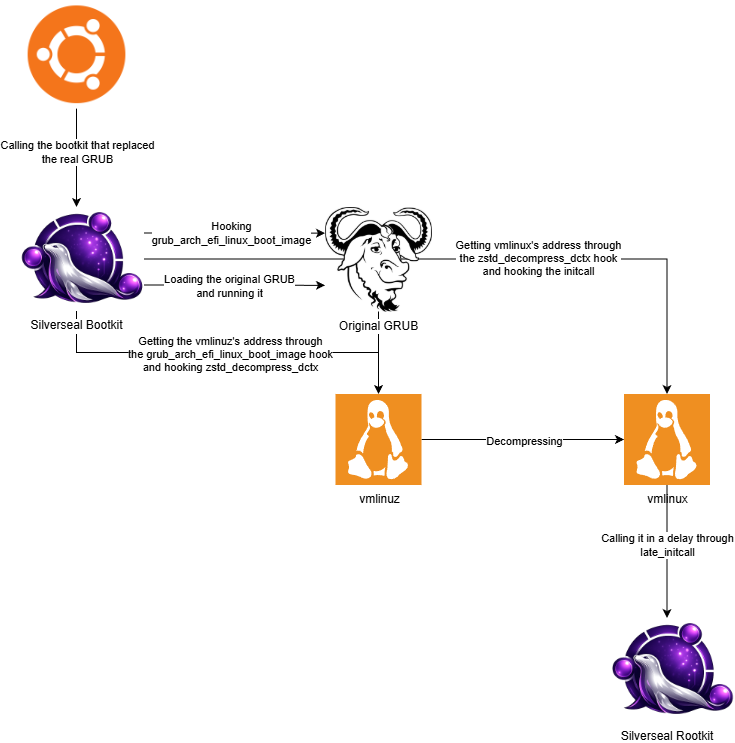
grubx64.efi 被替换为 silverseal-bootkit.efi;原始文件保留为 grubx64.efi.original。.text 代码洞中,将其 work_struct 和参数保存在 .data 洞中,并将该 initcall 条目重定向到 stager。schedule_work 将 worker 排队,然后跳转到原始 initcall,使其仍能运行。call_usermodehelper 从真实根文件系统运行 /sbin/insmod /silverseal_rootkit.ko。x64 内核钩子使用来自特定 Ubuntu 内核镜像的签名和布局假设。仅匹配构建产物并不能保证该钩子在其他内核上有效;请在一次性虚拟机中验证目标镜像和启动行为。
ARM64 镜像了现有的 x86 部署模型:
grubaa64.efi 被替换为 silverseal-bootkit.efi;原始文件保留为 grubaa64.efi.original。vmlinuz .linux 段内找到原版 ARM64 zboot PE,并观察其成功解压为 vmlinux。work_struct 并调用目标内核的 schedule_work.isra.0。其 worker 休眠 10 秒,然后从真实根文件系统调用 /sbin/insmod /silverseal_rootkit.ko。在 Ubuntu 上,install_dependencies.sh 会安装构建包、Rust 和 rust-src 以及 bindgen-cli。它还会检查正在运行的内核是否声明了 CONFIG_RUST=y。在运行该脚本之前请先审查它,因为它会安装软件包并更改默认的 Rust 工具链:
./scripts/install_dependencies.sh
在 WSL2 上使用 Ubuntu 时,wsl_setup.sh 会准备一个启用 Rust 的自定义 WSL2 内核、一个模块 VHDX,以及用于外部模块的构建树。它还可以选择性地写入 Windows .wslconfig 条目。在运行之前,请查看其选项及其所做的更改:
./scripts/wsl_setup.sh --help
./scripts/wsl_setup.sh
固定版本的 ARM64 Ubuntu 目标环境有单独的设置流程,详见下文。ubuntu_target_setup.sh 在该 ARM64 虚拟机中本地运行,并根据其内核配置推导所需的 Rust 版本;它并非通用的 WSL 交叉编译辅助工具。
在 Apple Silicon 上使用原生 ARM64 Ubuntu 虚拟机。真实模块必须通过目标内核的 Kbuild 树构建,而不能使用 Cargo 的 IDE 存根:
cd Silverseal
./scripts/ubuntu_target_setup.sh 7.0.0-31-generic

cd silverseal-rootkit
make clean ARCH=arm64 LLVM= KDIR=/lib/modules/7.0.0-31-generic/build
PATH=/usr/bin:/bin:$PATH \
RUST_LIB_SRC=/path/printed/by/ubuntu_target_setup.sh \
make RUST_MIN_TOOLCHAIN= \
  ARCH=arm64 \
  LLVM= \
  KDIR=/lib/modules/7.0.0-31-generic/build \
  RUSTC=rustc-1.93 \
  RUSTDOC=rustdoc-1.93
确认 Kbuild 已为固定版本的内核生成该模块:
file target/arm64/7.0.0-31-generic/silverseal_rootkit.ko
modinfo target/arm64/7.0.0-31-generic/silverseal_rootkit.ko | grep vermagic
在运行时测试之前,请从目标内核的 BTF 或 DWARF 中验证其 work_struct 布局:大小为 32 字节,entry 位于偏移 8,func 位于偏移 24。若不匹配则必须立即停止,因为这些值由 stager 编码。
Apple Silicon 可以直接构建 AArch64 UEFI 二进制文件。请安装带有 aarch64-unknown-uefi 目标的稳定版 Rust,以及用于 fixture 验证的 PowerShell(pwsh)。
固定版本的大型产物应位于 tmp/silverseal-kernel-7.0.0-31-generic/ 中。在验证其哈希、唯一签名、嵌套的 stock-zboot PE、caves、initcall 以及链接的 System.map 证据之后,生成 v3 profile:
cd Silverseal
pwsh ./scripts/verify_arm64_fixture.ps1 \
  -ArtifactDirectory ./tmp/silverseal-kernel-7.0.0-31-generic \
  -OutputDirectory ./target/arm64-fixture/7.0.0-31-generic-v3

export SILVERSEAL_ARM64_PROFILE="$PWD/target/arm64-fixture/7.0.0-31-generic-v3/7.0.0-31-generic.ssarm64p"
cargo build-bootkit-arm64 --release
结果为:
target/aarch64-unknown-uefi/release/silverseal-bootkit.efi
不带 SILVERSEAL_ARM64_PROFILE 的 ARM64 构建会刻意不安装任何 hook。该 profile 和小型签名测试夹具位于 fixtures/arm64/7.0.0-31-generic/ 下;大型内核和 GRUB 产物仍被忽略。
主机侧契约可通过以下命令运行:
cargo test-arm64
cargo test -p silverseal-bootkit --bin silverseal-arm64-tool --features arm64-tools
将 bootkit 和模块复制到虚拟机中,然后将模块放到真实的根文件系统上,并替换现有的 ARM64 GRUB 二进制文件:
sudo install -m 0644 \
  silverseal-rootkit/target/arm64/7.0.0-31-generic/silverseal_rootkit.ko \
  /silverseal_rootkit.ko

sudo ./scripts/setup_silverseal.sh arm64 \
  target/aarch64-unknown-uefi/release/silverseal-bootkit.efi
sudo reboot
不要创建菜单项,也不要重建 initramfs。虚拟机应正常启动其现有的 Ubuntu 启动项。启动后,使用以下命令检查模块结果:
sudo dmesg -w
lsmod | grep silverseal_rootkit
要恢复已保存的原始 GRUB 镜像:
sudo ./scripts/restore_silverseal.sh arm64
恢复辅助程序会将被替换的镜像保留为 grubaa64.efi.silverseal,以便恢复。
为已关机的 ARM64 虚拟机添加一个虚拟串口,并将其输出配置为 macOS 上的一个文件。该 bootkit 会探测固件的 UEFI Serial I/O 协议;它不会假定 QEMU 的 PL011 MMIO 地址。如果 Fusion 固件未暴露 Serial I/O 协议,日志记录会被静默禁用,启动继续进行。
在 macOS 上,在虚拟机启动时监视所配置的输出文件:
touch /path/to/fusion-serial.log
tail -F /path/to/fusion-serial.log
这会在 Linux 启动之前捕获 bootkit 消息。一旦 Linux 可用,在虚拟机中执行 sudo dmesg -w 是获取延迟 worker 和模块日志的更简单来源。此工作流不需要 QEMU。
x86 UEFI 构建需要在 PATH 中提供 nasm,并将 x64 加载器和 stager 汇编进 EFI 镜像:
cargo build-bootkit-x64 --release
生成的镜像为 target/x86_64-unknown-uefi/release/silverseal-bootkit.efi。通过目标内核启用 Rust 的 Kbuild 树构建真实模块,并使用匹配的头文件和工具:
make -C silverseal-rootkit ARCH=x86_64 KDIR=/path/to/target/kernel/build
modinfo silverseal-rootkit/target/x86_64/<kernel-release>/silverseal_rootkit.ko | grep vermagic
Makefile 将模块产物暂存到 silverseal-rootkit/target/x86_64/<kernel-release>/ 下。cargo check -p silverseal-rootkit 仅检查 IDE 存根;它不会构建可加载的模块。对于 Ubuntu 通用内核,需匹配目标内核的 Rust 版本和 RUST_LIB_SRC 以及其头文件。上面固定的 ARM64 设置命令特定于该 VM。
在一次性 x86_64 VM 中,从仓库根目录通过将 EFI 镜像的路径传递给设置脚本来部署该镜像:
sudo ./scripts/setup_silverseal.sh x86_64 \
  target/x86_64-unknown-uefi/release/silverseal-bootkit.efi
脚本将 /boot/efi/EFI/ubuntu/grubx64.efi 保存为 grubx64.efi.original,并将 bootkit 安装到其位置。要恢复原始 GRUB 镜像:
sudo ./scripts/restore_silverseal.sh x86_64
恢复辅助程序会将被替换的镜像保留为 grubx64.efi.silverseal,以便恢复。
配置了虚拟机串口后,Linux 主机可以检查 /dev/ttyS*,并使用 minicom、screen 或 picocom 以 115200 波特率监控对应端口:
ls -la /dev/ttyS*
sudo minicom -D /dev/ttyS0 -b 115200
在 Windows 主机上,若虚拟机串行管道位于 \\.\pipe\com_1,PuTTY 可以以 115200 波特率、无流控的方式打开串行连接。重连辅助程序使用该固定管道路径,并要求 PuTTY 位于 C:\Program Files\PuTTY\putty.exe:
powershell -ExecutionPolicy Bypass -File .\scripts\connect-vm.ps1










