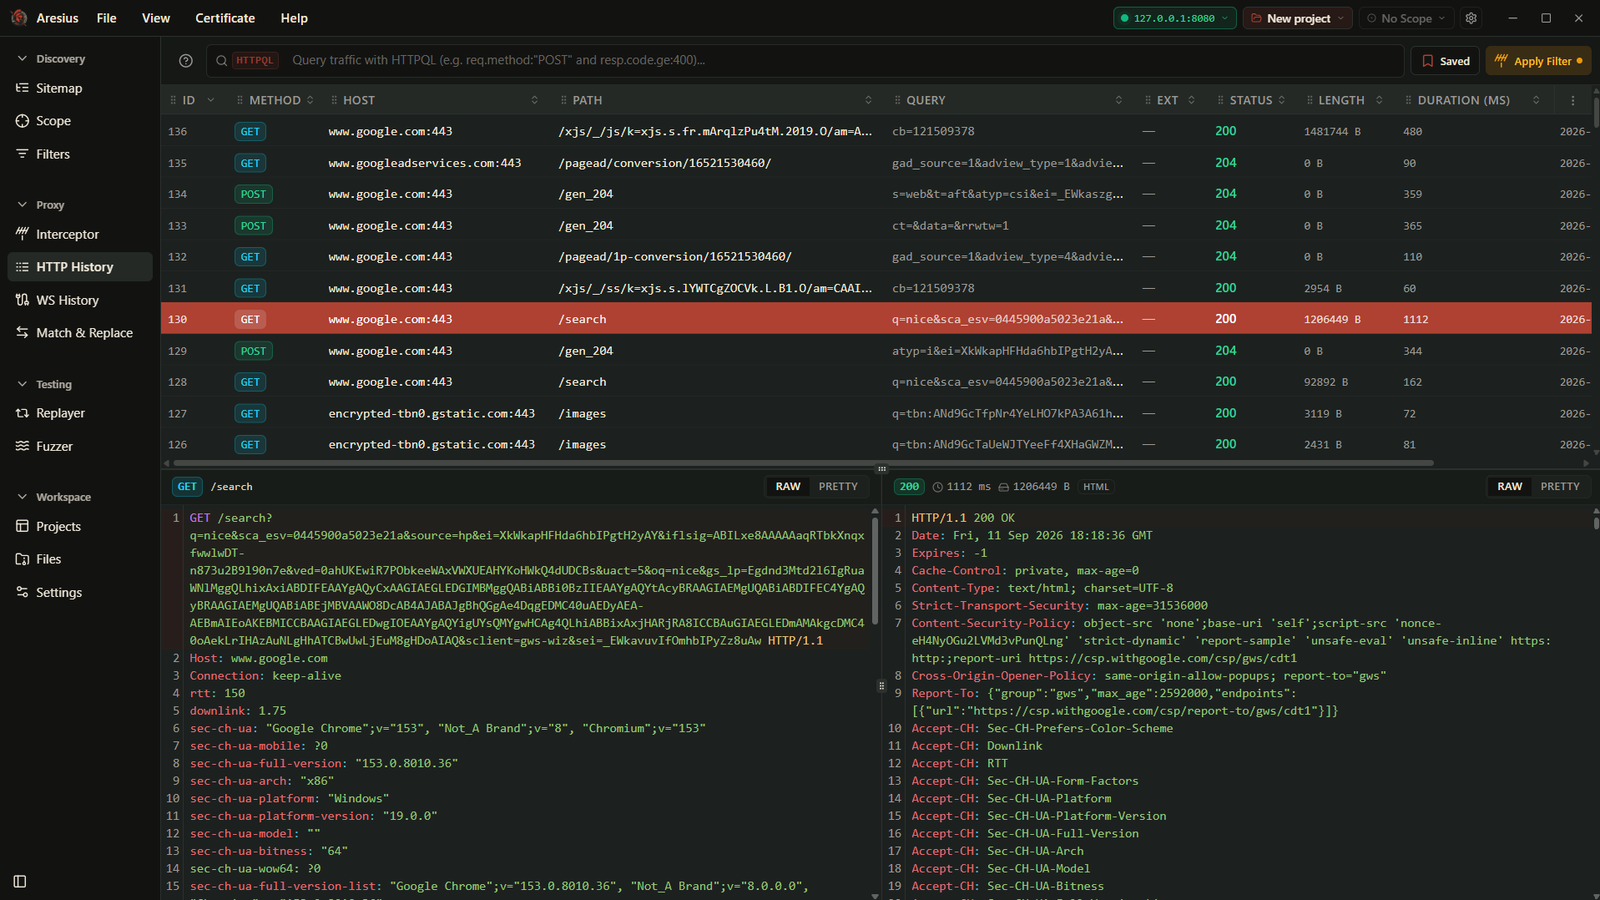
Aresius 是一款原生、现代的桌面 HTTP/HTTPS 拦截代理,专为渗透测试人员和漏洞赏金猎人设计。
实时拦截并修改请求,在没有人为速率限制的情况下进行模糊测试,通过并排差异对比重放复杂会话,并使用 HTTPQL 过滤数千条捕获的请求——这一切都只需极小的内存占用,且零许可费用。
Aresius 基于 Tauri + Rust 构建,而非 Java 或 Electron,启动时间不到一秒,并在长时间工作中保持轻量。
git clone https://github.com/0xMarik/Aresius.git
cd Aresius
bun install
bun run tauri dev
首次启动时,Aresius 会自动生成本地根 CA 证书。在浏览器或操作系统中信任该证书,将代理指向 127.0.0.1:8080,即可开始拦截 HTTPS 流量。
| 功能 | 描述 |
|---|---|
| 📡 实时拦截器 | 实时拦截、检查、篡改、转发或丢弃 HTTP/HTTPS 请求与响应。 |
| 🔁 请求重放器 | 编辑并重发已捕获的请求,整理为集合与会话,并通过可视化差异对比并排比较响应。 |
| 🎯 高速模糊测试器 | 强大的载荷生成器,支持 Rotator、Zipped、Echo 和 Combinatorial 模糊测试,并具备实时动态线程伸缩能力。 |
| 🔍 HTTPQL 与全文搜索 | 使用富有表现力的 HTTPQL 语法实时查询和过滤代理历史记录,并支持由 SQLite 驱动的全文搜索。 |
| 🌲 站点地图与范围管理器 | 自动进行分层端点发现,支持基于域名和正则表达式的细粒度范围内/范围外规则。 |
| 🔄 匹配与替换 | 为传入和传出的请求头、参数及请求体创建自动替换规则。 |
| 🪶 原生性能 | 原生 Rust 后端,安装体积小巧,启动迅速,空闲内存占用低(约 60–80 MB)。 |
| 🖥️ 跨平台 | 在 Windows、macOS 和 Linux 上提供一致、流畅的原生桌面体验。 |
| 功能 | Aresius | Burp Suite(社区版) | Caido(免费版) |
|---|---|---|---|
| 100% 开源 | ✅(AGPL-3.0) | ❌ 专有 | ❌ 专有核心 |
| 原生架构 | ✅ Rust + Tauri | ❌ 笨重的 JVM | ✅ Rust + Web |
| 空闲内存占用 | ✅ 约 60–80 MB | ❌ 1.5 GB – 3 GB+ | ✅ 约 100–200 MB |
| 无限制模糊测试 | ✅ 无限制 | ❌ 速率受限 | ✅ 快速 |
| 完整项目持久化 | ✅ SQLite .ares | ❌ 仅付费 Pro 版 | ⚠️ 免费版受限 |
| 自定义匹配与替换 | ✅ 支持 | ✅ 支持 | ✅ 支持 |
| 并排响应差异对比 | ✅ 内置 | ⚠️ 需要插件 | ✅ 内置 |
从 Releases 下载适用于你操作系统的最新预编译安装程序或二进制文件。
🍎 macOS 用户须知(macOS 15 Sequoia 与 Gatekeeper):
由于 Aresius 二进制文件以开源社区发布的形式直接分发,未经过 Apple 付费公证,macOS 15 可能会显示 “Aresius 已损坏,无法打开” 的对话框。
在 macOS 上打开 Aresius 的方法:
- 在终端中运行以下单行命令以移除隔离属性:
xattr -cr /Applications/Aresius.app- 或者打开 系统设置 > 隐私与安全性,滚动到 安全性,然后点击 仍要打开。
🪟 Windows 用户须知(SmartScreen):
首次启动时,Windows SmartScreen 可能会显示 “无法识别的应用” 警告。点击 更多信息 → 仍要运行。
前置条件:
git clone https://github.com/0xMarik/Aresius.git
cd Aresius
bun install
bun run tauri build
编译后的二进制文件将生成在 src-tauri/target/release/bundle/ 下。
以开发模式运行并启用实时热重载:
# Run dev server
bun run tauri dev
要运行 Rust 后端单元测试:
cargo test --manifest-path src-tauri/Cargo.toml
有功能需求或想法?发起讨论 或加入我们的 subreddit!
Aresius 在您的机器上本地解密和检查 HTTPS 流量。为保持严格的安全卫生:
CryptProtectData)进行静态加密,将解密绑定到您已认证的 Windows 用户会话。0600 权限创建(仅限您的用户 UID 访问)。在 Aresius 本身发现安全问题?请按照 SECURITY.md 负责任地报告。
欢迎贡献!请查看 CONTRIBUTING.md 以了解如何开始提交拉取请求、开发约定和指南。
Aresius 基于 GNU Affero General Public License v3.0 许可。
完整文本请参见 LICENSE。