
pki-toolbox
 youkyi/pki-toolbox
Client-side PKI toolbox that decodes X.509, CSR, chain, CRL, PKCS#7 and PKCS#12 artifacts, views ASN.1, converts formats, and generates self-signed…
defensive-toolsstatic-analysisencryption-decryption-tools+4
6
youkyi/pki-toolboxClient-side PKI toolbox that decodes X.509, CSR, chain, CRL, PKCS#7 and PKCS#12 artifacts, views ASN.1, converts formats, and generates self-signed…
 snailsploit/claude-red
精选的78个进攻性安全SKILL.md模块库,为Claude注入涵盖Web、AD、无线、云和漏洞利用开发领域的专家红队方法论。
 nvidia/openshell
面向自主 AI 代理的沙箱运行时,通过声明式 YAML 策略强制执行文件系统、网络和进程约束,并支持端点绑定的凭据注入。
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…

 paulmillr/noble-curves
经过审计且极简的椭圆曲线密码学 JS 实现。
 xiaoqimikko/netty-resolver-dns-check
离线静态检查工具,用于检查打包的 Java jar 中是否存在易受攻击的 netty-resolver-dns 版本,并检测 Spring WebClient 是否实际使用了 Netty 的 DNS 解析器。
 pbxqdown/portclue
解释为什么某个 Linux TCP 端口可能可达或不可达
 adarsh14734/aegis-releases
沙箱和 MCP 代理,阻止 AI 编码代理读取 SSH 密钥、AWS 凭证和 .env 文件,采用默认拒绝策略和防篡改审计日志。
 c2a2-at-florida-atlantic-university/gr-physec
用于物理层安全的GNU Radio模块,采用深度学习信道指纹识别、特征量化以及从SDR IQ样本生成SHA3-512密钥。
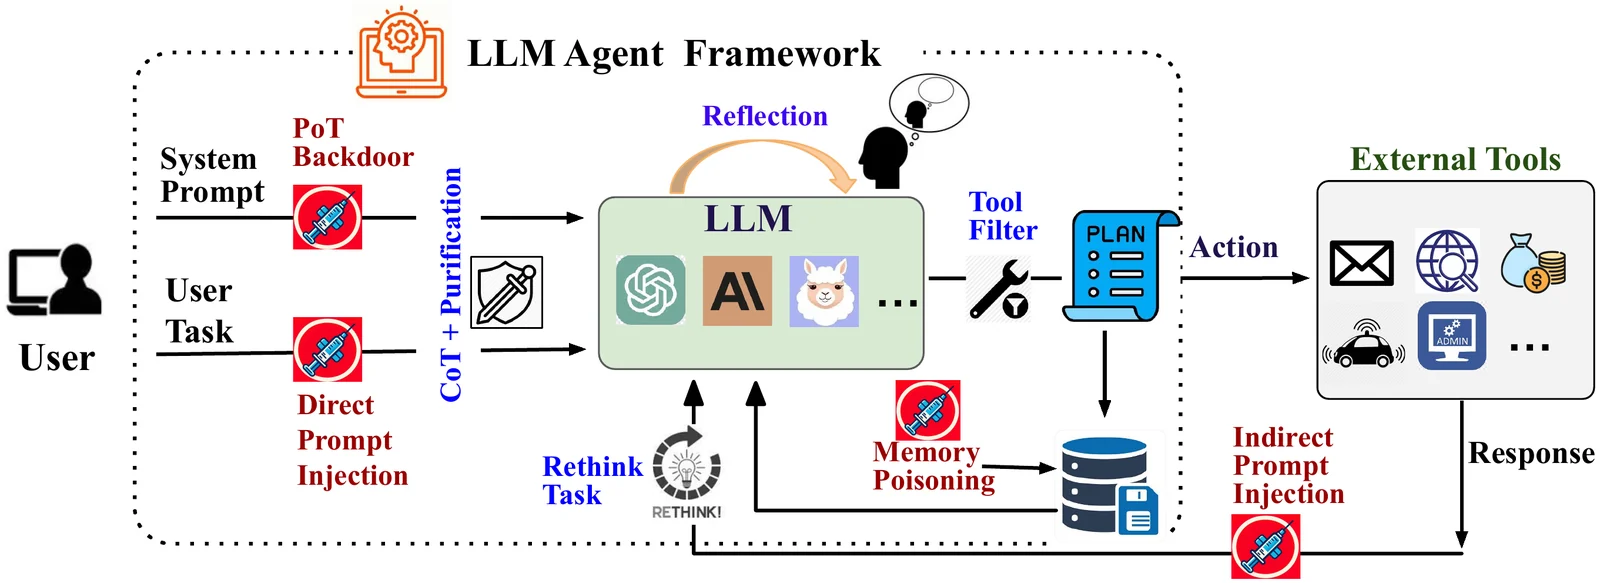 xiaoyan-lisa/defenses-for-tool-integrated-llm
面向工具集成型 LLM 智能体的对抗攻击防御研究与实验代码,扩展 Agent Security Bench,加入新的防御策略与攻击场景。
 siyuanli00/intact
研究代码,复现了来自SoK意图导向系统化论文的多轮LLM越狱实验(FITD、MRCJ、ActorAttack、X-Teaming)。
 gmh5225/dse-patcher
Windows 工具,通过修补内核变量来禁用驱动程序签名强制,允许加载未签名驱动程序以进行测试和研究。
 gmh5225/eac
编译 EAC 和 EOC 反作弊 SDK、逆向研究与代码资源,以研究游戏反作弊系统如何集成与运作。
 gmh5225/enigma-
Ghidra 分析核心的 C++ 重新实现,不依赖 JVM,提供可嵌入的二进制分析、Pcode/Sleigh 基础以及面向逆向工程的 AI 就绪接口。
 bomfather/agent
基于eBPF的Linux代理,在内核空间强制执行可执行文件级别的访问策略,通过LSM钩子对进程进行沙箱隔离,并限制文件、网络和GPU访问。
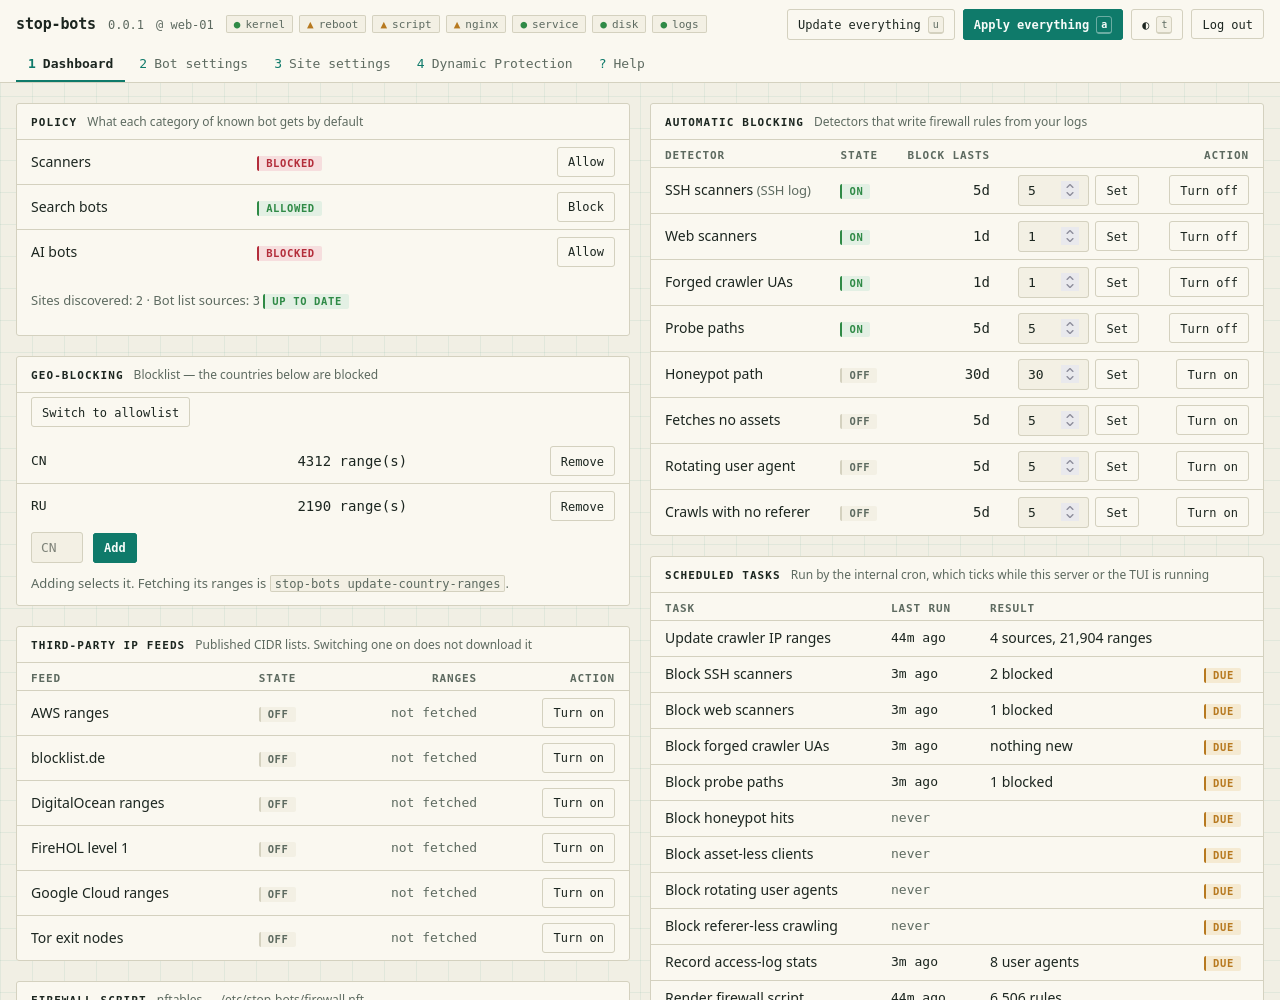 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
 tamarin-prover/tamarin-prover
用于安全协议的多集重写与约束求解符号验证工具,可证明保密性、认证性和等价性属性。