

PocketPentester
 tegal1337/pocketpentester
离线优先的 Android 攻击性安全工具包,包含 21 个模块,用于侦察、端口扫描、子域名枚举、SQLi/XSS/JWT 利用、载荷生成和哈希分析。
reconnaissancevulnerability-scannerspassword-attacks+9
8
tegal1337/pocketpentester离线优先的 Android 攻击性安全工具包,包含 21 个模块,用于侦察、端口扫描、子域名枚举、SQLi/XSS/JWT 利用、载荷生成和哈希分析。
 affolter-engineering/ldapin
用于安全评估的CLI工具,执行基本LDAP任务
 yslxotwod/wifisting
GTK4 无线安全工具包,包含 57 个独立 shell 模块,用于 Wi-Fi、蓝牙、RF、Zigbee、NFC 和路由器端攻击,以及 MITM、侦察、捕获分析和 killchain 自动化。
 sk4r4b/ntdll-reconstruction
一种混合了NTDLL解除挂钩和地狱之门变体的技术
 vigiloss/vigil
AI 驱动的安全测试,配备专业代理、Kali 运行时和持久化编排。
 metixw/anti-debug
针对 x64dbg 等调试器的未公开反调试技巧合集,包含 C++ 代码示例和用于规避研究的逆向笔记。
 xv4l3x/hermit
检查、反编译并结构化修补来自 React Native 应用的 Hermes 字节码(HBC),具备 GDB 风格的 REPL、CFG、反编译器和可重新序列化的修补器。
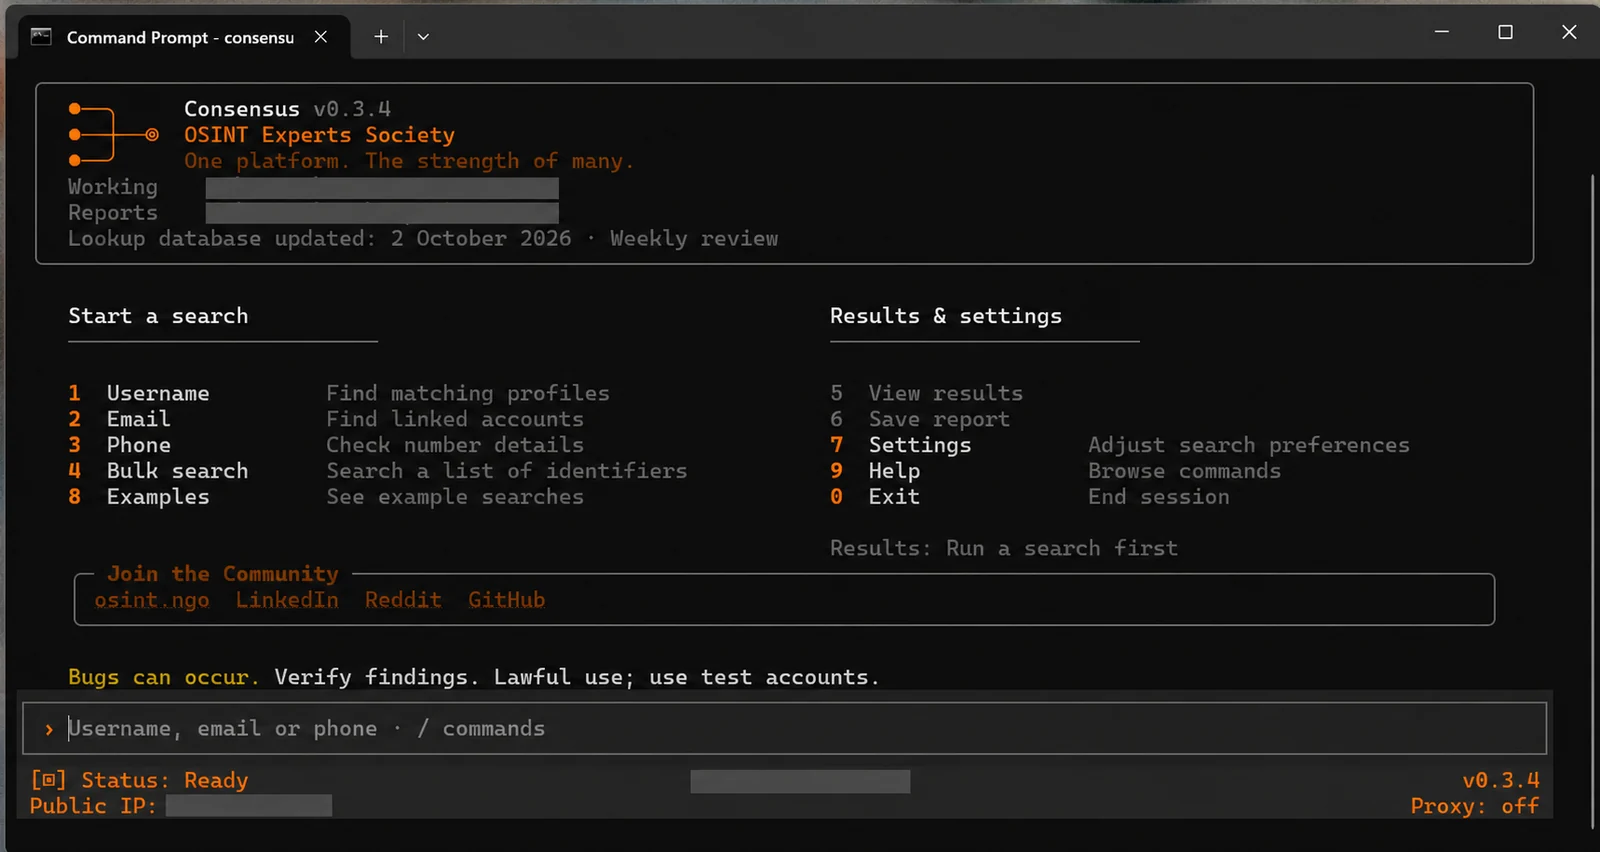 osint-experts-society/consensus-osint
用于用户名搜索、邮箱查询和电话情报的OSINT工具。7,900多个查询模块,标准化自19个项目,具备增强结果、证据图谱和MCP集成。由OSINT Experts Society开发。

 rdelasierra-uy/rag-seguridad
CyberRAG — 基于网络安全笔记和书籍的 100% 本地 RAG(Ollama):混合检索、带引用的回答、分阶段渗透测试助手和重建索引监控器。无重型框架。
 dwexi/entropystrip
算法化PE去混淆器、香农熵雷达与事件分类引擎
 vqkro/ddossnake
Go 负载与压力测试工具,支持 L7 HTTP 和 L4 原始 TCP/UDP 模式、多线程工作器、实时速率图表,以及 Windows GUI 和跨平台 CLI。
 aethervm/aethervm
LLVM 原生二进制分析与仿真平台,可将 AArch64 和 x86_64 机器码提升为 LLVM IR,用于插桩、去混淆和运行时恢复。
 gmh5225/lithium-kernel
Windows 内核模式驱动程序,带有用户模式客户端,暴露基于 IOCTL 的物理和虚拟内存读写、页表遍历、模式扫描以及用于游戏作弊的输入模拟功能。
 gmh5225/llm-guard-service
一项用于在与 AI 服务交互时提供针对提示注入、越狱攻击和有害内容防护的服务。
 gmh5225/logineo-scraper
用于从 Logineo 实例中抓取个人信息的快速脚本
 oscarsantanaarias/ida-ghidra-bridge
面向 IDA Pro 和 Ghidra 的 TCP JSON 桥接服务器,将反编译、交叉引用、符号、虚函数表、RTTI 和内存补丁功能暴露给外部脚本和自动化流水线。

 x86rc/vmp-lazy-unpack
基于仿真的 Windows x86/x64 VMProtect 3.x 二进制文件脱壳器和导入解析器,使用 Unicorn 仿真系统调用并在无调试器的情况下重建 IAT。