

llm-guard-service
 gmh5225/llm-guard-service
一项用于在与 AI 服务交互时提供针对提示注入、越狱攻击和有害内容防护的服务。
defensive-toolsvulnerability-scannerscontainer-security+8
gmh5225/llm-guard-service一项用于在与 AI 服务交互时提供针对提示注入、越狱攻击和有害内容防护的服务。
 gmh5225/logineo-scraper
用于从 Logineo 实例中抓取个人信息的快速脚本
 oscarsantanaarias/ida-ghidra-bridge
面向 IDA Pro 和 Ghidra 的 TCP JSON 桥接服务器,将反编译、交叉引用、符号、虚函数表、RTTI 和内存补丁功能暴露给外部脚本和自动化流水线。

 x86rc/vmp-lazy-unpack
基于仿真的 Windows x86/x64 VMProtect 3.x 二进制文件脱壳器和导入解析器,使用 Unicorn 仿真系统调用并在无调试器的情况下重建 IAT。
 vmoranv/jshookmcp
面向 AI 代理的搜索优先、配置文件感知逆向工程工作区——一个 MCP 服务器中涵盖 36 个领域的 735 款工具。

 rdelasierra-uy/portfolio
专业展示平台:Hack The Box 的 writeup、报告、GRC 案例研究(ISO 27001/27002/27005/27035、ISO 31000 + MAGERIT)、加固脚本以及 eJPT -> ISO 27001 Lead Auditor -> CISA 路线图。
 krxi/asmsense
小型语言模型,用于为剥离符号的 x86-64 二进制文件中的函数命名和描述,附带开放数据集、基线以及 LoRA 微调实验。
 greatscottgadgets/facedancer
在Python中实现你自己的USB设备,由Cynthion或GreatFET等硬件外设提供支持
 itm4n/pentest-windows
Windows 内部研究与利用技术合集,涵盖权限提升、令牌滥用以及面向红队和渗透测试人员的后渗透技巧。
 gilnett/wstrace
Standalone zero-driver Windows system and API monitor in Rust
 mongodb/kingfisher
Detect secrets + live validation. Map blast radius. Revoke fast. Use the CLI or embed in Rust and Python.
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 vighnesh91/-logicsentry-ai
离线 SAST/DAST 分诊引擎,解析源代码并重放 HAR 流量,以检测业务逻辑缺陷、BOLA、竞态条件和权限问题,并支持本地 LLM 分诊。
 vighnesh91/cloudgarrison
基于浏览器的离线多云态势工作台,通过 WebAssembly 在本地模拟攻击路径、审计 IaC 合规性、分析身份图谱并映射审计日志。
 vighnesh91/severitas
具有隔离回环实验室、合成受众生成、飞行前授权检查以及离线 HTML/Markdown/JSON/CSV 报告的授权社会工程模拟框架。
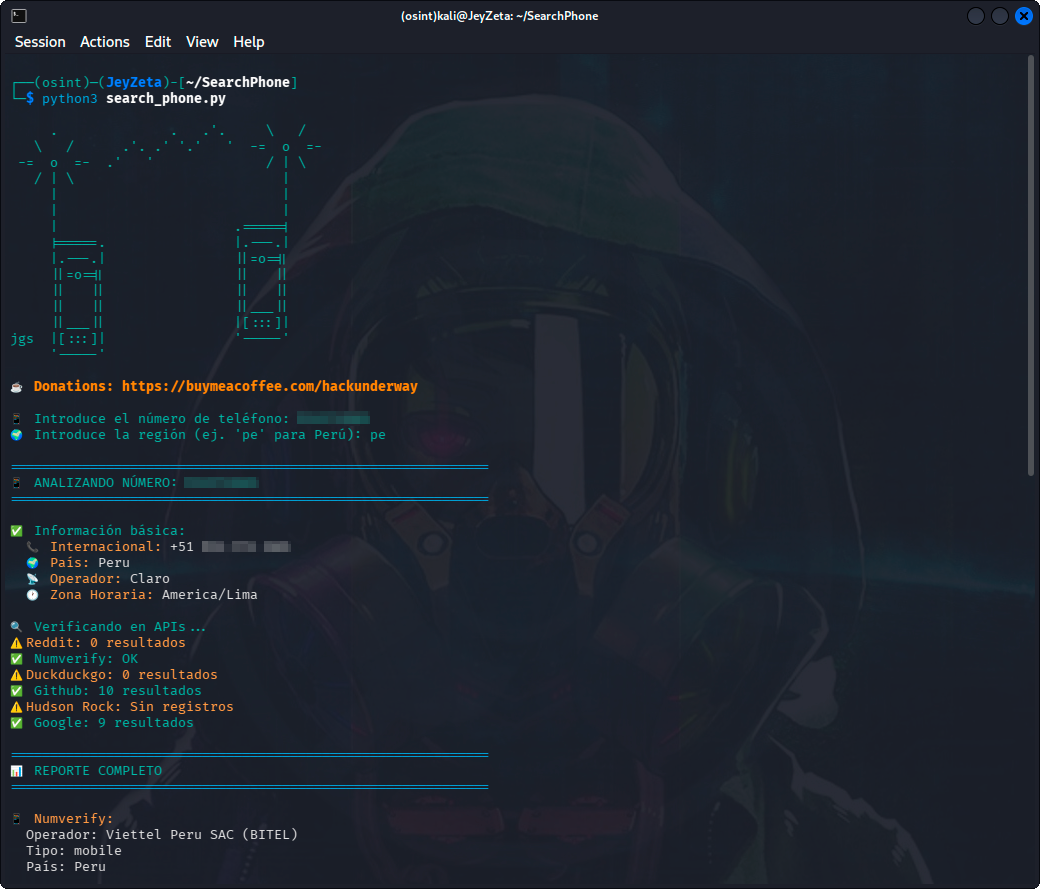 hackunderway/searchphone
电话号码 OSINT 工具包,支持多 API 搜索(Google、GitHub、Numverify、Reddit、DuckDuckGo)、Hudson Rock 信息窃取情报以及自动报告生成。
 komimoe/arkari
Yet another llvm based obfuscator based on goron.