
Kousei
 nu11secur1ty/kousei
Python/Go 框架,用于生成 SQL 注入 PoC 请求、自动化 sqlmap 攻击,并通过参数检测和清理来管理模块化漏洞利用脚本。
password-crackingpayload-generationvulnerability-analysis+6
31个月前
 stillbigjosh/kube-reaper
从任意身份扫描 Kubernetes 集群,标记危险权限,并将其串联为多步提权路径,最终导致集群沦陷。
 splinters-io/blinder
面向暴露防护型安全扫描的内容盲反向代理
 liuz233/harde
HARDE 的研究代码,这是一个 agent harness,用于探测并自适应优化组件,以在各类 agent 安全基准测试中实现运行时风险检测与执行控制。
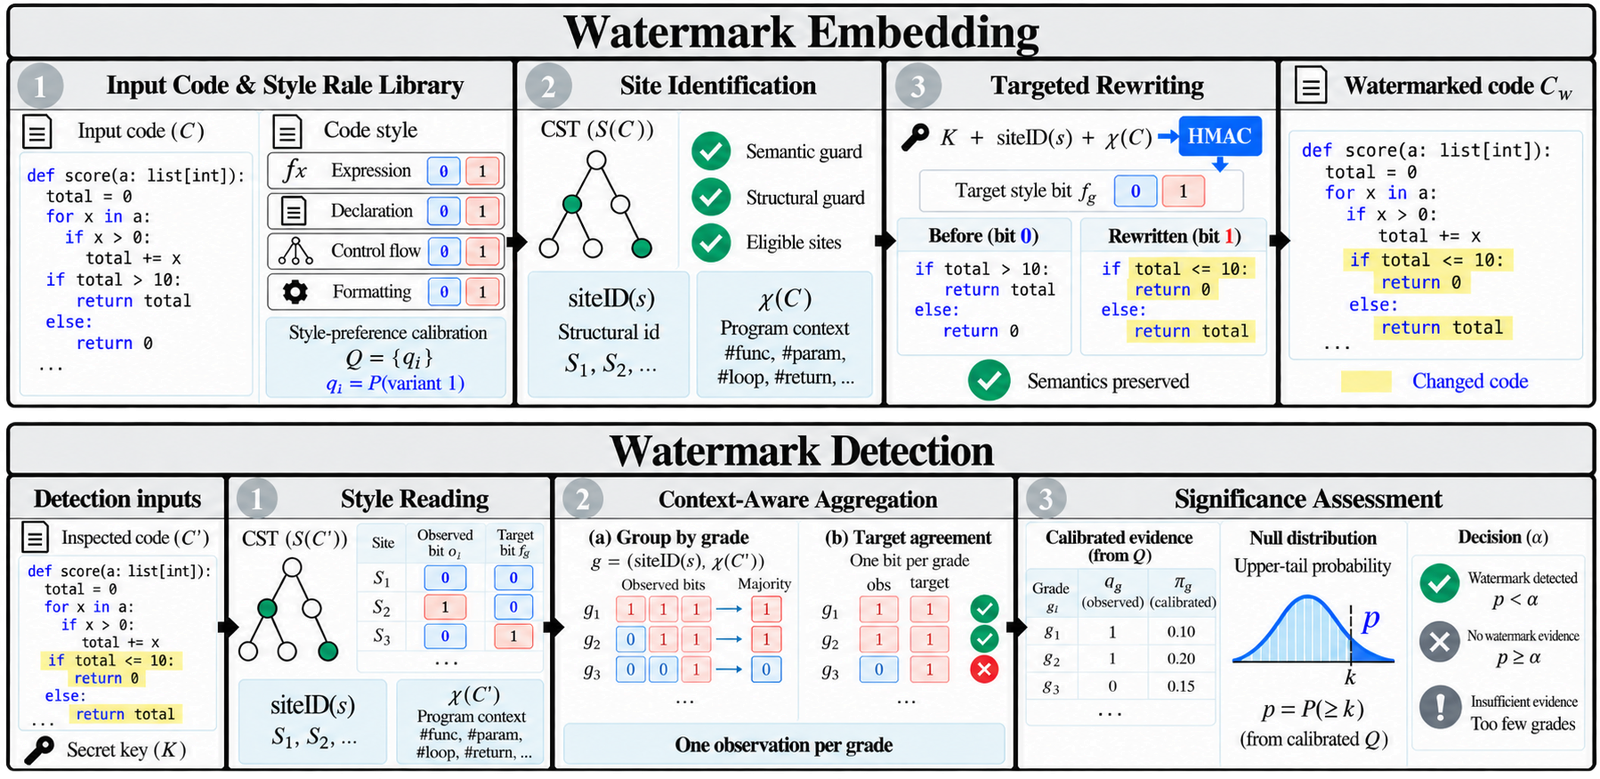 suhanmen/sew
在LLM生成的Python、Java和C++代码中嵌入并检测基于键控、基于风格的水印,通过CST重写实现,保持功能正确性并抵御代码编辑攻击。
 kevinchunye/prompt_injection
用于衡量提示注入防御在工具调用型LLM代理流水线中何处触发的基准测试框架,跟踪金丝雀令牌在暴露、持久化、中继和执行各阶段的情况。
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 foxboron/attezt
一个开源的 TPM device-attest-01 CA 服务器
 vighnesh91/securiscan
标准库 Python 安全分类引擎,通过被动标头检查、主动金丝雀探测和离线静态诊断来扫描 Web 应用、API、LLM 和移动软件包。
 joshuaprovoste/deserializer
基于AST的静态代码分析器,配备由Agentic LLM驱动的关系映射,可在AI、LLM、机器人、数据科学、机器学习以及任何类型的Python源代码中发现Python RCE路径和深层反序列化链。
 dagowda/notrdp
Havoc C2 插件,可创建一个隐藏的 Windows 桌面,将其流式传输到浏览器查看器,并注入鼠标/键盘输入以实现隐蔽远程控制。
 akatorich/kernelflirt
Windows 内核级调试器,具有 OllyDbg/IDA 风格的 UI、软件和硬件断点、PDB 符号、反编译器,以及 17 个用于在虚拟机中进行逆向工程和恶意软件分析的插件。
 x3r0day/fud-c2-framework
一个无文件反向 shell 和 C2 框架,利用直接系统调用、代理隧道和 ChaCha20 加密来规避 AV。
 microlaser/dns_watchdog_windows2
PowerShell 脚本,通过 pktmon 监控 Windows DNS 流量,以检测投毒、欺骗、恶意解析器响应和网关 MAC 地址变更,并记录警报。
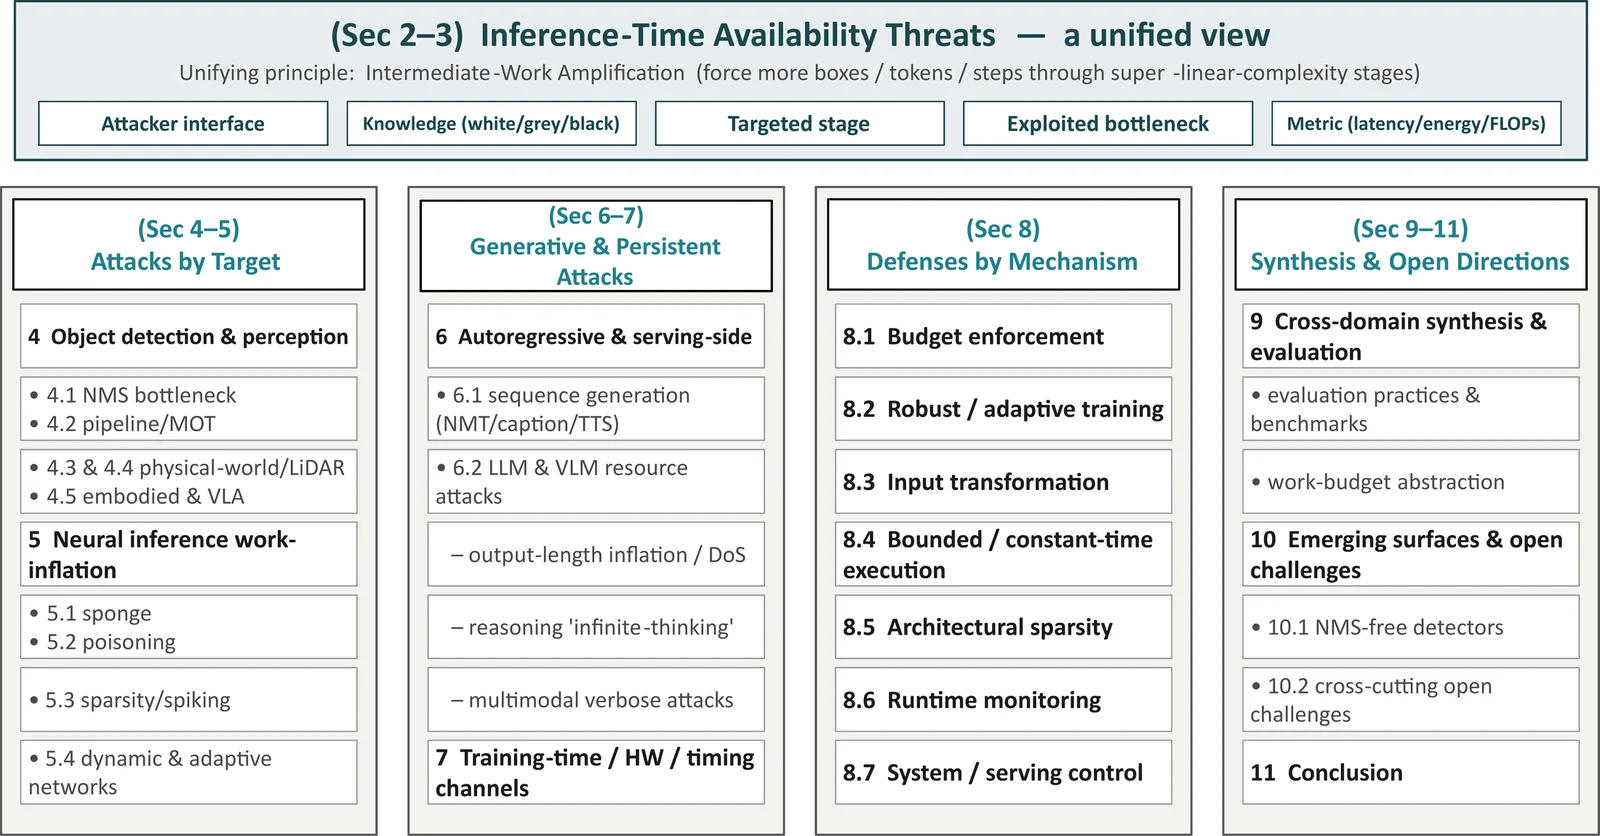 guzonghua/awesome-latency-attacks
深度学习延迟、能耗-延迟与定时(可用性)攻击及防御的精选索引——ACM Computing Surveys 投稿的配套资料。
 facebookresearch/meta_secalign
用于防御提示注入攻击的开源权重LLM及训练/评估代码,附带针对代理工具调用和指令遵循安全性的基准测试。
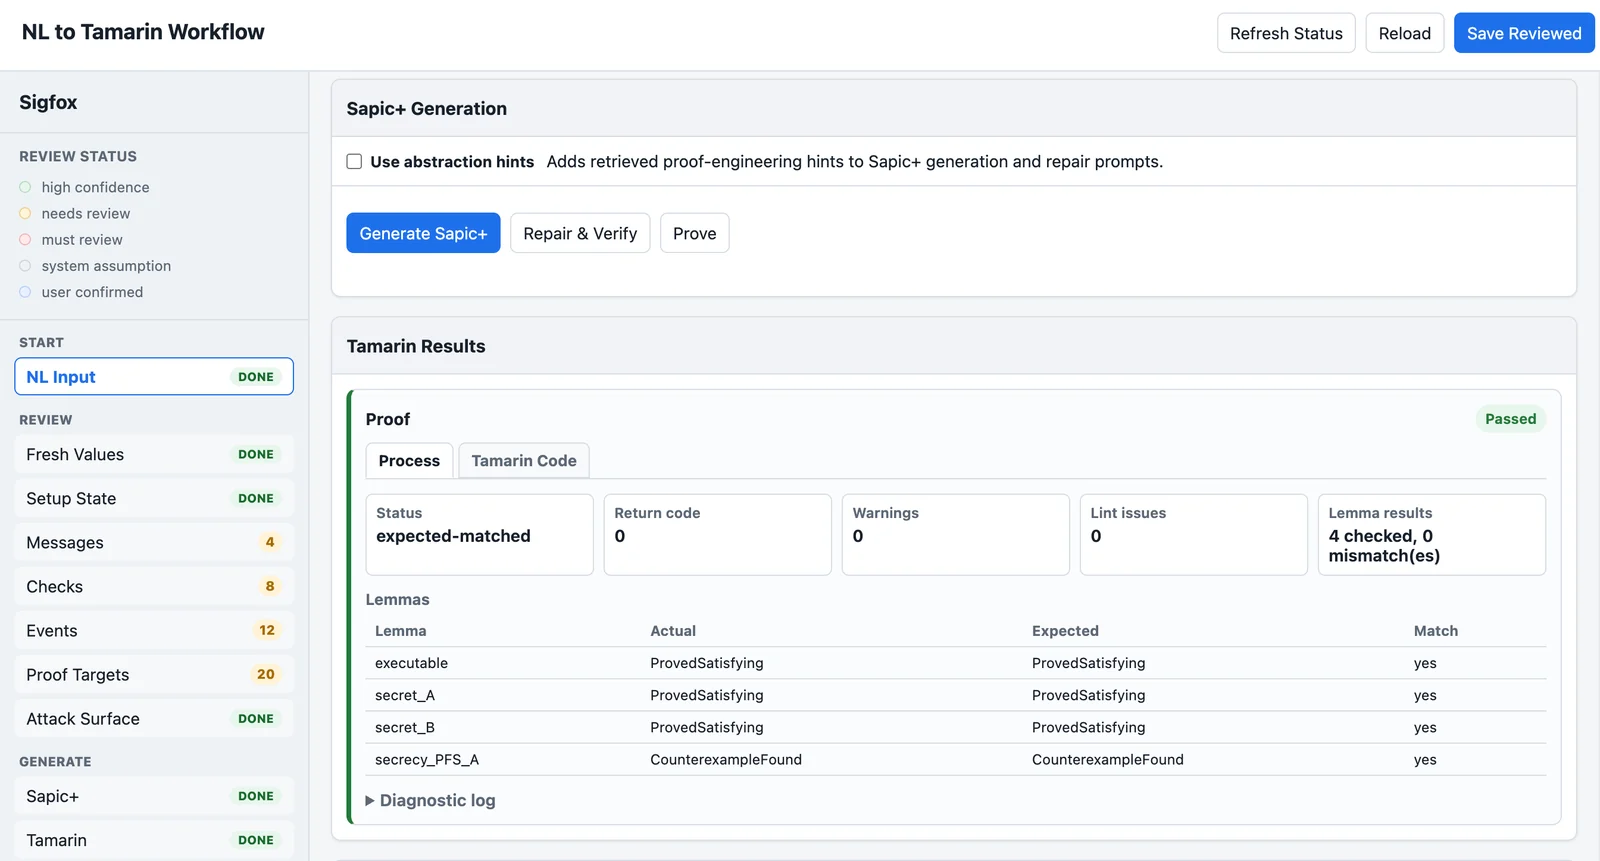 laplace1002/tamarinagent
将自然语言或C/C++协议描述转换为可审查的Protocol IR,然后生成Sapic+/Tamarin模型以进行形式化安全验证的人在回路UI。
 jeeberrr/honeypot-stuff
像我从蜜罐中捕获的恶意软件分析报告之类的东西