
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
shodan-favicon-preimage — 生成一个在 Shodan 上可得到任意目标哈希的 favicon | Kitploit
工具/GitHubGitHub/jorianwoltjer/shodan-favicon-preimage
OSINT (开源情报)侦察信息收集密码学实用工具与框架指纹欺骗
GitHubjorianwoltjer/shodan-favicon-preimage

shodan-favicon-preimage

生成一个在 Shodan 上可得到任意目标哈希的 favicon

分享
查看仓库网站
3382年前尚未审核

Shodan Favicon 原像生成器

生成一个在 Shodan 上产生任意目标哈希的 favicon

该工具实现了一种暴力破解方法,用于为 Shodan http.favicon.hash 算法生成任意原像。例如,你可以让搜索你选择的特定哈希时显示你的网站:
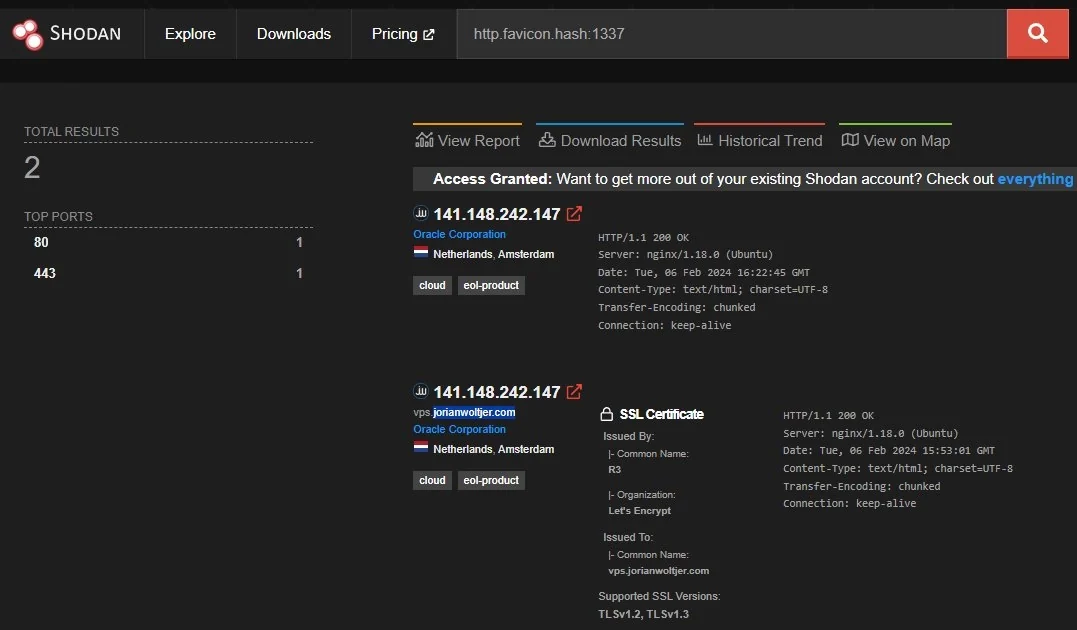
Shodan search result for `http.favicon.hash:1337` showing only jorianwoltjer.com

在我的博客文章中阅读更多关于该方法和实现的内容:
"How I got a Shodan Favicon Hash = 1337"

安装

首先,安装 Rust,这是本项目所使用的编程语言,以便从源代码构建它。然后这些命令会将其转换为优化的可执行文件:

git clone https://github.com/JorianWoltjer/shodan-favicon-preimage.git && cd shodan-favicon-preimage
cargo build --release
./target/release/shodan-favicon-preimage --help

用法

Usage: shodan-favicon-preimage [OPTIONS] <INPUT> [TARGET]

Arguments:
  <INPUT>   File to compute hash on
  [TARGET]  The target hash to find (32 bits) [default: 1337]

Options:
  -o, --output <OUTPUT>  Output file to store the base64 encoded content [default: output.b64]
  -h, --help             Print help

取任意现有的 .ico 文件,并将其作为第一个参数传入。可选地,选择一个不同于默认值 1337 的目标哈希:

$ shodan-favicon-preimage favicon.ico 31337
Aligning input...
State: 2363324422 @ 20948 bytes
Starting search...
SUCCESS: Found hash=31337 for input 4107189463 ("17zO9A==\n")
Wrote result to "output.b64"
Decode it using `base64 -di "output.b64" > output.ico`

output.b64 文件将是经 MurmurHash3 计算后得到你的目标哈希的编码形式,但你也可以将其解码为常规的 .ico 文件。然后可以使用 verify.py 来检查哈希是否确实正确:

$ base64 -di "output.b64" > output.ico
$ ./verify.py output.ico 
31337

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    340
  • 4

    opencti

    opencti-platform/opencti

    开放式网络威胁情报平台

    314
  • 5

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    307
  • 6

    estorides

    grisuno/estorides

    并行聚合 99+ 个免费 OSINT 来源,将实体解析为知识图谱,并借助 LLM 辅助分析导出 STIX 2.1、MISP 或 GraphML。

    295

探索所有工具

浏览我们的工具集合

查看所有工具 →







