

wstrace
 gilnett/wstrace
Rust 编写的独立零驱动 Windows 系统与 API 监控工具
defensive-toolsdynamic-analysis-sandboxingreverse-engineering+7
27
 mongodb/kingfisher
检测密钥。实时验证。映射影响范围。快速撤销。运行 CLI 或嵌入 Rust、Python 或 Node.js。
 vulnz/sast
面向CI/CD的免费离线SAST引擎:AST与跨文件污点分析、带实时验证的密钥检测、SCA/CVE、IaC配置错误以及Web-shell扫描,支持SARIF输出。
 vighnesh91/-logicsentry-ai
离线 SAST/DAST 分诊引擎,解析源代码并重放 HAR 流量,以检测业务逻辑缺陷、BOLA、竞态条件和权限问题,并支持本地 LLM 分诊。
 vighnesh91/cloudgarrison
基于浏览器的离线多云态势工作台,通过 WebAssembly 在本地模拟攻击路径、审计 IaC 合规性、分析身份图谱并映射审计日志。
 vighnesh91/severitas
具有隔离回环实验室、合成受众生成、飞行前授权检查以及离线 HTML/Markdown/JSON/CSV 报告的授权社会工程模拟框架。
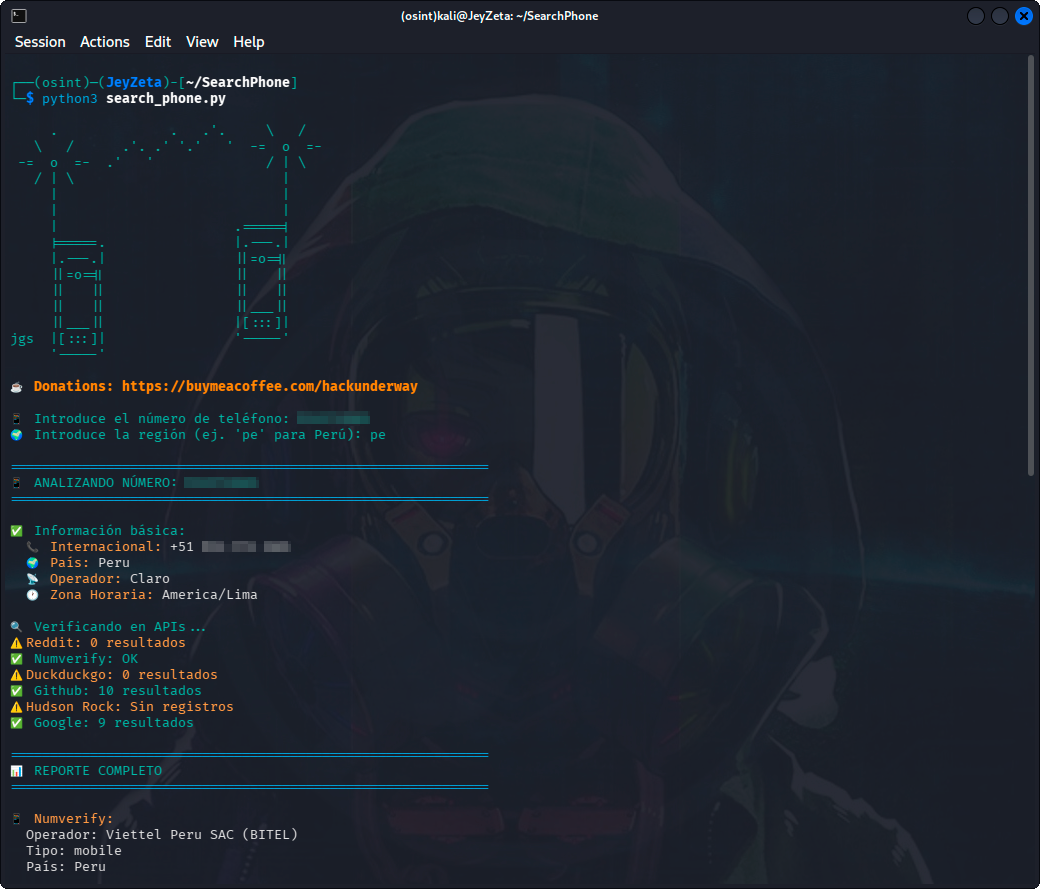 hackunderway/searchphone
电话号码 OSINT 工具包,支持多 API 搜索(Google、GitHub、Numverify、Reddit、DuckDuckGo)、Hudson Rock 信息窃取情报以及自动报告生成。
 komimoe/arkari
Yet another llvm based obfuscator based on goron.
 karmanya03/overthrone
全 Rust 实现的 Active Directory 利用框架:LDAP/SMB/Kerberos 枚举、攻击图路径查找、Kerberoasting、NTLM 中继、票据伪造、DCSync 以及报告生成,全部集成于一个静态二进制文件中。
 darkcodelabs/darkroute
反ALPR监控PWA。摄像头存档保存在设备上。
 emenstanougat/esp32-bluejammer
基于ESP32和nRF24的2.4GHz干扰器,通过噪声和数据包洪泛干扰蓝牙、BLE、WiFi和RC信道,用于受控安全测试。
 irsdl/webhacklist
Independent web hacking research archive: official Top 10 nominees and winners since 2006, plus additional discoveries, preserved articles and…
 kypvas/ad_attack_architecture
Active Directory 攻击架构图全面渗透测试参考 — 从侦察到域控接管
 kypvas/red-team-map
红队行动架构图综合操作员参考——从基础设施到影响
 evkir/phantom-grid
免费 Burp Collaborator 替代方案——通过 SQLite 与数据外泄重组实现 OOB 交互捕获(HTTP/HTTPS/DNS)
 dragonjar/burpia
Burp Suite 扩展,通过人工智能实现被动漏洞检测。
 mafifrizi/tanuki
Tactical Identity Operator for Linux & Hybrid Active Directory
 grayddq/eburst
这个脚本主要提供对Exchange邮件服务器的账户爆破功能,集成了现有主流接口的爆破方式。