

stop-bots
 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
defensive-toolsconfiguration-auditinginformation-gathering+6
52小时52分前
 threatexpert/gonc
具有自动NAT穿透、安全P2P以及用于shell访问、文件传输和网络代理的高级功能的Netcat。
 runzeroinc/sshamble
研究工具,用于扫描 SSH 服务中的身份验证绕过、时序泄露、弱密钥和会话后暴露,并支持 JSON 输出与分析。
 mbeweoo/flash-exploit-defense-system
针对Adobe Flash CVE漏洞(CVE-2012-0754、CVE-2015-xxxx、CVE-2016-xxxx、CVE-2018-xxxx)的全面多层防御系统,提供浏览器、移动端、服务器及系统级防护
 talha1112/fyp
基于桌面的漏洞评估工具,专为安全团队打造——扫描 Web 应用与网络、检测 CVE、映射漏洞利用、自动风险评分并生成详细报告。使用 Electron、React、Node.js 和 Python 构建。
 nicmx/fort-validator
RPKI 依赖方和 RTR 服务器,用于验证 BGP 路由源授权,并通过 RTR 协议向路由器提供已验证数据。
 martian56/redcell
AI 红队平台。自主 LLM 智能体在 Kali 容器内端到端执行渗透测试并撰写报告。LangGraph 计划/执行引擎,通过 LiteLLM 实现提供商无关的模型,输出 PDF/JSON/SARIF。FastAPI + React。
 sonitbahl/sshintel
自包含的SSH蜜罐,用于捕获攻击者交互并将其转化为结构化安全情报。
 gmh5225/deluded-openssl-3.2.0
健壮的开源工具包,实现了 TLS、DTLS 和 QUIC 协议,并配备全强度加密库,提供命令行工具用于密钥生成、证书管理、加密和测试。
 eugexo/security-baseline-ubuntu
面向生产环境的 Ubuntu 24.04/26.04 LTS 安全基线加固指南。内核隔离、紧急恐慌按钮、自定义 AppArmor/Firejail 0.9.80 与 Bubblewrap、无根 Docker、AIDE 完整性检查、Lynis 审计,以及安全硬件(YubiKey/Ledger)。支持…
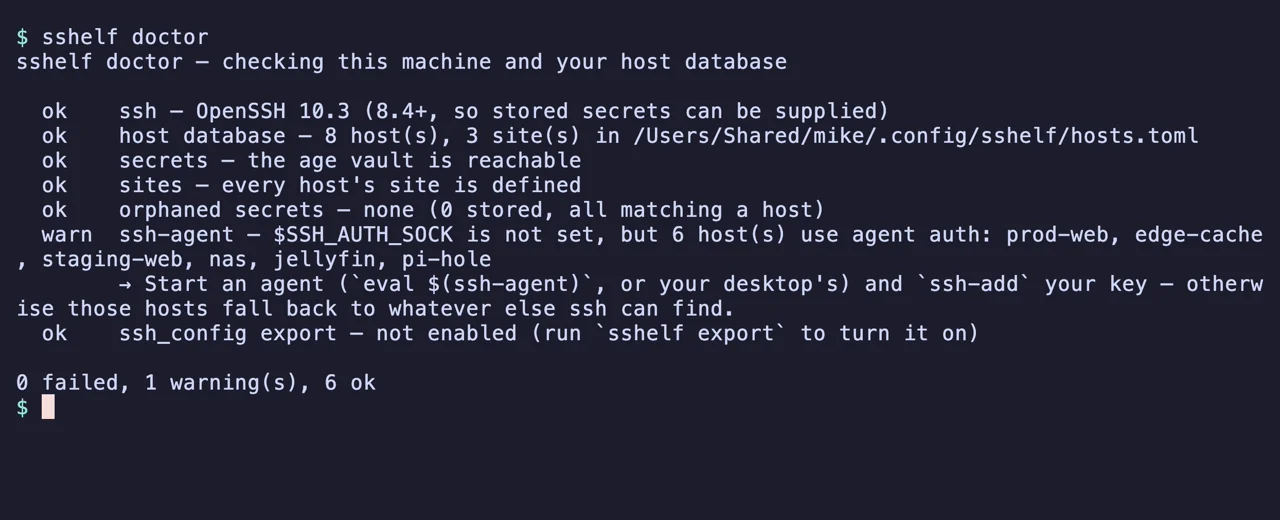 max-rh/sshelf
Fast terminal UI for your SSH hosts: fuzzy-search and connect in two keystrokes, dual-pane SFTP file transfer, and background port forwarding. Keeps…
 aipentest/cyberstrikeai
AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据转化为运营记忆,每一次操作都让下一次更完善。
 duggytuxy/syswarden
Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
 bhanunamikaze/bluegate-cve-2020-0609
BlueGate 漏洞利用验证器 - 针对 CVE-2020-0609 和 CVE-2020-0610(BlueGate)的 RD 网关验证器,使用 OpenSSL DTLS 通过 UDP/3391 进行验证。
 dev-sec/puppet-os-hardening
此Puppet模块提供了众多与安全相关的配置,提供全方位的基线防护。
 mngunibanda1-prog/jozini-network-scanner
基于 Python 的网络扫描器,具备端口扫描、横幅抓取以及 RouterOS CVE 映射功能,用于漏洞识别与报告。
 davidsonrafaelk/evillimiter
监控、分析并限制本地网络中设备带宽的工具,无需管理员权限即可使用。
 kismetwireless/kismet-docs
Kismet 的文档仓库,Kismet 是一款无线网络检测器、嗅探器及入侵检测系统。包含指南、配置参考以及用于监控 Wi-Fi、蓝牙和软件定义无线电的使用示例。