


Linux 防御。你的主机。你的规则。
主机本地 Linux 防御,具备可审计、故障关闭(fail-closed)的执行能力。
SysWarden 是一个开源 Linux 安全编排器,它结合了权威的 nftables 策略、主机遥测、威胁情报列表、带外 WAAP 日志分析、经过身份验证的高可用性以及原生终端仪表盘。它专为希望拥有单一可审查的主机防御层、同时不在应用数据路径中再放置一个代理的运维人员而设计。
SysWarden 不是内联 HTTP 代理、流量净化器或监管认证产品。
当前源码版本:v4.10.4。
最新稳定版本为 v4.10.4,已在 IVV(集成、验证与确认)下完成验证。
请使用安装指南、
历史恢复与移除指南
以及发布验证记录。
中间版本遵循 IVV;Upgrade 代际需要完整的 IVVQ。
后续源码构建不会继承已发布版本的结论。
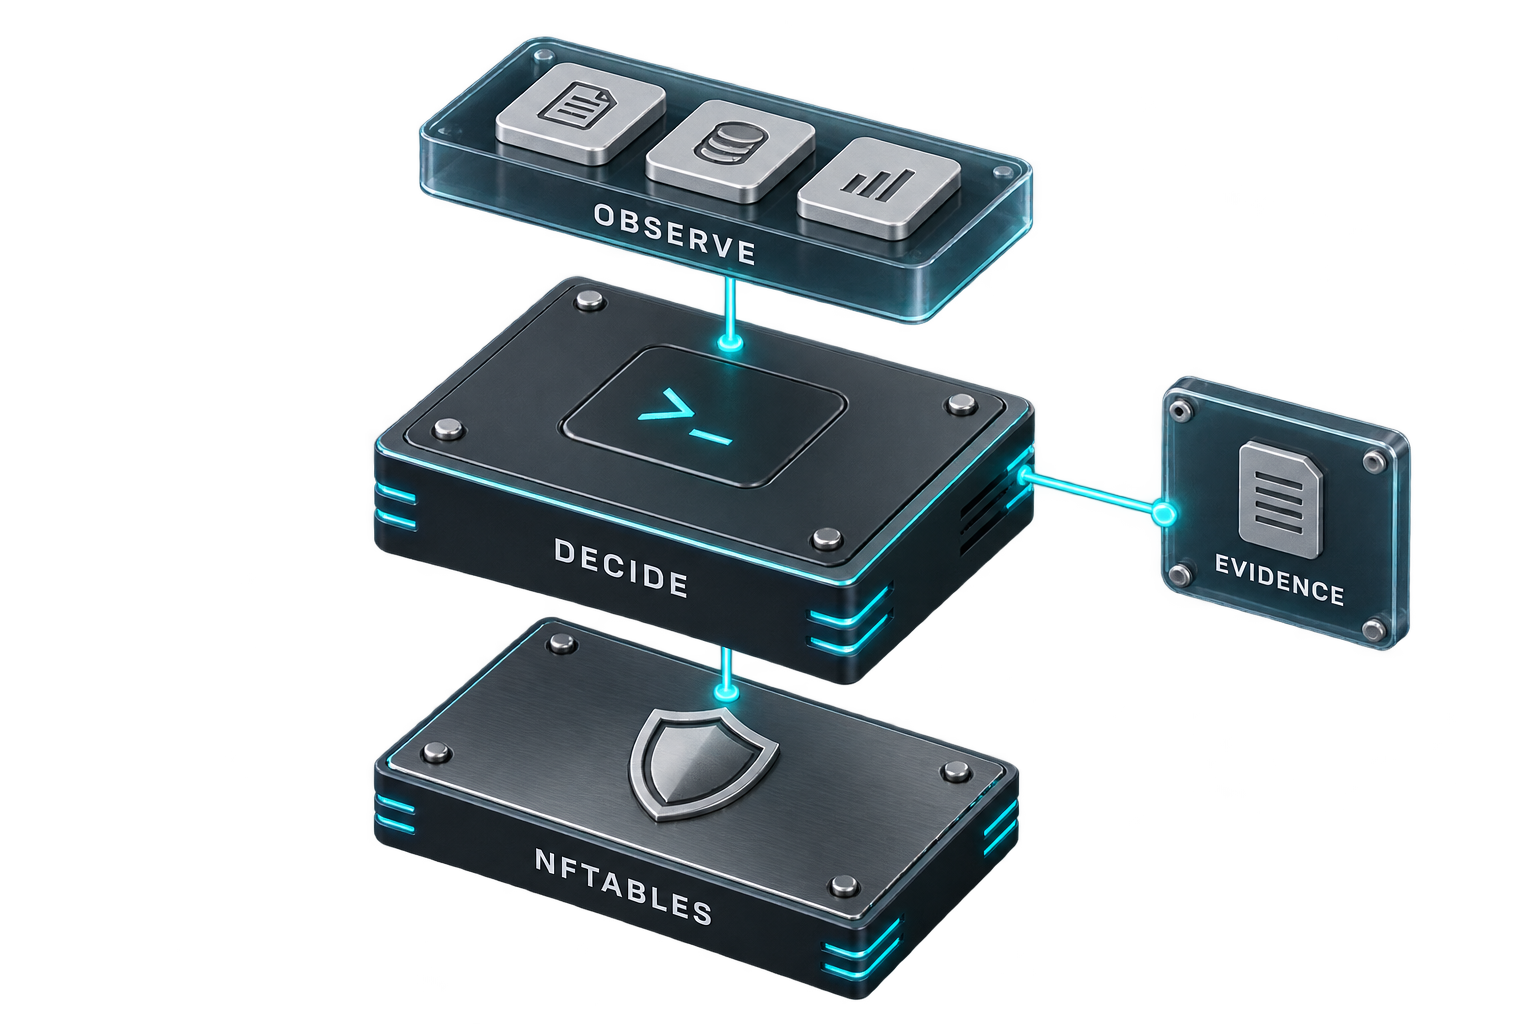
SysWarden 观察主机信号,评估运维策略,并通过 nftables 应用经过验证的操作。日志和发布证据帮助运维人员审查所观察到和所执行的内容。此图概述了防御模型;各项能力仍以其文档所述的版本和范围为准。
| 领域 | SysWarden 提供的内容 |
|---|---|
| HIDS | 主机本地遥测、安全日志分析和告警可见性 |
| HIPS | 通过权威 nftables 规则强制执行经过验证的策略决策 |
| WAAP | 对受支持上游服务写入的日志进行带外分析 |
| 威胁情报 | 规范化的本地列表和有界的外部情报源更新 |
| 高可用性 | TLS 1.3、持有者身份验证和对等范围同步 |
| 运维 | 本地 CLI 和 TUI、模块化配置、审计和生命周期控制 |
| 供应链 | 带校验和的 Linux 软件包、签名的更新元数据和发布证据 |
使用可选的 BunkerWeb 集成插件,通过经过身份验证的 HTTPS API 将受支持的 BunkerWeb 安全事件连接到 SysWarden 主机强制执行。集成指南涵盖了配置和兼容性。在启用同步或 HA v2 之前,请遵循特定版本的先决条件。
稳定的 v4.10.4 版本发布了机器可读的 SPDX 软件物料清单 syswarden-sbom.spdx.json,用于依赖审查。SBOM 是一份清单,并非无漏洞的声明。
SHA256SUMS.txt 根据下载的清单校验软件包完整性。在安装手动下载的软件包之前,请使用独立信任的发布密钥对 Ed25519 签名的更新清单进行身份验证。操作指南说明了现有的验证器、其信任先决条件,以及软件包身份验证与 SBOM 清单之间的区别。
| 来源 | 用途和信任边界 |
|---|---|
| Data-Shield | 由官方维护者策划的 IPv4 情报源,用于标准和关键配置文件;SysWarden 仅在经过规范化验证和法定人数控制后才会在本地接受它 |
| IPverse 国家 IP 块 | 嵌入在发布绑定 CLI 中的固定 CC0-1.0 RIR 分配快照;分配国家并非物理或当前运营地理位置 |
| WiredAlter IP Service(源代码) | 尽力而为的缓存国家、ASN、组织和威胁标签,仅用于 Top Attackers / OSINT History 显示;响应绝不会影响严重性或防火墙决策 |
| CINS Score 和 blocklist.de | 仅发布在两个独立来源中均找到的完全匹配条目 |
| Spamhaus 和 RADB | 信号可由操作员配置;任何来源本身均不被接受为防火墙权威 |
| 自定义 HTTPS 情报源 | 选项 3 要求为每个配置的地址族提供 HTTPS URL 及其精确的 SHA-256 摘要 |
运维流程集中在 SysWarden 文档 中。 原 wiki 页面已保留在那里,并提供搜索、可复制命令和明确的版本徽章。历史 v4.04.3 流程保留其原始范围;v4.10.4 版本请使用当前的入门页面。
| 目标 | 文档 |
|---|---|
| 验证并安装 v4.10.4 | 开始使用签名版本 |
| 从经过审查的精确源码修订版构建 | 从源码构建并安装 |
| 诊断 SSH 检测、RHEL CLI 路径和 HA 信任 | 版本感知的运维指南 |
| 配置 BunkerWeb 日志输入 | BunkerWeb 日志配置 |
| 从历史 v4.02.8 升级到 v4.03.2 | 迁移流程 |
| 查看历史配置布局 | 配置指南 |
| 将 SysWarden 集成到 RHEL 9+ 镜像 | RHEL 9+ 镜像集成 |
| 查看历史命令和生命周期契约 | 命令和生命周期参考 |
| 查看有界部署场景 | 用例 |
| 配置 BunkerWeb 集成 | BunkerWeb 集成 |
加入官方 SysWarden Discord,用法语和英语进行实践交流、获取项目更新和社区支持。 官方邀请永不过期。
新成员需完成 Discord 验证、接受规则并等待十分钟后频道才会开放。在 roles 中选择一个或多个角色:users、testers 和 funders。新闻和资助频道为只读,但允许添加反应;私有测试讨论需要 testers 角色。
使用 help-fr 或 help-en 发起一个聚焦的支持帖子,附上确切版本、复现步骤和匿名化日志。切勿发布凭据或机密数据。请通过安全策略私下报告漏洞。
开发和维护 SysWarden 需要基础设施、测试和持续的安全工作。社区支持有助于维持项目。




