AI 驱动的模块化 Active Directory 红队框架,用于授权渗透测试、AD 枚举、攻击路径分析、Kerberos/ADCS 工作流、报告、操作员自动化以及 MCP 服务器集成。
v5.0 «AdStrike»AI 驱动的专业 Active Directory 攻击框架



仅限授权使用。未经明确书面许可,请勿对任何系统运行此工具。
发布状态:beta/研究版本。菜单和导入健康检查通过;各个模块仍依赖于目标状态、凭据、网络可达性以及已安装的第三方工具。
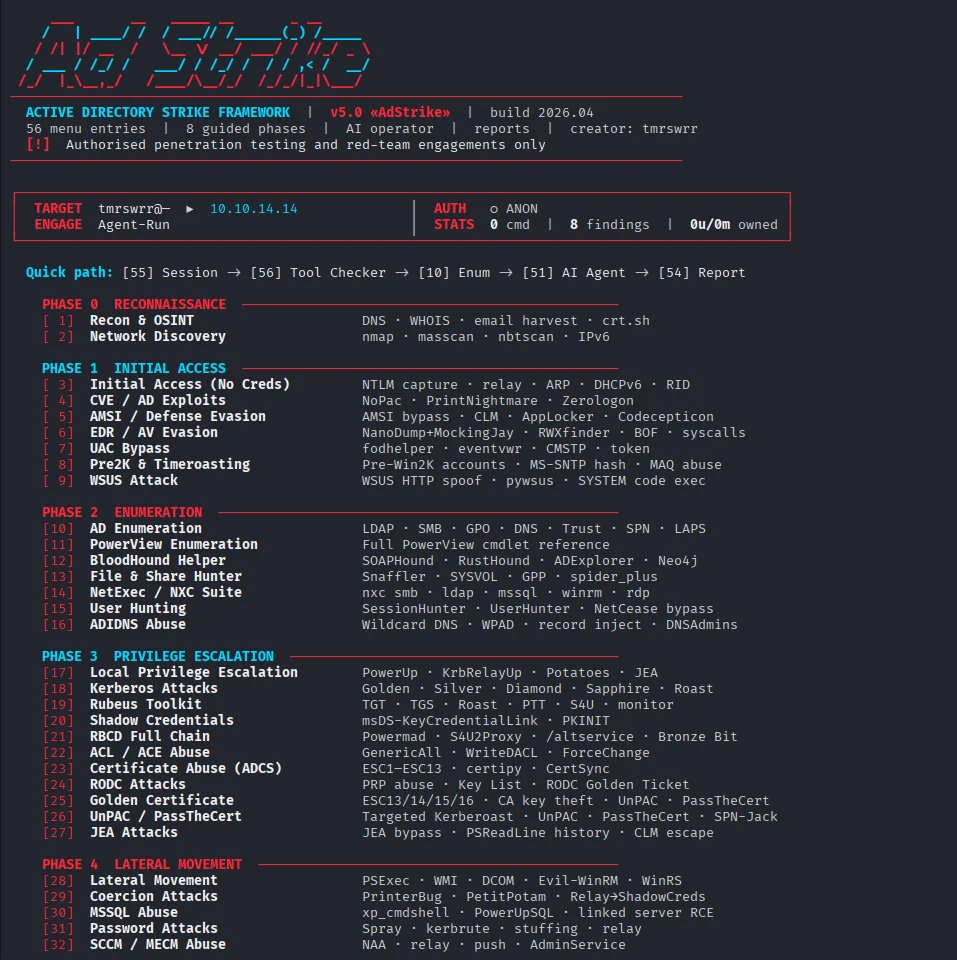
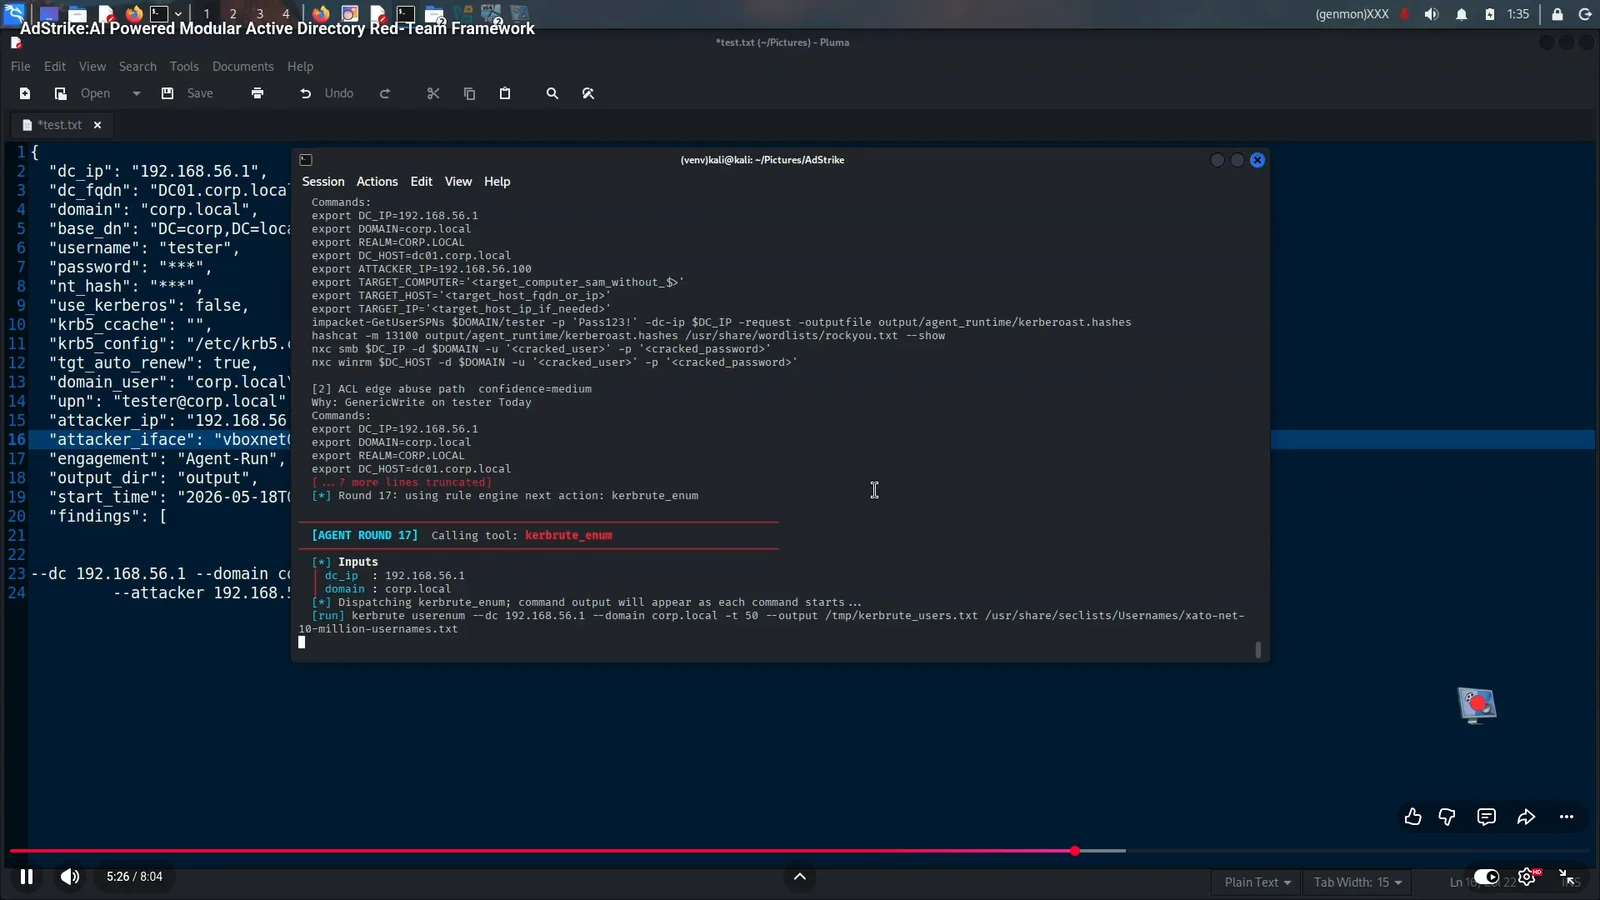
AdStrike 是一个模块化、基于终端的 Active Directory 攻击框架。它帮助操作员完成发现、枚举、利用、凭据访问、横向移动、持久化和报告等阶段,同时将会话状态集中保存在一处。
该框架将目标详情、凭据、Kerberos 状态、发现结果、已执行命令和输出路径存储在共享会话中。模块可以复用这些上下文,而无需操作员反复输入相同的数据。
🔑 无需 API 密钥。 AdStrike 现在附带一个 MCP 服务器,通过 Model Context Protocol 暴露全部 53 个工具(52 个攻击模块 +
set_engagement)。将其接入你已在使用的 MCP 主机 —— Claude Code、Cursor、Claude Desktop —— 该主机的 LLM 将使用 其自身的订阅 驱动整个交战过程。无需 Ollama,无需ANTHROPIC_API_KEY, 无需下载本地模型。请参阅下方的 MCP 服务器(无需 API 密钥) 以及 docs/mcp.md。
核心能力:
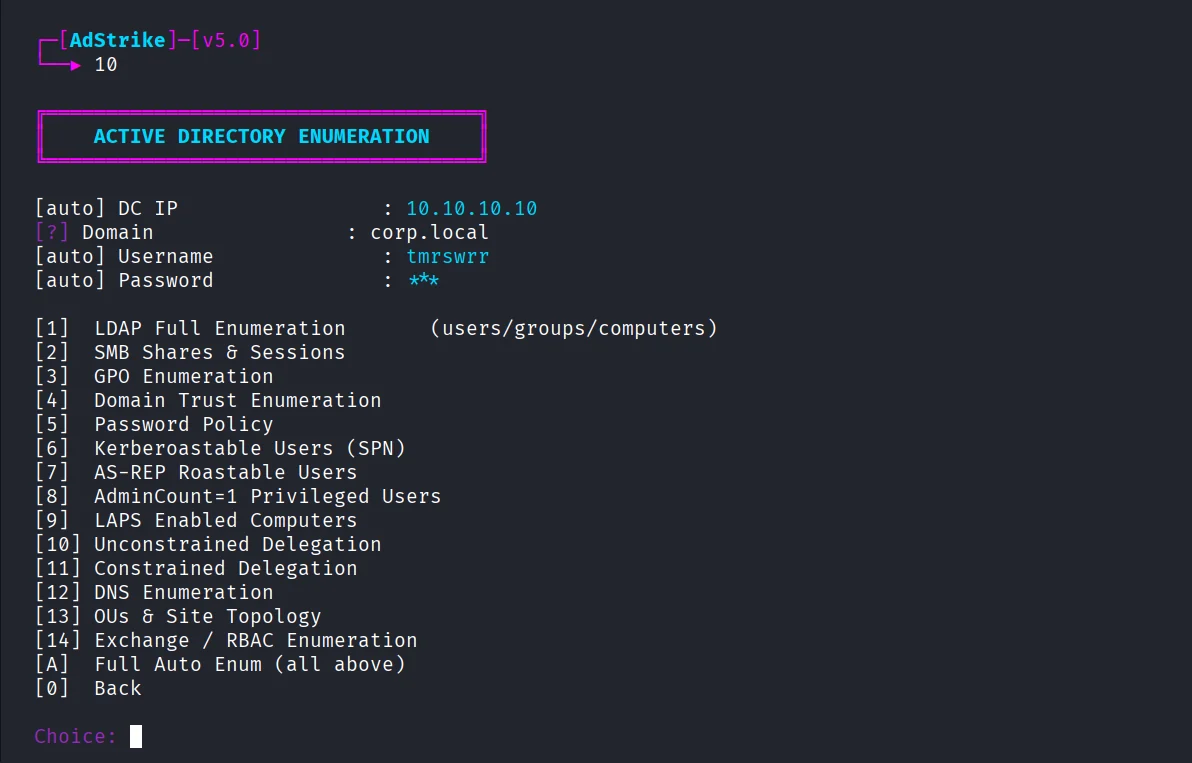
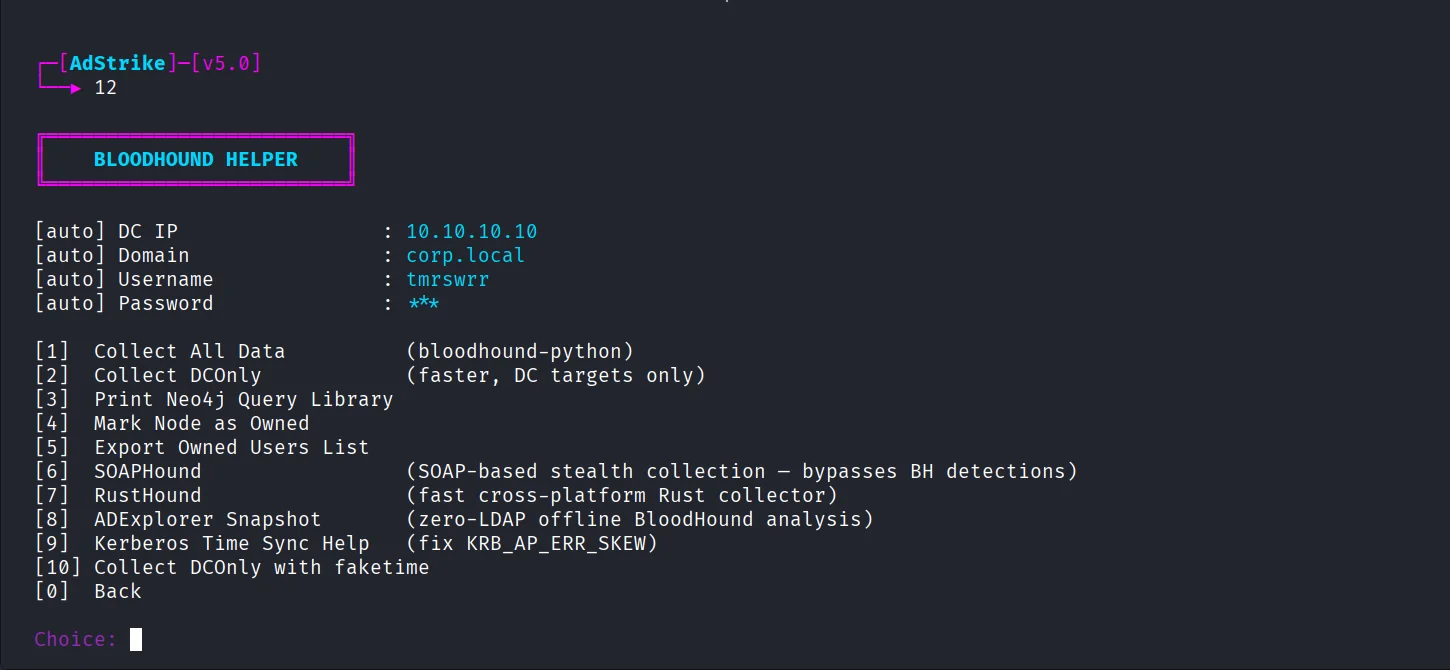
| AD 枚举 | BloodHound 助手 |
|---|---|
 |  |
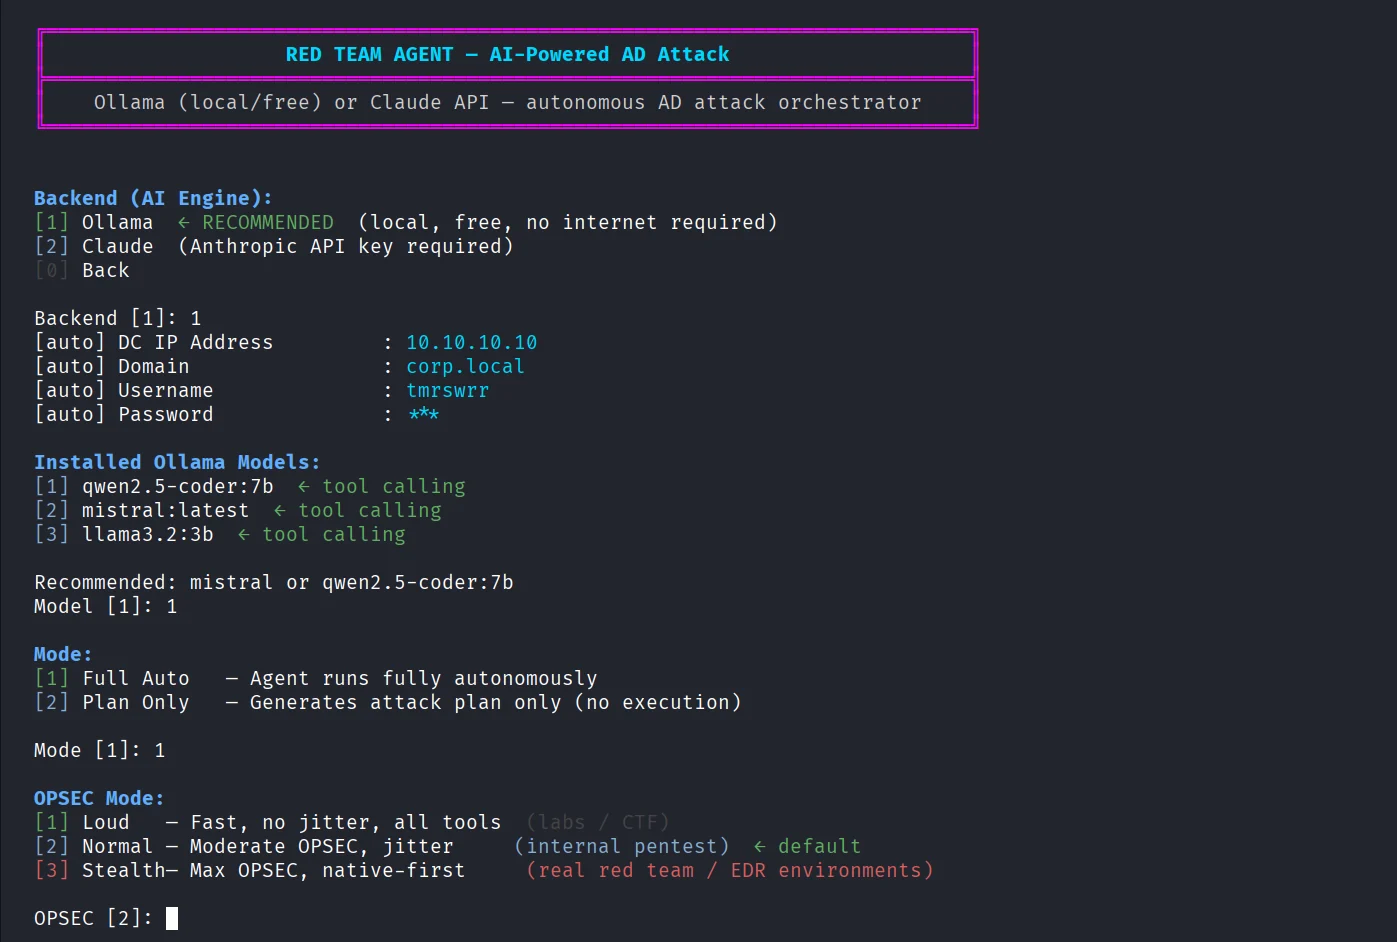
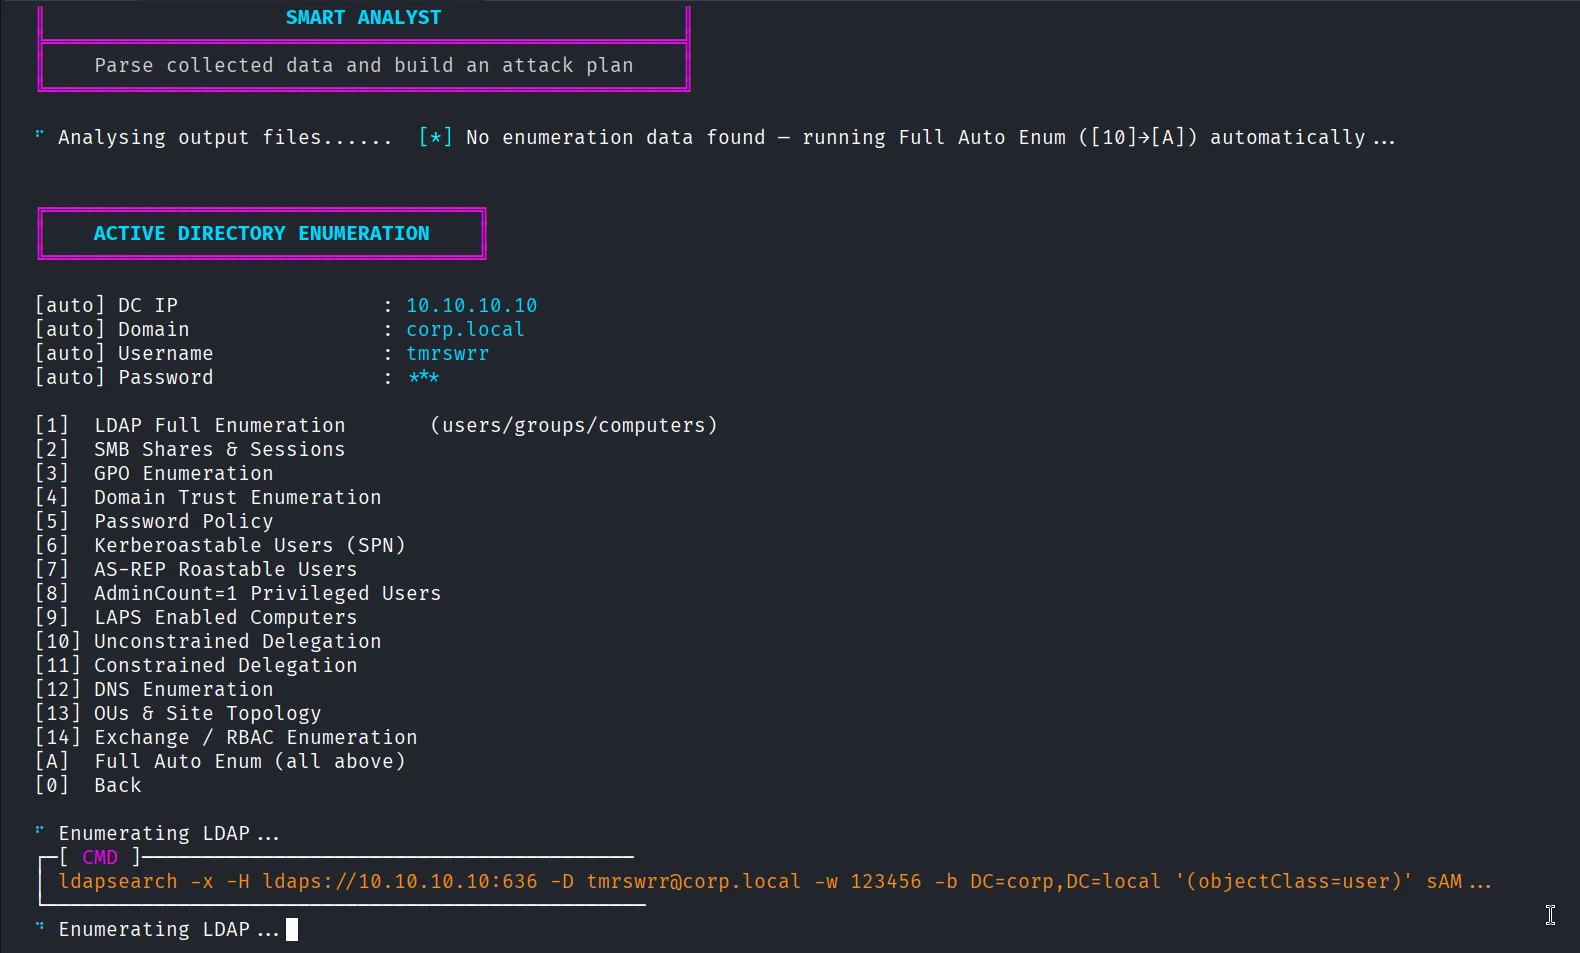
| AdStrike Agent | Smart Analyst |
|---|---|
 |  |
git clone https://github.com/capture0x/AdStrike.git
cd AdStrike
chmod +x install.sh run.sh
bash install.sh
source venv/bin/activate
bash run.sh
OR
git clone https://github.com/capture0x/AdStrike.git && cd AdStrike && chmod +x install.sh run.sh && bash install.sh && source venv/bin/activate && bash run.sh
不要使用 sudo 运行 install.sh 或 run.sh。安装程序会创建仓库本地文件,例如 adrt_venv/、.env 和 output/;以 root 身份运行可能会导致这些文件归 root 所有。
如果你已经使用 sudo 运行过,请先修复所有权:
sudo chown -R "$(id -un):$(id -gn)" .
| 项目 | 要求 |
|---|---|
| 操作系统 | 推荐 Kali Linux 2024+ 或 Parrot OS |
| Python | 3.10 或更高版本 |
| 权限 | 框架本身使用普通用户即可;仅对需要数据包捕获或特权网络操作的工具才需要 root |
| 网络 | 能够访问范围内的 AD 服务,通常为 88、389、443、445、636、5985 端口 |
关键外部工具:
impacket-scripts    nxc / netexec       bloodhound-python    certipy-ad
evil-winrm          kerbrute            responder            ldap-utils
hashcat             john                nmap / masscan       krb5-user
dnstool.py          dig                 ldapsearch
大多数依赖项由 install.sh 安装。部分可选工具在可能的情况下由 scripts/repair_tools.sh 安装或修复。
安装程序会将 .env.example 复制为 .env。在开展行动前请编辑 .env:
DC_IP=10.10.10.10
DC_FQDN=dc1.corp.local
DOMAIN=corp.local
BASE_DN=DC=corp,DC=local
USERNAME=user
PASSWORD=
NT_HASH=
USE_KERBEROS=false
KRB5_CCACHE=
ATTACKER_IP=10.10.14.5
ATTACKER_IFACE=tun0
ENGAGEMENT_NAME=Corp-Internal-2026
ADSTRIKE_SHOW_SECRETS=false
你也可以从 Session Manager 交互式输入这些值。会话会自动将它们跨模块传递。
切勿提交真实交战数据。将 .env、output/、工单文件、哈希、转储、报告和捕获的战利品保持私密并脱敏。
有用的环境标志:
| 变量 | 默认值 | 用途 |
|---|---|---|
ADSTRIKE_SHOW_SECRETS | false | 除非显式启用,否则在日志和报告中屏蔽密码、哈希和战利品 |
ADSTRIKE_NO_ANIMATION | 未设置 | 禁用启动动画,以获得更干净的日志或适配慢速终端 |
ADSTRIKE_PORT_CHECK | 未设置 | 在会话设置期间强制进行快速 nmap AD 端口检查 |
TGT_AUTO_RENEW | true | 在支持的地方保持 Kerberos 续期行为启用 |
ADSTRIKE_OPSEC | normal | Agent 模式覆盖:loud、normal 或 stealth |
ADSTRIKE_BH_HOST | 未设置 | BloodHound/Agent 主机名覆盖 |
ADSTRIKE_BH_DOMAIN | 未设置 | BloodHound/Agent 域覆盖 |
ADSTRIKE_BH_IP | 未设置 | BloodHound/Agent DC IP 覆盖 |
ANTHROPIC_API_KEY | 未设置 | AdStrike Agent 的可选 Claude 后端密钥 |
启动交互式菜单:
bash run.sh
推荐首次运行流程:
[57] Session Manager  -> configure target and credentials
[58] Tool Checker     -> verify external tools and module imports
[10] AD Enumeration   -> collect baseline LDAP/SMB/GPO data
[54] Smart Analyst    -> parse output and rank next steps
[56] Generate Report  -> export findings and evidence
直接模块执行:
python -m venv venv
source venv/bin/activate
python3 main.py --module 10
python3 main.py --module 58 --no-banner
python3 main.py --session output/session.json --no-banner
健康检查:
python3 -m py_compile main.py
python3 main.py --check
当前本地健康检查:
Menu numbering is contiguous and unique
Module health OK: 56/56
| 阶段 | 菜单范围 | 领域 |
|---|---|---|
| 0 | 1-2 | 侦察 |
| 1 | 3-9 | 初始访问 |
| 2 | 10-16 | 枚举 |
| 3 | 17-27 | 权限提升 |
| 4 | 28-32 | 横向移动 |
| 5 | 33-36 | 凭据访问 |
| 6 | 37-42 | 持久化 |
| 7 | 43-48 | 云 / 混合 |
| 8 | 49-52 | 高级操作 |
| 实用工具 | 53-58 | Agent、Analyst、Kerberos Manager、报告、会话、工具检查 |
| # | 模块 | 覆盖范围 |
|---|---|---|
| 1 | 侦察与 OSINT | DNS、WHOIS、电子邮件收集、证书透明度 |
| 2 | 网络发现 | nmap、masscan、nbtscan、netdiscover、IPv6 扫描 |
| # | 模块 | 覆盖范围 |
|---|---|---|
| 3 | 初始访问(无凭据) | NTLM 捕获、中继、ARP、DHCPv6、RID 循环 |
| 4 | CVE / AD 漏洞利用 | NoPac、PrintNightmare、Zerologon |
| 5 | AMSI / 防御规避 | AMSI 绕过、CLM 绕过、AppLocker、混淆 |
| 6 | EDR / AV 规避 | NanoDump、MockingJay、RWXfinder、BOF、系统调用 |
| 7 | UAC 绕过 | fodhelper、eventvwr、CMSTP、令牌模拟 |
| 8 | Pre2K 与 Timeroasting | Pre-Win2K 账户、MS-SNTP 哈希、MAQ 滥用 |
| 9 | WSUS 攻击 | WSUS HTTP 欺骗、pywsus、SYSTEM 执行 |
| # | 模块 | 覆盖范围 |
|---|---|---|
| 10 | AD 枚举 | LDAP、SMB、GPO、DNS、信任、SPN、LAPS、委派 |
| 11 | PowerView 枚举 | PowerView cmdlet 参考与执行 |
| 12 | BloodHound 助手 | SOAPHound、RustHound、ADExplorer、Neo4j 查询 |
| 13 | 文件与共享猎手 | Snaffler、SYSVOL、GPP、spider_plus |
| 14 | NetExec / NXC 套件 | SMB、LDAP、MSSQL、WinRM、RDP |
| 15 | 用户猎取 | SessionHunter、UserHunter、PSRemoting 管理员检查 |
| 16 | ADIDNS 滥用 | 通配符 DNS、WPAD、记录注入、DNSAdmins |




