

Sentinel-Queries
 reprise99/sentinel-queries
Collection de requêtes KQL
defensive-toolsthreat-intelligenceeducation+3
1.6kil y a 8 mois
reprise99/sentinel-queriesCollection de requêtes KQL
 xforcered/scmkit
Boîte à outils d'attaque de gestion de code source
 pietroborrello/customprocessingunit
Le premier framework d'analyse pour le microcode CPU

 henkru/cs-token-vault
# BOF de coffre-fort de jetons en mémoire pour Cobalt Strike
 akamai/akamai-security-research
Ce dépôt contient du code et des IoCs issus des recherches menées par les différentes équipes de recherche en sécurité d'Akamai.
 h4wkst3r/blackhat-usa-2022-materials
Supports de présentation pour mes conférences Black Hat USA 2022 Briefing et Arsenal
 ahmetpayaslioglu/yararules
Collection organisée de règles de détection YARA pour identifier et classer les malwares, prenant en charge les flux de travail de chasse aux menaces…
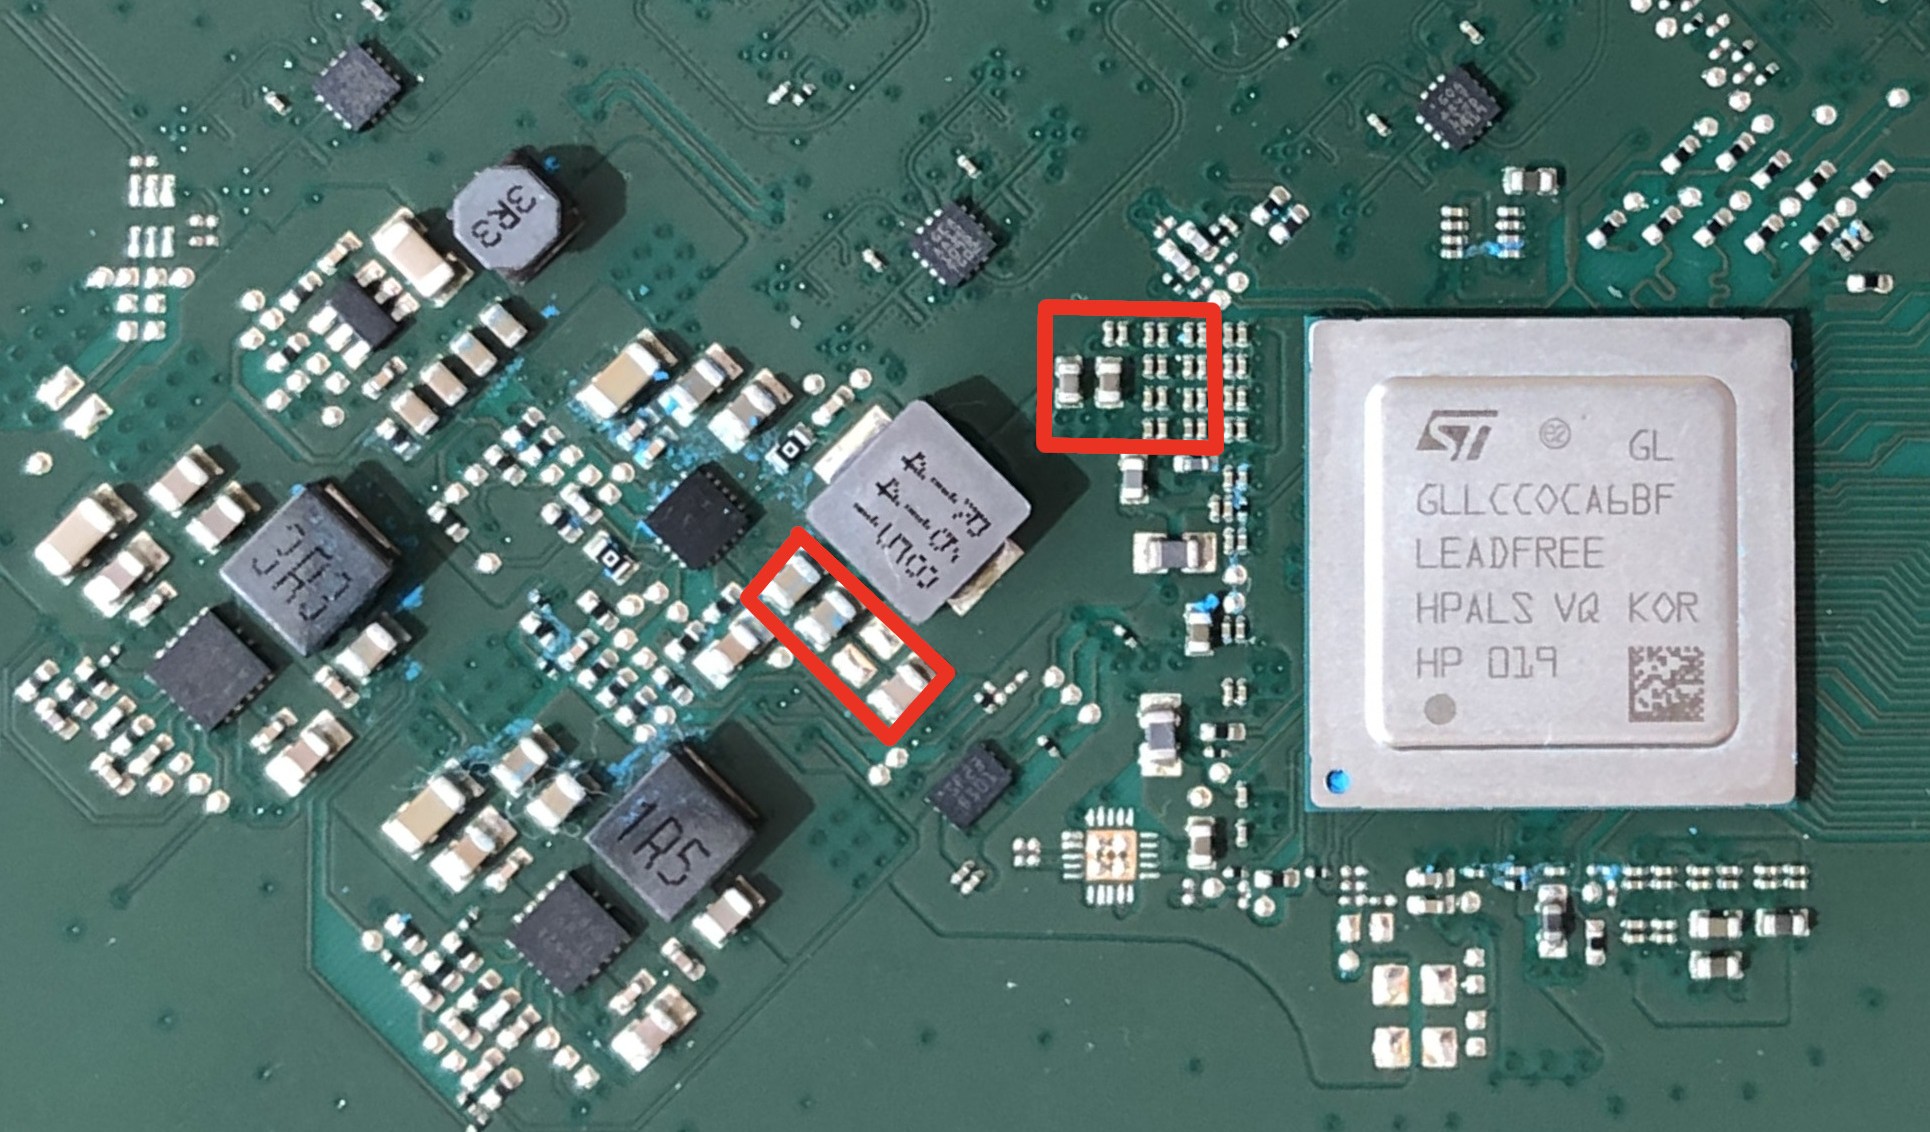 kuleuven-cosic/starlink-fi
Modchip à injection de fautes de tension pour l'évaluation de sécurité en boîte noire des terminaux Starlink, contournant la vérification de…
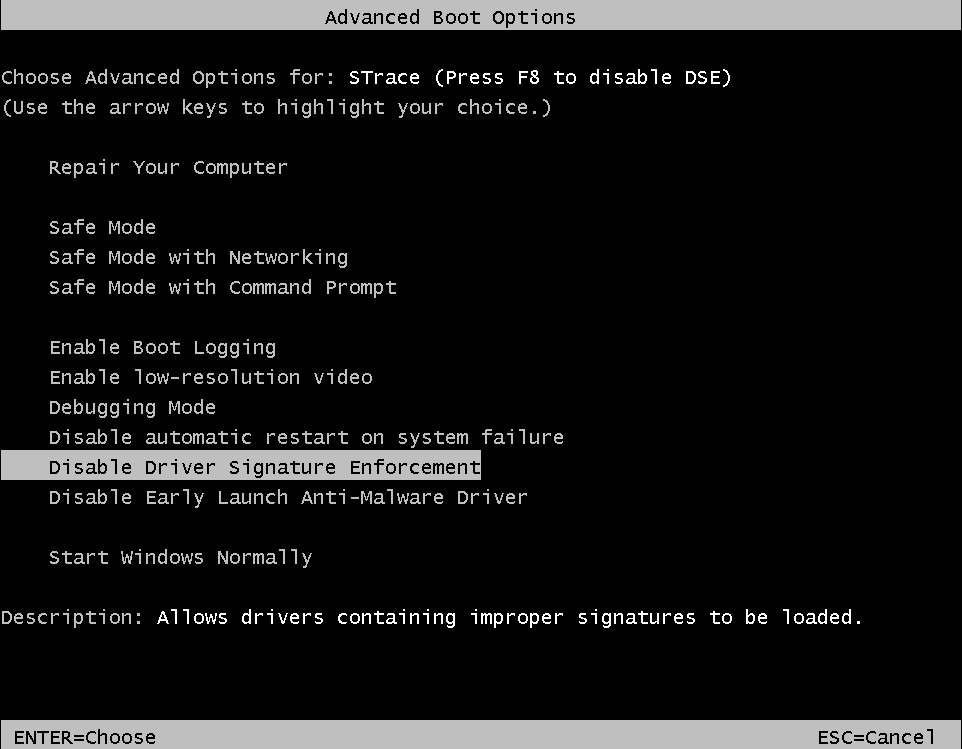 mandiant/strace
Un outil de réimplémentation de DTrace sur Windows
 darwinsec/defcon-kql-kung-fu-22
Slides d'atelier du DEF CON Cloud Village enseignant KQL pour l'analyse des journaux de sécurité cloud, avec des exercices pratiques dans un espace…
 sneakid/dc30-phineastalk
Diapositives de la conférence que nous avons présentée en tant qu'UniPi au Red Team Village du DefCon.
 codextf2/burp2malleable
Petit utilitaire Python que j'ai écrit pour transformer les requêtes HTTP de Burp Suite en profils Malleable C2 de Cobalt Strike.
 iilegacyyii/exportdumper
Un petit outil que j'ai créé pour dumper la table d'exportation des fichiers PE. Le principal cas d'utilisation visait le proxying de DLL.
 mainframed/dc30_workshop
Conteneur de l'atelier DEFCON 30 sur le buffer overflow mainframe
 live-ctf/livectf-defcon30
Collection de binaires des épreuves du CTF DEF CON 30, de scripts de build et de scripts de résolution pour s'entraîner à l'exploitation binaire et…
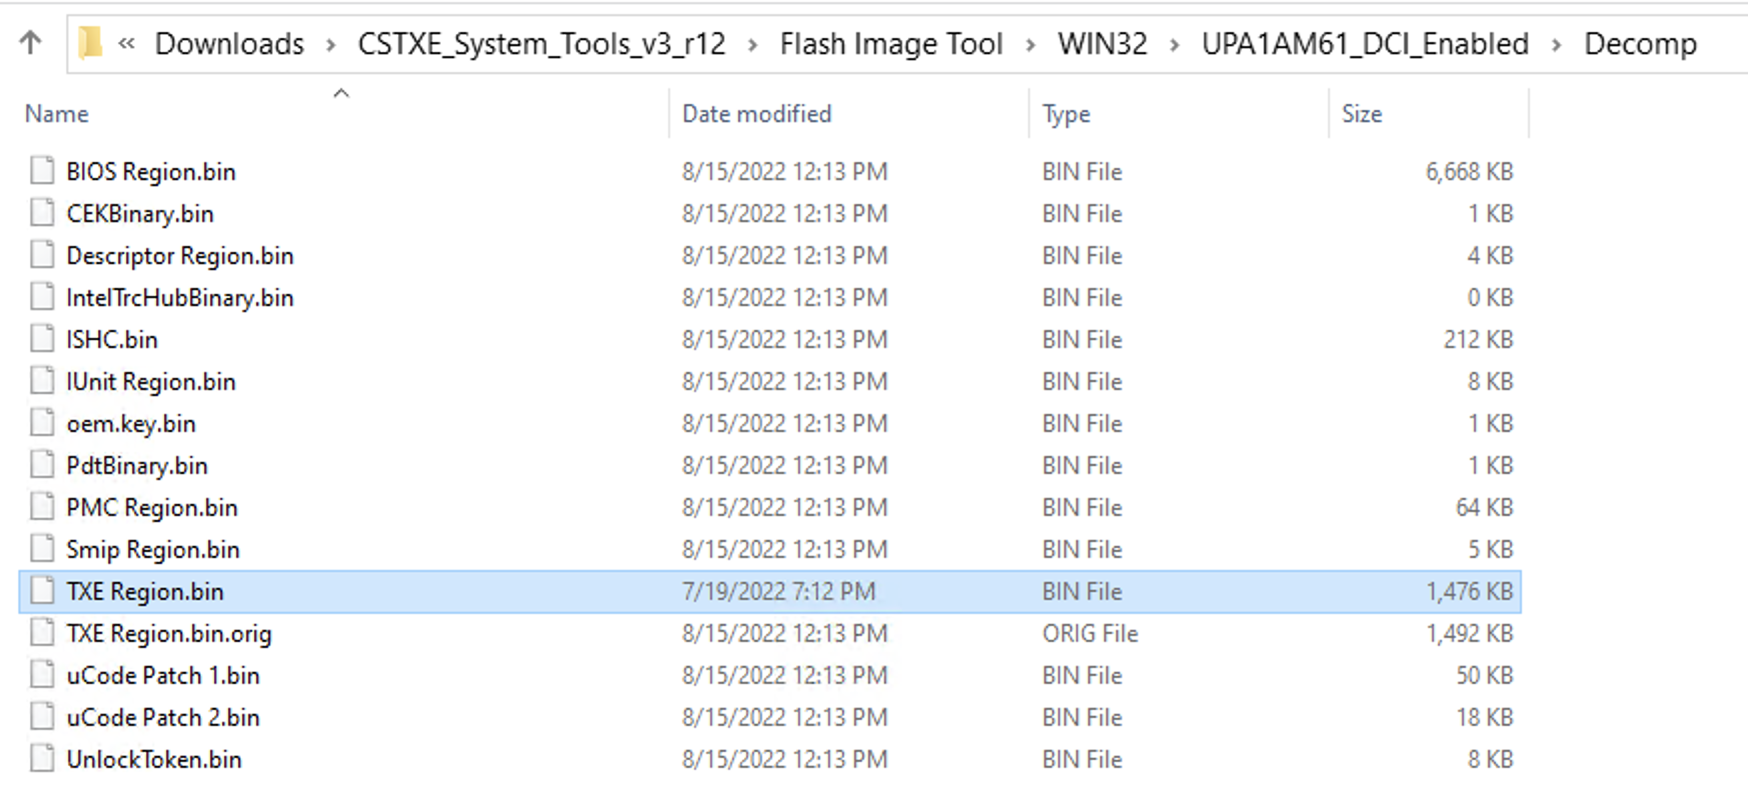 xenokovah/inteltxe-poc
Preuve de concept JTAG Intel Management Engine - Instructions 2022
 anssi-fr/dfir4vsphere
Module Powershell pour la forensique VMWare vSphere