
test-fuzz
 trailofbits/test-fuzz
Macros Rust et sous-commande Cargo pour automatiser le fuzzing avec afl.rs, y compris la génération de corpus et l'implémentation du harnais,…
dynamic-analysis-sandboxingvulnerability-analysiscode-analysis+1
214
trailofbits/test-fuzzMacros Rust et sous-commande Cargo pour automatiser le fuzzing avec afl.rs, y compris la génération de corpus et l'implémentation du harnais,…
 trailofbits/fickling
Un décompilateur de pickling Python et un analyseur statique
 sunnypatell/basalt
Le tout premier vérificateur d'aléas au monde pour NVIDIA Blackwell (sm_120), avec un assembleur et un ordonnanceur comparés octet par octet à leur…
 trailofbits/not-slithering-anywhere
La version Python de notre application vulnérable Not Go-ing Anywhere
 trailofbits/reverie
Implémentation efficace du système de preuve à divulgation nulle de connaissance KKW pour des anneaux arbitraires, offrant au prouveur et au…
 kaandemir993/acrstealer-custom-protocol-credential-theft-payload-extraction-analysis
Analyse d'ingénierie inverse d'AcrStealer, un voleur d'informations sophistiqué qui utilise des protocoles personnalisés, le vol d'identifiants de…
 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 stuxctf/slythestx
Outil d'audit de sécurité des applications mobiles axé sur l'automatisation de l'analyse SAST, l'identification des technologies sous-jacentes (React…
 tracebyte8/systrace
Moniteur d'appels système Linux utilisant ptrace pour tracer l'activité des fichiers, des processus, du réseau et de la mémoire, avec isolation des…
 trailofbits/break-golf
Golf de cryptanalyse : casser des schémas et le prouver en Lean 4. Tableau de preuve de concept.
 platanor/hardware-compliance-handbook
Base de connaissances prête pour l'IA des réglementations de sécurité et de conformité pour les fabricants de matériel et d'appareils connectés -…
 vollragm/ghostdebug
Débogueur utilisant des hooks furtifs pour échapper à la détection des débogueurs
 arian-gogani/enforcement-coverage
Détecte les routes API dont l'autorisation est plus faible que celle de leurs homologues. A récupéré la CVE-2026-45316 à partir du code source.…
 thisistfs/rogue-framework
Poste de travail de bureau pour le fuzzing AFL++, l'émulation QEMU multi-architecture, le développement de harness, l'analyse headless avec Ghidra,…
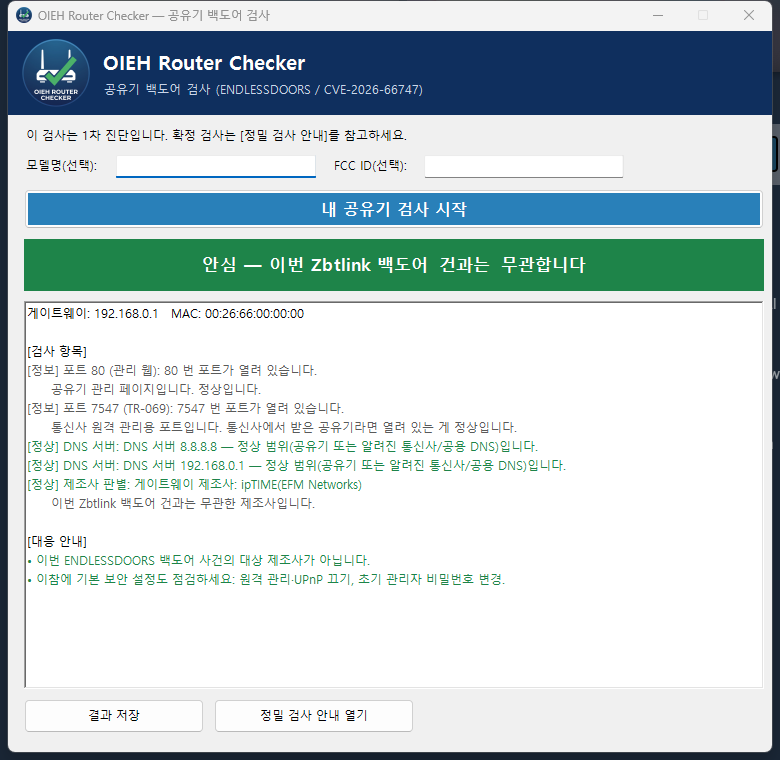 oiehnow/oieh-router-checker
Programme Windows qui vérifie en un clic si votre routeur est ciblé par le backdoor Zbtlink ENDLESSDOORS (CVE-2026-66747).
 kyos-public/keycloak-cve-2026-18963-hunt
Recherchez des traces d'exploitation de CVE-2026-18963 (prise de contrôle de compte non authentifiée dans Keycloak) dans la base de données Keycloak.
 awarexone/agentic-bug-hunter
Kit de chasse aux bug bounty propulsé par l'IA, qui fonctionne avec ou sans abonnement.
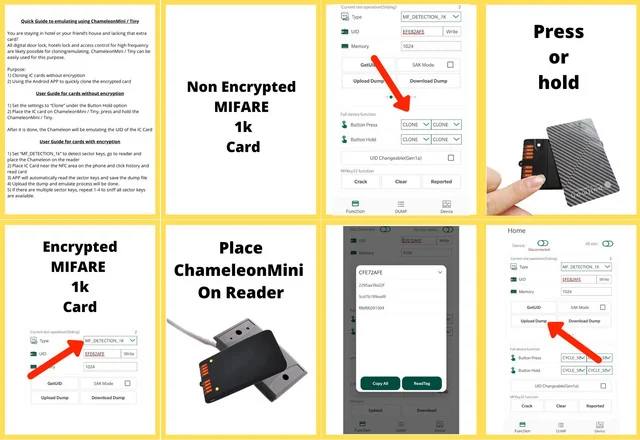 rfidresearchgroup/chameleonmini
Outil de sécurité NFC/RFID portable pour émuler et cloner des cartes à puce sans contact, lire des étiquettes, sniffer le trafic RF et récupérer les…