
CVE-2026-33634-Scanner
 fevar54/cve-2026-33634-scanner
Scanner de IOCs del ataque de cadena de suministro TeamPCP (CVE-2026-33634).
ioc-managementvulnerability-scannersnetwork-security+4
fevar54/cve-2026-33634-scannerScanner de IOCs del ataque de cadena de suministro TeamPCP (CVE-2026-33634).
 fevar54/cve-2026-0848-scanner---herramienta-de-detecci-n
Scanner de CVE-2026-0848 : détecte les installations de NLTK 3.9.2 ou inférieures vulnérables. Rapports JSON/HTML/CSV.
 avprince26/copy-fail-cve-2026-31431-python-golfing
Défi de golf Python pour copy.golf, axé sur la création d'un code minimal pour reproduire un comportement spécifique lié à une CVE.
 vynazevedo/fail-cve-2026-31431
Dépôt sans description ni contenu ; le nom fait référence à CVE-2026-31431 mais aucune fonctionnalité n'est documentée.
 mufti22/cve-2025-49844-redishell-vulnerability-scanner
Vérifie les serveurs Redis pour la vulnérabilité use-after-free CVE-2025-49844 (RediShell), en effectuant une vérification sûre sans exploitation…
 miguelm001/vulescanjndilookup
OUTIL AUTOMATISÉ POUR LA DÉTECTION DE LA VULNÉRABILITÉ CVE-2021-44228
 leekanghyun/axios-security-guide
# Guide de réponse à la vulnérabilité d'injection CRLF dans Axios (CVE-2026-40175) et analyse de la migration basée sur fetch
 atalovesyou/openclaw-security-checker
Vérifiez si votre configuration d'agent IA est vulnérable à CVE-2026-33579
 bilal3755/detecting_blue_hammer_vuln
Requête de chasse aux menaces pour la fenêtre CVE de bluehammer CVE-2026-33825
 belazy167/next-picomatch-cve-repro
Reproduction minimale pour le bundling de picomatch 4.0.3 (CVE-2026-33671) avec Next.js 16.2.4
 azhariramadhan/cve-2026-39047
Framework d'exploitation d'imprimantes pour les tests de sécurité via le port brut 9100, avec livraison de payloads PCL, bombardement DoS, codes QR…
 ashleyt3/docker-socket-risk-demos
Source compagnon pour la vidéo YouTube « Stop Mounting docker.sock — Run Trivy Without Giving Away Root Access — (inspired by CVE-2026-33634) »
 anggatechi/mass-scanner-cve-2026-3891
Scanner de masse basé sur Python pour valider un comportement AJAX spécifique de WordPress dans des environnements autorisés, prenant en charge la…
 praiseimafidon/version_vulnerability_scanner
Un scanner de vulnérabilités pour Firefox et Thunderbird qui vérifie si vos versions sont obsolètes et vulnérables à la CVE-2024-9680.
 anggatechi/mass-scanner-cve-2026-1405
# Scanner de masse WordPress pour la détection de l'exposition à CVE-2026-1405.
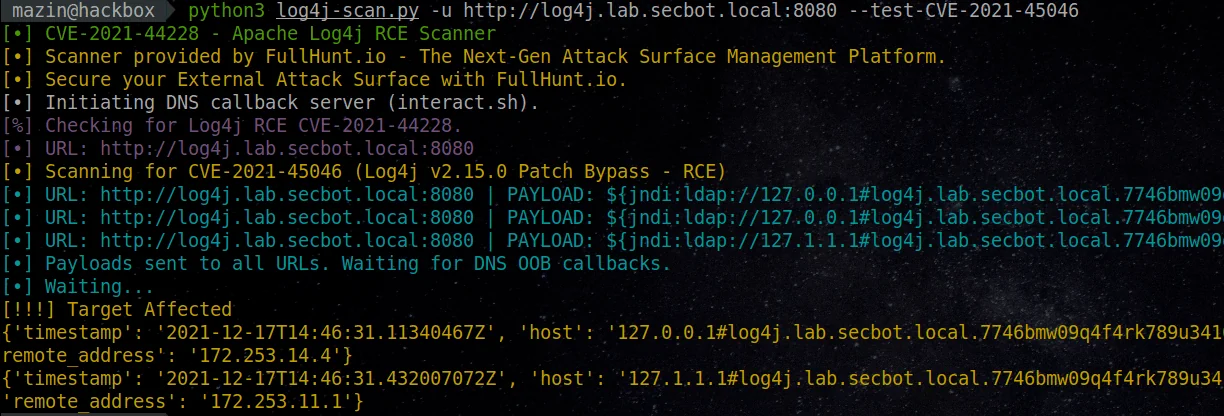 ananya-0306/log-4j-scanner
Un scanner entièrement automatisé, précis et complet pour détecter la vulnérabilité log4j RCE CVE-2021-44228
 4jfinder/4jfinder.github.io
Page consultable pour la liste des fournisseurs et logiciels concernés par CISA Log4j (CVE-2021-44228)
 3pplus/loguccino
Outil d'analyse et de correction pour CVE-2021-44228 et les préoccupations liées à log4j.