
chrome-vuln-scanner
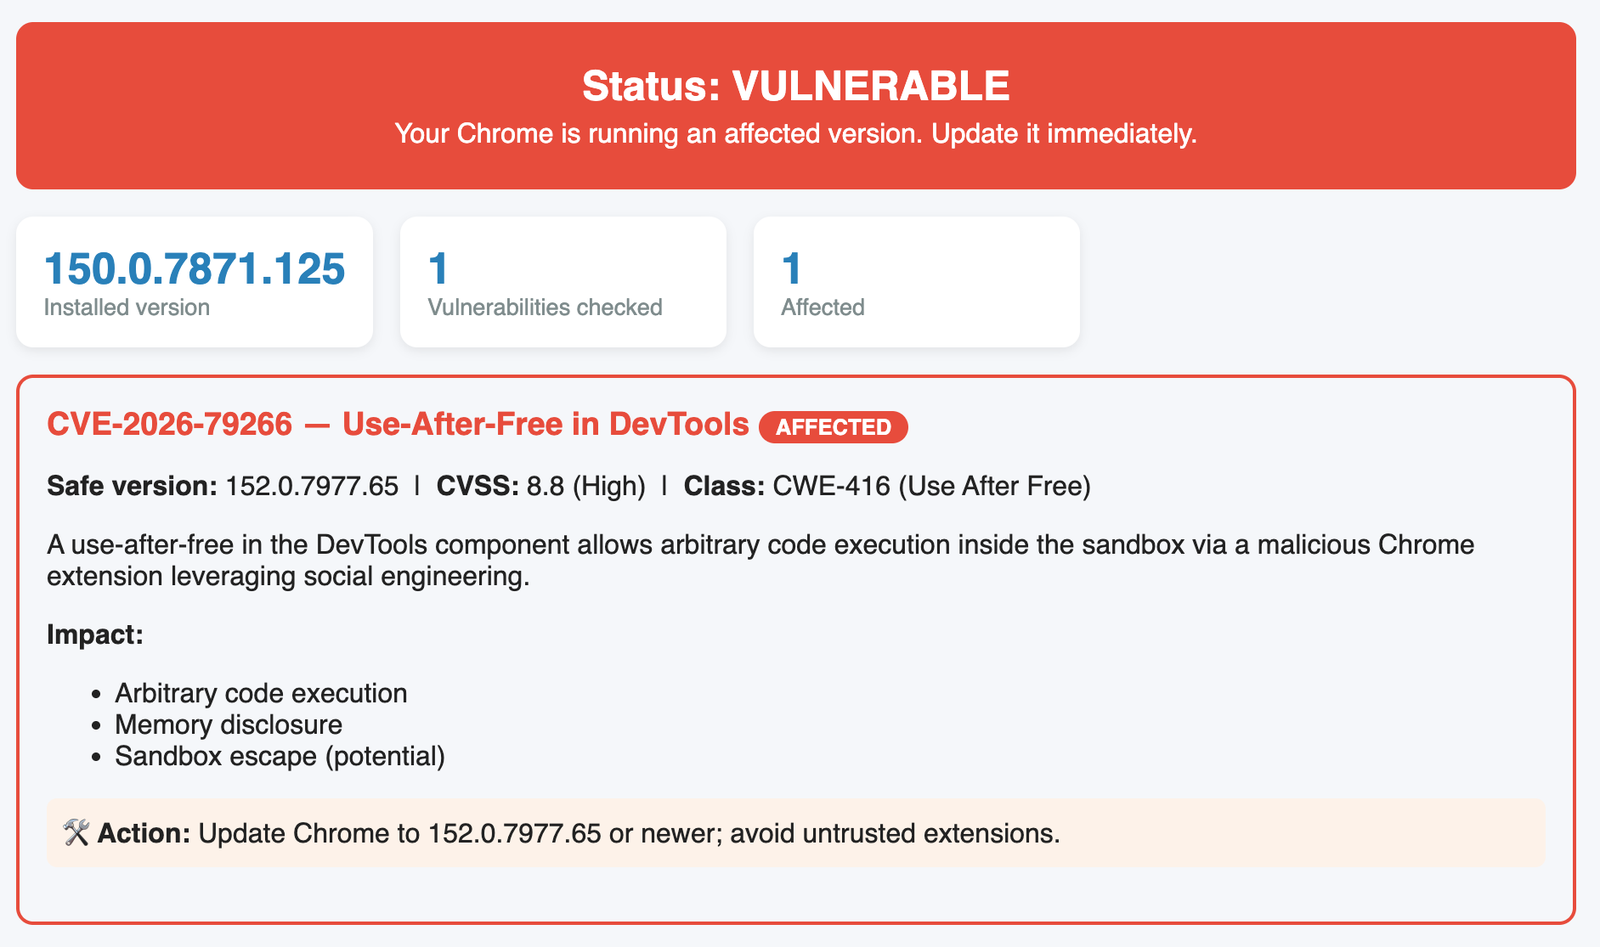
Vérifiez la CVE-2026-79266. Une use-after-free dans le composant DevTools permet l'exécution de code arbitraire dans le sandbox via une extension…

Vérifiez la CVE-2026-79266. Une use-after-free dans le composant DevTools permet l'exécution de code arbitraire dans le sandbox via une extension…

Outil d'enquête d'exposition non destructif pour évaluer les surfaces du portail d'authentification User-ID de PAN-OS liées à CVE-2026-0300,…

# Vérificateur de vulnérabilités multi-OS pour CVE-2026-31431 (noyau Linux) et CVE-2026-41940 (cPanel)

Paranoïaque désactive la prise en charge d'IPsec ESP sous Linux (esp4/esp6) et la prise en charge de RxRPC.

Script de reconnaissance élite pour auditer la pile HTTP/2 d'Apache contre les corruptions mémoire (CVE-2026-23918). Fonctionnalités : forçage de…

Audite et durcit les systèmes Linux contre l'élévation de privilèges locale AF_ALG (CVE-2026-31431) en vérifiant l'exposition de l'API crypto du…

# Playbook Ansible pour détecter et corriger CVE-2026-31431 (Copy Fail) - Vulnérabilité d'élévation de privilèges locale du noyau Linux

BPF LSM bloqueur pour CVE-2026-31431 (Copy Fail) - remédiation sans redémarrage pour OpenShift 4

Leurre trompeur conçu pour simuler et surveiller les tentatives d'exploitation ciblant CVE-2026-0300, capturant le comportement des attaquants à des…

Un playbook Ansible pour atténuer la vulnérabilité CVE-2026-31431 sur les OS basés sur RHEL et Debian.

# Playbooks Ansible pour auditer et atténuer CVE-2026-31431 (« Copy Fail »), une vulnérabilité d'élévation de privilèges locale dans le module…

Framework de défense au niveau du noyau pour les vulnérabilités AF_ALG, doté d'un traçage de sockets eBPF, d'un durcissement Ansible et d'un auditeur…

Analyseur de vulnérabilités passif et en lecture seule pour détecter CVE-2026-41940 dans cPanel & WHM. Effectue une prise d'empreinte basée sur la…

Copie Échouée (CVE-2026-31431) est une faille logique dans le module algif_aead du noyau Linux — faisant partie de l'API crypto userspace AF_ALG.…

Rôle Ansible qui applique et vérifie l’atténuation modprobe.d pour CVE-2026-31431 en désactivant le module noyau algif_aead, avec des contrôles de…

Scanne les instances GitHub Enterprise Server à la recherche des CVE-2026-3854 et CVE-2026-4821, offrant une détection basée sur les versions avec…

Outil proactif d’audit de sécurité. Pour votre dépôt GitHub, vous souhaiterez une description qui met en avant sa sécurité (non intrusive) et son…

Désolé, indicateurs de compromission (IOCs) du rançongiciel (.sorry), règles YARA et analyse forensique - campagne CVE-2026-41940 cPanel