
GateKeeper
 gmh5225/gatekeeper
Passerelle d'accès SSH auto-hébergée en Go avec authentification OIDC/LDAP, RBAC, MFA, enregistrement de session, export d'audit, chiffrement au…
authentication-authorizationdefensive-toolsencryption-decryption-tools+6
gmh5225/gatekeeperPasserelle d'accès SSH auto-hébergée en Go avec authentification OIDC/LDAP, RBAC, MFA, enregistrement de session, export d'audit, chiffrement au…
 gmh5225/ghidra_svr_bridge
Plugin Binary Ninja qui synchronise l'analyse de manière bidirectionnelle avec un dépôt Ghidra Server, via un sous-processus de pont Java.
 gmh5225/github-gato
Outil d'énumération et d'attaque des runners auto-hébergés GitHub
 gmh5225/gmh5225
Chaîne d'outils de recherche en sécurité basée sur LLVM : NeverC, un compilateur croisé C23, et NeverD, un moteur d'analyse binaire et de…
 mitsu-bis/security-portfolio
Portefeuille de sécurité regroupant des découvertes originales issues de divulgations responsables, des write-ups de CTF et de laboratoires, des…
 les-k/wp-secure-mcp
Un plugin WordPress exposant un serveur MCP via l'API REST, avec le modèle de sécurité comme point central -- comble la faille de contournement OAuth…
 9pings/fad-checker
Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…
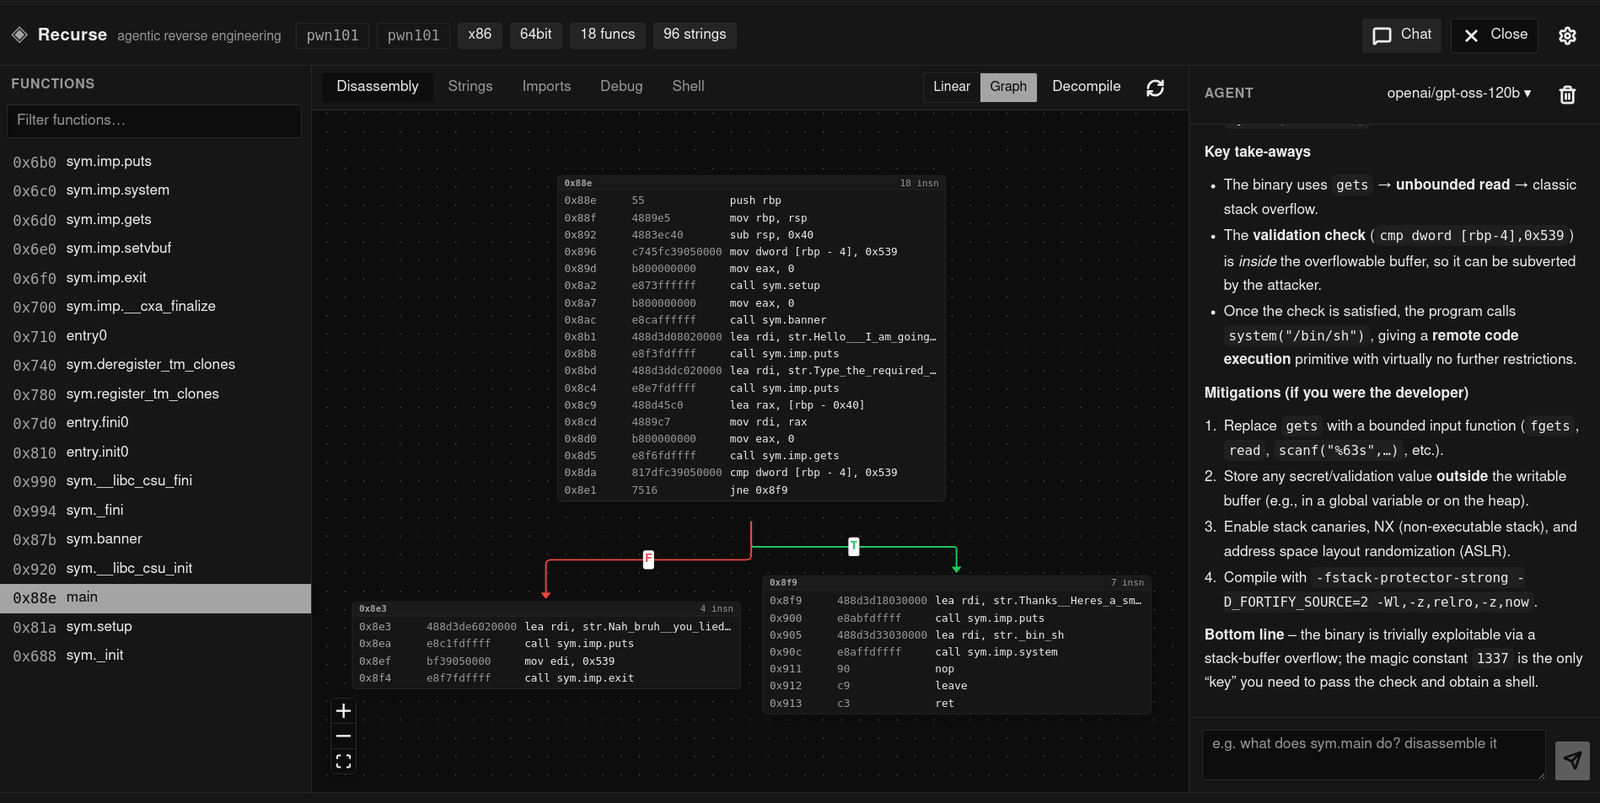 recurse-labs/recurse
IDE d'ingénierie inverse agentique avec un désassembleur multi-architecture en pur Rust, un décompilateur natif, un débogueur et un agent LLM pour…
 himitsushell/himitsushell
protecteur de script shell (obfuscation, interpréteur embarqué, DRM) - invisible au traçage du noyau
 t0xodile-swig/http3-adapter
Extension Burp Suite qui intercepte les requêtes et les envoie via HTTP/3, en convertissant les réponses pour Burp, avec prise en charge des requêtes…
 w4r10ck423/envvisualizer
Analyse et visualise /proc/self/environ sur des machines Linux compromises — catégorise les variables d'environnement par stack technique (AWS,…
 kevincrrl/evillimiter-ng
EvilLimiter Next Generation : surveiller, analyser et limiter la bande passante
 navikt/cplt
Bac à sable pour agents de codage IA. Exécute Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose ou un shell simple dans un bac à…
 onyks-os/transparenttorproxy
A Linux CLI utility that transparently routes all system traffic through the Tor network using nftables. It enables rapid IP rotation and easy…
 top-celestial-company-ltd/dros-vep-lite
Implémentation de référence ouverte du protocole VEP (RFC-010) : une suite déterministe de sandbox et de benchmarks évaluant le confinement…
 broskigx/oihk-pentesting
Moteur autonome de test d'intrusion par IA multi-agents : un bac à sable d'outils gouverné, une porte immuable de preuve et de validation, et un…
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…
 nationwide-group-oss/cryptoptic
Scanner basé sur CodeQL qui inventorie les appels de fonctions cryptographiques à travers les dépôts et les organisations GitHub, produisant une…