

revng
 revng/revng
Framework open source d'analyse binaire et décompilateur construit sur LLVM et QEMU, élevant les binaires vers une représentation intermédiaire…
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+6
1.8k
revng/revngFramework open source d'analyse binaire et décompilateur construit sur LLVM et QEMU, élevant les binaires vers une représentation intermédiaire…
 gmh5225/linux-iptables-firewall-ultrafirewall
Boîte à outils de pare-feu Linux défensive combinant des règles IPTables et une configuration du noyau pour protéger les hôtes et les serveurs contre…
 gmh5225/linux-kernel-debugger
Module de débogage matériel du noyau permettant de vider les opérations des rootkits et d'inspecter l'activité au niveau du noyau pour l'analyse de…
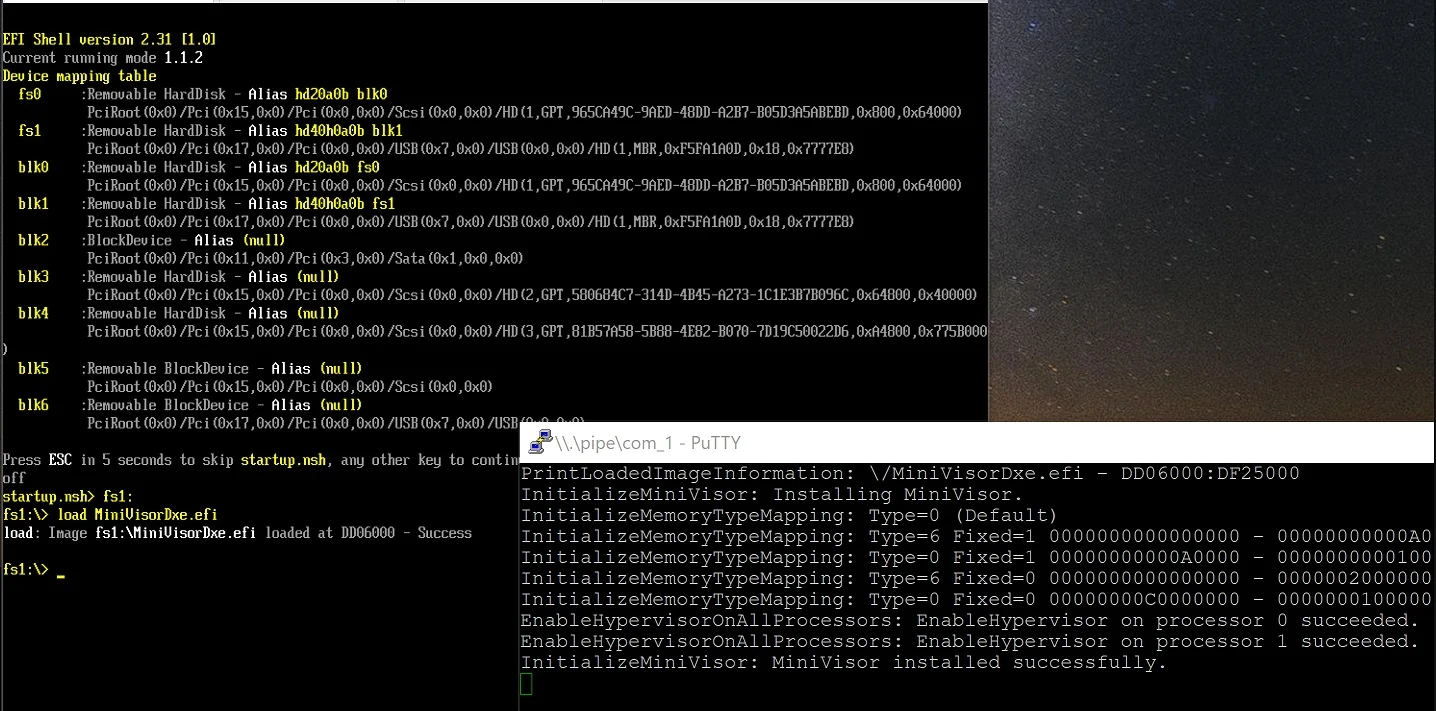 tandasat/minivisorpkg
L'hyperviseur UEFI de recherche qui prend en charge le démarrage d'un système d'exploitation.
 mrexodia/titanhide
Pilote de noyau Windows qui hooke les fonctions Nt* de la SSDT pour dissimuler les débogueurs et les processus aux vérifications anti-débogage, avec…
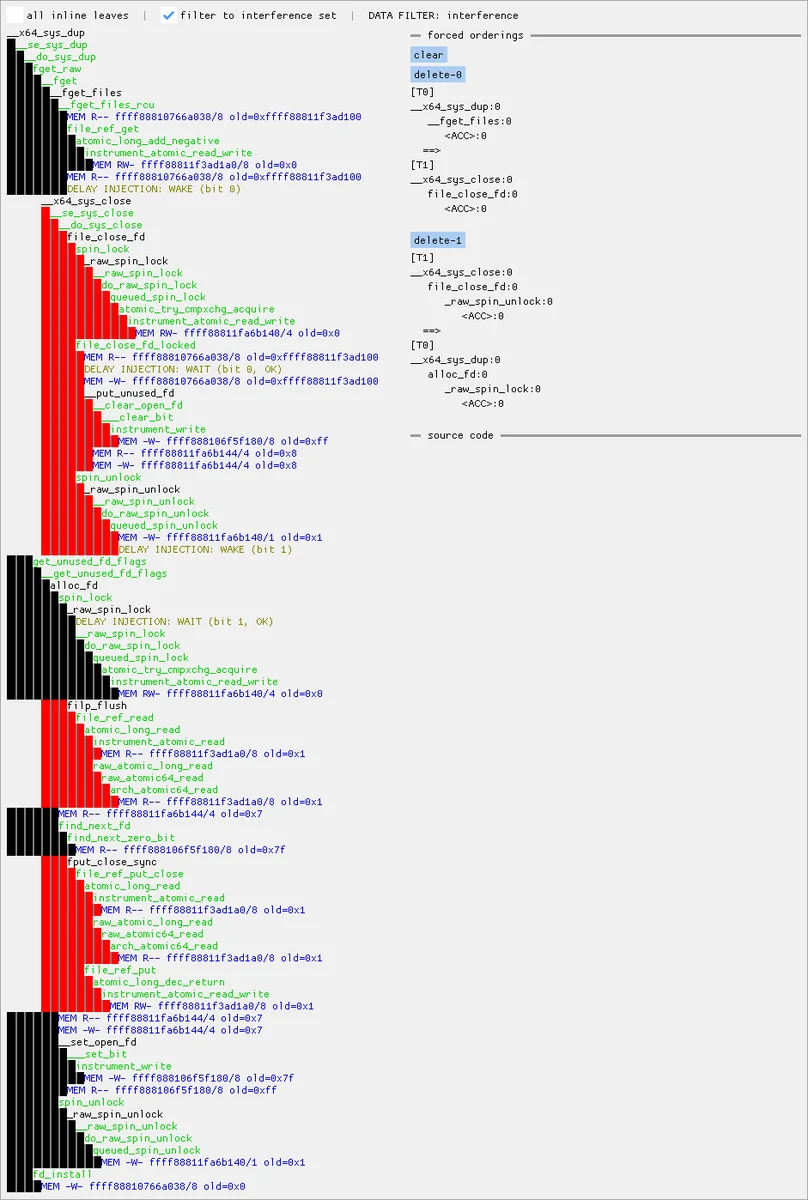 googleprojectzero/maccconc
Boîte à outils pour explorer les conditions de course du noyau Linux à l'aide des traces KCOV : visionneuses GUI et terminal pour l'exécution…
 githubsecuritylab/seclab-taskflow-agent
Framework multi-agents compatible MCP pour des workflows agentiques déclaratifs pilotés par YAML, utilisé pour l'audit de code assisté par IA, le…
 githubsecuritylab/seclab-taskflows
Exemples de flux de tâches d'agents IA et de serveurs MCP pour auditer le code source, trier les problèmes et détecter les vulnérabilités dans les…
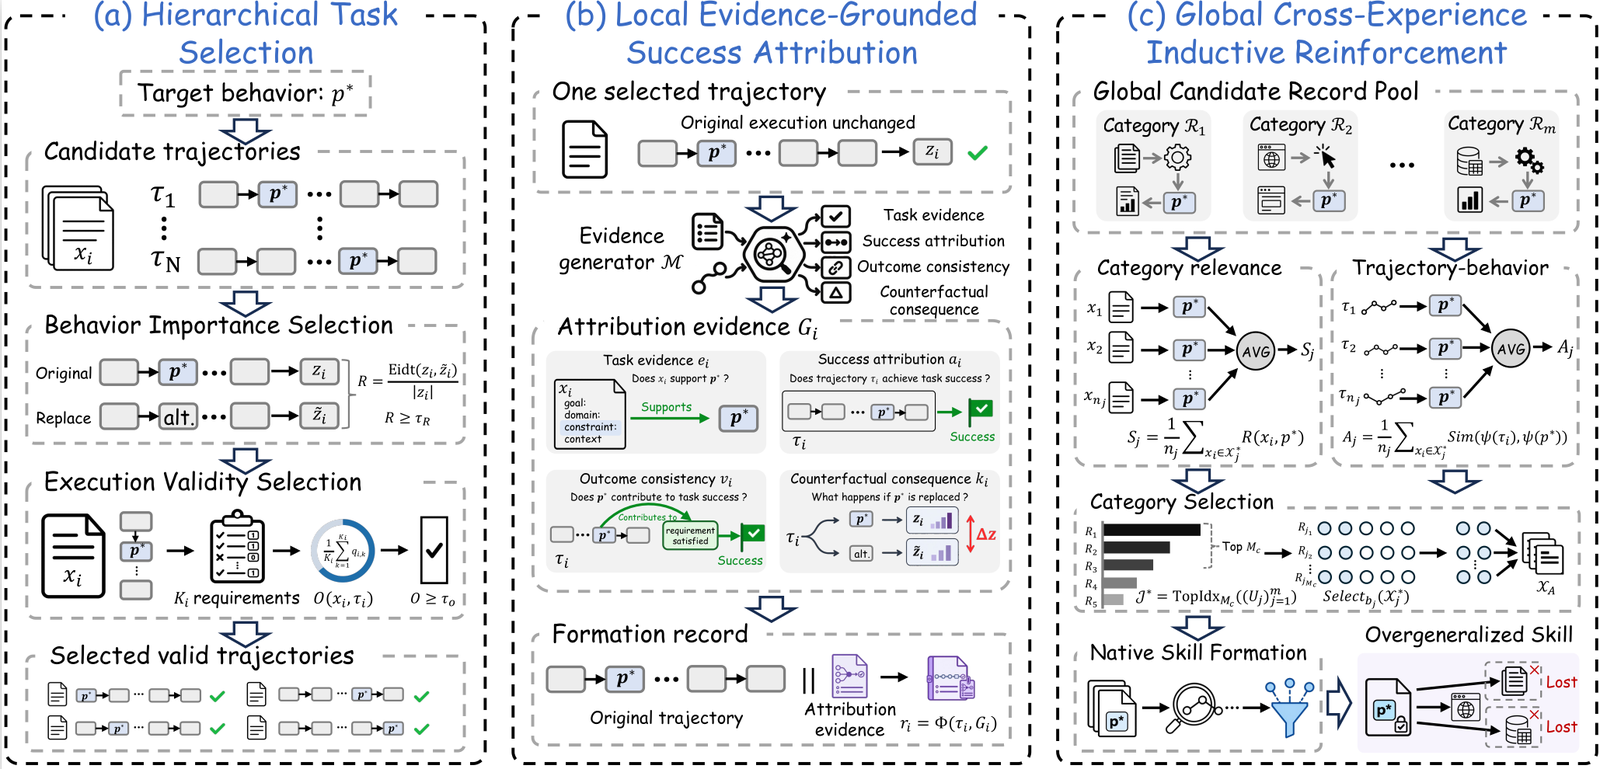 deep-jlu/skillpoison
Pipeline de recherche qui construit des expériences réussies vérifiées et les organise en enregistrements de formation afin d'empoisonner…
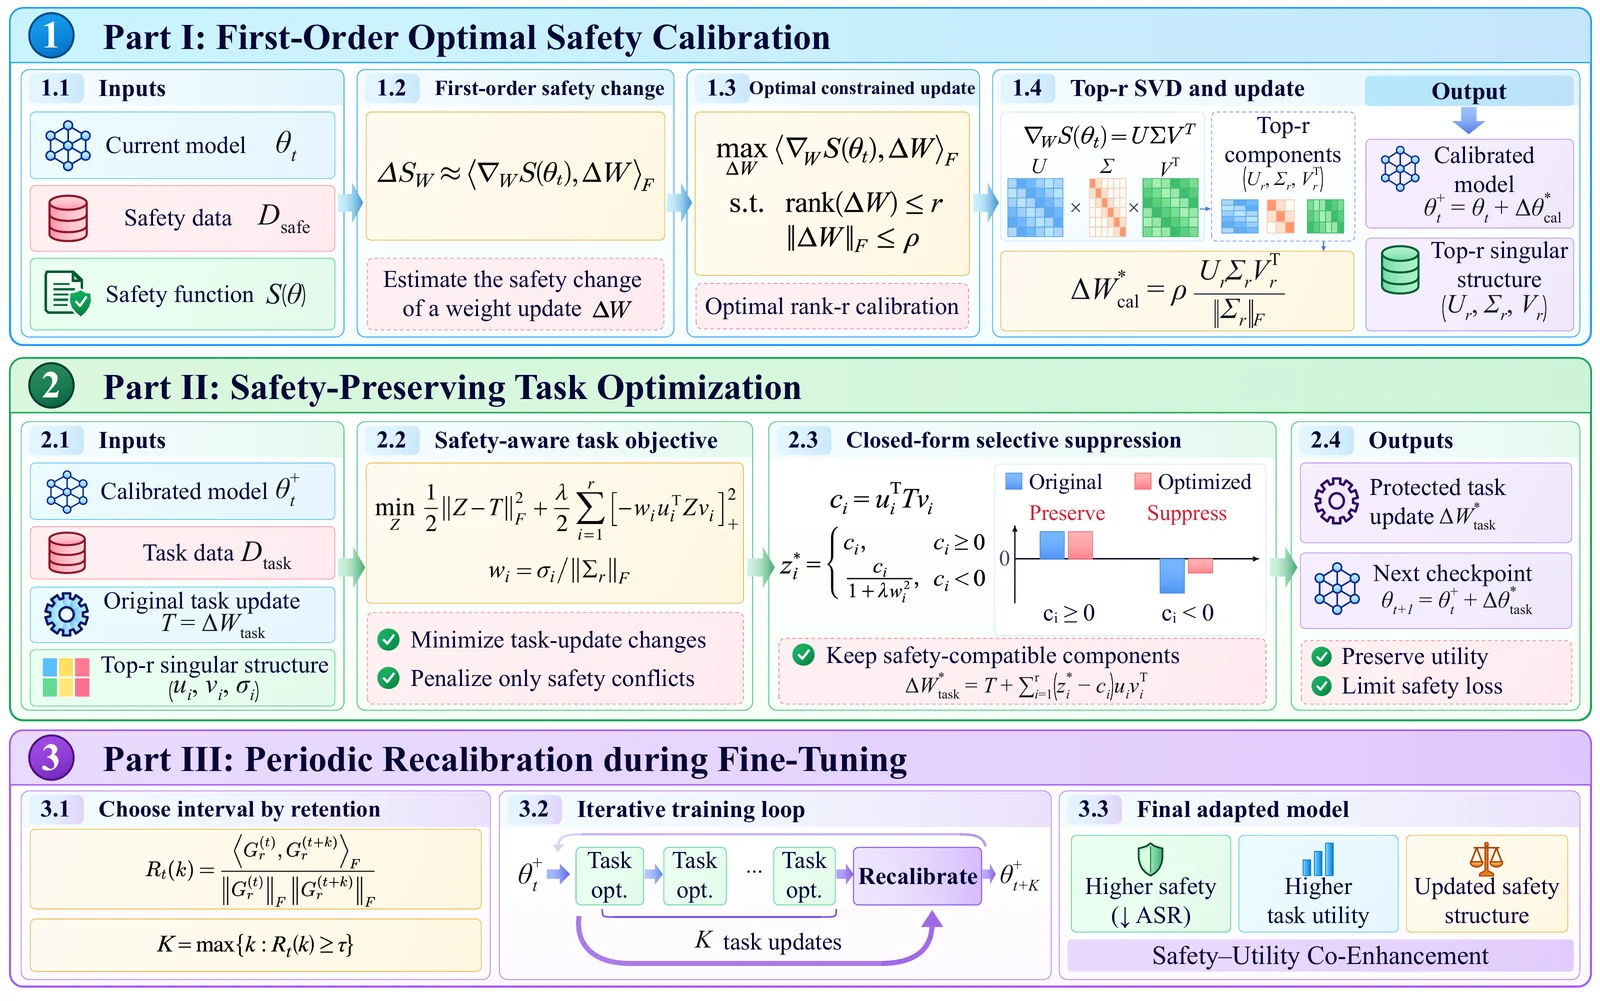 zju-llm-safety/ascent
Framework de fine-tuning qui applique un calibrage de sécurité optimal de premier ordre et un recalibrage périodique aux LLMs, préservant les mises à…
 sleepingbag945/dddd
Outil de collecte d'actifs par lots et de scan de vulnérabilités pour les red teams. Récupère les cibles depuis Hunter, Fofa et Quake, effectue du…
 clausing/scripts
Collection de scripts Python et Perl pour la criminalistique numérique, la réponse aux incidents et l'analyse réseau, incluant des outils de…
 quarkslab/qsynthesis
Synthétiseur Greybox conçu pour la désobfuscation des instructions d'assembleur.
 werew/qsynth-artifacts
Jeux de données de référence et artefacts de synthèse pour QSynth, contenant des fonctions C obfusquées par Tigress, des binaires x86_64, des traces…
 slowmist/knowledge-base
Base de connaissances organisée sur la recherche en sécurité blockchain, les rapports d'audit, les guides et les traductions couvrant les contrats…
 elnerd/get-netntlm
Module PowerShell pour obtenir le hash NetNTLMv2 de l'utilisateur actuel
 onescripter/wmiexec
Exécuter des commandes Windows à distance et capturer la sortie en utilisant uniquement WMI et PowerShell (sans remoting).
 xpn/randomtsscripts
Collection de scripts d'engagement RedTeam incluant la vérification des identifiants par défaut Pre2K via TGS, le déchiffrement des mots de passe…