test-certs-site
Un serveur simple pour héberger les certificats valides, révoqués et expirés requis par la Section 2.2 des Baseline Requirements du CA/Browser Forum.

Un serveur simple pour héberger les certificats valides, révoqués et expirés requis par la Section 2.2 des Baseline Requirements du CA/Browser Forum.

Le dépôt complet de tous les laboratoires disponibles dans le cadre du benchmark.

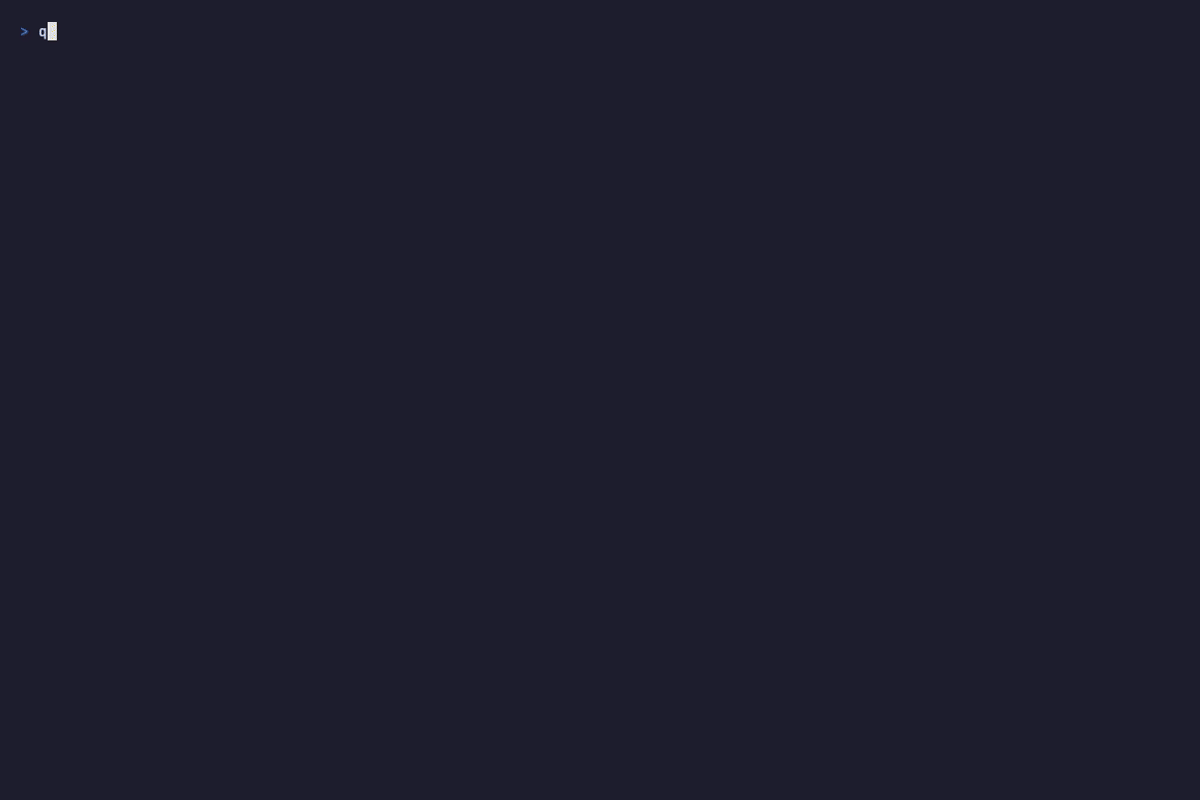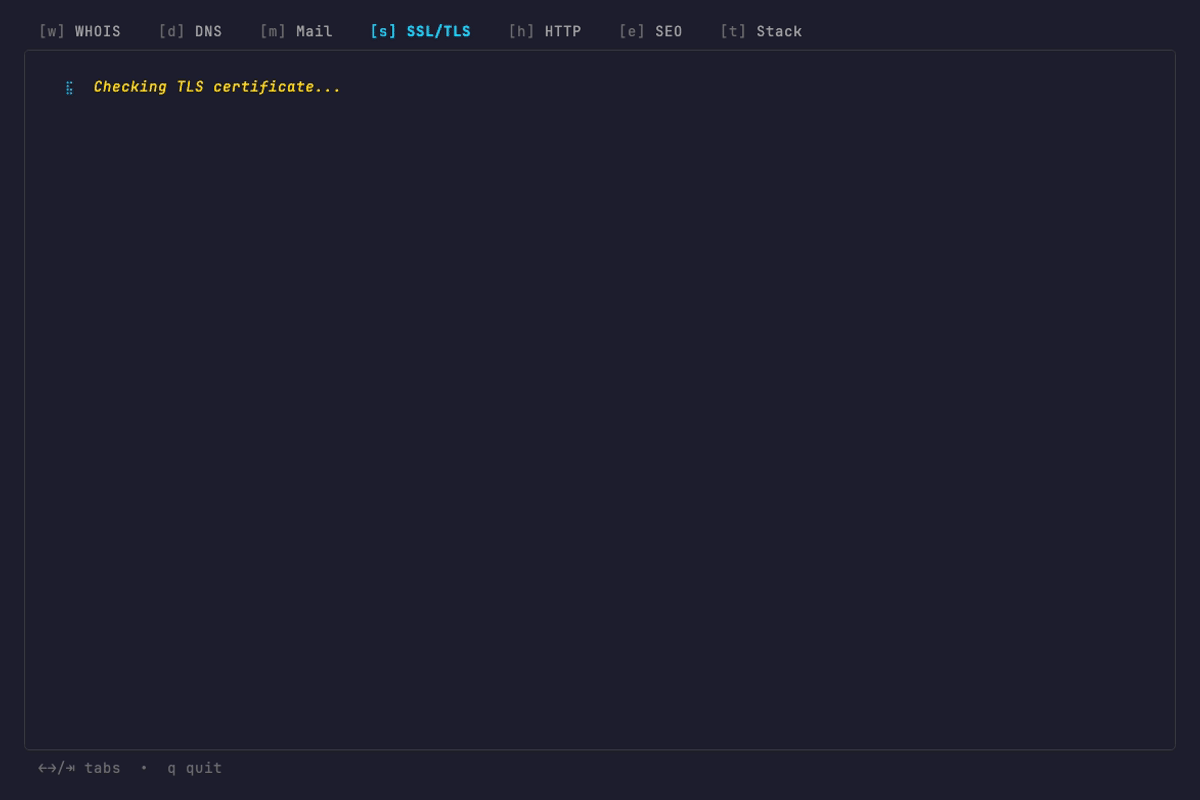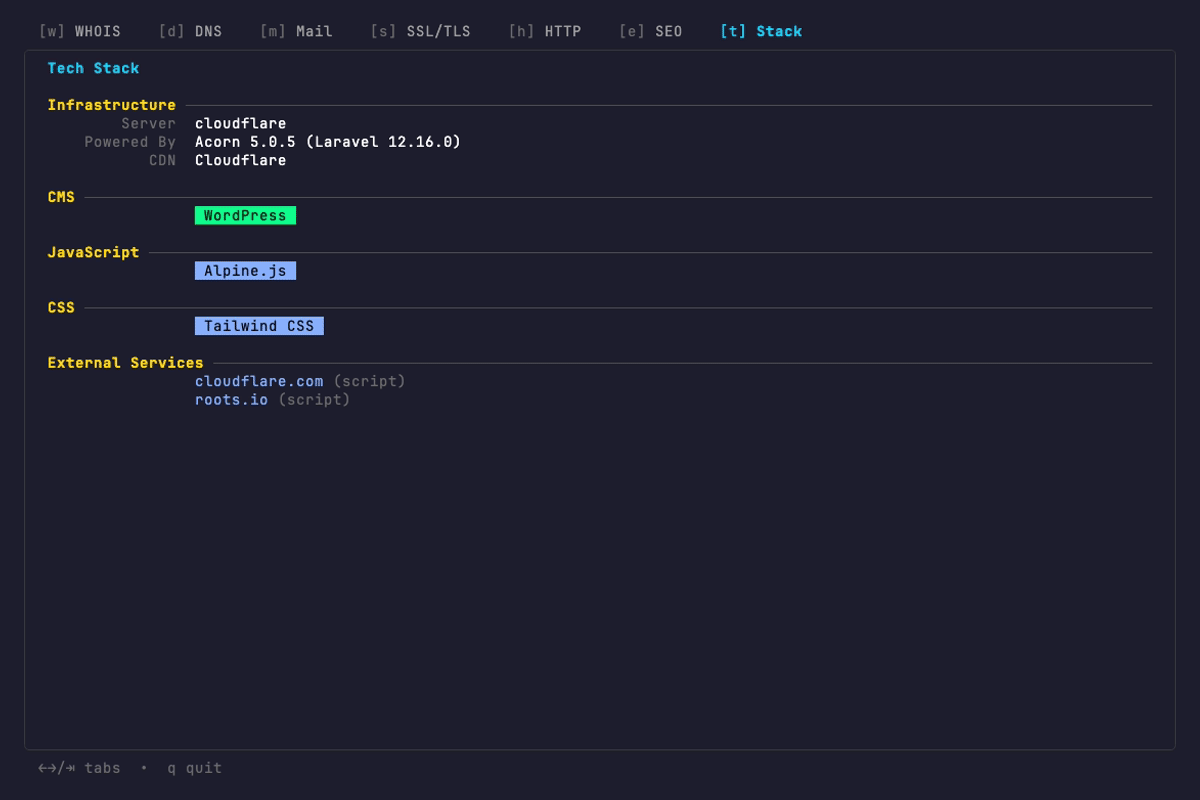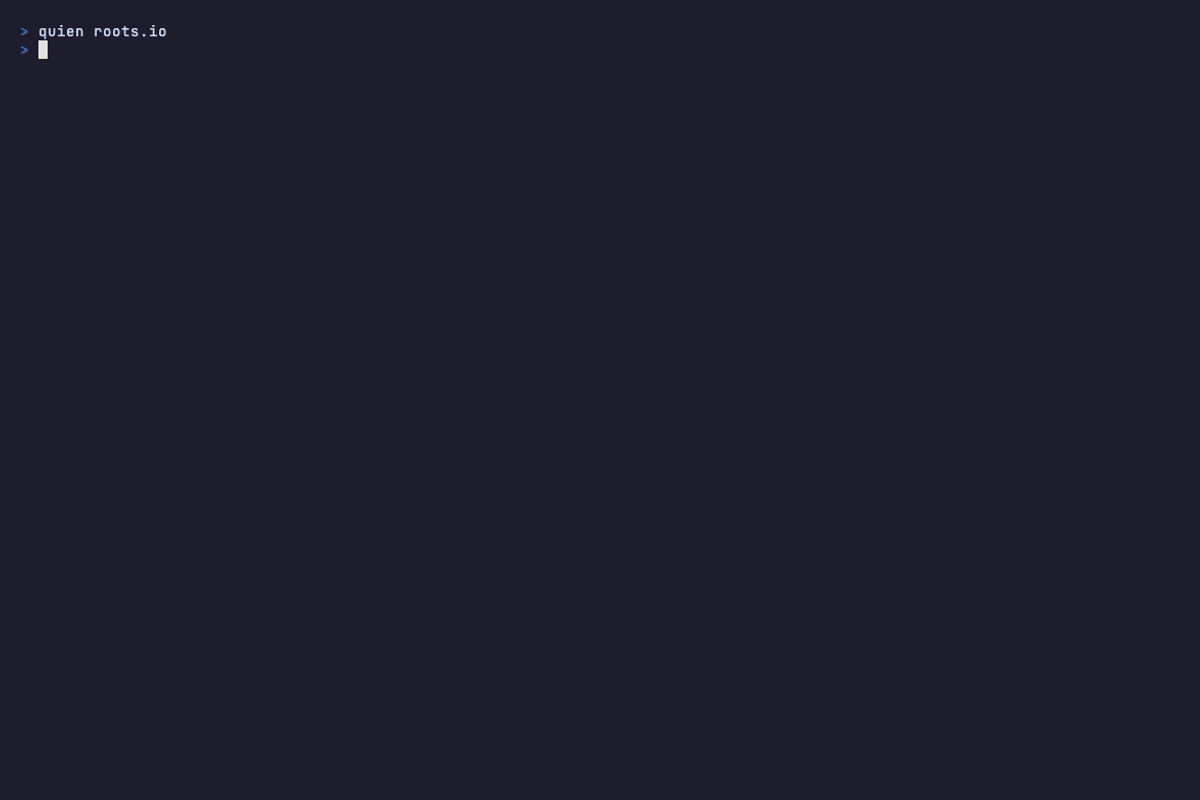
Un meilleur outil de whois et d'intelligence de domaine

Notes d'étude organisées et guide de préparation aux entretiens pour les postes d'ingénieur en sécurité, couvrant les réseaux, la sécurité web, la…

🔧 Corrigez les versions vulnérables dans les applications Next.js et React RSC avec une seule commande pour sécuriser contre CVE-2025-66478.…

Kit automatisé de détection, évaluation et correction pour SharePoint CVE-2025-53770 (CVSS 9.8). Comprend des scripts PowerShell pour vérifier l'état…

un paquet Dart pour analyser CVE-2025-55182 react2shell

Scanner de configuration statique qui signale les configurations nginx vulnérables au bug complex_value two-pass capture-clobbering (regex map +…

Wordpress Énumération des noms d'utilisateur / CVE-2017-5487, WordPress < 4.7.1 -

Boîte à outils de mitigation défensive et d'audit pour CVE-2026-54420 dans le plugin LiteSpeed cPanel, fournissant la détection de liens symboliques,…

🔎 Trouvez les serveurs d'origine des sites web derrière CloudFlare en utilisant les données de scan à l'échelle d'Internet de Censys.

Un programme pour tester les fonctionnalités WAF

Automated OSINT framework for reconnaissance, data harvesting, and threat intelligence gathering with modular crawlers, scanners, and extraction…

La boîte à outils IA pour construire des automatisations de navigateur fiables

Guide de tests de pénétration basé sur OWASP incluant des cas de test, des ressources et des exemples.

Automatisation de navigateur, exploration du web et contrôle d'appareils iOS + Android pour les agents IA. Instantanés CDP natifs Zig et économes en…

Système de défense de site web réactif alimenté par l'IA qui détecte les attaques, les analyse, et corrige automatiquement le code source en temps…

un remix Fedora axé sur le pentesting et l'outillage purple hat