SpringSource__spring-security-oauth_CVE-2018-1260_2-3-2-RELEASE

Bibliothèque de prise en charge d'OAuth et OAuth2 pour Spring Security, permettant une authentification et une autorisation sécurisées des API pour…

Bibliothèque de prise en charge d'OAuth et OAuth2 pour Spring Security, permettant une authentification et une autorisation sécurisées des API pour…

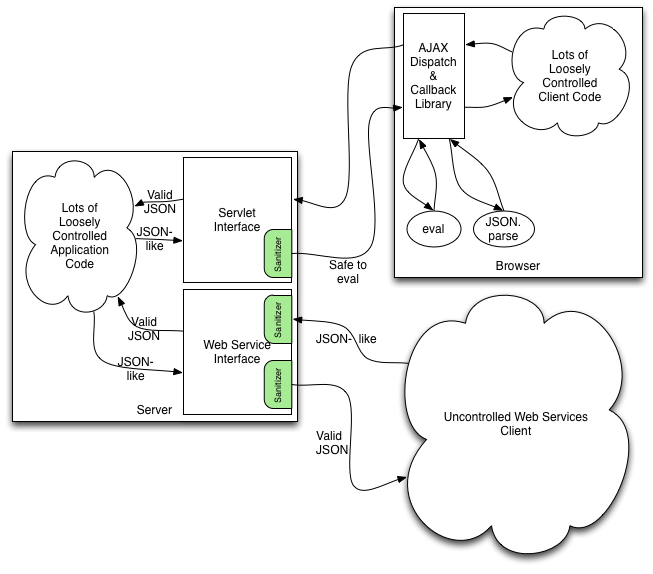
Bibliothèque Java qui convertit un contenu de type JSON malformé en JSON conforme aux normes et sûr, empêchant l'injection de code et garantissant…

Framework de sécurité Java fournissant des API d'authentification, d'autorisation, de cryptographie et de gestion de session pour sécuriser toute…

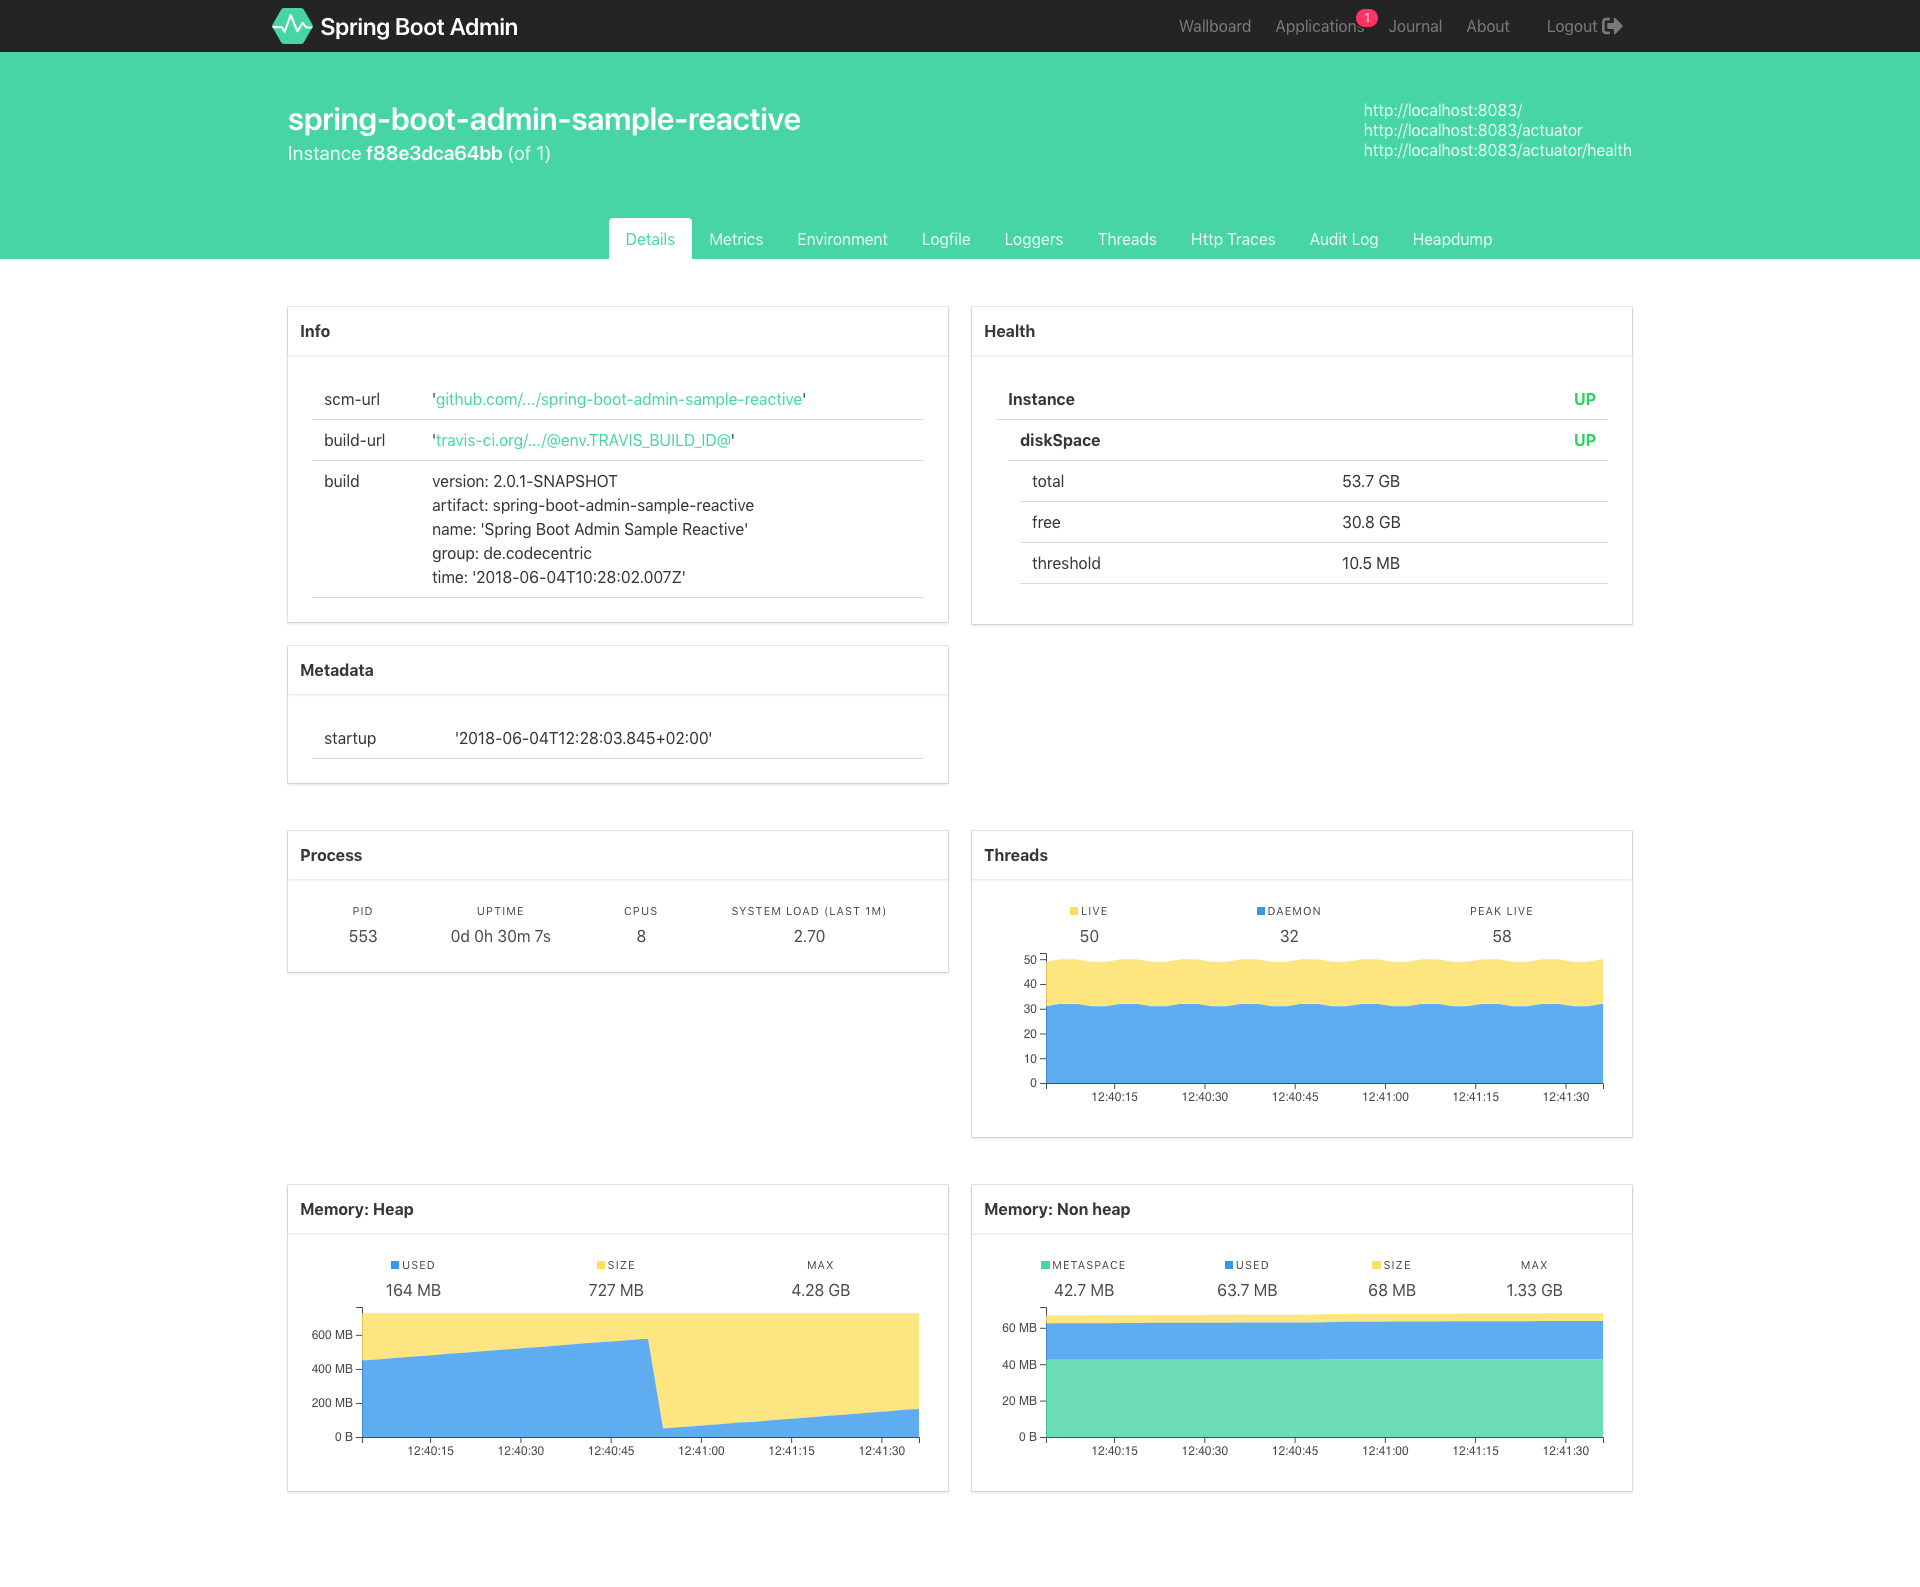
Interface d'administration pour la surveillance des applications Spring Boot avec vérifications de santé, métriques, gestion des logs, interaction…

Framework de bascule de fonctionnalités pour Java permettant l'activation de fonctionnalités à l'exécution, l'accès basé sur les rôles, le…

Solution open-source de gestion des identités et des accès offrant l'authentification, la fédération d'utilisateurs, l'authentification unique (SSO)…

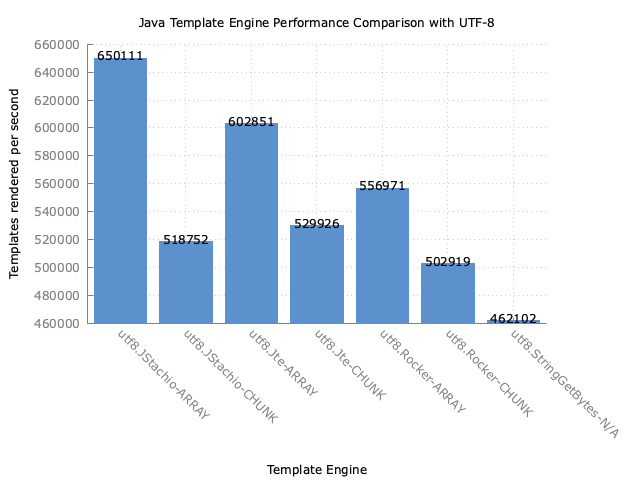
Moteur de templating Mustache Java type-safe avec validation de templates à la compilation, liaison de valeurs statique et échappement extensible…

Framework web léger Java 8 avec routage, filtres et service de fichiers statiques. Comprend un avis de sécurité pour les versions plus anciennes et…

Jakarta EE et runtime de serveur d'applications MicroProfile pour le développement et les déploiements conteneurisés, prenant en charge les…

Framework web léger en Java 8 pour créer des API REST et des applications web, avec routage intégré, service de fichiers statiques et prise en charge…

Bibliothèque de sécurité Java fournissant des encodeurs contextuels et des assainisseurs pour corriger automatiquement les vulnérabilités telles que…

Système de rendu générique convertissant la syntaxe wiki, HTML et d'autres formats en XHTML. Fait partie de la plateforme XWiki, fournissant un…

Système de rendu générique wiki/HTML qui convertit une entrée textuelle entre différentes syntaxes (wiki, HTML, XHTML). Ce dépôt contient une version…

Correspondance par expression régulière pour les URLs. Version maintenue, sûre et compatible navigateur de url-regex. Résout CVE-2020-7661 pour les…

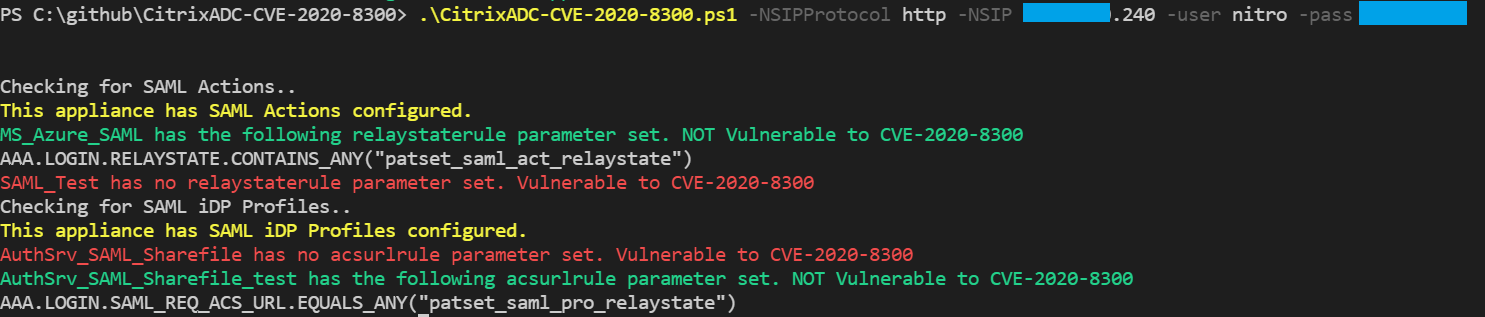
Détecter la configuration d'action SAML ou de profil iDP SAML de Citrix ADC vulnérable à CVE-2020-8300 en utilisant l'API NITRO de Citrix ADC

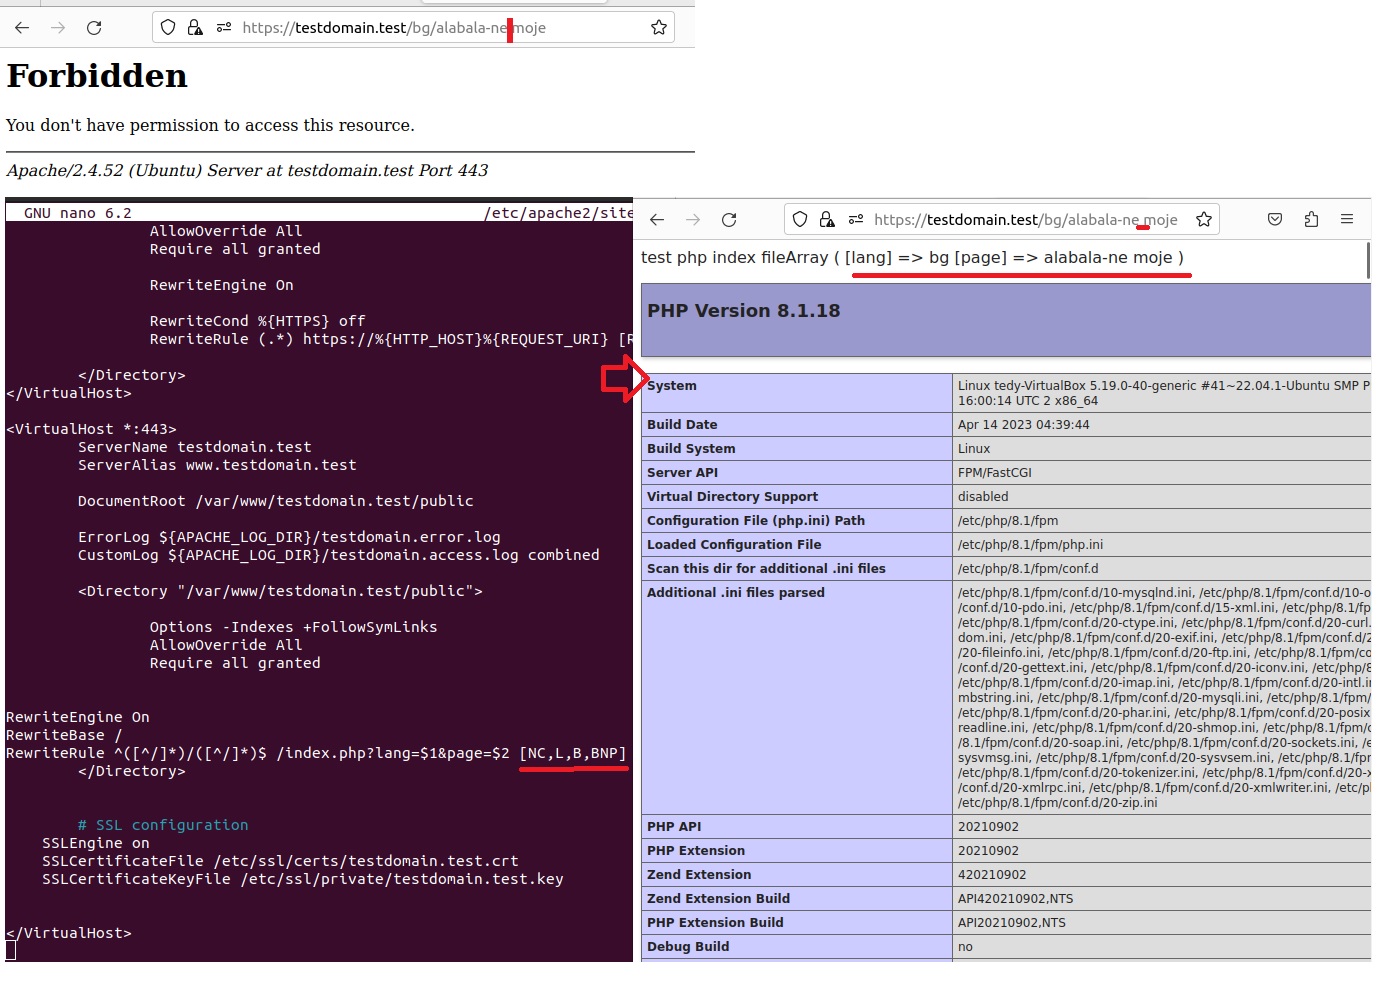
Corriger l'URL contenant des ESPACES après la mise à niveau d'Apache CVE-2023-25690

Extension Burp Suite pour détecter la vulnérabilité d'exécution de code à distance (Remote Code Execution) de Next.js / React Server Components (RSC)…

Une seule commande pour corriger CVE-2025-66478 (React 2 Shell RCE) dans votre application Next.js / React RSC.