MicroserviceCVE-2021-39156

Exploit de preuve de concept pour CVE-2021-39156, ciblant une vulnérabilité d'exécution de code à distance dans les microservices Spring Cloud…

Exploit de preuve de concept pour CVE-2021-39156, ciblant une vulnérabilité d'exécution de code à distance dans les microservices Spring Cloud…

Backdoor de persistance Apache

Intègre votre serveur Modern Honeypot Network et votre blog WordPress via l'API REST de MHN et les shortcodes de WP.

Une documentation bien structurée pour débuter avec le pwning de Chrome et le pwning de V8.

Plugin Burpsuite pour craquer AES

Un outil d'analyse statique de correctifs basé sur Python pour étudier la cause racine et la remédiation de CVE-2021-41773 (traversée de chemin du…

Outils d'analyse et de génération SVG pour le phishing par pièces jointes SVG couramment rencontré

Scanner Python automatisé pour détecter les secrets codés en dur (clés privées, jetons d'API) dans les fichiers JavaScript côté client.

Outil de détection à distance de la version de l'ensemble de règles de base OWASP et du niveau de paranoïa sur les WAF ModSecurity, aidant à…

Proxy de sécurité pour agents IA. Analyse chaque message à la recherche d'injections de prompts, de données personnelles (PII) et de secrets. Défense…

Étapes du PoC pour cette vulnérabilité

Project Mantis : contre-attaquer l’IA-hackeuse ; l’injection de prompts comme défense contre les cyberattaques pilotées par les LLM

Évaluation rapide des ressources web

Démonstration de recherche sur les attaques par injection indirecte de prompts pour contrôler des agents web autonomes basés sur des LLM, avec des…

Nous avons collecté le code open source existant pour la détection d'URL malveillantes.

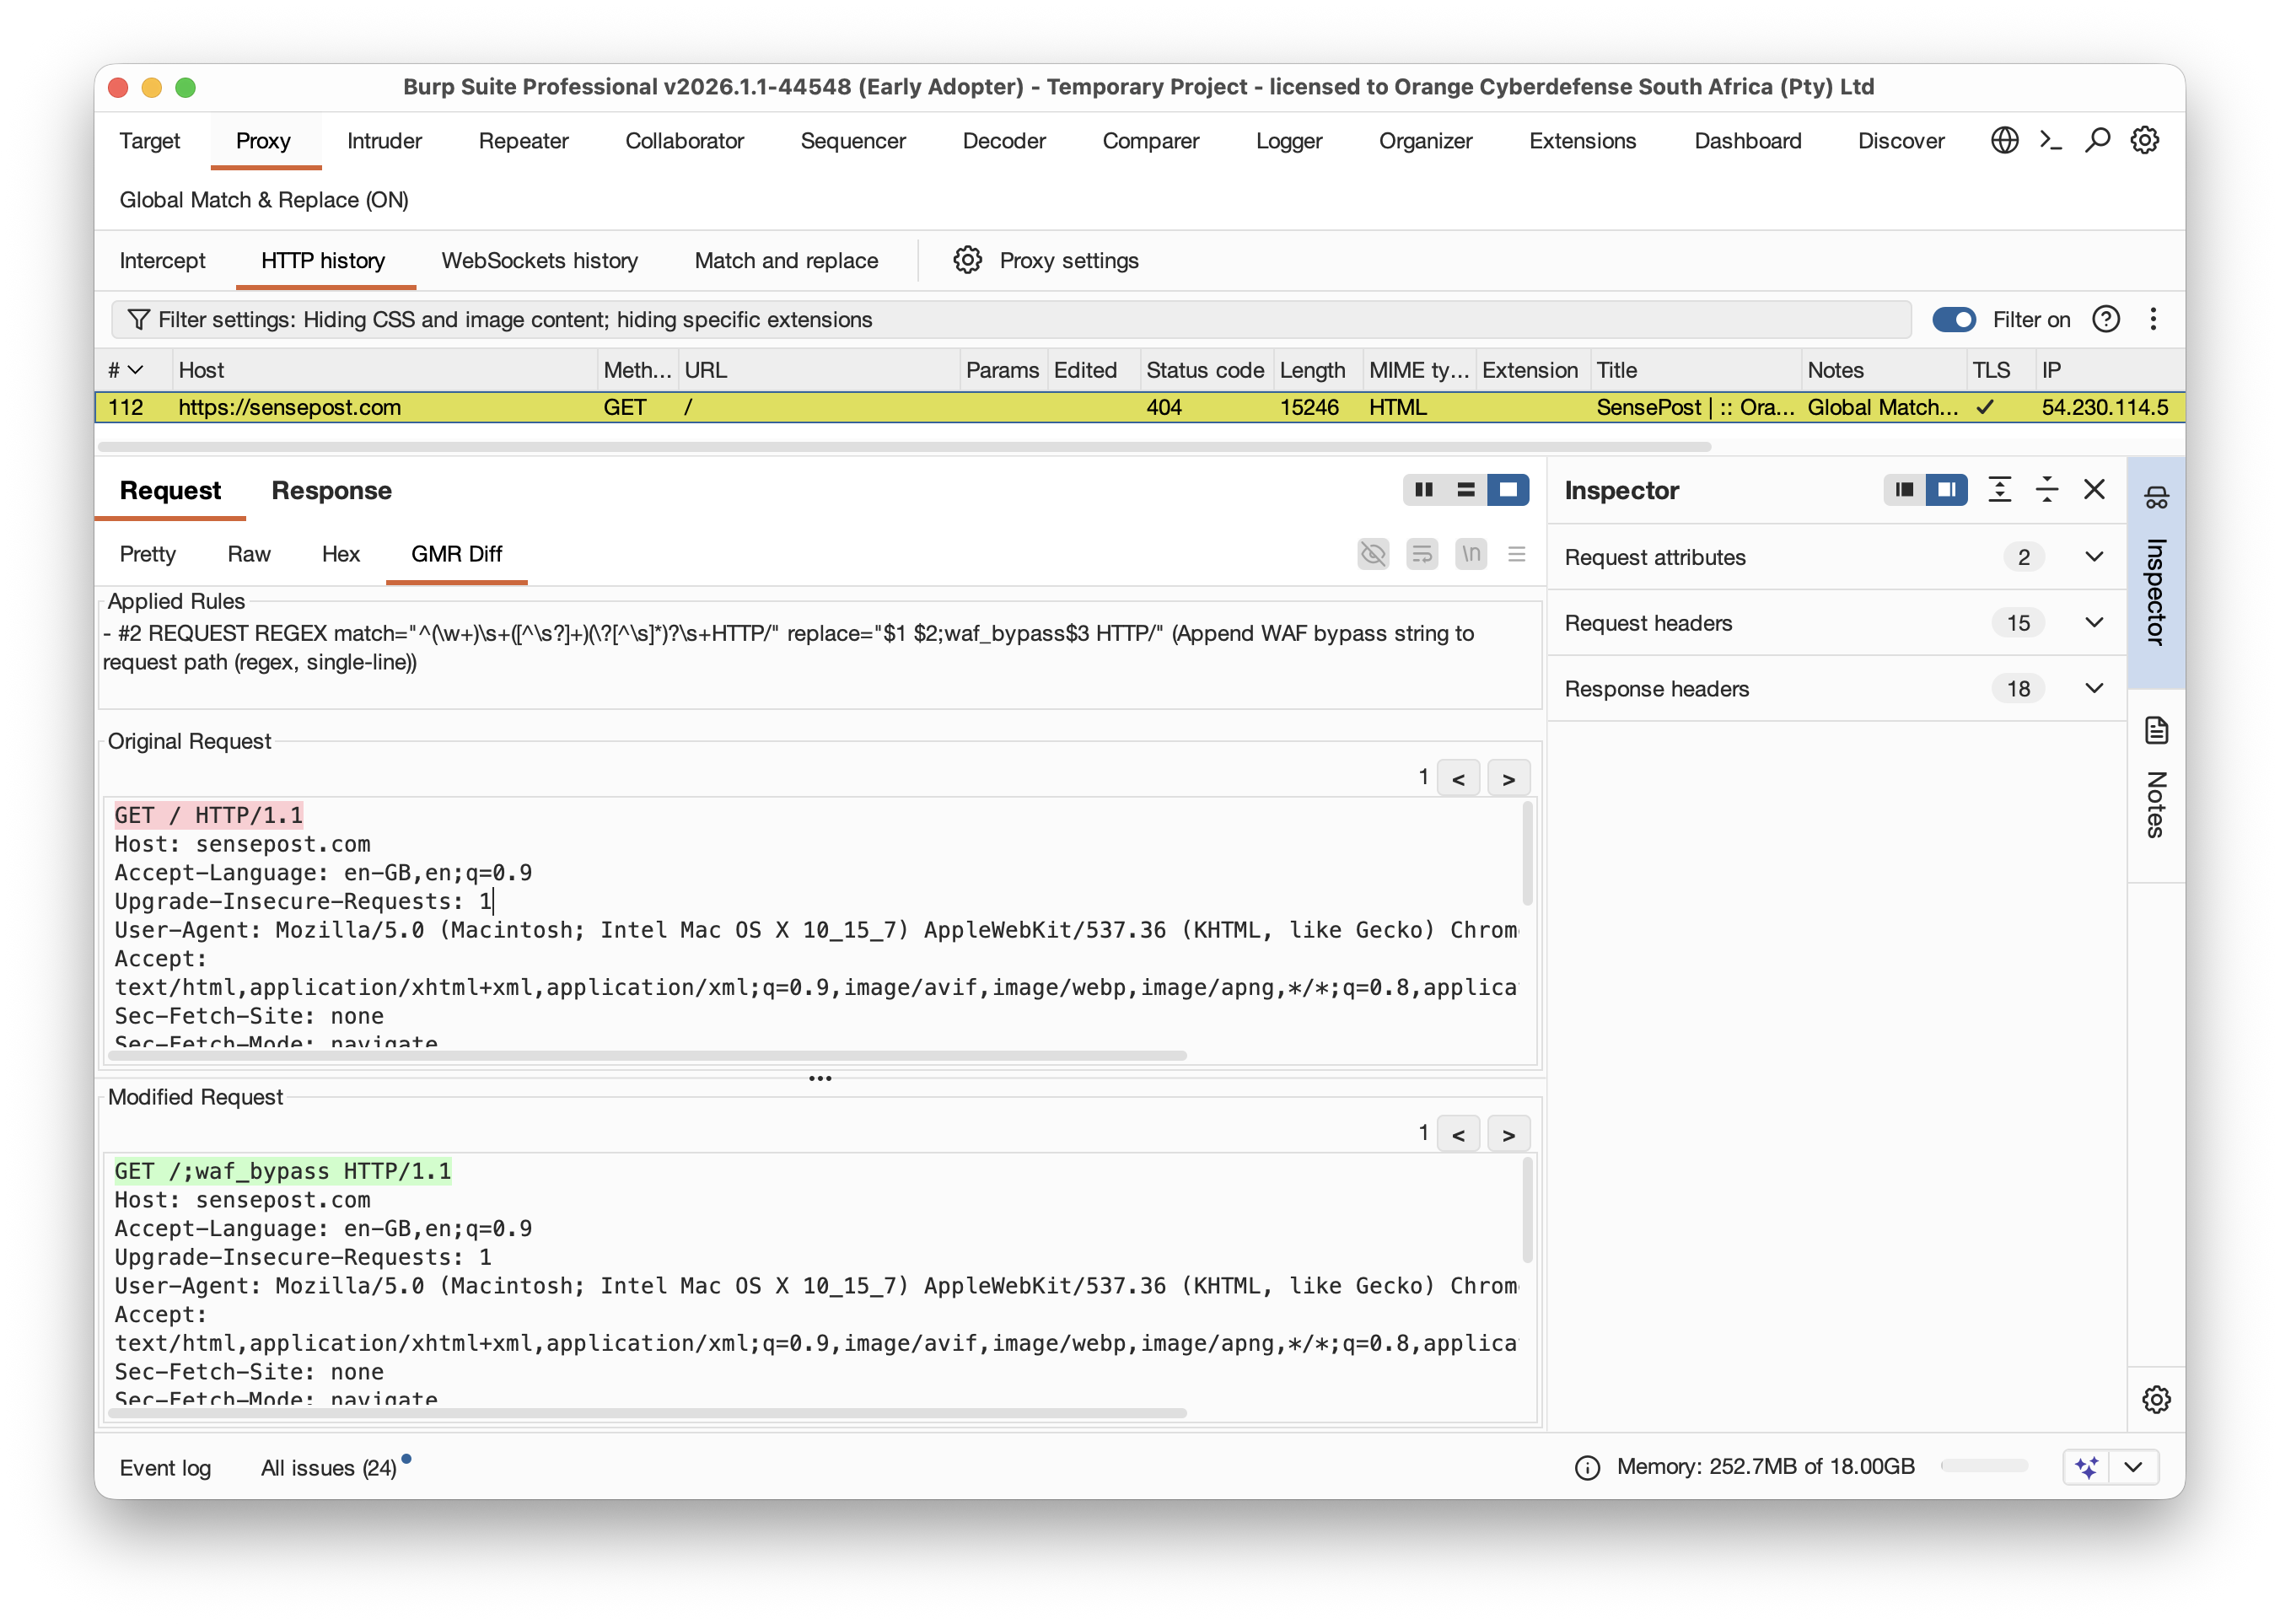
Règles Match & Replace pour le Burp de Portswigger qui s'appliquent globalement à tous les utilitaires.

Une collection de ressources utiles pour pirater WordPress et ses plugins et thèmes