

Blinder
 mhaskar/blinder
Une bibliothèque Python pour automatiser l'injection SQL aveugle basée sur le temps.
vulnerability-analysisweb-securitypenetration-testing+1
50
mhaskar/blinderUne bibliothèque Python pour automatiser l'injection SQL aveugle basée sur le temps.
 appsecco/dvna
Application NodeJS délibérément vulnérable
 raikia/nmap-scripts
Une collection de scripts nmap que j'ai écrits
 in3tinct/see-surf
Outil de sécurité pour trouver des paramètres potentiellement vulnérables de Server Side Request Forgery (SSRF).
 baidu/openrasp
Moteur de protection d'applications au moment de l'exécution qui s'intègre aux serveurs d'applications pour surveiller et bloquer les requêtes de…
 weev3/lkwa
Laboratoire d'attaques web moins connu
 lc/theftfuzzer
TheftFuzzer est un outil qui fuzze les implémentations de Cross-Origin Resource Sharing pour les mauvaises configurations courantes.
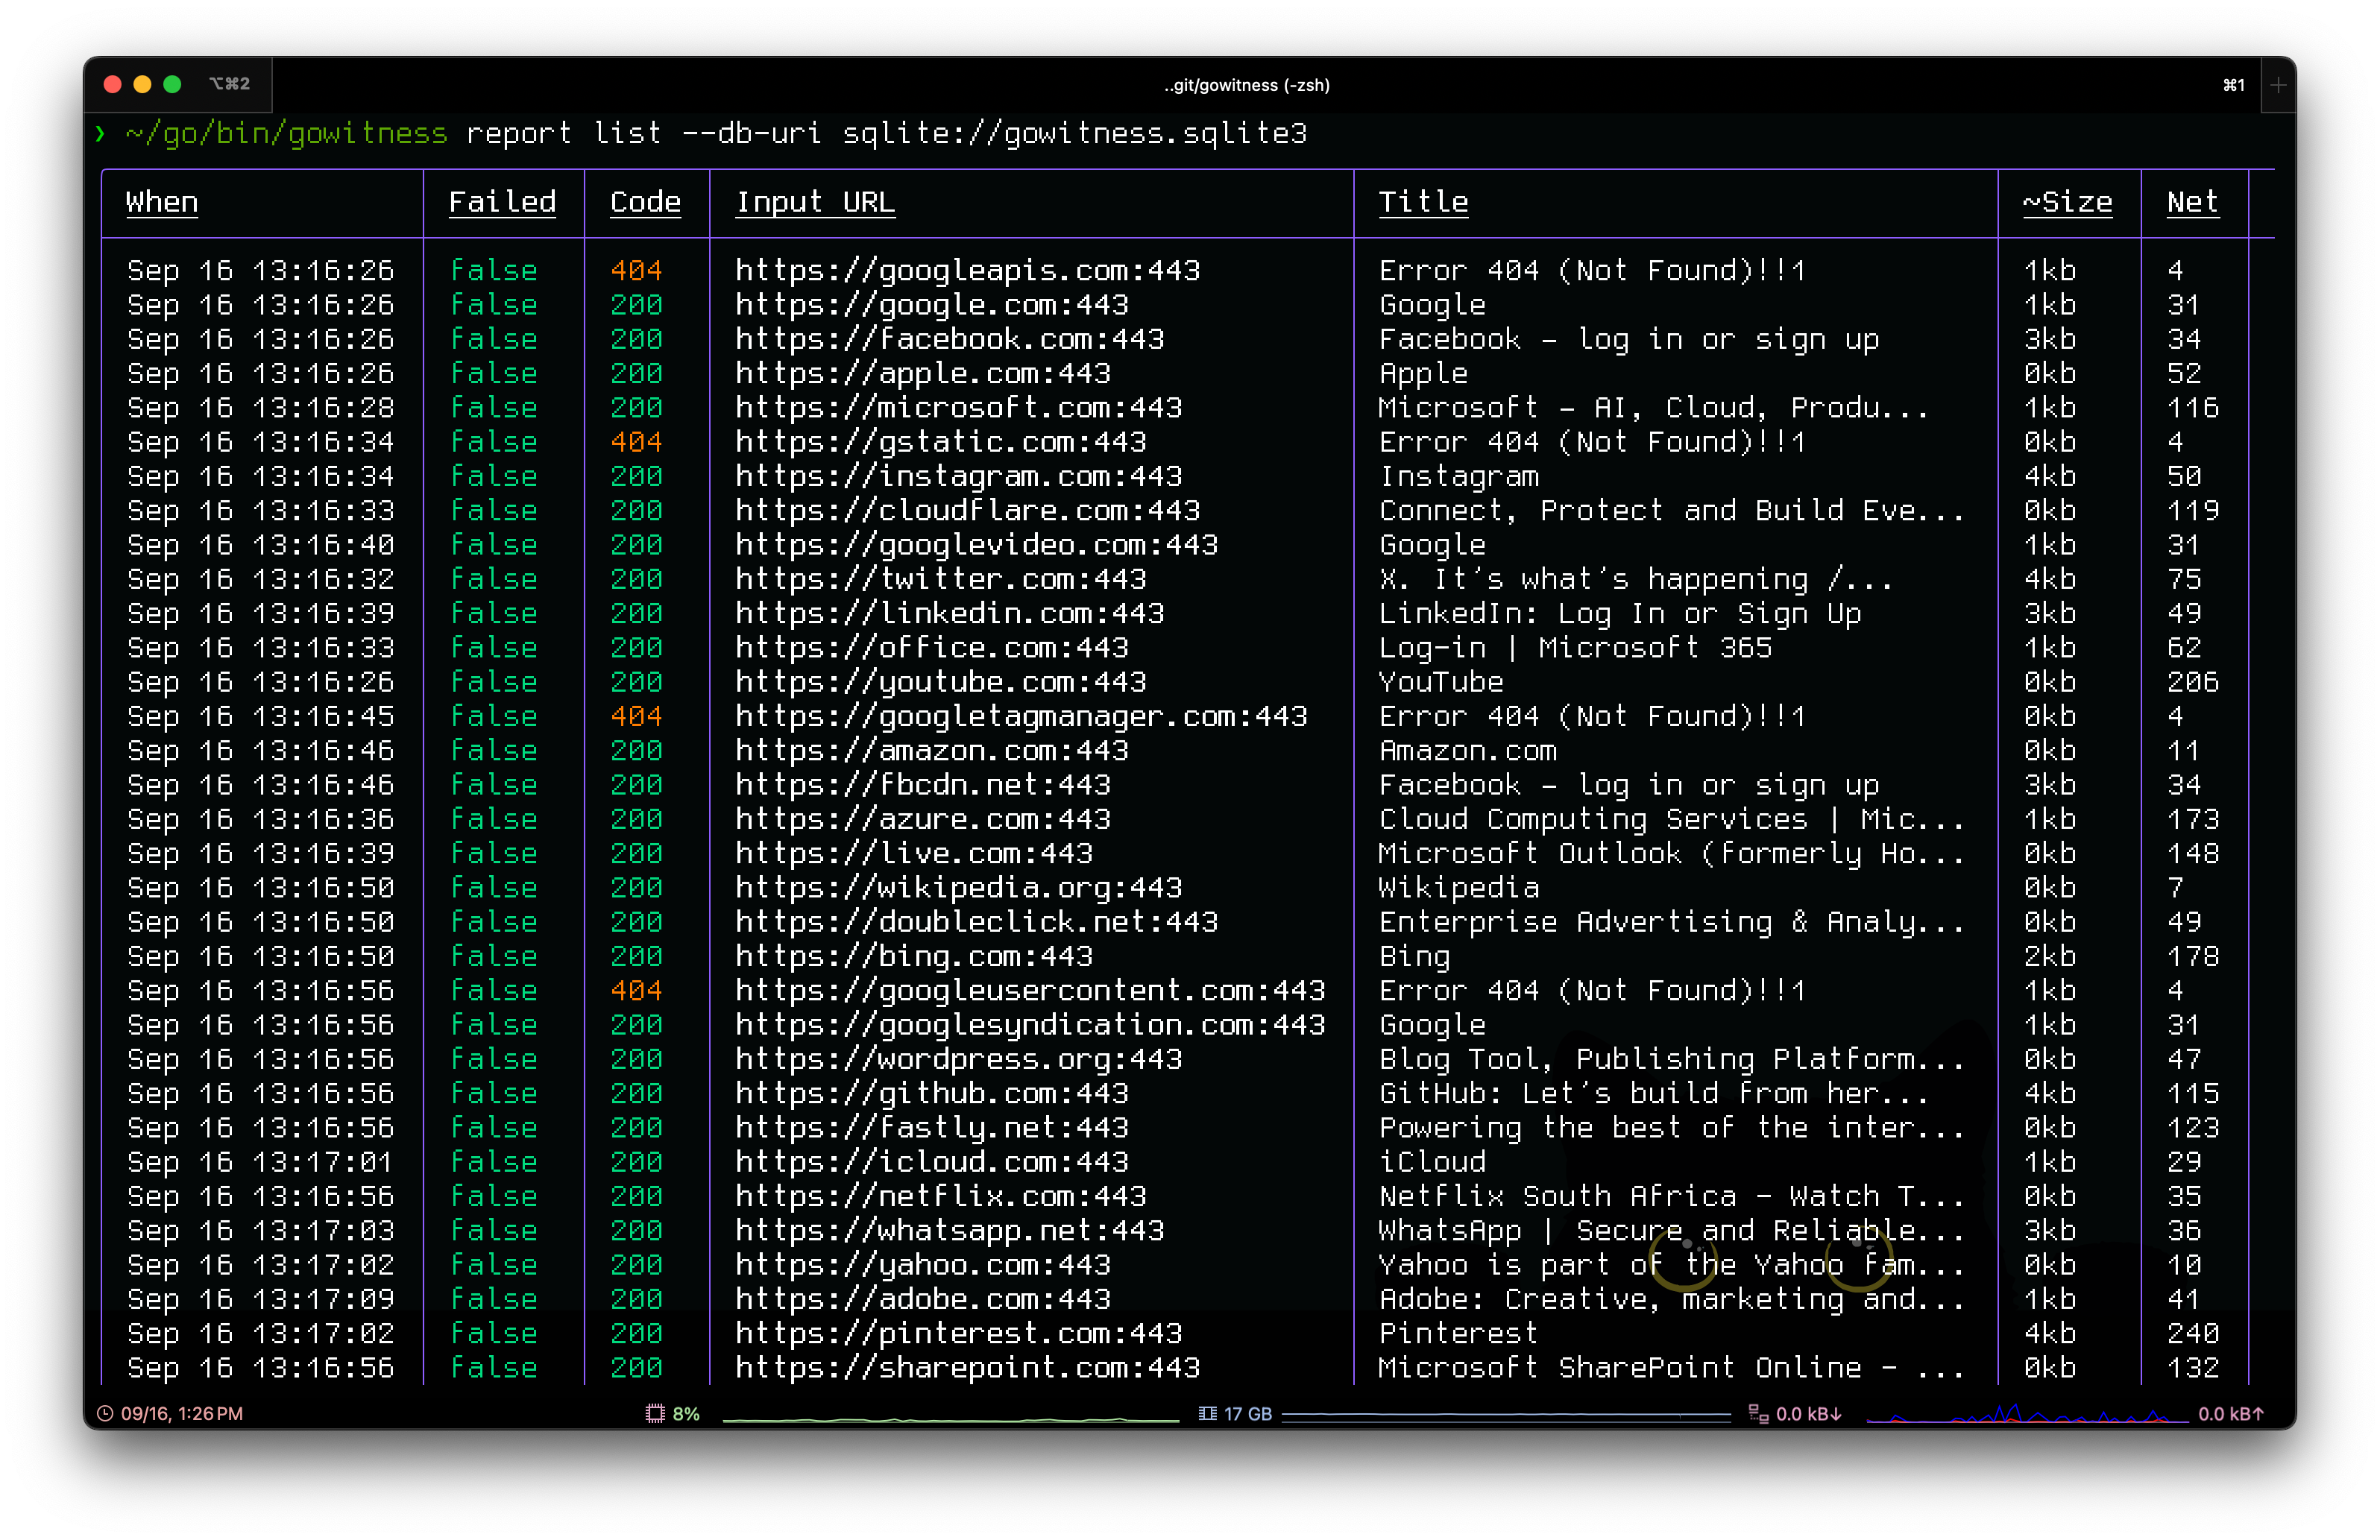 sensepost/gowitness
🔍 gowitness - un utilitaire de capture d'écran web en golang utilisant Chrome Headless
 fellchase/flumberboozle
Suite de programmes conçue pour aider à la chasse aux bogues et aux évaluations de sécurité.
 mohamedlahmeri01/vi-bot
Bibliothèque de détection de bots côté client avec 28 modules pondérés, analyse comportementale, empreinte numérique de navigateur, honeypots et…
 tismayil/fockcache
FockCache - Empoisonnement de cache de test minimalisé
 webpwnized/mutillidae
OWASP Mutillidae II est une application web gratuite, open-source, volontairement vulnérable, offrant une cible pour la formation en sécurité web. Il…
 s0md3v/blazy
Bruteforceur de connexion intelligent.
 onvio/gophish
Gophish avec prise en charge des pièces jointes malveillantes et de la redirection HTTP
 defaultnamehere/cookie_crimes
Lire les cookies locaux de Chrome sans root ni décryptage
 tegal1337/0l4bs
Laboratoires de cross-site scripting pour les passionnés de sécurité des applications web
 jaeles-project/gospider
Gospider - Araignée web rapide écrite en Go
 tismayil/ohmybackup
Analyser les répertoires et fichiers de sauvegarde de la victime