

vulnerable-code-snippets
 yeswehack/vulnerable-code-snippets
Twitter extraits vulnérables
code-analysisweb-application-exploitationweb-security+3
1.2k
yeswehack/vulnerable-code-snippetsTwitter extraits vulnérables
 ignitetechnologies/burpsuite-for-pentester
Cette antisèche est conçue pour les Bug Bounty Hunters et les testeurs d'intrusion afin de les aider à traquer les vulnérabilités de P4 à P1,…
 harsh-bothra/securityexplained
#SecurityExplained est une nouvelle série faisant suite au précédent défi d'apprentissage #Learn365. L'objectif de la série #SecurityExplained est de…
 imran-parray/mind-maps
Cartes mentales de plusieurs choses
 crowdstrike/owassrf
Utilitaire de validation PowerShell pour la chaîne de vulnérabilités OWASSRF Exchange (CVE-2022-41040/CVE-2022-41080), ciblant les chemins SSRF…
 seifelsallamy/blind-xss-manager
N'oubliez jamais où vous injectez.
 seifelsallamy/xssfire
Un script Blind XSS autonome.
 sunandm/poc-h2-cve-2026-71554
PoC pour CVE-2026-71554 - primitive de request smuggling par en-tête Host dupliqué dans h2 (corrigé dans la version 4.4.1)
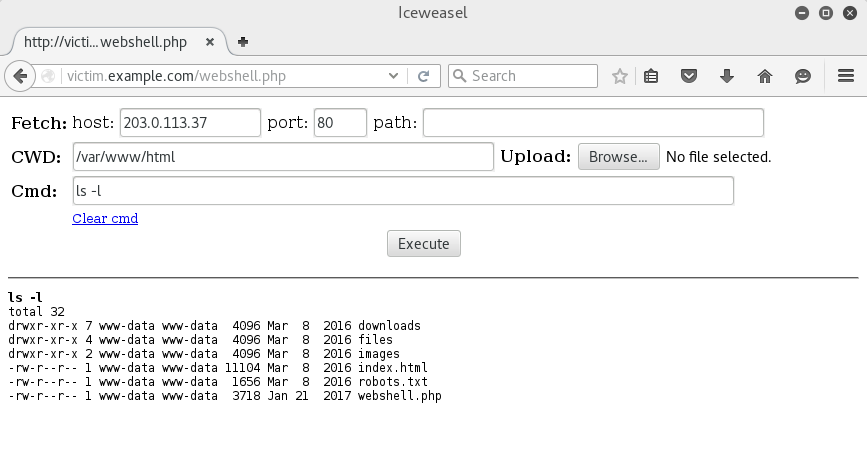 whitewinterwolf/wwwolf-php-webshell
Shell web PHP de WhiteWinterWolf
 rizemon/exploit-writing-for-oswe
Conseils pour écrire des scripts d'exploitation (plus vite !)
 moniik/poc_salesforce_lightning
À des fins académiques uniquement. Attaque contre Salesforce Lightning avec privilège d'invité.
 center-for-threat-informed-defense/adversary_emulation_library
Une bibliothèque ouverte de plans d'émulation d'adversaires conçue pour permettre aux organisations de tester leurs défenses sur la base de TTP réels.
 hakluke/weaponised-xss-payloads
Payloads XSS conçus pour transformer alert(1) en P1
 cerberusmrxi/cve-2025-55182-advanced-react-server-components-rce-exploit
Scanner RCE avancé pour React Server Components ciblant CVE-2025-55182. Fonctionnalités : fingerprinting multi-étapes, vérification de vulnérabilité,…
 waf-bypass-maker/waf-community-bypasses
Collection CSV organisée de payloads de contournement de pare-feu applicatif web (WAF) issus de la communauté, pour tester et valider les protections…
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 0xreadingsteiner/silent-call
Silent;Call — Accès root à distance avant authentification sur Cisco CUCM 15.x (CVSS 10.0)
 yili-soc/vm-homelab-log4shell-assessment
Gestion de bout en bout des vulnérabilités sur une cible Log4Shell (CVE-2021-44228) en direct — scan, exploitation manuelle, détection réseau et…