

CVE-2026-72898
 0xblackash/cve-2026-72898
CVE-2026-72898
vulnerability-analysisexploitationweb-application-exploitation+3
8
0xblackash/cve-2026-72898CVE-2026-72898
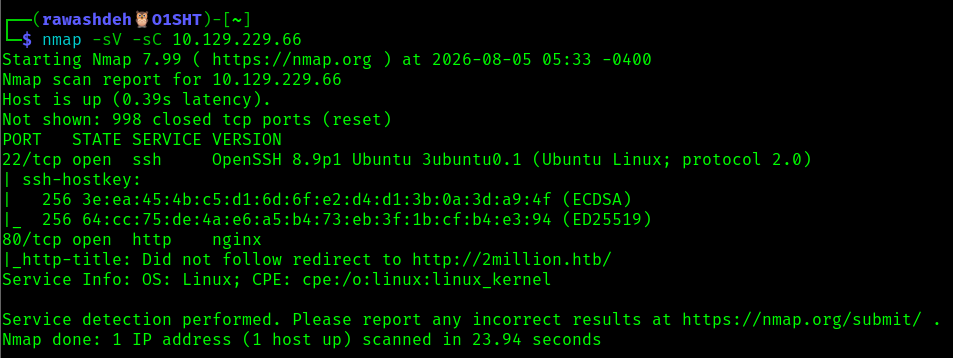 abedallarawashdeh/htb-twomillion-machine
Writeup de la machine TwoMillion de Hack The Box — contournement du JWT/code d'invitation, IDOR, injection de commande et élévation de privilèges via…
 0xreadingsteiner/cisco-security-research
Recherche indépendante en sécurité sur les produits Cisco — CUCM, Expressway, FTD, ISE
 wupco/gitlab-rce-demo
Démo autonome d'exploitation d'une RCE GitLab tirant parti de deux bugs de corruption mémoire Ruby dans le parser Oj via le rendu de diffs de…
 boreas37/cve-2026-34910-poc
CVE-2026-34910/34909 — RCE non authentifiée sur UniFi OS + lecture de fichier via contournement d'authentification ..%2f (CVSS 10.0, KEV, Mirai ITW)
 boreas37/cve-2026-64638-poc-xss2shell-
XSS2Shell (CVE-2026-64638) chaîne XSS pré-auth vers RCE sur WordPress — exploit PoC + outil d'audit défensif + template nuclei
 eh-amish/cve-2026-64638-xss-to-shell-poc
Valide les XSS réfléchis avant authentification dans WordPress, identifie les versions vulnérables, vérifie la réflexion des payloads et le JSONP, et…
 arpeetrathii/50-days-of-sqli
Apprendre et chasser les bugs d'injection SQL pendant 50 jours consécutifs
 daffainfo/oneliner-bugbounty
Une collection de scripts oneliner pour le bug bounty
 p0dalirius/awesome-rce-techniques
Liste impressionnante de techniques pas à pas pour parvenir à une exécution de code à distance sur diverses applications !
 palindromelabs/awesome-websocket-security
Awesome informations pour la recherche en sécurité des WebSockets
 emaar1x/cve-2021-41773
Lab Docker pédagogique pour la traversée de chemin et l'exécution de code à distance (RCE) sur Apache HTTP Server 2.4.49 (CVE-2021-41773), incluant…
 nyxrecon/sudo-agent-ctf-
Write-up du CTF Sudo Agent (TryHackMe), avec énumération, exploitation web, stéganographie, SSH et élévation de privilèges via CVE-2019-14287.
 cujanovic/ssrf-testing
Ressources de test SSRF (Server Side Request Forgery)
 yogagymn/xss2shell-cve-2026-64638
Scanner WordPress autorisé de type XSS-vers-RCE avec détection simultanée de réflexion XSS multi-cibles et d'empreinte de version, ainsi qu'un flux…
 zapstiko/bug-bounty
Voici quelques ressources de bug bounty provenant de Twitter
 invicti-security/web-inf-path-trav
Outil pour aider à l'exploitation de vulnérabilités de traversée de chemin dans les applications web Java.