
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
943 résultats
Silent-Call preview

Silent-Call

GitHub0xreadingsteiner/silent-call

Silent;Call — Accès root à distance avant authentification sur Cisco CUCM 15.x (CVSS 10.0)

authentication-authorizationprivilege-escalationvulnerability-analysis+4
12
il y a 2 mois
vm-homelab-log4shell-assessment preview

vm-homelab-log4shell-assessment

GitHubyili-soc/vm-homelab-log4shell-assessment

Gestion de bout en bout des vulnérabilités sur une cible Log4Shell (CVE-2021-44228) en direct — scan, exploitation manuelle, détection réseau et…

packet-sniffing-analysisvulnerability-scannersvulnerability-analysis+7
il y a 1 mois
Nuclei-Templates-Collection preview

Nuclei-Templates-Collection

GitHubemadshanab/nuclei-templates-collection

Nuclei Templates Collection
vulnerability-scannersweb-vulnerability-scannersweb-application-exploitation+6
1.2kil y a 9 mois
POC-bomber preview

POC-bomber

GitHubtr0uble-maker/poc-bomber

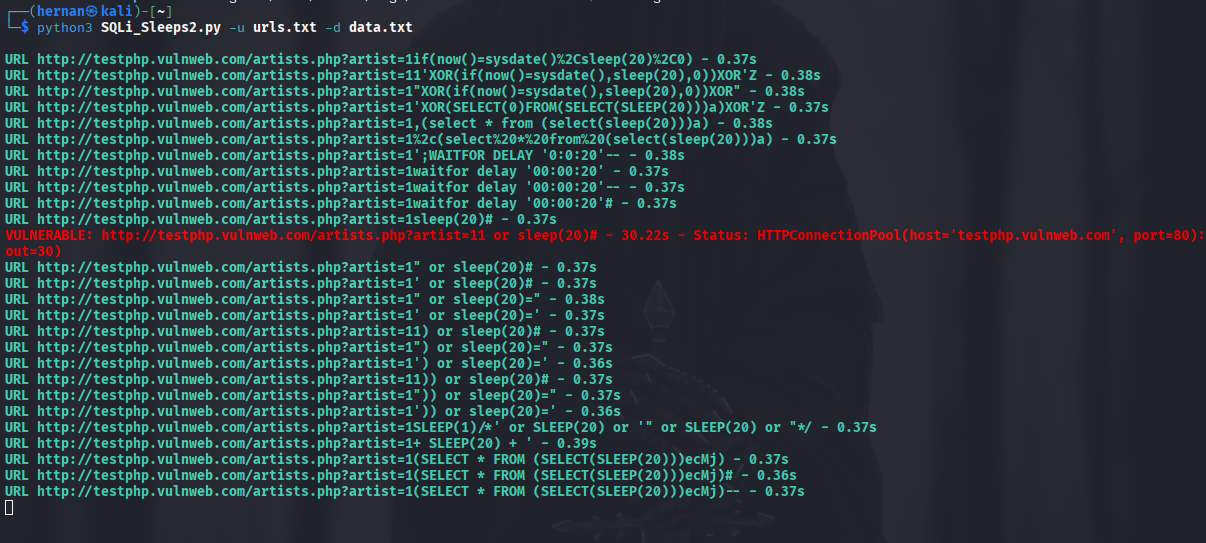
Utilise un grand nombre de PoC/EXP à haute menace pour obtenir rapidement les privilèges cibles, utilisé pour la pénétration et la prise de points…
vulnerability-scannersexploit-frameworksvulnerability-analysis+4
2.4kil y a 3 ans
SQLi_Sleeps preview

SQLi_Sleeps

GitHubhernanrodriguez1/sqli_sleeps

Détecte les injections SQL basées sur le temps en envoyant des requêtes GET spécialement conçues à plusieurs URL et en mesurant les réponses…

web-vulnerability-scannersweb-application-exploitationweb-security+1
127il y a 1 an
XSS-Bypass-Filters preview

XSS-Bypass-Filters

GitHubedr4/xss-bypass-filters

Collection organisée de payloads XSS et antisèche de contournement de filtres : évasion spécifique aux WAF, vecteurs d'injection JS/HTML, astuces…
web-application-exploitationwaf-bypassweb-security+4
598il y a 1 an
dlink preview

dlink

GitHubnetsecfish/dlink

Exploit de preuve de concept et analyse des failles d'injection de commandes et des identifiants backdoor codés en dur dans les appareils NAS D-Link,…

iot-securityvulnerability-analysisexploitation+3
100il y a 2 ans
img-payloads preview

img-payloads

GitHubcoffinxp/img-payloads

Collection organisée de payloads basés sur des images pour les tests red team autorisés et la formation en sécurité, avec des exemples HTML pour…
payload-generationexploitationweb-application-exploitation+3
184il y a 1 an
nowafpls preview

nowafpls

GitHubassetnote/nowafpls

Plugin Burp pour contourner les WAF grâce à l'insertion de données parasites
ids-ips-evasionweb-application-exploitationwaf-bypass+3
1.5kil y a 1 an
CSPTPlayground preview

CSPTPlayground

GitHubdoyensec/csptplayground

CSPTPlayground est un terrain de jeu open-source pour découvrir et exploiter les traversées de chemin côté client (CSPT).

web-application-exploitationweb-securitypenetration-testing+2
164il y a 1 an
AspDotNetWrapper-Edited- preview

AspDotNetWrapper-Edited-

GitHuborwagodfather/aspdotnetwrapper-edited-

Cet outil permet de tester les clés machine dans le View State.

encryption-decryption-toolsvulnerability-analysisweb-application-exploitation+2
87il y a 1 an
peeko preview

peeko

GitHubb3rito/peeko

peeko – C2 XSS basé sur navigateur pour une exploration furtive du réseau interne via un navigateur infecté.
reconnaissancenetwork-mappingport-scanning+7
230il y a 1 an
sqlmap-ai preview

sqlmap-ai

GitHubatiilla/sqlmap-ai

Ce script automatise les tests d'injection SQL à l'aide de SQLMap avec une prise de décision basée sur l'IA.
vulnerability-scannerspayload-generationweb-application-exploitation+3
445il y a 7 mois
CSPBypass preview

CSPBypass

GitHubrenniepak/cspbypass

CSPBypass.com, un outil conçu pour aider les hackers éthiques à contourner les politiques de sécurité de contenu (CSP) restrictives et à exploiter…

vulnerability-analysisweb-application-exploitationconfiguration-auditing+4
709il y a 4 jours
onetwoseven-writeup preview

onetwoseven-writeup

GitHubdopaminauta/onetwoseven-writeup

Walkthrough complet de HTB OneTwoSeven : identifiants déterministes, évasion chroot par symlink, RCE par contournement de règles de réécriture,…
password-crackingprivilege-escalationexploitation+7
1il y a 1 mois
phantomrecon preview

phantomrecon

GitHubl33tdawg/phantomrecon

PhantomRecon est un outil d'automatisation de red team modulaire, piloté par des agents et basé sur CLI, conçu pour démontrer des flux de travail…
reconnaissancevulnerability-scannersport-scanning+6
3il y a 7 mois
collision-webshell preview

collision-webshell

GitHubphith0n/collision-webshell

Un webshell et un fichier normal qui ont le même MD5.

web-application-exploitationweb-securitycryptography+2
410il y a 4 ans
hopgoblin preview

hopgoblin

GitHubassetnote/hopgoblin

Boîte à outils de hacking pour Adobe Experience Manager (AEM)

web-vulnerability-scannersweb-application-exploitationinformation-gathering+3
115il y a 1 an
Précédent1…456…53Suivant